
 mvt-project/androidqf
androidqf (Android Quick Forensics) एंड्रॉइड उपकरणों से फोरेंसिक साक्ष्य तेजी से एकत्र करने में मदद करता है, ताकि समझौता के संभावित निशानों की पहचान की जा सके।
androidqf (Android Quick Forensics) एक पोर्टेबल टूल है जो Android डिवाइस से प्रासंगिक फोरेंसिक डेटा के अधिग्रहण को सरल बनाता है।
androidqf का उद्देश्य Android डिवाइस से शीघ्रता से डेटा प्राप्त करने के लिए एक सरल और पोर्टेबल क्रॉस-प्लेटफ़ॉर्म उपयोगिता प्रदान करना है। यह कार्यक्षमता में mvt-android के समान है। हालाँकि, MVT के विपरीत, androidqf को गैर-तकनीकी उपयोगकर्ताओं द्वारा भी आसानी से चलाए जाने के लिए डिज़ाइन किया गया है। androidqf द्वारा निकाले गए डेटा का विश्लेषण MVT के साथ किया जा सकता है।
यह रेपो Amnesty International's Security Lab द्वारा अनुरक्षित androidqf का एक फोर्क है। androidqf टूल मूल रूप से Claudio Guarnieri द्वारा विकसित किया गया था।
Linux, Windows और Mac के लिए निष्पादन योग्य बाइनरीज़ नवीनतम रिलीज़ में उपलब्ध होनी चाहिए। यदि आपको बाइनरी चलाने में समस्या आती है, तो आप इसे स्वयं बिल्ड करना चाह सकते हैं।
यह प्रोजेक्ट स्वचालित बिल्ड और रिलीज़ के लिए GoReleaser का उपयोग करता है। स्थानीय रूप से बिल्ड करने के लिए:
GoReleaser इंस्टॉल करें:
go install github.com/goreleaser/goreleaser/[email protected]
स्नैपशॉट बिल्ड चलाएँ (कोई प्रकाशन नहीं):
./build_locally.sh
यह dist/ निर्देशिका में सभी प्लेटफ़ॉर्म के लिए बाइनरीज़ बनाएगा, जिसमें macOS के लिए एक यूनिवर्सल बाइनरी भी शामिल है जो Intel और Apple Silicon दोनों पर काम करती है।
आप अभी भी पारंपरिक Makefile दृष्टिकोण का उपयोग कर सकते हैं। आपके पास Go 1.26.5+ इंस्टॉल होना चाहिए, साथ ही make, git, unzip और curl भी। AndroidQF में एक क्रॉस-कंपाइल्ड collector शामिल है जो लक्ष्य डिवाइस पर चलता है ताकि फ़ॉरेंसिक रूप से प्रासंगिक जानकारी को अधिक विश्वसनीय रूप से निकाला जा सके।
पहले collector मॉड्यूल बिल्ड करें:
make collector
फिर अपनी पसंद के प्लेटफ़ॉर्म के लिए AndroidQF कंपाइल करें:
make linux
make darwin
make windows
ये कमांड build/ फ़ोल्डर में बाइनरीज़ उत्पन्न करेंगी।
वितरण पैकेज unbundle बिल्ड टैग के साथ बिल्ड करके बंडल किए गए ADB और collector बाइनरीज़ को एम्बेड करने से इनकार कर सकते हैं:
go build -tags unbundle -o build/
जब यह टैग सक्षम होता है, तो androidqf अपेक्षा करता है:
adb सिस्टम PATH से उपलब्ध हो।/usr/lib/androidqf/android-collector/ के अंतर्गत उन नामों से इंस्टॉल हों
जिनकी androidqf अपेक्षा करता है, जैसे collector_arm और collector_arm64।पैकेजर्स बिल्ड से पहले assets/ से बंडल किए गए बाइनरी एसेट्स हटा सकते हैं,
लेकिन assets/ पैकेज डायरेक्टरी और उसकी Go स्रोत फ़ाइलें मौजूद रहनी चाहिए।
unbundle बिल्ड अभी भी assets पैकेज को इम्पोर्ट करता है, और यदि पूरी
assets/ डायरेक्टरी हटा दी जाए तो बिल्ड विफल हो जाएगा।
रिलीज़ कंटेनर इमेज GitHub Container Registry पर प्रकाशित की जाती है:
docker pull ghcr.io/mvt-project/androidqf:latest
Linux पर USB से जुड़े Android डिवाइस से डेटा एकत्र करने के लिए, USB बस को पास थ्रू करें और एक आउटपुट डायरेक्टरी माउंट करें:
docker run --rm -it --privileged \
  -v /dev/bus/usb:/dev/bus/usb \
  -v "$(pwd)/output:/output" \
  ghcr.io/mvt-project/androidqf:latest -fast -output /output
आप रिलीज़ किए गए संस्करण के लिए इमेज को स्थानीय रूप से भी बना सकते हैं:
docker build --build-arg VERSION=1.8.3 -t androidqf .
[!TIP] संग्रह प्रारूप, अखंडता हैश, एन्क्रिप्शन और बड़ी फ़ाइलों को संभालने के बारे में जानने के लिए Acquisition archives देखें। एकत्र की गई फ़ाइलों की शब्दावली के लिए, तृतीय-पक्ष SocialTIC AndroidQF output file dictionary देखें।
androidqf लॉन्च करने से पहले आपको लक्षित Android डिवाइस को USB के माध्यम से अपने कंप्यूटर से कनेक्ट करना होगा, और आपको USB डिबगिंग सक्षम करनी होगी। इसे कैसे करें, इसके लिए कृपया आधिकारिक दस्तावेज़ देखें, लेकिन यह भी ध्यान रखें कि विभिन्न निर्माताओं के Android फ़ोन में डिफ़ॉल्ट से भिन्न नेविगेशन चरणों की आवश्यकता हो सकती है।
USB डिबगिंग सक्षम होने के बाद, आप androidqf लॉन्च करना जारी रख सकते हैं। यह सबसे पहले USB ब्रिज के माध्यम से डिवाइस से कनेक्ट करने का प्रयास करेगा, जिसके परिणामस्वरूप Android फ़ोन आपको होस्ट कुंजियों को मैन्युअल रूप से अधिकृत करने के लिए प्रेरित करेगा। सुनिश्चित करें कि आप उन्हें अधिकृत करते हैं, आदर्श रूप से स्थायी रूप से ताकि प्रॉम्प्ट फिर से न दिखाई दे।
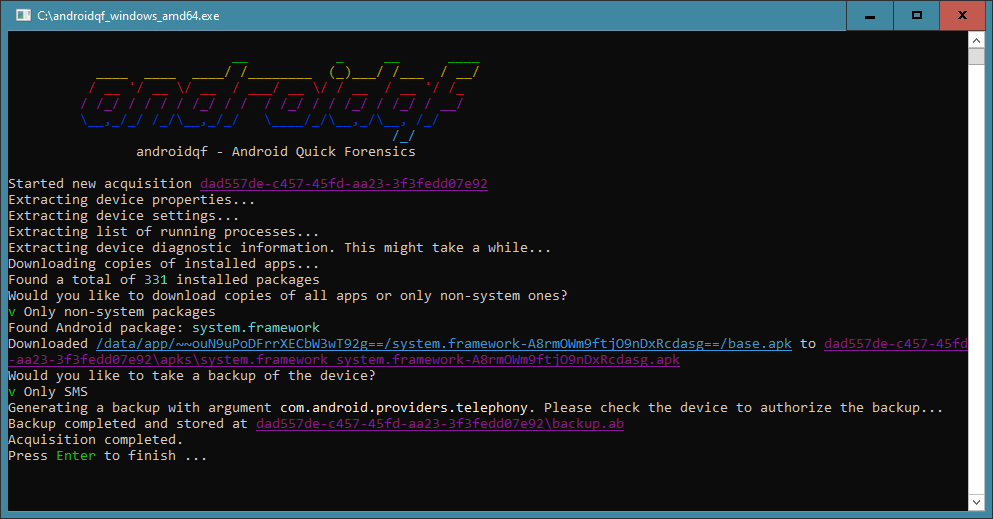
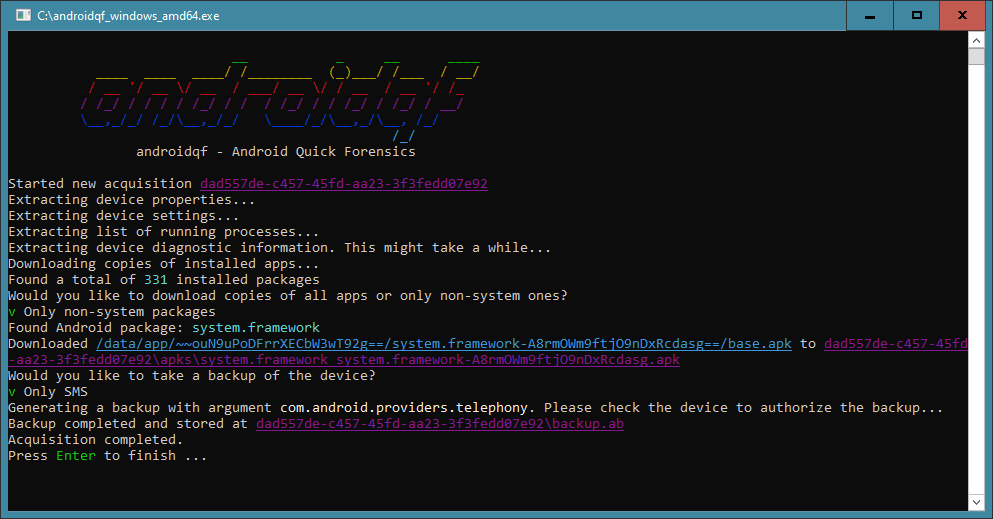
अब androidqf निष्पादित हो रहा होगा और आपकी वर्तमान कार्यशील निर्देशिका में, या -output के साथ प्रदान की गई निर्देशिका में एक अधिग्रहण ज़िप संग्रह बना रहा होगा। निष्पादन के किसी बिंदु पर, androidqf आपको कुछ विकल्पों के लिए प्रेरित करेगा: ये प्रॉम्प्ट अधिग्रहण को तब तक रोक देंगे जब तक आप कोई चयन प्रदान नहीं करते, इसलिए ध्यान दें। प्रत्येक प्रॉम्प्ट का उत्तर कमांड-लाइन फ़्लैग के साथ पहले से भी दिया जा सकता है, देखें Unattended acquisitions।
निम्नलिखित डेटा निकाला जा सकता है:
| डेटा | वैकल्पिक? | आउटपुट पथ |
|---|---|---|
| एक पूर्ण बैकअप या SMS और MMS संदेशों का बैकअप। | ✅ | backup.ab |
| getprop शेल कमांड का आउटपुट, जो बिल्ड जानकारी और कॉन्फ़िगरेशन पैरामीटर प्रदान करता है। | getprop.txt | |
| सभी सिस्टम सेटिंग्स | settings_*.txt | |
| ps शेल कमांड का आउटपुट, जो सभी चल रही प्रक्रियाओं की सूची प्रदान करता है। | processes.json जब कलेक्टर उपलब्ध हो, अन्यथा processes.txt | |
| सिस्टम की सेवाओं की सूची। | services.txt | |
| सिस्टम के सभी लॉग की एक प्रति। | logs/, logcat.txt | |
| dumpsys शेल कमांड का आउटपुट, जो डिवाइस के बारे में नैदानिक जानकारी प्रदान करता है। | dumpsys.txt | |
| सभी स्थापित पैकेजों और संबंधित वितरण फ़ाइलों की सूची। | packages.json | |
| सभी स्थापित APK की प्रति या केवल उनकी जो सिस्टम ऐप के रूप में चिह्नित नहीं हैं। | ✅ | apks/* |
| APEX इन्वेंटरी और ऑफ़लाइन विश्लेषण के लिए पूर्ण फ़ैक्टरी और स्थापित APEX कंटेनर। | apex/* | |
| Intrusion Logging लॉग। इसमें नेविगेशन इतिहास जैसा निजी डेटा शामिल है। | ✅ | intrusion_logs/* |
| स्थापित Magisk मॉड्यूल मेटाडेटा और स्टेट मार्कर, जब मौजूदा रूट एक्सेस उपलब्ध हो। | ✅ | magisk_modules/* |
/system/etc/init.d में फ़ाइलें, जब मौजूदा रूट एक्सेस उपलब्ध हो। | init_scripts/* | |
| सिस्टम पर फ़ाइलों की सूची, वैकल्पिक रूप से डिवाइस-पर हैश सहित। | ✅ | files.json |
| temp फ़ोल्डरों में उपलब्ध फ़ाइलों की एक प्रति। | tmp/* | |
| एक बग रिपोर्ट जिसमें सिस्टम और ऐप-विशिष्ट लॉग शामिल हैं, बिना कोई निजी डेटा शामिल किए। | bugreport.zip | |
/bugreports/ से मौजूदा बगरिपोर्ट और साथी फ़ाइलें, जो नई रिपोर्ट बनाने से पहले एकत्र की गई हैं। | bugreports/ |
मौजूदा बगरिपोर्ट संग्रह ADB शेल की अनुमतियों का उपयोग करके /bugreports/
के माध्यम से सुलभ फ़ाइलों तक सीमित है। यह उस निर्देशिका के सिमलिंक का अनुसरण करता है, लेकिन
उसके अंदर के सिमलिंक का नहीं। साझा स्टोरेज और विक्रेता-विशिष्ट स्थानों में निर्यात की गई प्रतियों
को खोजा नहीं जाता। Android अपनी प्रतिधारण नीति के तहत पुरानी रिपोर्टें पहले ही हटा सकता है, इसलिए
खाली या अनुपलब्ध निर्देशिका का अर्थ यह नहीं है कि कभी कोई रिपोर्ट उत्पन्न नहीं हुई थी। मौजूदा फ़ाइलों को
डिवाइस से हटाए बिना कॉपी किया जाता है।
