
 owasp/decodebox
एनकोड करें। डिकोड करें। पहचानें। किसी भी डेटा के लिए स्मार्ट डिकोडिंग।



एनकोड करें। डिकोड करें। पहचानें। किसी भी डेटा के लिए स्मार्ट डिकोडिंग।
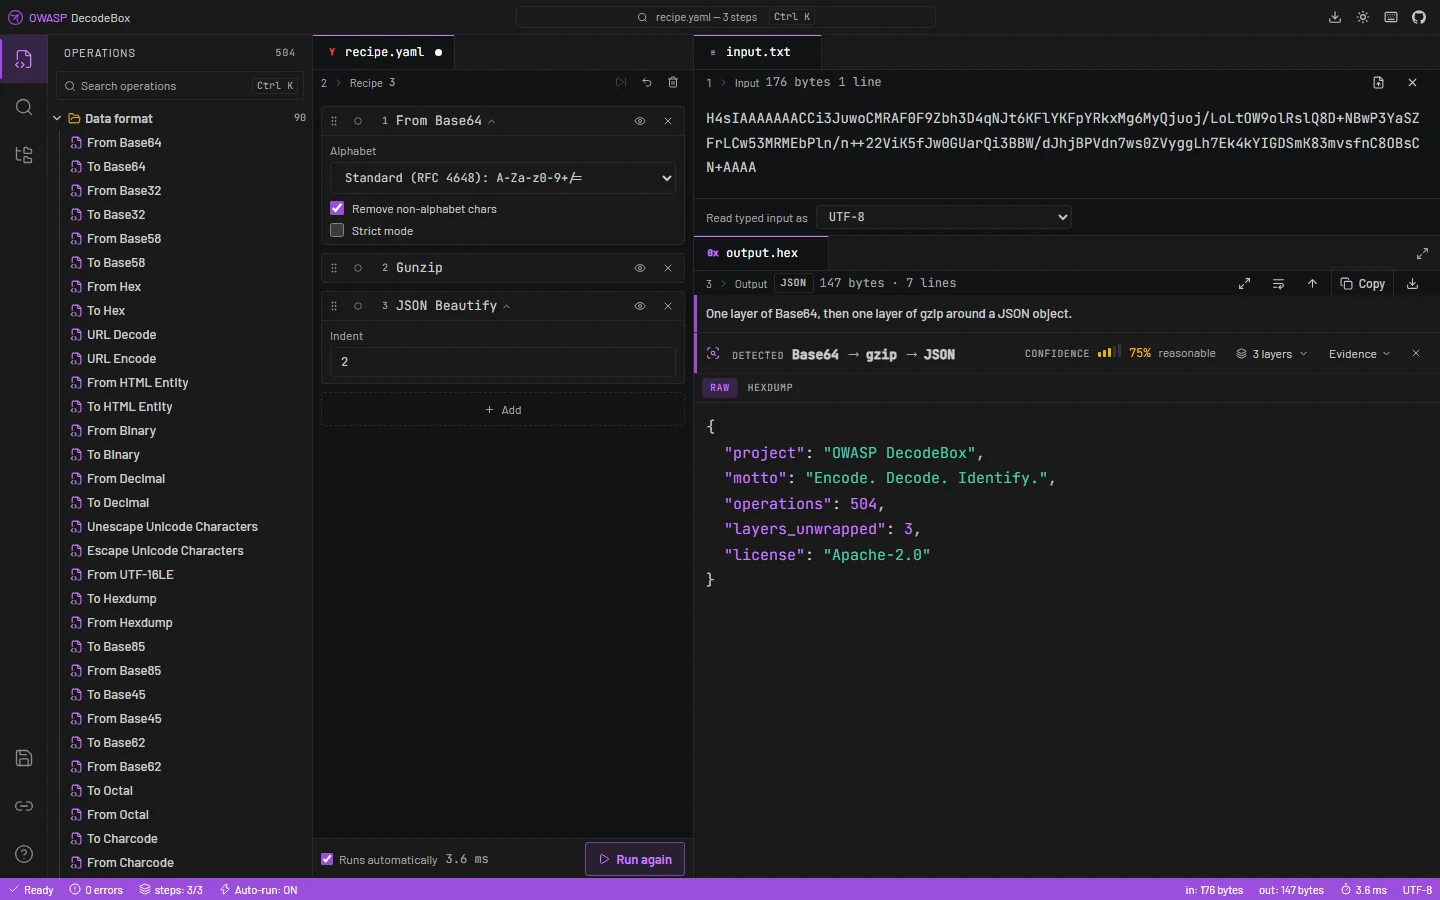
प्री-रिलीज़, और पहले से ही उपयोग योग्य। वर्कबेंच चलता है, डिटेक्शन इंजन स्तरित पेलोड को खोलता है, और विश्लेषण रिपोर्ट पूर्ण है।
अभी बाकी है: एक्सेसिबिलिटी ऑडिट और इंटरनेशनलाइज़ेशन पास। एक डिसअसेम्बलर और एक OCR इंजन जानबूझकर दायरे से बाहर हैं — वे अपनी अलग परियोजनाएँ हैं, ऑपरेशन नहीं।
इस तरह के टूल के लिए सामान्य मॉडल यह मानता है कि आप पहले से जानते हैं कि आपका डेटा क्या है: आप ऑपरेशन चुनते हैं, आप उन्हें श्रृंखलाबद्ध करते हैं, आप पुनरावृत्ति करते हैं। यह तब ठीक है जब आप फ़ॉर्मेट को देखते ही पहचान लेते हैं, और तब बेकार है जब आप नहीं पहचानते — जो कि अधिकांश समय विश्लेषक कुछ नया देख रहा होता है।
DecodeBox दूसरे छोर से शुरू करता है। आप पेस्ट करते हैं, और यह पता लगाता है कि उसके पास क्या है: हर परत खोली गई, हर संकेतक निकाला गया, हर सुरक्षा निष्कर्ष समझाया गया, प्रत्येक दावे के प्रमाण के साथ जो दिखाई देता है, न कि केवल दावा किया गया।
सब कुछ आपके ब्राउज़र में चलता है। कोई इनपुट, कोई रेसिपी, और कोई फ़ाइल कभी आपकी मशीन नहीं छोड़ती — इसे भेजने के लिए कोई सर्वर ही नहीं है।
टेस्ट सूट से एक वास्तविक पेलोड: JSON पर gzip पर Base64 पर Base64, जिसमें एक फ़ील्ड में PowerShell लोडर है।
Findings   4        Indicators 7        Layers 8        257 ms

CRITICAL  Cloud or service credential            CWE-798
          Input → Base64 → Base64 → gzip
          AKIAIOSFODNN7EXAMPLE

CRITICAL  PowerShell download-and-execute        CWE-94
          Input → Base64 → Base64 → gzip → JSON → Base64 → UTF-16LE
          IEX (New-Object Net.WebClient).DownloadString
दूसरी खोज छह परतें नीचे है, और अंतिम हॉप एक JSON फ़ील्ड के अंदर एक Base64 ब्लॉब से आया था। मूल ब्लॉब को grep करने वाला कुछ भी इसे नहीं देखता, और एकल रैखिक श्रृंखला को खोलने वाला कुछ भी इसे तक नहीं पहुँचता।
Base64 → Base64 → MD5) पर, एक शेष भाग पर जिसे डिकोड नहीं किया जा सकता जैसे JWT हस्ताक्षर, या एक ईमानदार स्वीकारोक्ति पर समाप्त होती है कि एक सीमा पहुँच गई है और नीचे और भी हो सकता है।जब इनपुट को कोई घोषित चीज़ समझा नहीं पाती, तो DecodeBox प्रत्येक एकल-बाइट XOR कुंजी और प्रत्येक रोटेशन को आज़माता है और पठनीयता के लिए प्रत्येक परिणाम को स्कोर करता है — ऐसे विश्वास पर जो स्पष्ट रूप से कहता है कि यह एक मिलान के बजाय एक खोज थी।
DecodeBox डिज़ाइन के अनुसार अविश्वसनीय, जानबूझकर विकृत इनपुट को संसाधित करता है।
connect-src 'none' और script-src 'self' के साथ-साथ एक इनलाइन स्क्रिप्ट के लिए एक हैश शामिल है। फ़ॉन्ट्स फ़ेच किए जाने के बजाय बंडल किए जाते हैं, और यदि आउटपुट में कभी कोई CDN संदर्भ दिखाई देता है तो बिल्ड विफल हो जाता है।eval, new Function, और इनपुट को HTML के रूप में रेंडर करने वाला कोई भी पथ, परंपरा से नहीं बल्कि lint नियमों द्वारा निषिद्ध है।style-src वास्तव में 'unsafe-inline' की अनुमति देता है, क्योंकि React इनलाइन style विशेषताएँ लिखता है; script-src, जहाँ वास्तविक जोखिम निहित है, सख्त रहता है। किसी भेद्यता की रिपोर्ट करने के लिए, SECURITY.md देखें — कृपया सुरक्षा रिपोर्ट के लिए सार्वजनिक issue न खोलें।
DecodeBox/
├── .github/workflows/   # CI, CodeQL, SBOM, markdown quality, Pages deployment
├── public/              # Bundled fonts, favicon, CNAME
├── src/
│   ├── engine/          # The analysis engine — the only half that knows about data
│   │   ├── index.ts     # THE SEAM — the only module the interface imports from
│   │   ├── operations/  # One self-contained module per transformation
│   │   ├── detection/   # Entropy, charset, magic bytes, structural validity
│   │   ├── analysis/    # Recursive exploration, indicators, security findings
│   │   ├── ctf/         # Flag search, cipher key recovery, ranked hints
│   │   ├── core/        # Recipe executor, byte handling, ciphers, codecs
│   │   └── worker/      # The engine off the main thread, past a size threshold
│   ├── components/      # The interface: workspace, report, CTF mode
│   ├── store/           # One zustand store
│   ├── hooks/           # Interaction logic shared across components
│   ├── lib/             # Share links, saved recipes, recipe text format
│   ├── i18n/            # Every user-facing string
│   └── styles/          # Design tokens and themes
├── SECURITY.md
└── LICENSE
इंटरफ़ेस इंजन तक एक संकीर्ण फ़साड के माध्यम से पहुँचता है जो सात फ़ंक्शन उजागर करता है —
listOperations, bake, detect, autoDecode, identify, analyse और hints। दोनों हिस्सों
को स्वतंत्र रूप से विकसित, परीक्षण और प्रतिस्थापित किया जा सकता है; कार्यक्षेत्र को एक बार
बिना इंजन में एक पंक्ति बदले शून्य से पुनर्निर्मित किया गया था। एक ऑपरेशन जोड़ने के लिए कभी भी UI को छूने की आवश्यकता नहीं होनी चाहिए।
Node.js 22.12 या बाद का संस्करण आवश्यक है। CI 22 और 24 पर बनता है; .nvmrc विकास के लिए 22 को पिन करता है।
npm install
npm run dev     # development server
npm run test    # 1,109 tests
npm run build   # static site in dist/
बिल्ड आउटपुट पूरी तरह से स्टैटिक है — कोई रनटाइम नहीं, कोई सर्वर नहीं, कोई एनवायरनमेंट वेरिएबल नहीं। कोई भी स्टैटिक होस्ट इसे सर्व कर देगा।
