
 magicsword-io/loldrivers
कमजोर और दुर्भावनापूर्ण विंडोज़ ड्राइवरों का क्यूरेटेड डेटाबेस, जिसमें सक्रिय खतरे की खोज और घटना प्रतिक्रिया के लिए YARA, Sigma, ClamAV और Sysmon डिटेक्शन नियम शामिल हैं।


LOLDrivers (Living Off The Land Drivers) में आपका स्वागत है, यह एक रोमांचक ओपन-सोर्स प्रोजेक्ट है जो कमज़ोर, दुर्भावनापूर्ण और ज्ञात दुर्भावनापूर्ण Windows ड्राइवरों को एक व्यापक रिपॉज़िटरी में एक साथ लाता है। हमारा मिशन हर आकार के संगठनों को ड्राइवर-संबंधित सुरक्षा जोखिमों को समझने और उनका समाधान करने के लिए ज्ञान और उपकरणों से सशक्त बनाना है, जिससे उनके सिस्टम अधिक सुरक्षित और अधिक विश्वसनीय बन सकें।
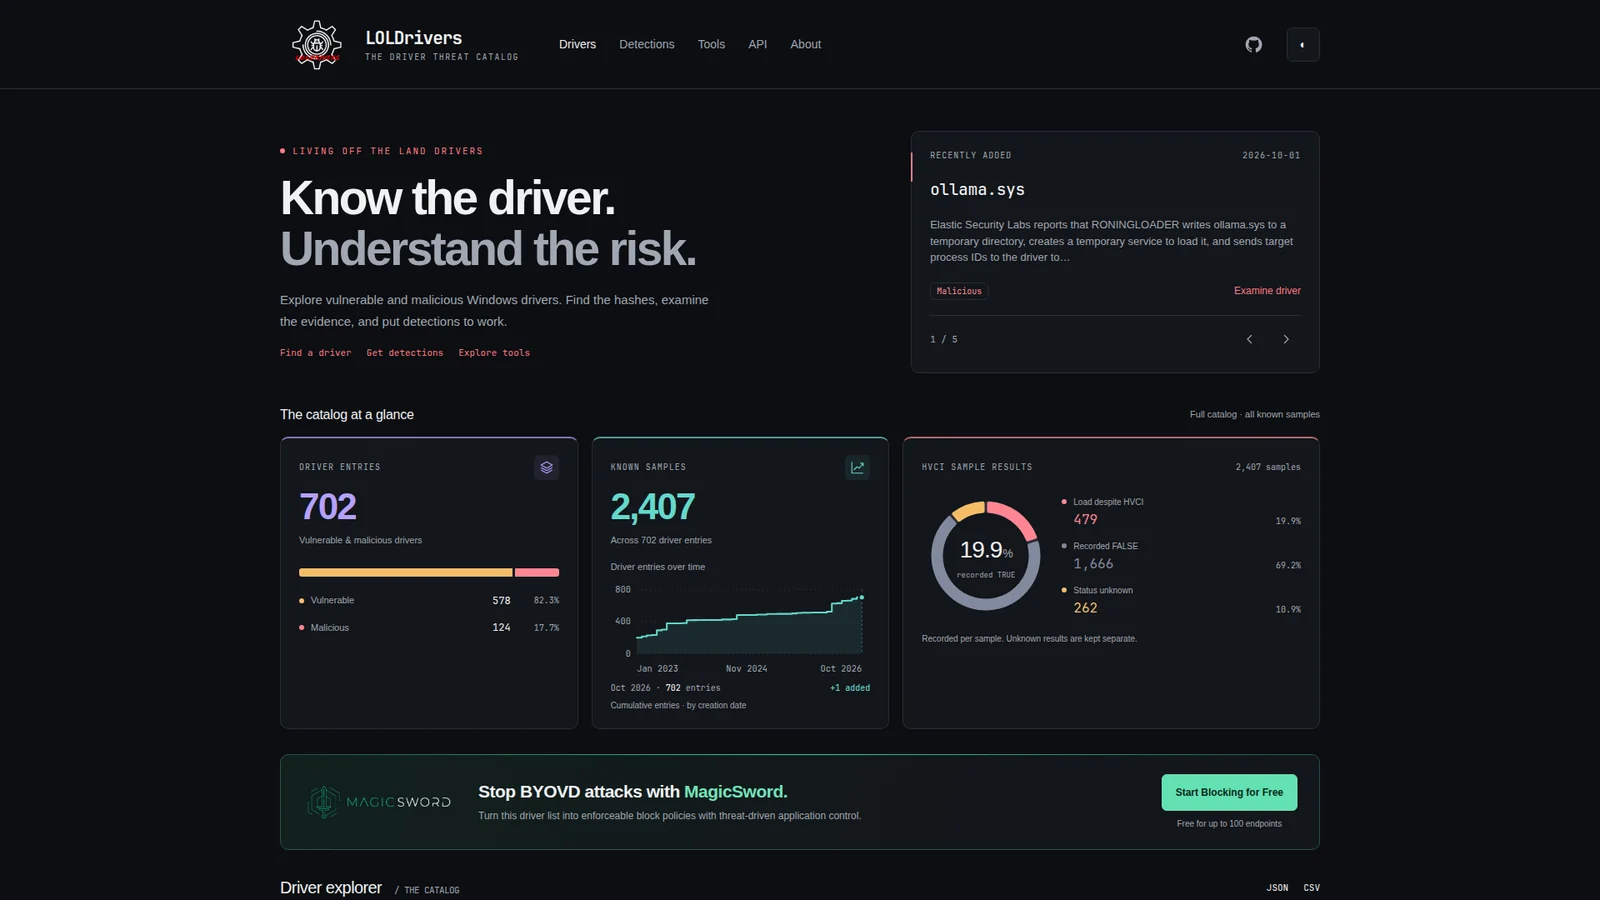
LOLDrivers कैटलॉग वर्तमान में 702 ड्राइवर प्रविष्टियों (578 कमज़ोर, 124 दुर्भावनापूर्ण) को ट्रैक करता है, जिनके लिए 2,407 ज्ञात सैंपल से साक्ष्य उपलब्ध हैं। प्रत्येक ड्राइवर प्रविष्टि के लिए कई ज्ञात सैंपल हो सकते हैं जिनके अलग-अलग हैश, हस्ताक्षर और HVCI परिणाम होते हैं। लाइव साइट वास्तविक समय के मेट्रिक्स, समय के साथ संचयी वृद्धि और एक खोजने योग्य ड्राइवर एक्सप्लोरर दिखाती है।
/api/drivers.json और /api/drivers.csv पर JSON और CSV एंडपॉइंट्स के माध्यम से प्रोग्रामेटिक एक्सेस — देखें API दस्तावेज़ीकरण/llms.txt के माध्यम से खोजने योग्य, जिसमें अनुसंधान, सैंपल सत्यापन और रक्षात्मक एकीकरण के लिए मार्गदर्शन हैLOLDrivers के साथ अपनी यात्रा शुरू करने के लिए, बस LOLDrivers.io साइट देखें या रिपॉज़िटरी को क्लोन करें और श्रेणीबद्ध निर्देशिकाओं में उपलब्ध जानकारी की संपदा का अन्वेषण करें। हमने साइट को इस तरह डिज़ाइन किया है कि आप अपने सिस्टम को कमज़ोर ड्राइवरों से बचाने के लिए आवश्यक अंतर्दृष्टि आसानी से पा सकें।
yaml फ़ाइल बनाने की प्रक्रिया को तेज़ करने में सहायता के लिए, loldrivers.streamlit.app देखें
बग सबमिट करने या सुविधाओं का अनुरोध करने के लिए कृपया GitHub issue tracker का उपयोग करें।
नियमित रूप से अपडेट की जाँच करके और प्रोजेक्ट में योगदान देकर LOLDrivers समुदाय के साथ जुड़े रहें। आपकी भागीदारी यह सुनिश्चित करने में मदद करेगी कि प्रोजेक्ट अद्यतित रहे और दूसरों के लिए और भी अधिक मूल्यवान बने।
हर जगह संगठनों के लिए एक सुरक्षित और अधिक सुरक्षित डिजिटल वातावरण बनाने की हमारी खोज में हमारे साथ जुड़ें। LOLDrivers के साथ, आप ड्राइवर-संबंधित सुरक्षा जोखिमों से निपटने और लगातार बदलते साइबर परिदृश्य में आत्मविश्वास से आगे बढ़ने के लिए अच्छी तरह से सुसज्जित होंगे।
यदि आप योगदान देना चाहते हैं, तो कृपया इन चरणों का पालन करें:
अधिक विस्तृत निर्देशों के लिए, कृपया CONTRIBUTING.md फ़ाइल देखें। किसी ड्राइवर के लिए नई YAML फ़ाइल बनाने हेतु, दिए गए YML-Template का उपयोग करें।
LOLDrivers संभावित खतरों का प्रभावी ढंग से पता लगाने में आपकी सहायता के लिए व्यापक Sigma, Yara, ClamAV और Sysmon डिटेक्शन नियम प्रदान करता है। इन नियमों को विस्तार से देखने के लिए, detection फ़ोल्डर के अंतर्गत sigma, yara, av और sysmon निर्देशिकाओं पर जाएँ। साथ ही, Florian Stosse और HotCakeX के सौजन्य से एक WDAC नीति भी उपलब्ध है।
फ़ीड्स का उपभोग करने से पहले indicator safety and policy semantics देखें। आर्टिफ़ैक्ट्स को ब्लॉक करने में सटीक फ़ाइल या Authenticode हैश का उपयोग किया जाता है; फ़ाइलनाम नियम हंटिंग लीड हैं जो फ़िक्स किए गए संस्करणों की भी पहचान कर सकते हैं। सार्वजनिक API शोध साक्ष्य को सक्रिय संकेतकों से स्पष्ट रूप से अलग रखा गया है। ऐतिहासिक रूप से योगदान की गई नीतियाँ evidence/policies के अंतर्गत केवल-संदर्भ साक्ष्य के रूप में उपलब्ध रहती हैं।
शुभ शिकार! 🕵️♂️
समुदाय ने @Oddvarmoe, @M_haggis, और IISResetMe के सौजन्य से एक PowerShell LOLDriver स्कैनर भी बनाया है, जो आपको संभावित रूप से दुर्भावनापूर्ण ड्राइवरों की पहचान करने में मदद कर सकता है। यह स्क्रिप्ट, जो यहाँ उपलब्ध है, आपको किसी निर्दिष्ट Windows फ़ोल्डर में किसी भी संदिग्ध फ़ाइल को स्कैन करने की अनुमति देती है। हम स्क्रिप्ट को निम्नलिखित जैसी निर्देशिकाओं पर चलाने की सलाह देते हैं:
C:\WINDOWS\inf
C:\WINDOWS\System32\drivers
C:\WINDOWS\System32\DriverStore\FileRepository
मुख्य वेबसाइट website/ में Astro का उपयोग करती है। Node 24 / Python 3.11 सेटअप, सार्वजनिक API जनरेशन, स्थानीय प्रीव्यू और ब्राउज़र जाँच के लिए उस गाइड को देखें। वेबसाइट को बिल्ड या डिप्लॉय करने के लिए अब Hugo और Go की आवश्यकता नहीं है।
Deploy Site वर्कफ़्लो पुल रिक्वेस्ट पर प्रोडक्शन आर्टिफ़ैक्ट्स को मान्य करता है और main पर पुश के बाद परीक्षित Astro आर्टिफ़ैक्ट को GitHub Pages पर प्रकाशित करता है। अलग प्रीव्यू वर्कफ़्लो एनालिटिक्स को अक्षम रखता है। टैग किए गए रिलीज़ वेबसाइट डिप्लॉय किए बिना ड्राइवर डाउनलोड को पैकेज करते हैं।
URL कॉन्ट्रैक्ट और शेष रखरखाव कार्य के लिए प्रोडक्शन माइग्रेशन और रोलबैक गाइड देखें।






