
 #1
डिजिटल फोरेंसिक, साक्ष्य संग्रह, टाइमलाइन विश्लेषण और घटना जांच उपकरण।
Kitploit अनुशंसित
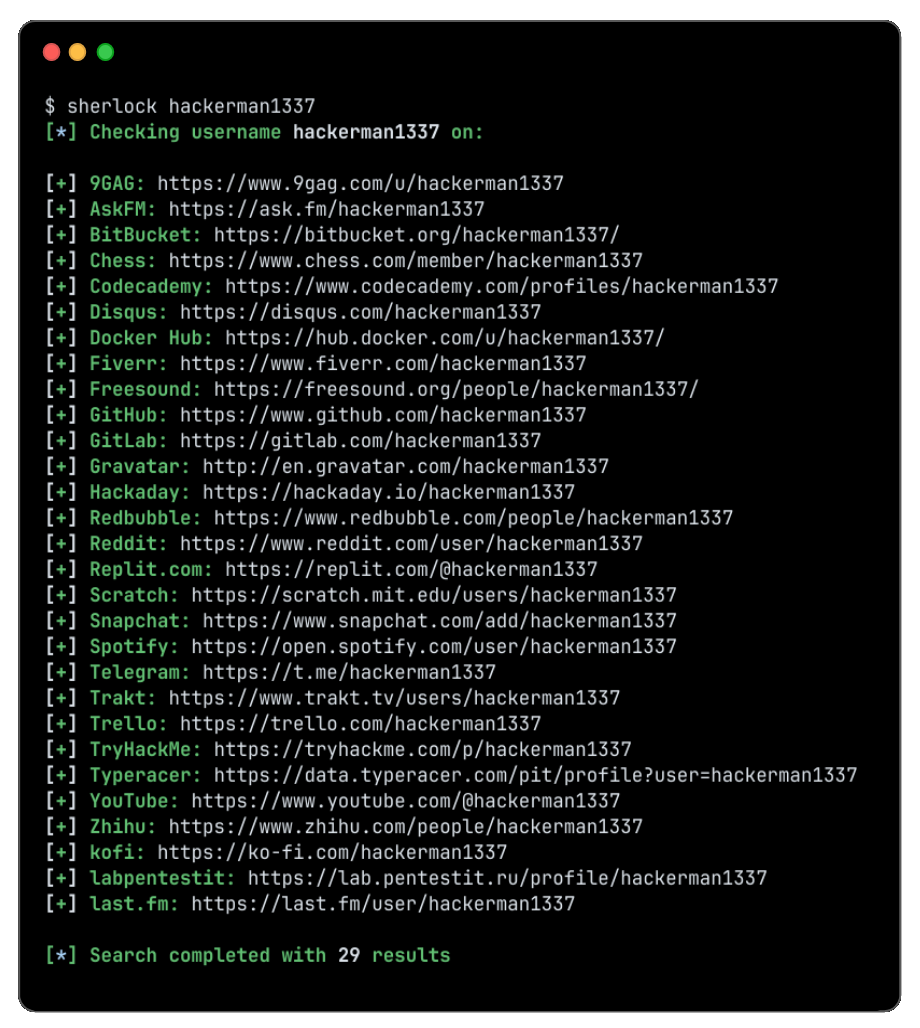
 sherlock-project/sherlock
विभिन्न सोशल नेटवर्क्स पर उपयोगकर्ता नाम से सोशल मीडिया खाते खोजें।
 torvalds/linux
Linux कर्नेल स्रोत वृक्ष
 z4nzu/hackingtool
सभी-एक-में प्रवेश परीक्षण टूलकिट जो 20 श्रेणियों में 185+ उपकरणों को एकत्रित करता है, जिसमें सूचना संग्रह, वेब और वायरलेस हमले, फिशिंग, शोषण,…
 werwolv/imhex
🔍 रिवर्स इंजीनियर्स, प्रोग्रामर्स और उन लोगों के लिए एक हेक्स एडिटर जो सुबह 3 बजे काम करते हुए अपनी रेटिना की कद्र करते हैं।
 gchq/cyberchef
The Cyber Swiss Army Knife - एक वेब ऐप जो एन्क्रिप्शन, एन्कोडिंग, कंप्रेशन और डेटा विश्लेषण के लिए है।
 radareorg/radare2
UNIX-जैसा रिवर्स इंजीनियरिंग फ्रेमवर्क और कमांड-लाइन टूलसेट
 osquery/osquery
SQL संचालित ऑपरेटिंग सिस्टम इंस्ट्रुमेंटेशन, मॉनिटरिंग और एनालिटिक्स।
 zardus/ctf-tools
सुरक्षा अनुसंधान उपकरणों के लिए कुछ सेटअप स्क्रिप्ट्स।
 prowler-cloud/prowler
Prowler is the world’s most widely used open-source cloud security platform that automates security and compliance across any cloud environment.…
 ytisf/thezoo
शैक्षिक मैलवेयर विश्लेषण और अनुसंधान के लिए लाइव मैलवेयर नमूनों और स्रोत कोड का चयनित भंडार, जिसमें पुनर्प्राप्ति के लिए एक संगठित डेटाबेस और CLI…
 meirwah/awesome-incident-response
सुरक्षा विश्लेषकों के लिए घटना प्रतिक्रिया और DFIR टूल्स की क्यूरेटेड सूची, जिसमें मेमोरी और डिस्क फोरेंसिक, साक्ष्य संग्रह, लॉग विश्लेषण, प्लेबुक और…
 winsiderss/systeminformer
उन्नत प्रक्रिया, नेटवर्क और डिस्क विश्लेषण, स्टैक ट्रेस डिबगिंग, मैलवेयर पहचान और सेवा प्रबंधन के साथ रीयल-टाइम विंडोज सिस्टम मॉनिटर। पोर्टेबल और…
 carpedm20/awesome-hacking
हैकिंग ट्यूटोरियल्स, टूल्स और संसाधनों की एक बेहतरीन चुनिंदा सूची
 rshipp/awesome-malware-analysis
Defund the Police.
 mvt-project/mvt
Android और iOS उपकरणों के लिए फोरेंसिक संग्रह और विश्लेषण टूलकिट, जो सार्वजनिक और निजी समझौता संकेतकों (indicators of compromise) का उपयोग करके ज्ञात…
 secdev/scapy
प्रोटोकॉल की व्यापक श्रेणी में नेटवर्क पैकेटों को फोर्ज करने, डिकोड करने, भेजने, कैप्चर करने और विश्लेषण करने के लिए एक पायथन-आधारित इंटरैक्टिव पैकेट…
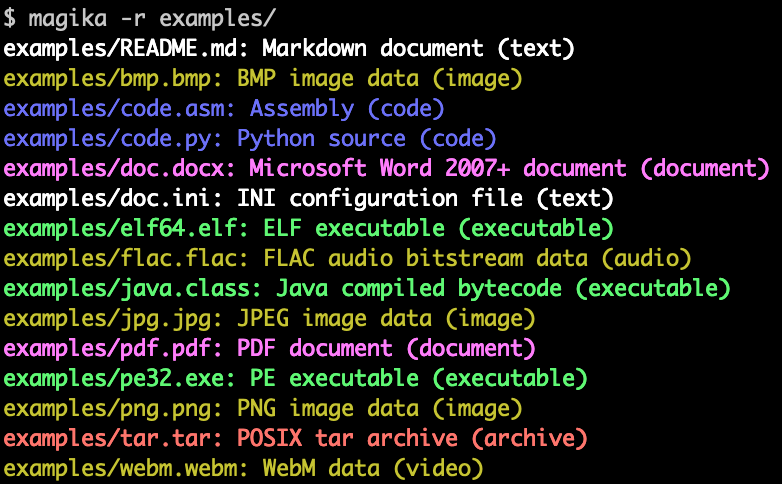 google/magika
तेज़ और सटीक AI-संचालित फ़ाइल सामग्री प्रकारों का पता लगाना
 moond4rk/hackbrowserdata
ब्राउज़र डेटा निकालें और डिक्रिप्ट करें, कई डेटा प्रकारों का समर्थन करता है, विभिन्न ऑपरेटिंग सिस्टम (macOS, Windows, Linux) पर चलाने योग्य।







