
 #1
Systèmes IDS/IPS, surveillance réseau, détection basée sur les anomalies et outils d'alerte de menace.
Recommandé par Kitploit
 falconforceteam/falcondash
Tableau de bord Azure workbook qui visualise et explore les métriques de performance de détection, aidant les équipes de sécurité à mesurer et à…
 sigmahq/pysigma-backend-opensearch
pySigma backend OpenSearch
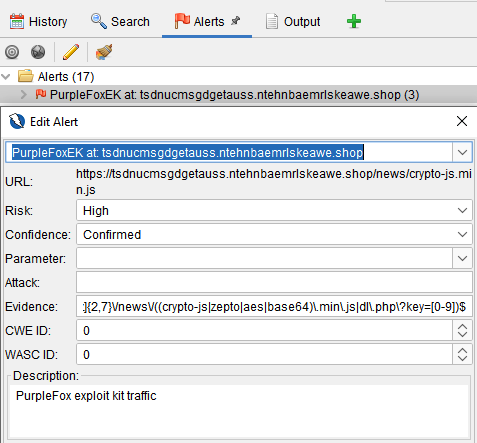 malwareinfosec/fiddlezap
Extension de détection de trafic malveillant basée sur des regex pour OWASP ZAP. Signale les sites web compromis en faisant correspondre des motifs…
 synacktiv/synacktiv-rules
Dépôt public de règles Sigma et YARA créées par Synacktiv
 corelight/http-stalling-detector
Détecter les attaques de blocage HTTP comme slowloris avec Bro
 corelight/cve-2021-31166
Règles de détection (Suricata + Zeek) pour la vulnérabilité CVE-2021-31166 de la pile de protocoles HTTP, fournissant des alertes au niveau réseau…
 withsecurelabs/lazarus-sigma-rules
Règles Sigma pour détecter les TTP du groupe Lazarus, couvrant l'exécution de documents malveillants, l'abus de PowerShell, les tâches planifiées et…
 agentshield-ai/sigma-ai
Règles de détection Sigma pour la surveillance de sécurité des agents IA
 corelight/corelightforsecops
Analyseur Chronicle pour CORELIGHT et informations connexes.
 d3vhex/sentora
Une plateforme SIEM, EDR et SOAR open-source, auto-hébergée et propulsée par l'IA, conçue pour les opérations de sécurité modernes.
 sud0woodo/urgent11-suricata-lua-scripts
Scripts LUA Suricata pour détecter CVE-2019-12255, CVE-2019-12256, CVE-2019-12258 et CVE-2019-12260
 corelight/cve-2021-42292
Paquet Zeek détectant l'exploitation de l'élévation de privilèges locale CVE-2021-42292 de Microsoft Excel via l'analyse du trafic réseau des…
 corelight/cve-2022-26937
Paquet Zeek détectant les tentatives d'exploitation de CVE-2022-26937 contre les serveurs NFS Windows via l'analyse du protocole Network Lock Manager.
 nccgroup/mimikatz-detector-busylight
Émulation de pilote HID USB avec PID/VID (0x3bca/0x27bb) du Plenom A/S Busylight Alpha, pris en charge par Mimikatz. Lorsque mimikatz est exécuté, un…
 ivankovic/stop-bots
Automate stopping bad bots from accessing your server
 yjesus/patriot-linux
Système de détection d'intrusion hôte pour les utilisateurs de bureau
 c2dc/anomaly-flow
Framework pour implémenter des systèmes de détection d'intrusion réseau (NIDS) visant à identifier les anomalies dans les flux réseau à l'aide de…








