
 #1
Systèmes IDS/IPS, surveillance réseau, détection basée sur les anomalies et outils d'alerte de menace.
Recommandé par Kitploit

 wazuh/wazuh
Plateforme XDR et SIEM open-source pour la détection des menaces, l'analyse des journaux, la surveillance de l'intégrité des fichiers, l'évaluation…
 netalertx/netalertx
Visibilité réseau centralisée et découverte continue des actifs. Surveillez les appareils, détectez les changements et restez informé sur les…
 misp/misp
MISP (logiciel de base) - Plateforme open source de renseignement sur les menaces et de partage
 zeek/zeek
Zeek est un puissant framework d'analyse réseau qui est très différent du système IDS typique que vous connaissez peut-être.
 stamparm/maltrail
Système de détection de trafic malveillant en temps réel utilisant des listes noires publiques, des traces statiques de logiciels malveillants et une…
 haidang-infosec/phantom-grid
Un système de défense active propulsé par eBPF qui transforme votre serveur Linux en un honeypot trompeur. Il propose une redirection transparente du…
oisf/suricataMoteur open-source IDS/IPS/NSM réseau pour l'inspection du trafic en temps réel, la détection et la prévention d'intrusions, l'analyse des protocoles…
 cognis-digital/c2detect
Empreinte de serveur C2 — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
 oyesanyf/oshoosiclaw
Agent autonome de sécurité des endpoints en Rust combinant un pilote Windows Ring-0 et un blocage pré-exécution eBPF sous Linux, la détection YARA,…
 security-onion-solutions/securityonion
Plateforme open-source de surveillance de sécurité pour la chasse aux menaces, la détection d'intrusion, la gestion des journaux, la réponse aux…
 devinblack001/ddos-reduction-system
Adaptive two-stage Layer 4 DDoS mitigation gateway using behavioral traffic analysis, Random Forest classification, and kernel-level ipset/iptables…
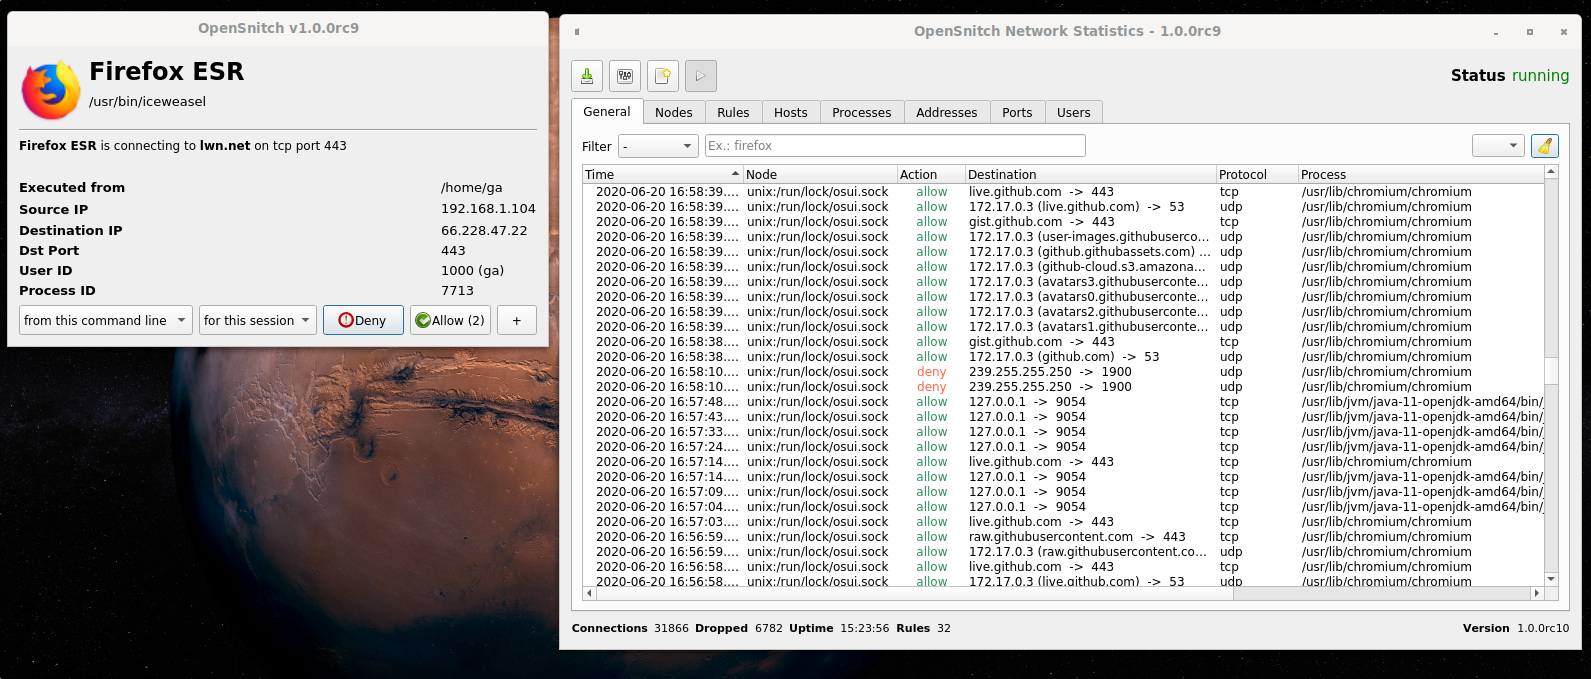 evilsocket/opensnitch
Firewall applicatif interactif GNU/Linux qui filtre les connexions sortantes, bloque les domaines de publicités et de logiciels malveillants, gère…
 telekom-security/tpotce
🍯 T-Pot - La plateforme multi-honeypot tout-en-un 🐝
 adibirzu/openclaw-security-monitor
Surveillance proactive de la sécurité pour les déploiements OpenClaw. Détecte ClawHavoc, AMOS stealer, CVE-2026-25253, l'empoisonnement de la mémoire…
 ntop/ndpi
Kit d'outils open source pour l'inspection approfondie des paquets
 neo23x0/loki
Scanneur basé sur les IOC et YARA pour détecter les indicateurs de compromission via des regex sur les noms de fichiers, des signatures YARA, la…

 ndaal_open_source/ndaal_public_auditd
Ensemble de règles Linux Auditd suivant les bonnes pratiques, avec 14 956 règles mappées à MITRE ATT&CK, un rôle de déploiement Ansible et des outils…
 thinkst/opencanary
Honeypot léger qui émule des services réseau courants pour détecter l'activité d'attaquants après une compromission, avec des modules de protocole…




