
 #1
Systèmes IDS/IPS, surveillance réseau, détection basée sur les anomalies et outils d'alerte de menace.
Recommandé par Kitploit
 airbus-cert/dirtypipe-ebpf_detection
Un programme de détection eBPF pour CVE-2022-0847
 safeagent-beihang/clawguard
Toolkit de sécurité pour agents IA d'entreprise offrant un audit préalable, un durcissement de configuration, une détection des menaces en temps réel…
 mattijsmoens/intentshield
Vérification de l'intention avant exécution pour les agents IA. Audite ce que votre IA s'apprête à faire, pas ce qu'elle dit. Zéro dépendance,…
 0xxon/cve-2020-0601
Paquet Zeek pour détecter CVE-2020-0601
 sifalcon/detection
Collection organisée de règles de détection et d'IOC extraits d'interventions DFIR et d'analyses de malwares pour appuyer la chasse aux menaces, la…
 c3rb3ru5d3d53c/signatures
Pipeline de génération et de distribution de signatures de détection communautaire pour YARA, Suricata, Snort et Sigma
 corelight/detect-ransomware-filenames
Script Zeek qui surveille le trafic SMB et alerte sur les noms de fichiers ransomware connus à l'aide de la liste Anti-Ransomware File System…
 sigmahq/pysigma-backend-opensearch
pySigma backend OpenSearch
 insane-forensics/drovorub-hunt
Un outil pour faciliter la chasse réseau des serveurs C2 du malware Drovorub du GRU.
 d4vinci/eagleeye
Un système de détection d'intrusion basé sur l'hôte et de surveillance réseau (mon projet de fin d'études)
 kadir/copy-fail-cve-2026-31431-ioc
Détection, atténuation et boîte à outils IOC pour l'escalade de privilèges Copy Fail CVE-2026-31431 dans le cache de pages du noyau Linux
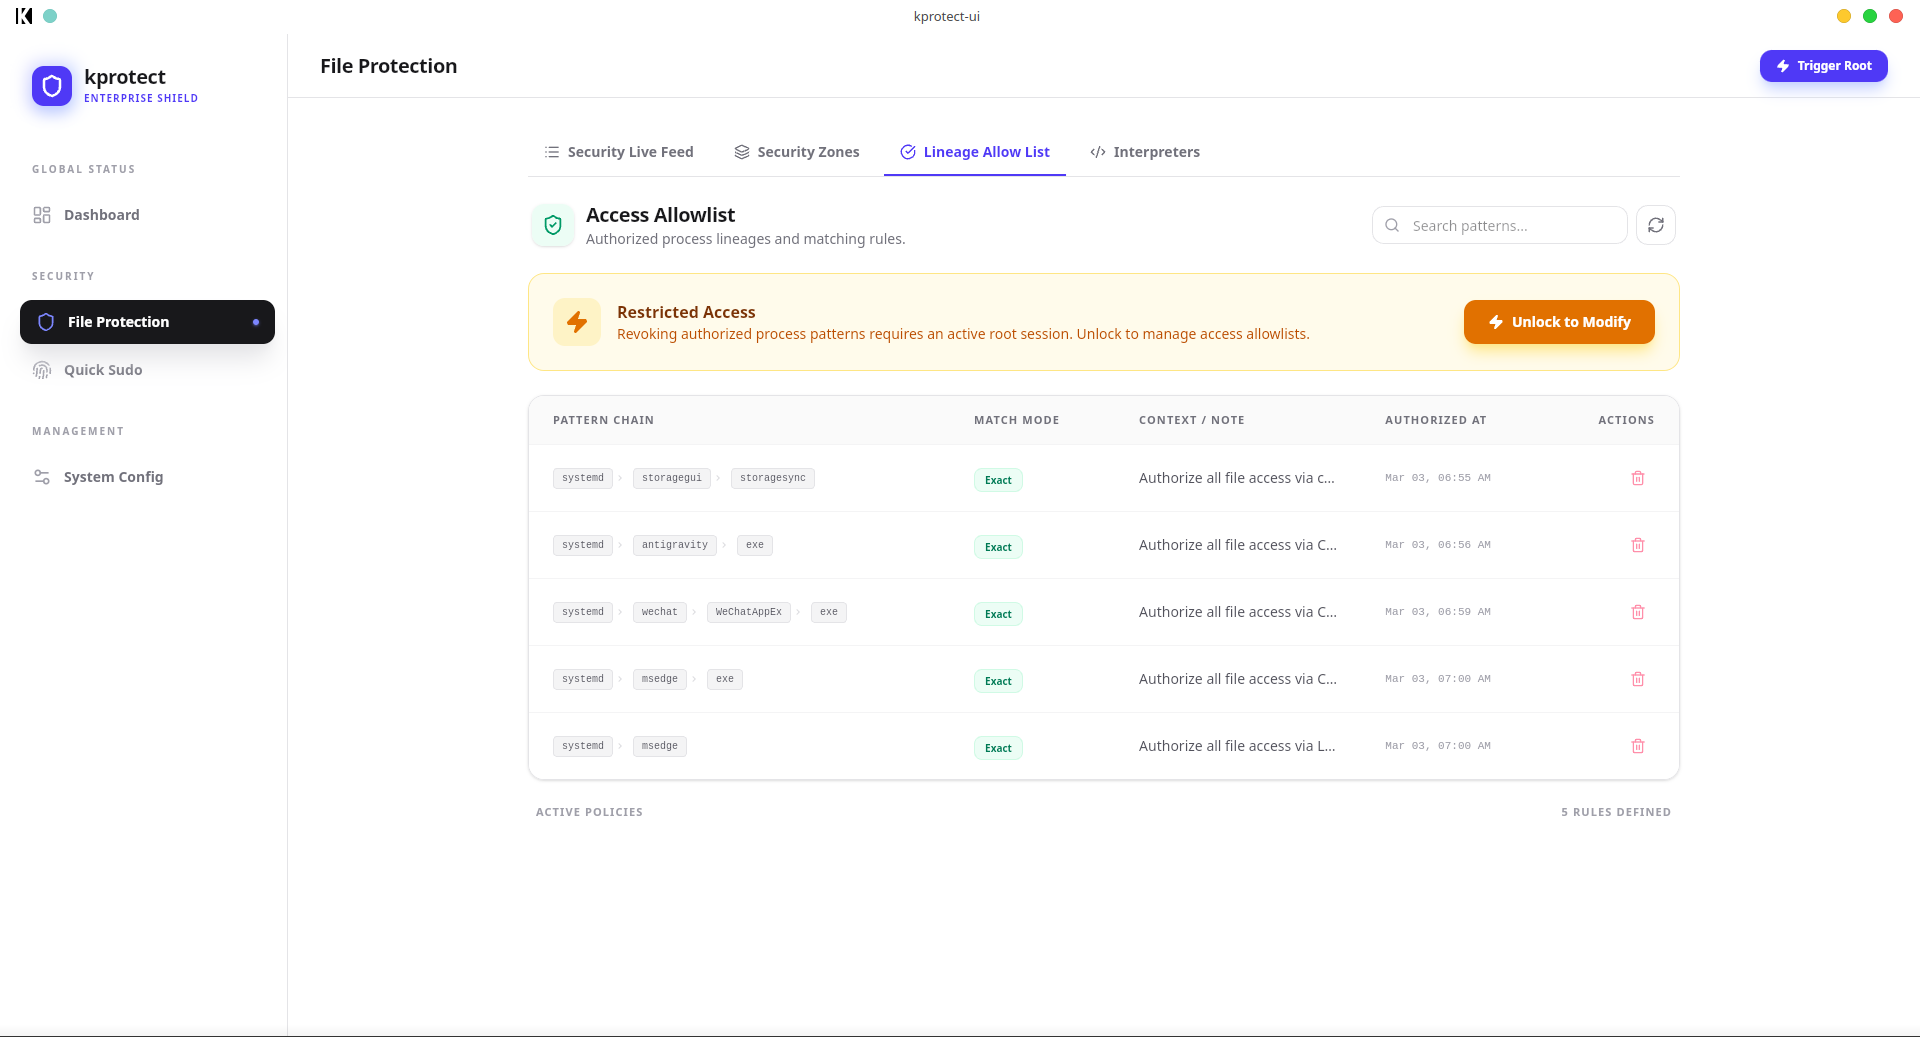 khoinp1012/kprotect
Moteur de sécurité au niveau noyau utilisant eBPF-LSM pour appliquer des politiques d'accès aux fichiers basées sur la lignée des processus,…
 corelight/elasticsearch_rules
Version Elastic des règles watcher de SOC prime
 liamromanis101/cve-2026-31431-copy-fail---vulnerability-detection-script
Script de détection pour CVE-2026-31431 (Copy Fail) qui vérifie la version du noyau, la présence de correctifs, les configurations du noyau, la…
 yojiwatanabe/networkalarm
Un outil pour surveiller le trafic réseau local à la recherche de vulnérabilités de sécurité potentielles. Avertit l'utilisateur contre d'éventuels…
 corelight/zeek-spicy-openvpn
Un analyseur de protocole OpenVPN pour Zeek, basé sur Spicy.
 nccgroup/yaml2yara
Générer des règles YARA en masse à partir d'une entrée YAML
 agentshield-ai/sigma-ai
Règles de détection Sigma pour la surveillance de sécurité des agents IA








