
 #1
Systèmes IDS/IPS, surveillance réseau, détection basée sur les anomalies et outils d'alerte de menace.
Recommandé par Kitploit

 ivankovic/stop-bots
Automate stopping bad bots from accessing your server
 northpolesec/santa
Un système d'autorisation d'accès aux binaires et aux fichiers pour macOS.
 azure/azure-sentinel
SIEM natif du cloud pour l'analyse de sécurité intelligente pour l'ensemble de votre entreprise.
 wazuh/wazuh
Plateforme XDR et SIEM open-source pour la détection des menaces, l'analyse des journaux, la surveillance de l'intégrité des fichiers, l'évaluation…
 crowdsecurity/crowdsec
Moteur open-source IDS/IPS et WAF qui analyse les logs et les requêtes HTTP pour détecter et bloquer les IP malveillantes, en s'appuyant sur une…
 duggytuxy/syswarden
Host-local Linux security orchestrator enforcing nftables policy with HIDS/HIPS telemetry, bounded threat-intelligence feeds, out-of-band WAAP log…
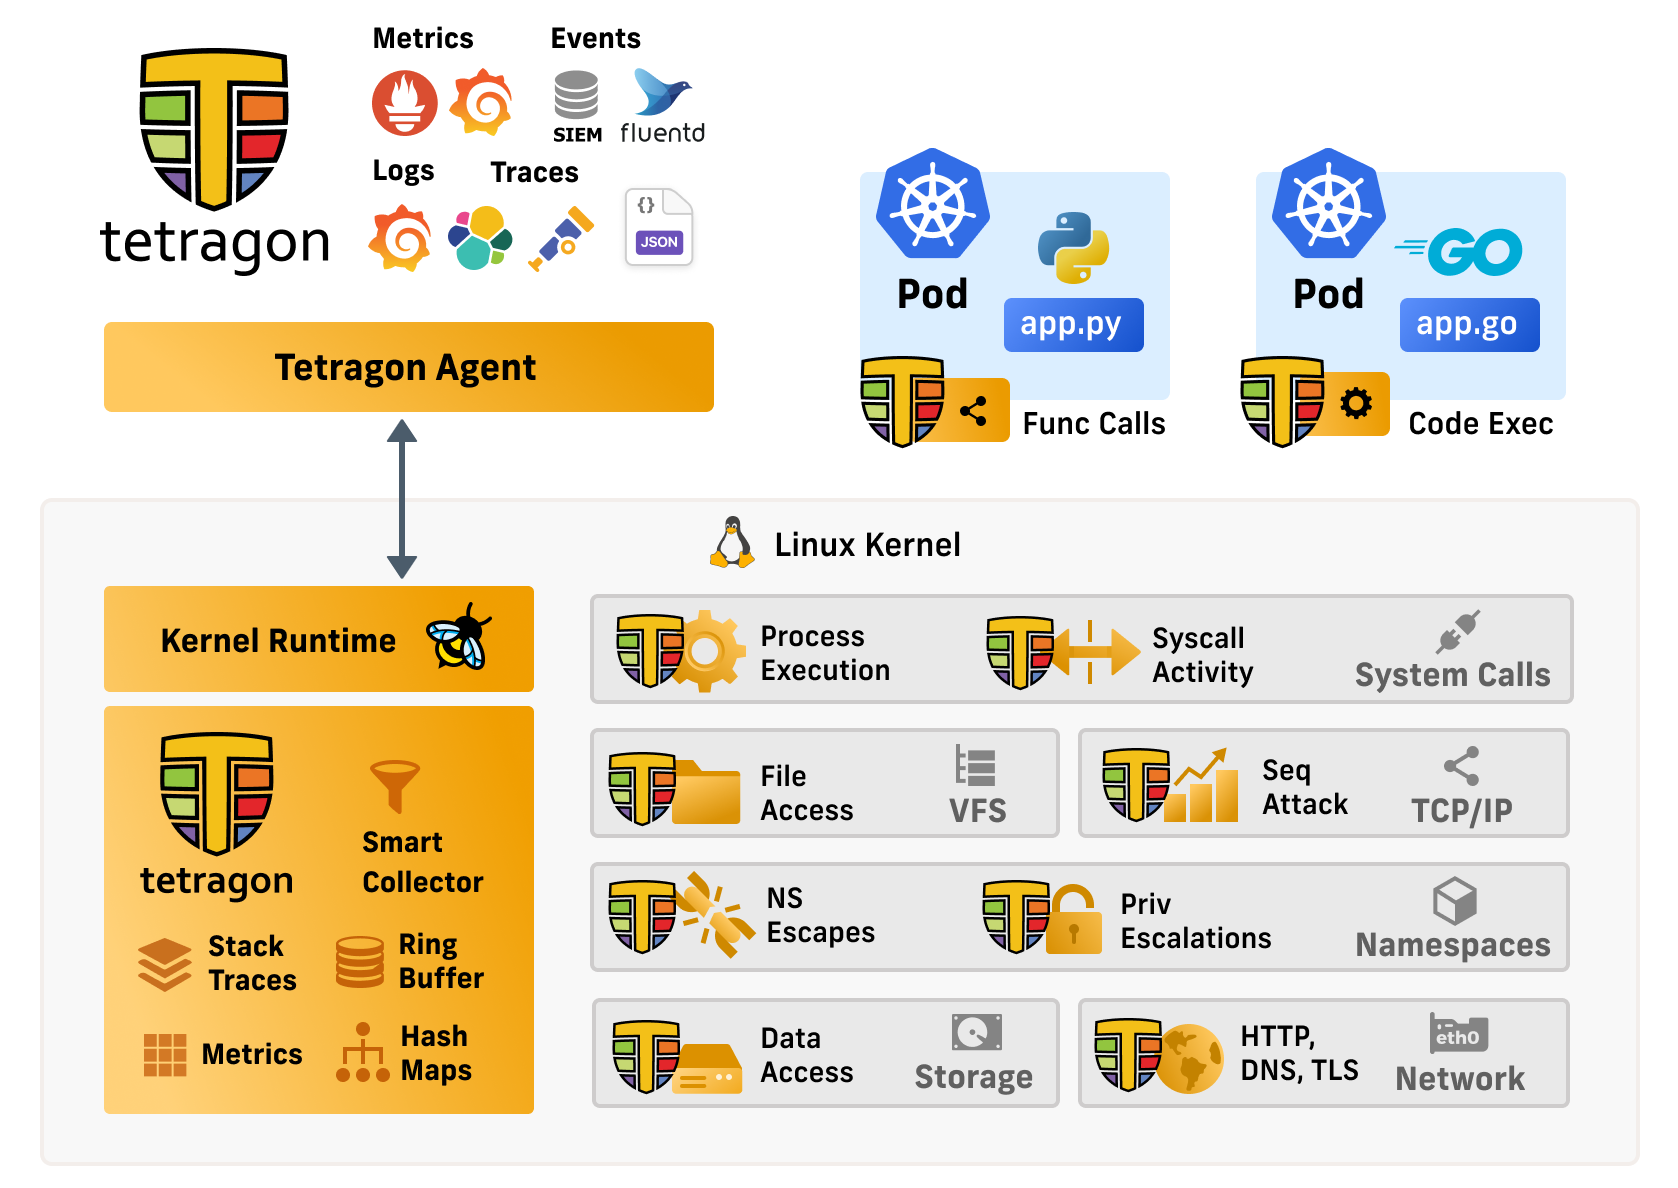 cilium/tetragon
Observabilité de sécurité et application en runtime basées sur eBPF
 ntop/ntopng
Surveillance du trafic réseau basée sur le web pour la cybersécurité
 cyb3rxp/awesome-soc
Une base de connaissances organisée pour construire, exploiter et faire maturer un SOC (y compris un CSIRT).
 sigmahq/sigma
Répertoire principal des règles Sigma
 matthart1983/netwatch
Real-time network diagnostics in your terminal. One command, zero config, instant visibility.
 graylog2/graylog2-server
Plateforme centralisée de gestion de logs pour la collecte, l'indexation et l'analyse de flux de logs continus, avec alertes et corrélation…
 beelzebub-labs/beelzebub
Un framework d'exécution de leurres low code sécurisé, exploitant l'IA pour la virtualisation des systèmes.
 julioliraup/antiphishing
Protection avancée contre le phishing : ensembles de règles Suricata ouverts et gratuits
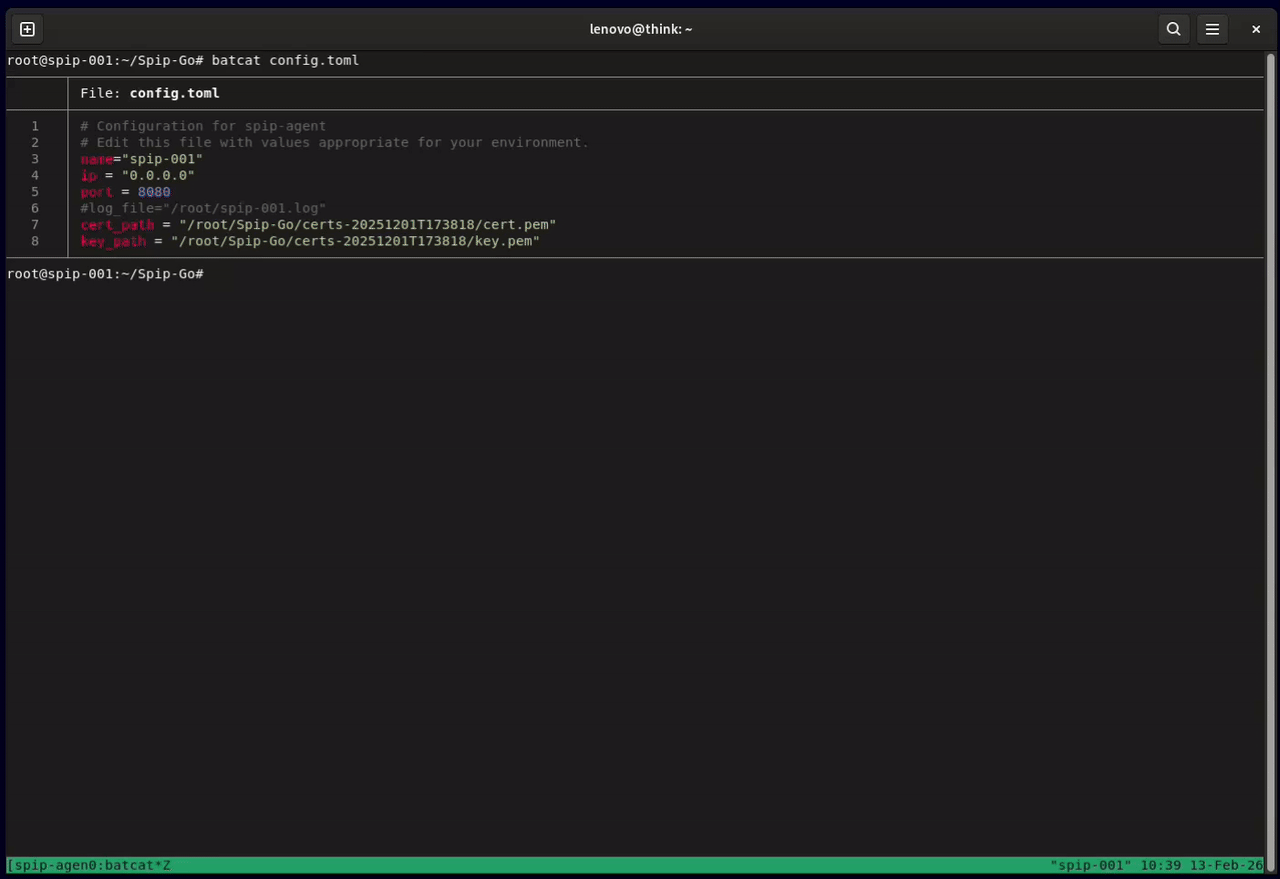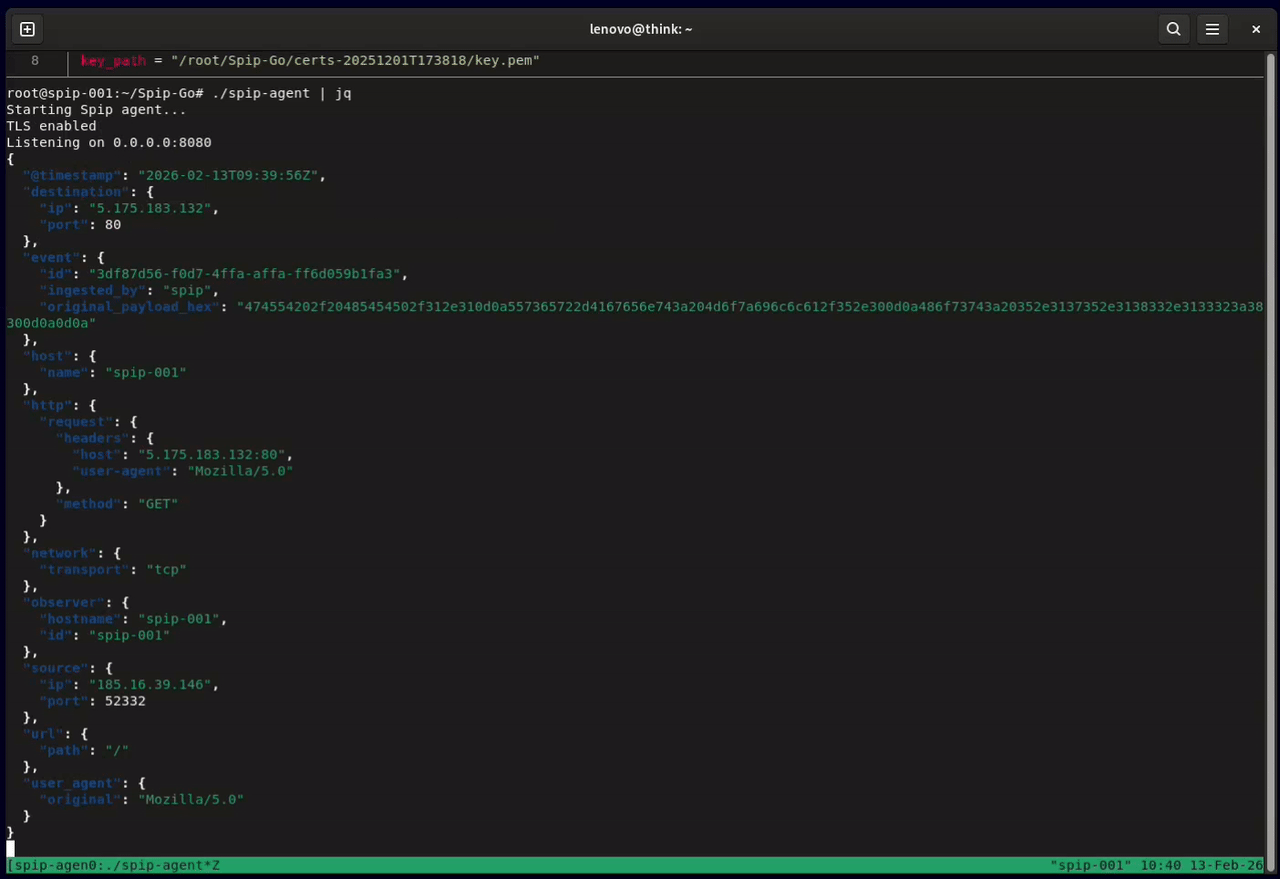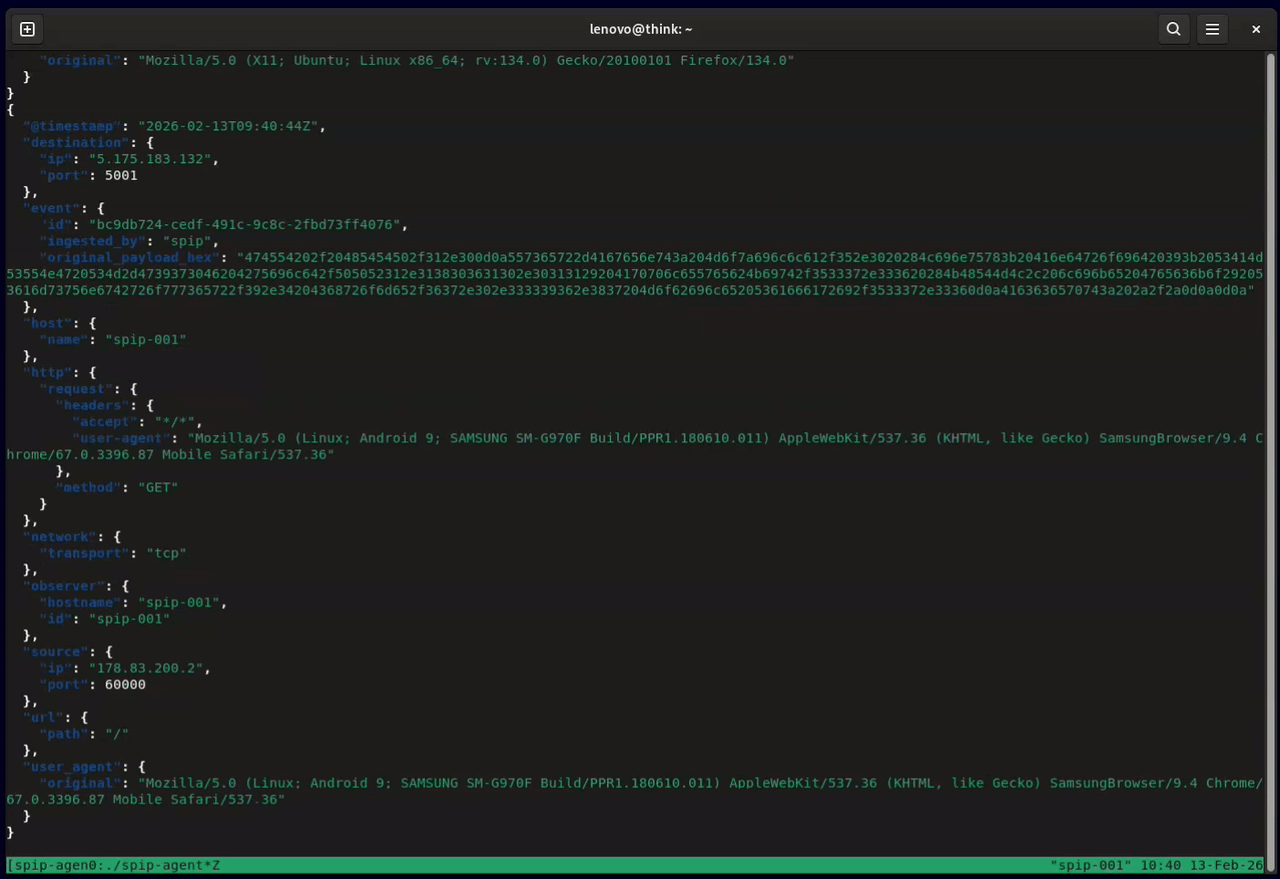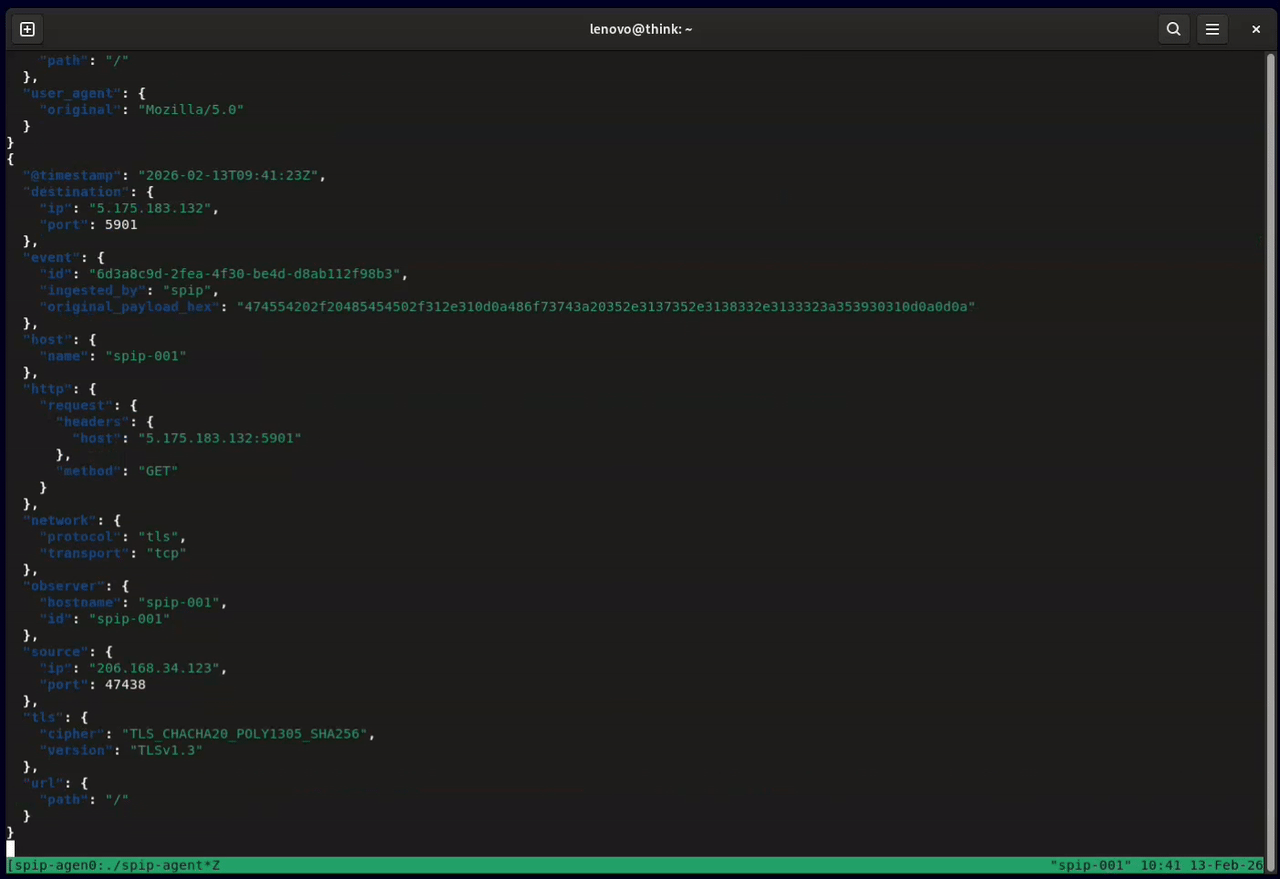 honeylabshq/spip-go
Spip network sensor written in Go
 ossec/ossec-hids
OSSEC est un système open source de détection d'intrusion basé sur l'hôte qui effectue l'analyse des journaux, la vérification de l'intégrité des…
 netalertx/netalertx
Visibilité réseau centralisée et découverte continue des actifs. Surveillez les appareils, détectez les changements et restez informé sur les…
 nzymeorg/nzyme
Détection des menaces WiFi, Bluetooth et Ethernet.






