#1
Herramientas para interceptar, analizar y modificar tráfico web para pruebas de seguridad.
Recomendado por Kitploit
 mrschyte/socksmon
Monitoree tráfico TCP arbitrario utilizando su proxy de intercepción HTTP preferido.
 reverserid/jurig
un agente de IA totalmente autónomo para ingeniería inversa
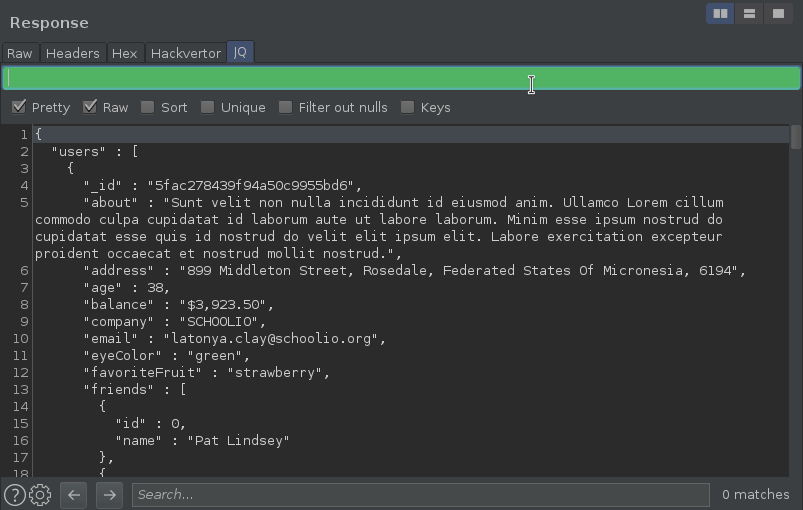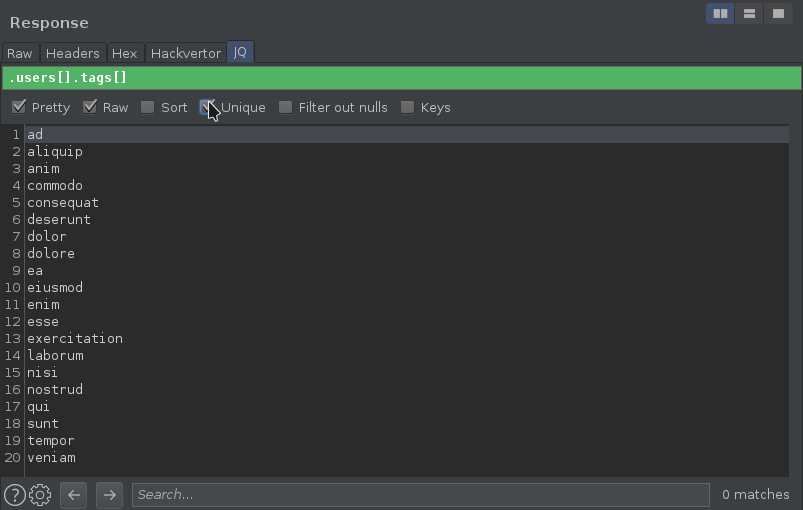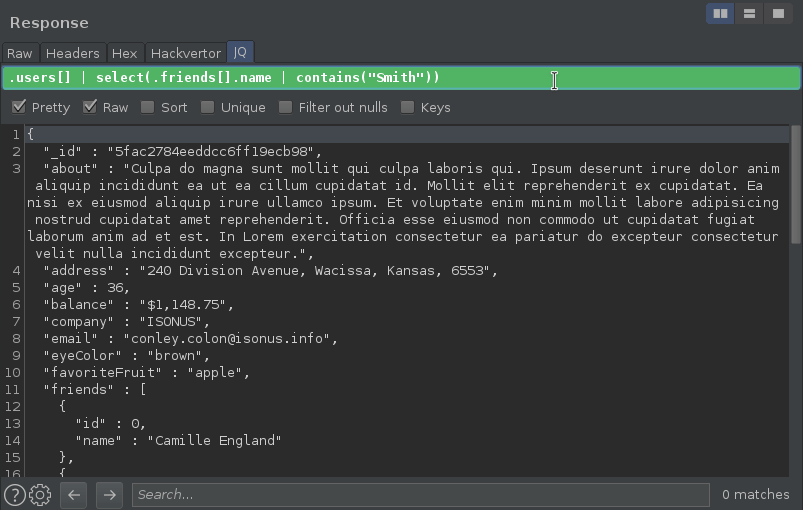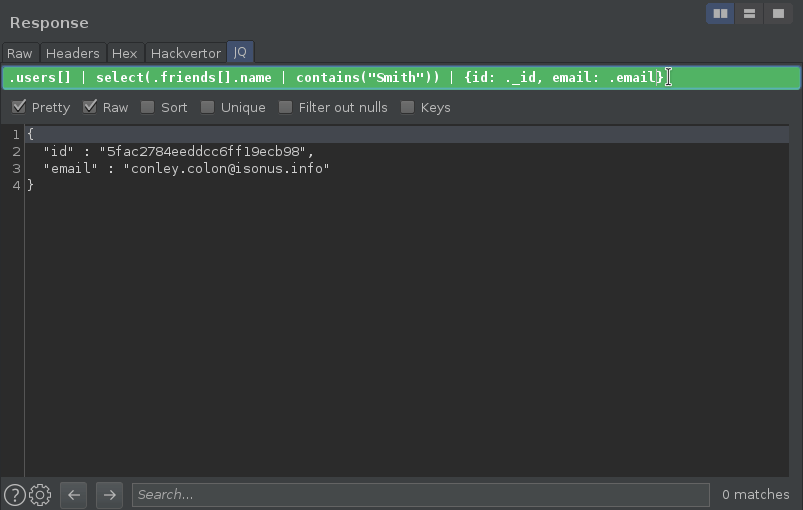 synacktiv/burp-jq
Extensión de Burp para filtrar JSON sobre la marcha con consultas JQ en el visor de mensajes HTTP.
 inflightsec/agent-vault-proxy
Claves de API just-in-time para agentes de IA - y cualquier otro proceso que enrutes a través de ella: quien llama solo ve un marcador de posición.
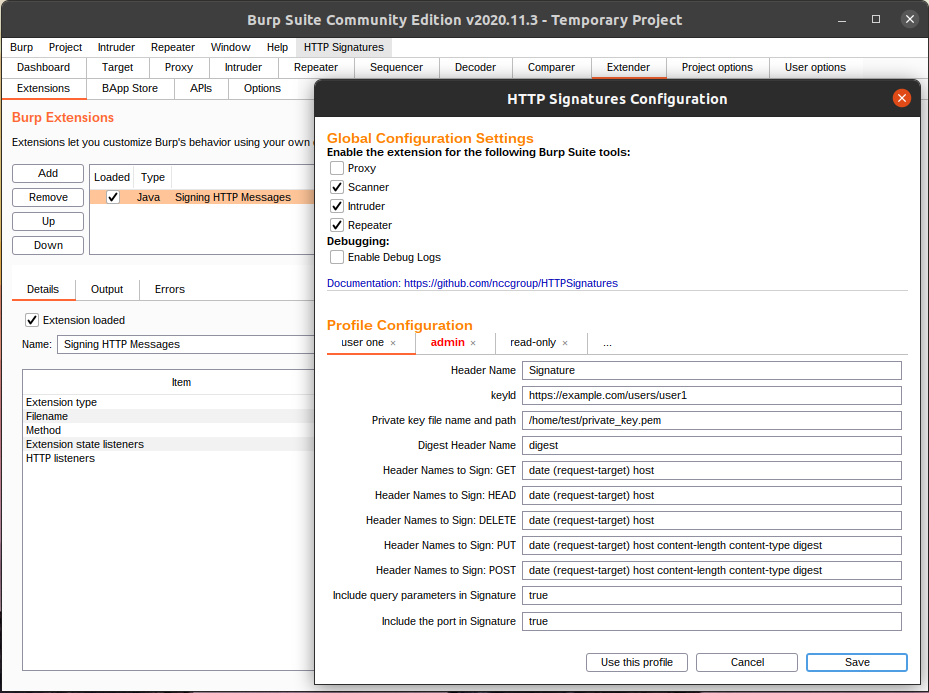 nccgroup/httpsignatures
Una extensión de Burp Suite que implementa el borrador draft-ietf-httpbis-message-signatures-01 de Signing HTTP Messages.
 projectdiscovery/collaborator
Librería de Collaborator estándar/privada de BurpSuite
 hackvertor/repeat-strike
Extensión de Burp Suite que utiliza reglas de ataque regex generadas por IA para detectar fallos de IDOR y control de acceso, y luego escanea el…
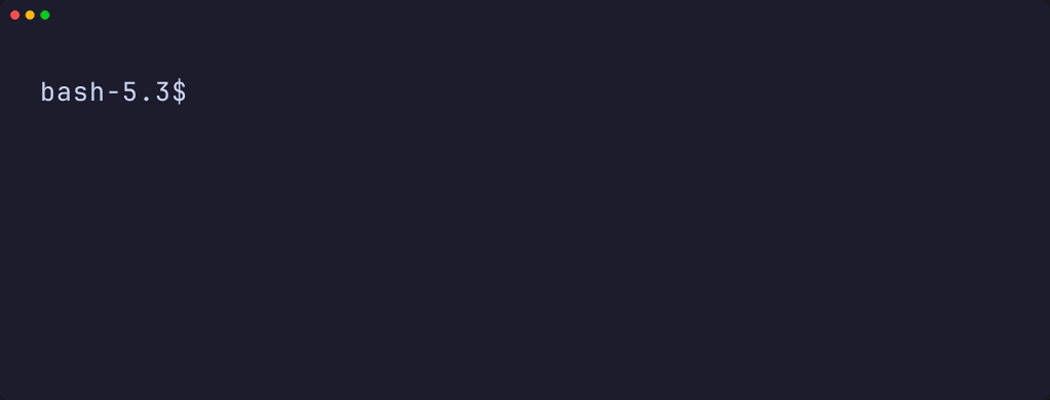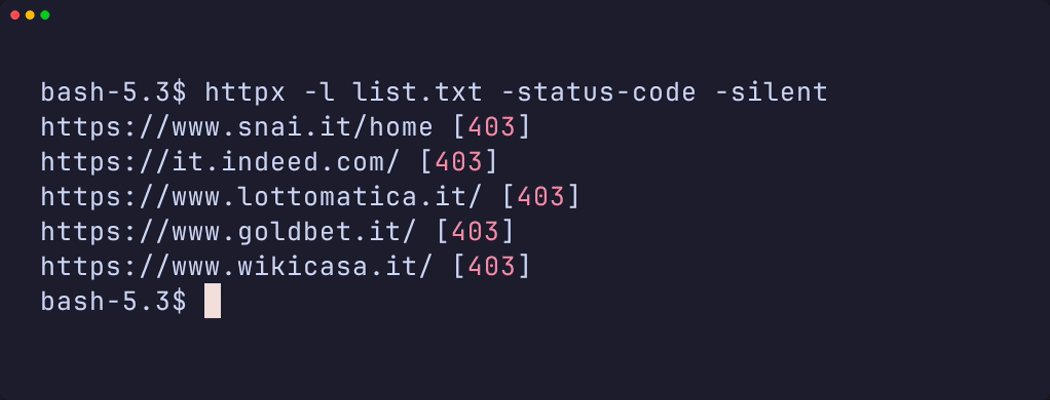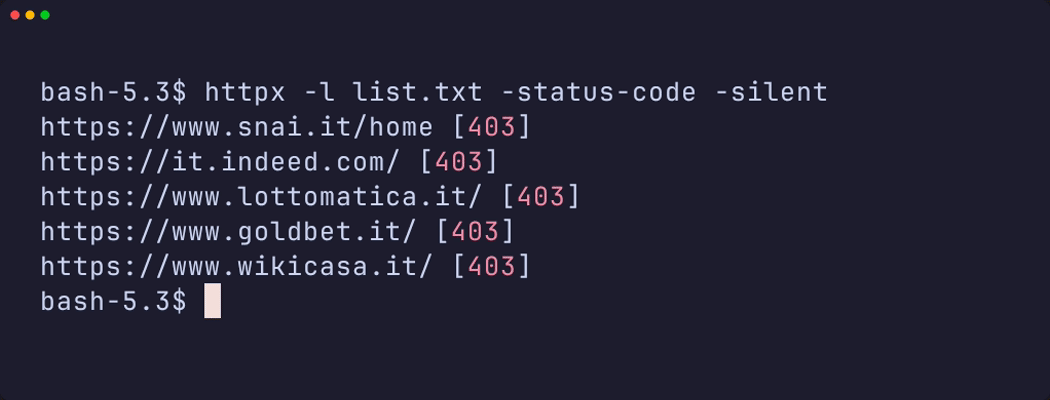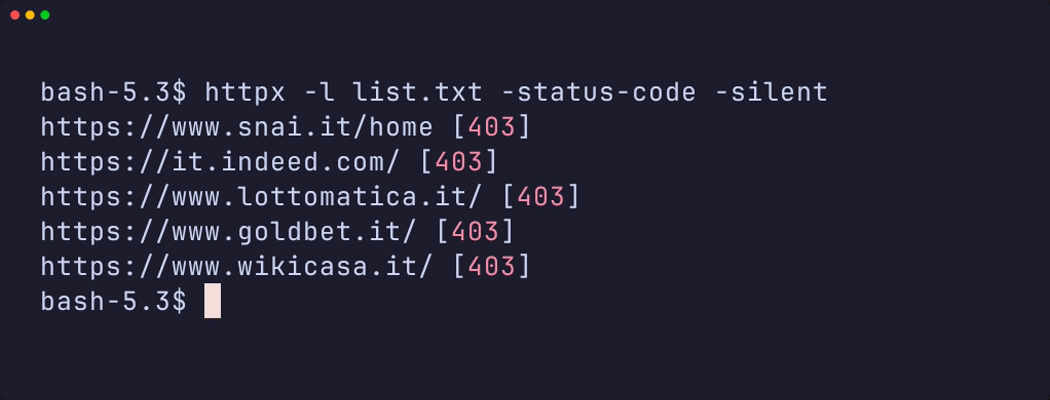 michele0303/undetected-httpx
Deja de recibir 403 Forbidden. Un kit de herramientas especializado similar a httpx para la evasión de WAF.
 emo-crab/slinger
Un cliente HTTP desarrollado específicamente para investigadores de seguridad.
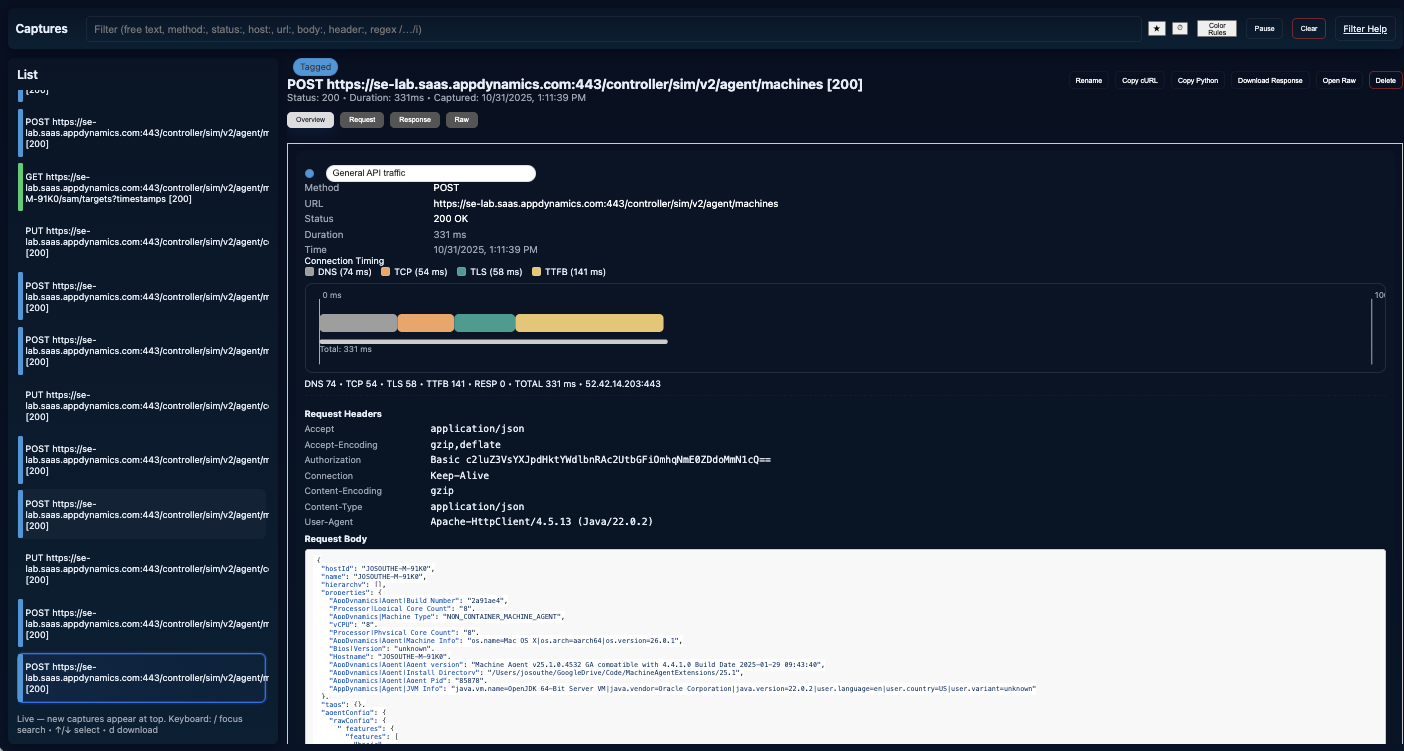 jbsouthe/http-breakout-proxy
Análisis de Proxy HTTP para ingeniería inversa de comunicación de protocolo
 nccgroup/readable-thrift
Codificador/descodificador Thrift fácil de usar
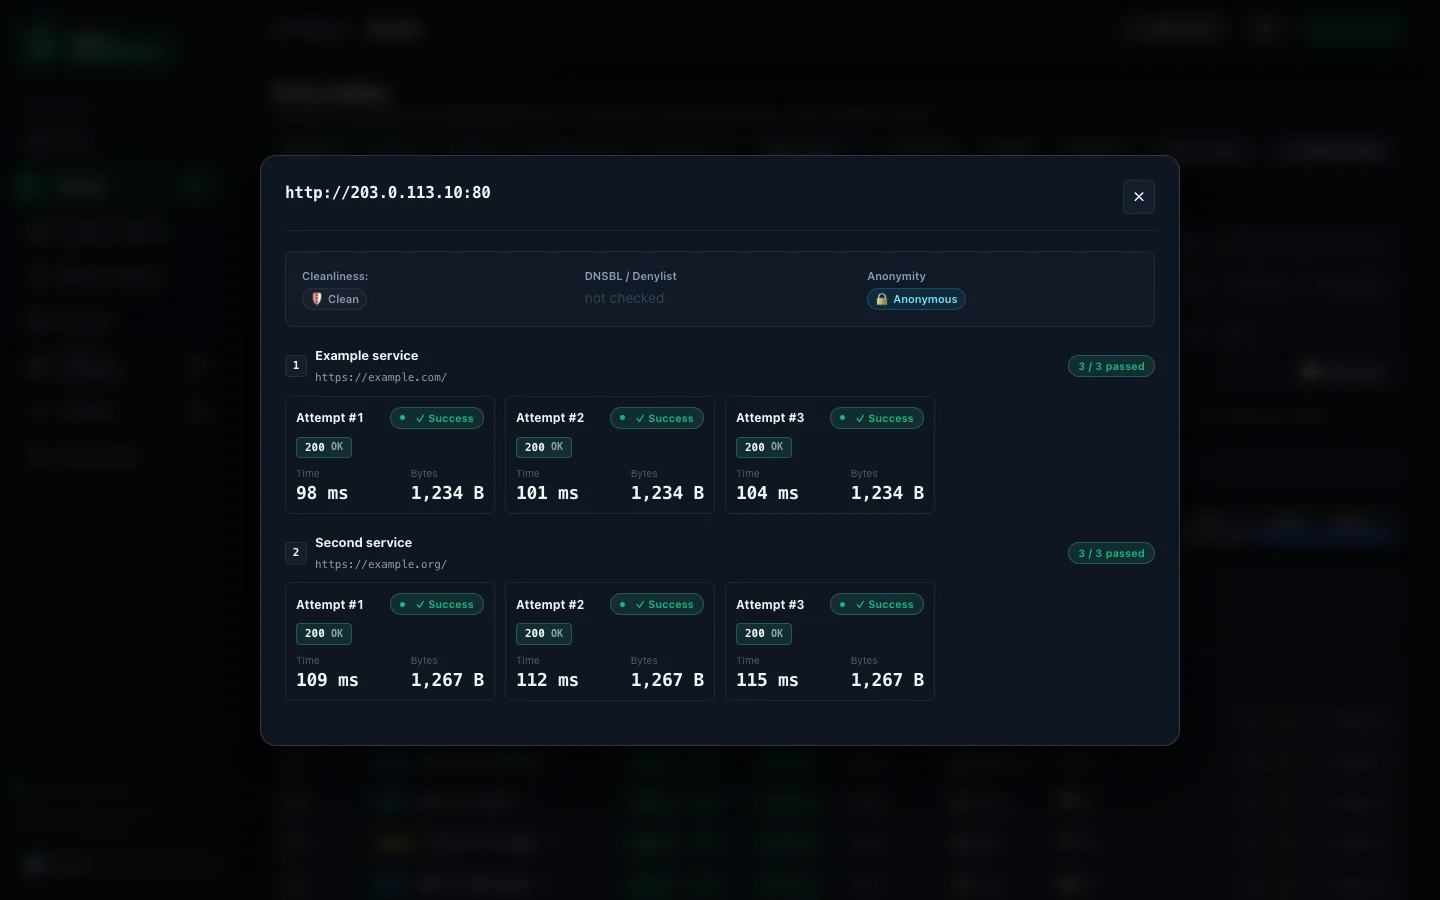 davidvoitenko/proxy-workbench
Recopila, verifica y clasifica proxies HTTP/SOCKS públicos contra tus propios objetivos, y luego los sirve mediante exportaciones clasificadas,…
 caido-community/burp2caido
Una herramienta para migrar el historial HTTP de Burpsuite a Caido
 xnl-h4ck3r/auto-repeater
Repetición automatizada de solicitudes HTTP con Burp Suite
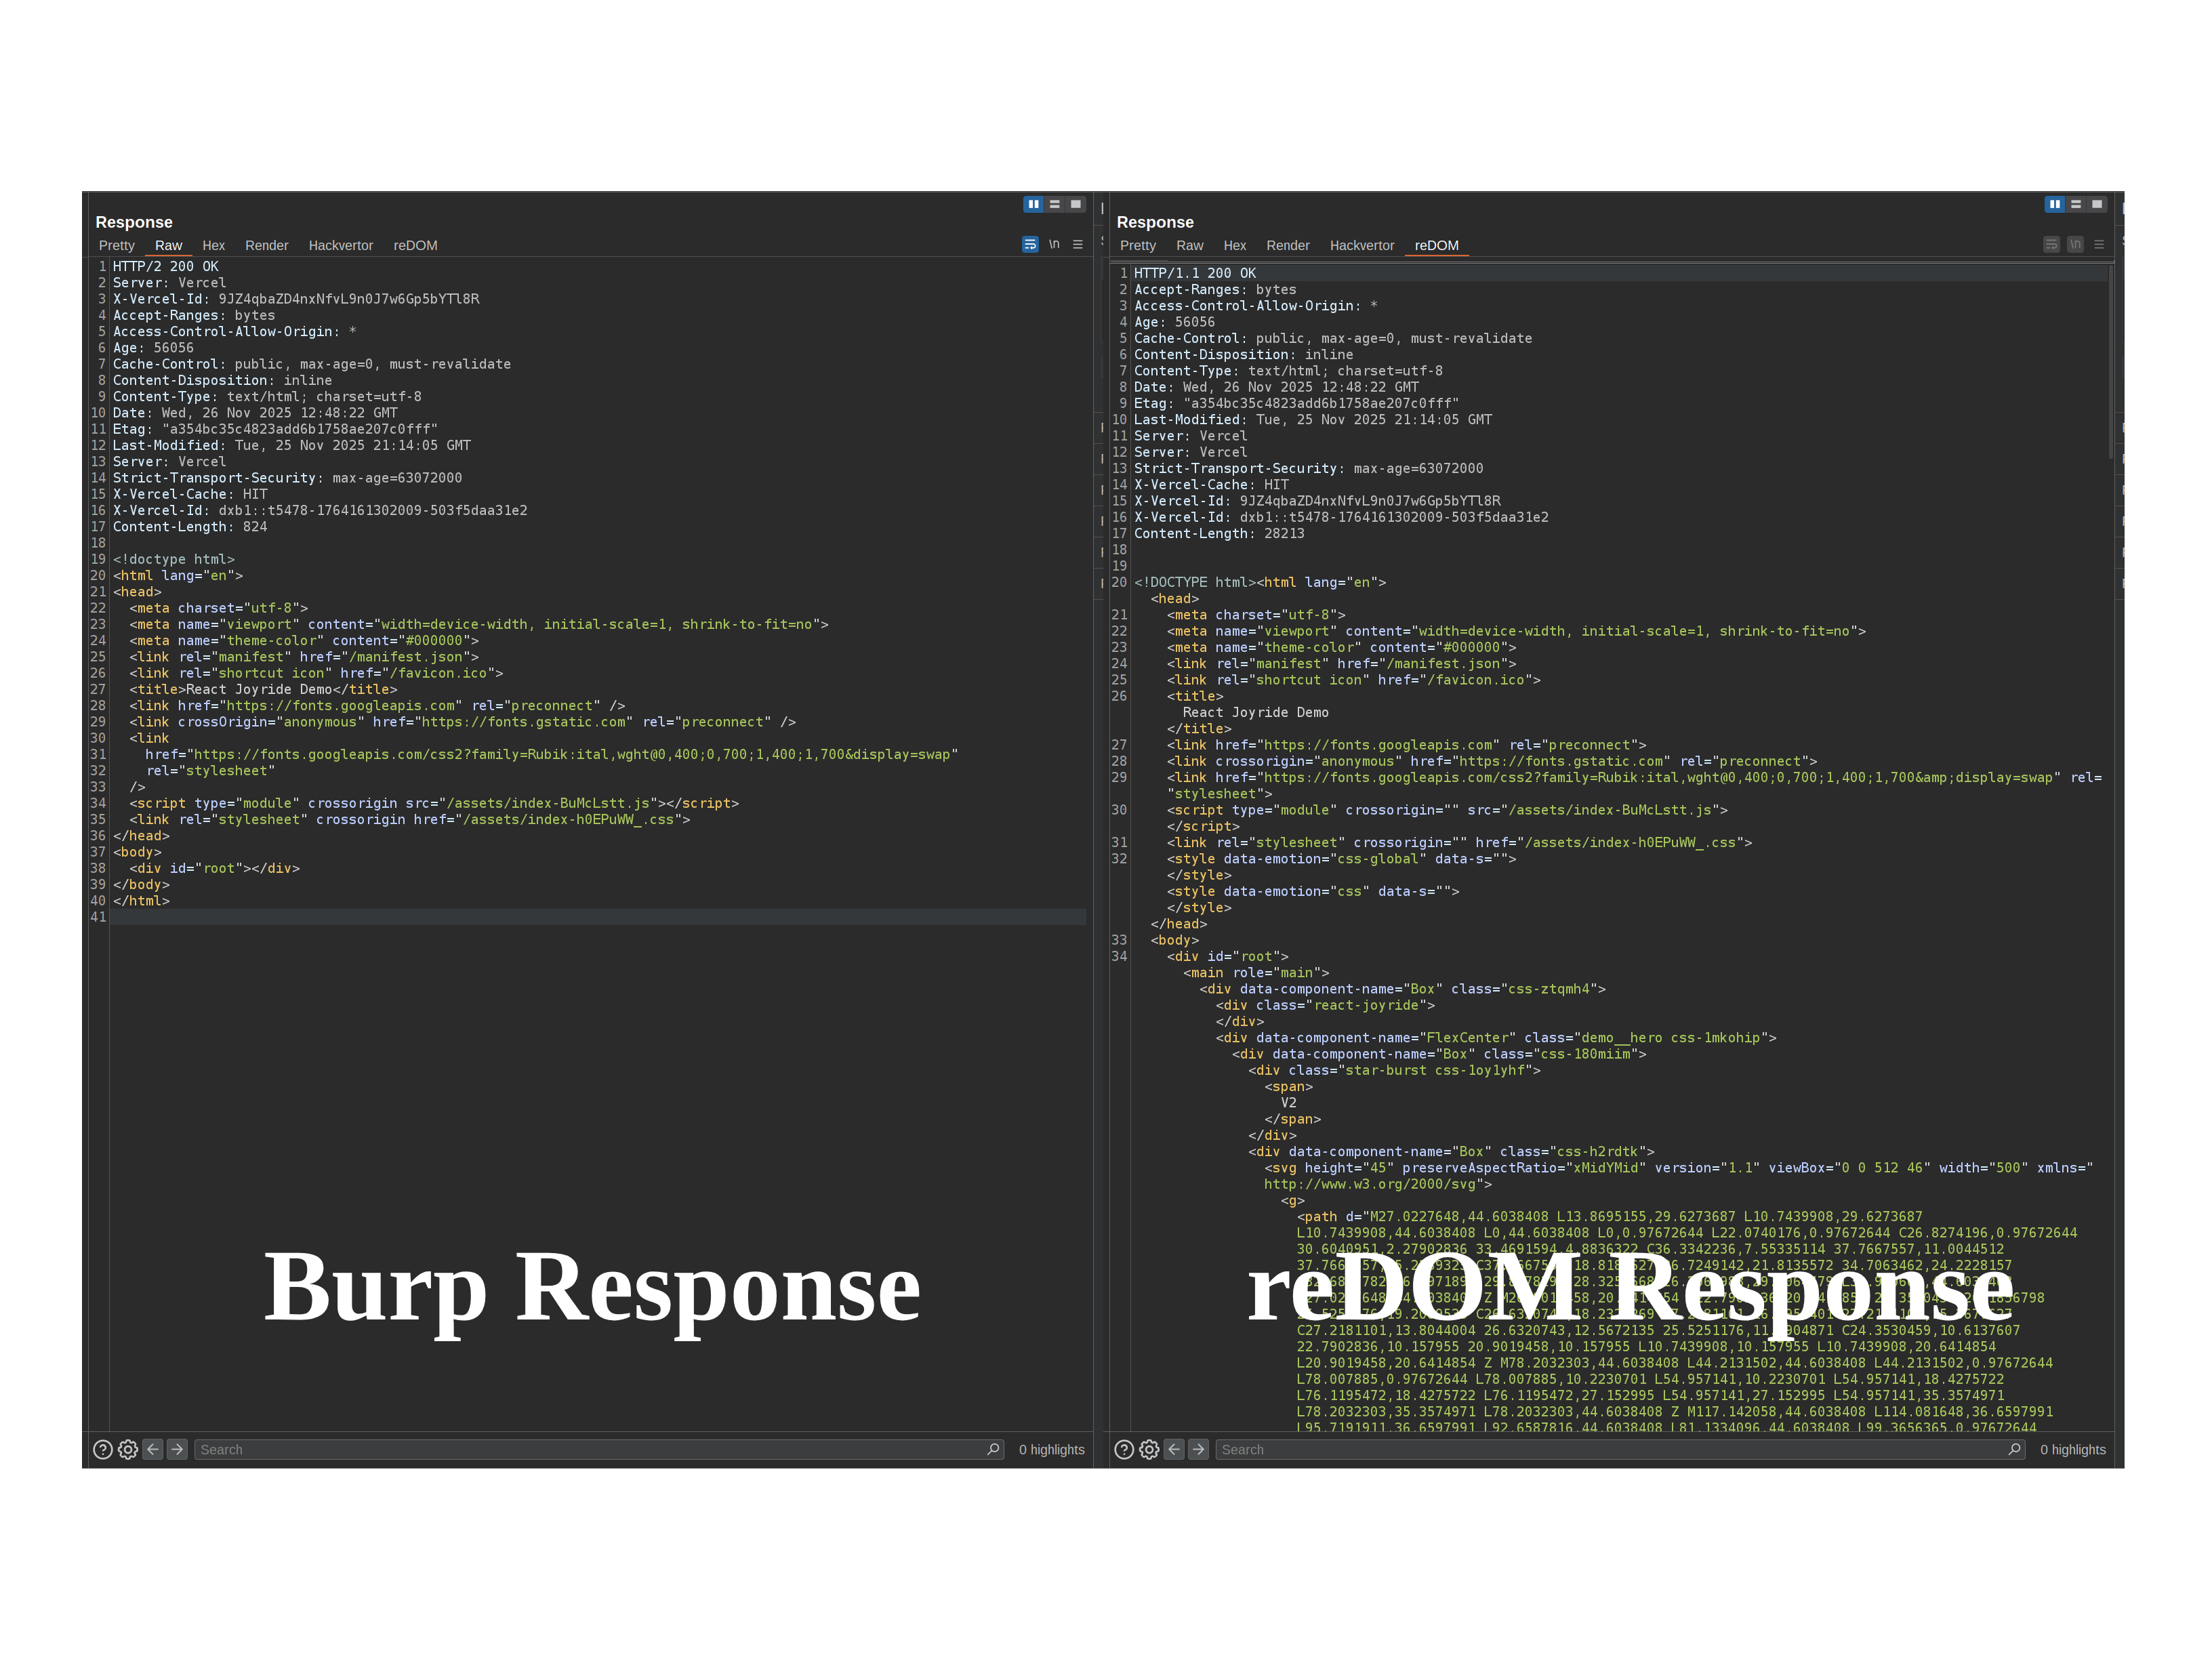 weirdmachine64/redom
Una extensión de Burp Suite que incorpora capacidades completas de renderización del DOM directamente en Burp, permitiendo realizar pruebas de…
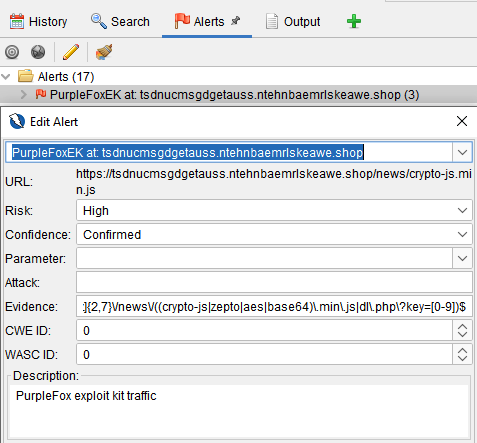 malwareinfosec/fiddlezap
Complemento de detección de tráfico malicioso basado en expresiones regulares para OWASP ZAP. Señala sitios web comprometidos mediante la…
 wantasticapp/wantasticcore
Servidor AIO de Gestión en la Nube
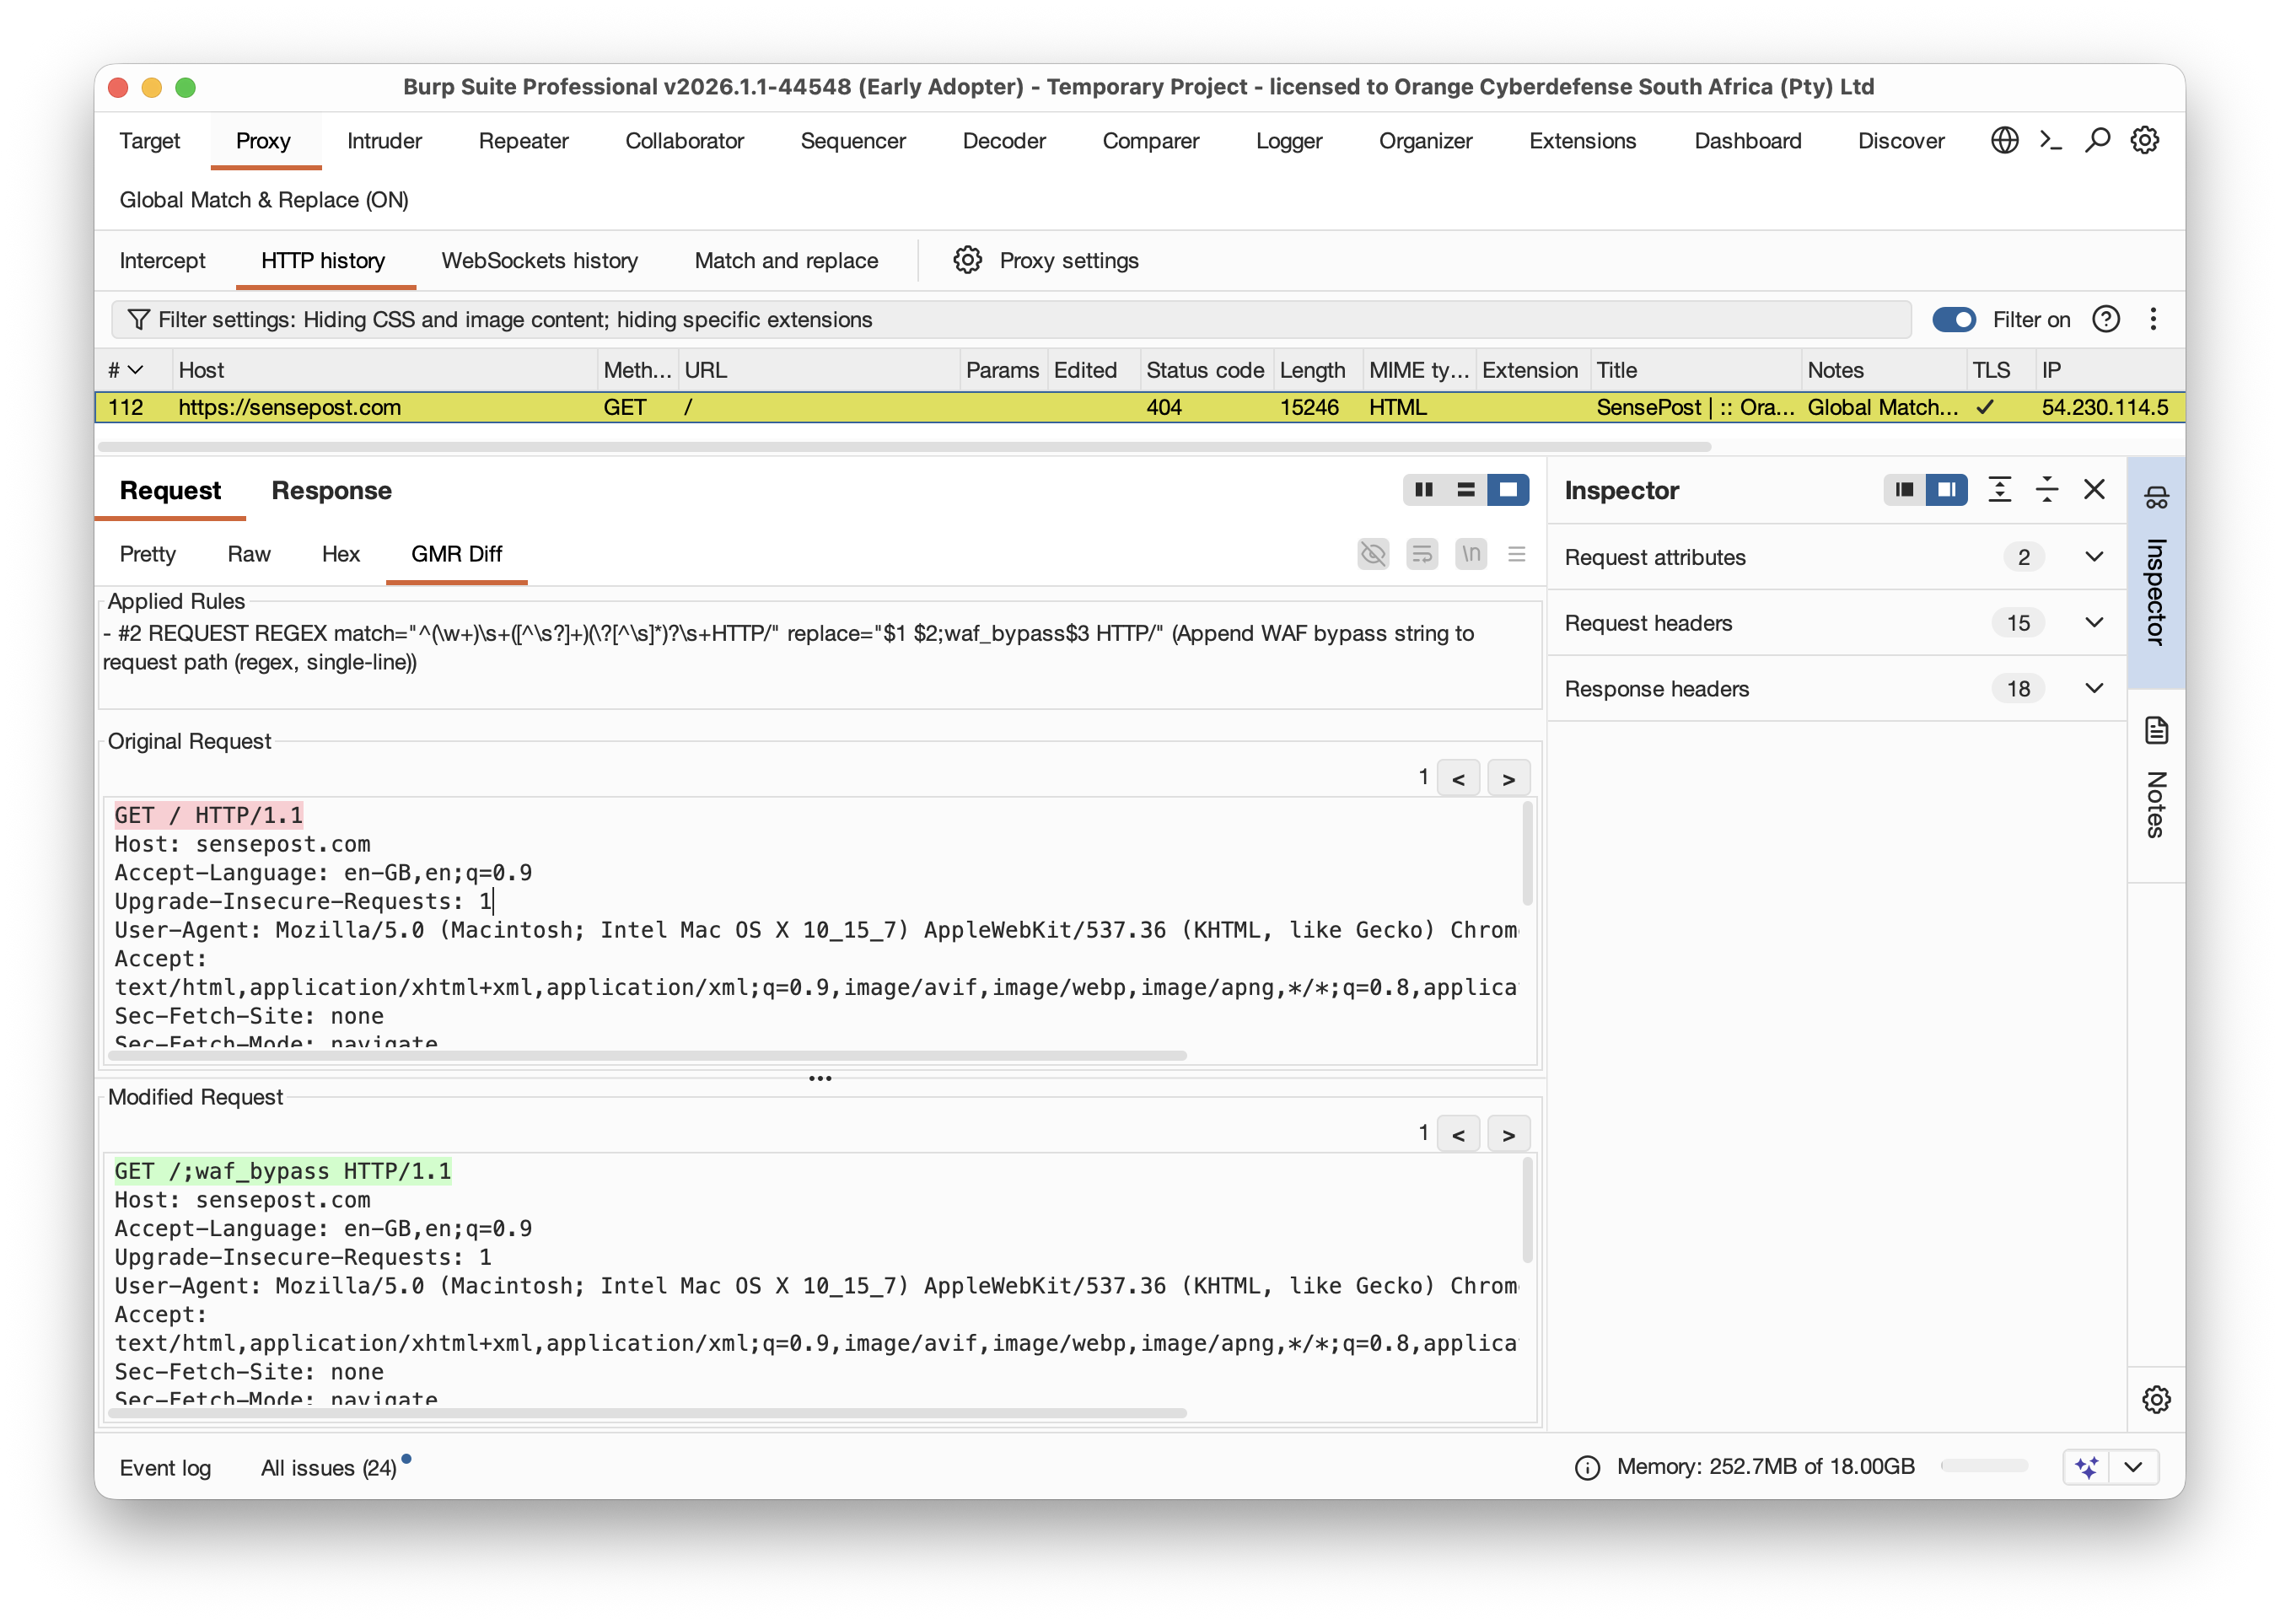 singe/burp_global_match_replace
Reglas Match & Replace para el Burp de Portswigger que operan de forma global en todas las utilidades.