#1
Herramientas para interceptar, analizar y modificar tráfico web para pruebas de seguridad.
Recomendado por Kitploit
 mitmproxy/mitmproxy
Un proxy HTTP de interceptación interactivo con soporte TLS para probadores de penetración y desarrolladores de software.
 zaproxy/zaproxy
Escáner de seguridad de aplicaciones web de código abierto para detección automatizada de vulnerabilidades, pruebas de penetración manuales y pruebas…
 jpillora/chisel
Túnel rápido TCP/UDP sobre HTTP con cifrado SSH, que admite reenvío de puertos inverso, proxy SOCKS5 y autenticación de cliente para la travesía…
 secdev/scapy
Librería interactiva de manipulación de paquetes basada en Python para forjar, decodificar, enviar, capturar y analizar paquetes de red en una amplia…
 bettercap/bettercap
La navaja suiza para el reconocimiento de redes 802.11, BLE, HID, CAN-bus, IPv4 e IPv6 y ataques MITM.
 owasp-modsecurity/modsecurity
ModSecurity es un motor de cortafuegos de aplicaciones web (WAF) de código abierto y multiplataforma para Apache, IIS y Nginx. Cuenta con un robusto…
 sshuttle/sshuttle
Servidor proxy transparente que funciona como una VPN del pobre. Reenvía sobre SSH. No requiere administrador. Funciona con Linux y MacOS. …
 hahwul/webhackersweapons
⚔️ Armas de Hackers Web / Una colección de herramientas geniales utilizadas por hackers web. Feliz hacking , feliz caza de bugs
 wireshark/wireshark
Capture y analice el tráfico de red con inspección profunda de paquetes, decodificación de protocolos en cientos de protocolos y soporte de archivos…
 projectdiscovery/httpx
Kit de herramientas HTTP rápido y con múltiples sondas para reconocimiento y recopilación de información. Sondas TLS, CSP, encabezados, pila…
 yaklang/yakit
Plataforma de pruebas de penetración todo en uno con proxy MITM, fuzzer web, gestor de conexiones inversas y sistema de plugins para pruebas de…
 firerpa/lamda
Plataforma de control de dispositivos Android full-stack: escritorio remoto WebRTC/H.264, automatización de UI/OCR/coincidencia de imágenes, MITM con…
 rofl0r/proxychains-ng
proxychains ng (nueva generación) - un preloader que intercepta llamadas a sockets en programas enlazados dinámicamente y las redirige a través de…
 elazarl/goproxy
Una biblioteca de proxy HTTP/HTTPS personalizable para Go que admite reenvío regular, túneles CONNECT, intercepción TLS MITM y modificación…
 shopify/toxiproxy
:alarm_clock: :fire: Un proxy TCP para simular condiciones de red y del sistema para pruebas de caos y resiliencia
 opnsense/core
GUI de OPNsense, API y backend de sistemas
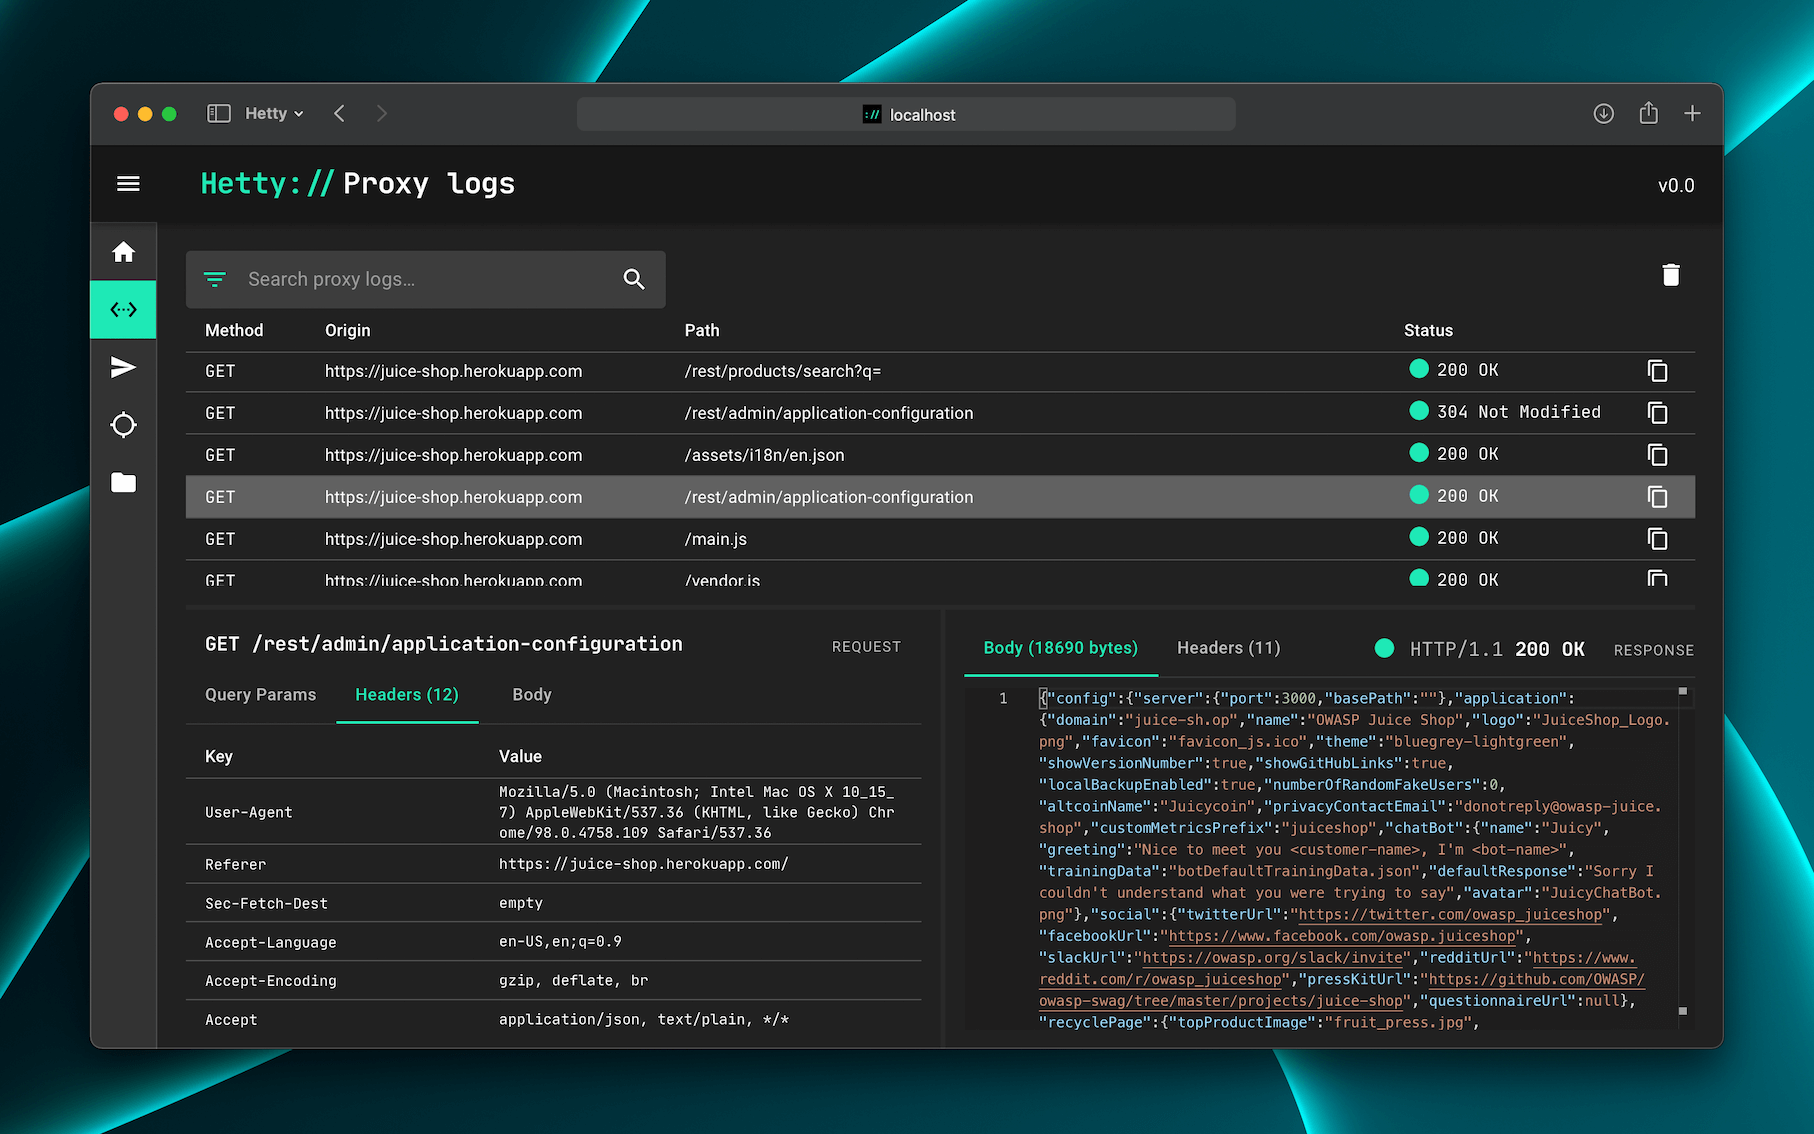 dstotijn/hetty
Un kit de herramientas HTTP para investigación en seguridad.
 tanprathan/mobileapp-pentest-cheatsheet
La hoja de referencia de Mobile App Pentest fue creada para proporcionar una colección concisa de información de alto valor sobre temas específicos…