Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/malwareinfosec/fiddlezap
Proxies Web e InterceptaciónSeguridad WebAnálisis de MalwareInteligencia de AmenazasDetección de Intrusiones
GitHubmalwareinfosec/fiddlezap

FiddleZAP

Complemento de detección de tráfico malicioso basado en expresiones regulares para OWASP ZAP. Señala sitios web comprometidos mediante la coincidencia de patrones URI y HTML, con alertas codificadas por colores y etiquetado para el análisis de sesiones web.

Compartir
Ver Repositorio
17448hace 5 añosAún no revisado

FiddleZAP

FiddleZAP es una versión simplificada de EKFiddle para OWASP ZAP.

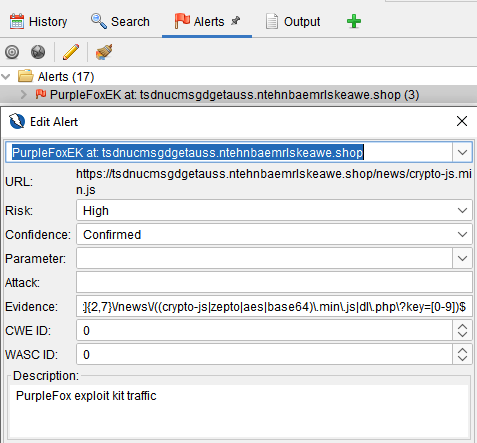
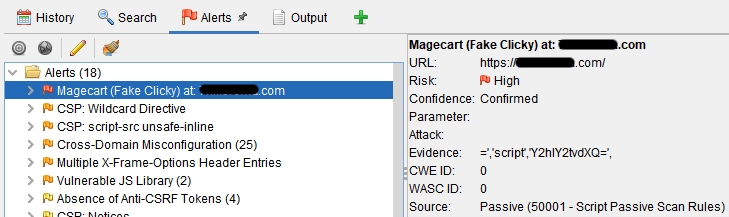
Con ZAP como tu proxy web, puedes marcar tráfico malicioso basado en expresiones regulares predefinidas.

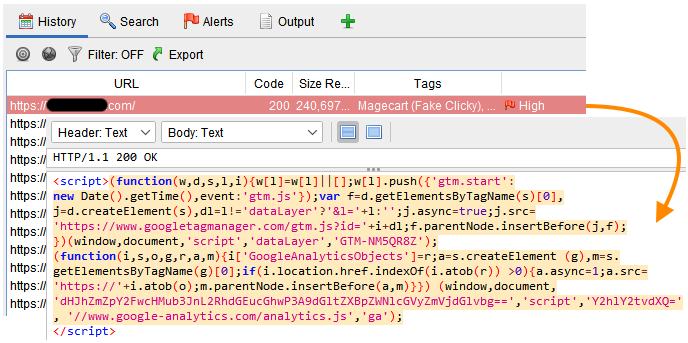
Ejemplo: Alerta, resaltado y etiquetado cuando una expresión regular coincide con una cadena dentro del código fuente HTML de un sitio web comprometido
image

image

Instalación

  • Descarga e instala ZAP: https://www.zaproxy.org/download/

  • Descarga o clona el directorio FiddleZAP dentro de tu carpeta Documentos.

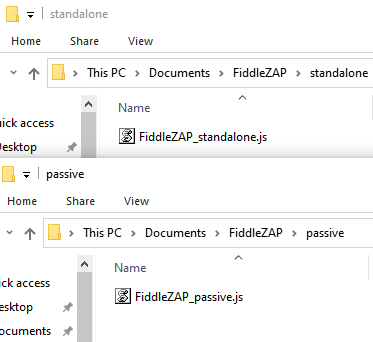
Debe tener la siguiente estructura:
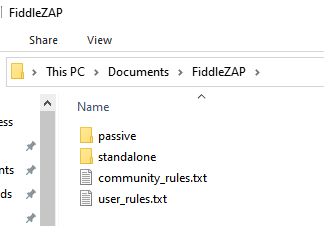
image

image

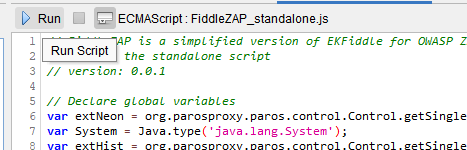
Hay 2 scripts (standalone, passive rules). El primero se usa para ejecutar manualmente sobre la sesión cargada actualmente (tráfico web), el segundo se ejecuta automáticamente mientras se registra tráfico.

Stand Alone

Primero, instala el script independiente:
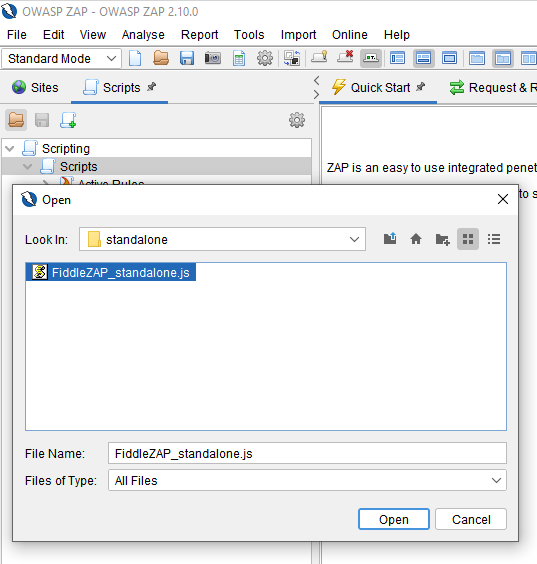
  • Haz clic en el icono de Cargar script:

image

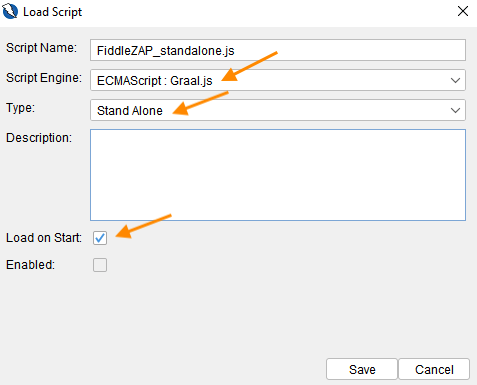
  • Selecciona los siguientes parámetros:

image

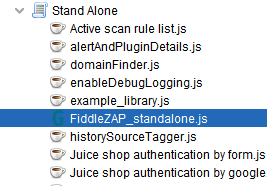
  • Ahora se muestra bajo standalone:

image

Passive Rules

A continuación, instala el script de reglas pasivas:
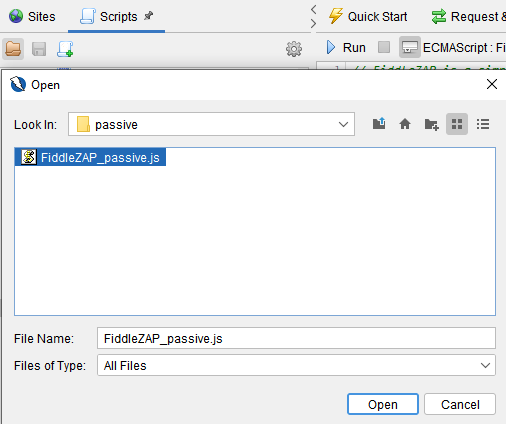
  • Haz clic en el icono de Cargar script:

image

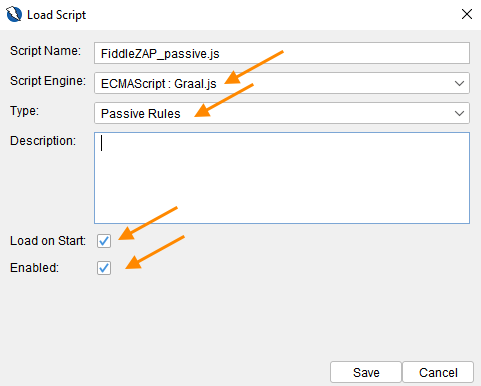
  • Selecciona los siguientes parámetros:

image

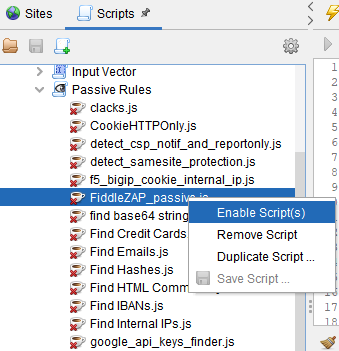
El script FiddleZAP debería aparecer ahora bajo Passive Rules. Si no está habilitado, haz clic derecho sobre él y selecciona Enable script.
image

Características

Expresiones regulares (reglas) para detectar tráfico malicioso

Las reglas de FiddleZAP pueden buscar patrones de URI y patrones de código fuente (cuerpo de la sesión).

  • Se proporciona un archivo community_rules.txt con algunos ejemplos.

  • El archivo user_rules.txt es tu propio archivo de reglas.

Las reglas se cargan automáticamente y se usan para escanear el tráfico entrante (si el script de Passive Rules está habilitado). Si deseas ejecutar reglas sobre tráfico capturado previamente, debes ejecutar el script independiente.
image

Codificación de colores y etiquetado de sesiones web coincidentes

(Esta función requiere el complemento neonmarker)
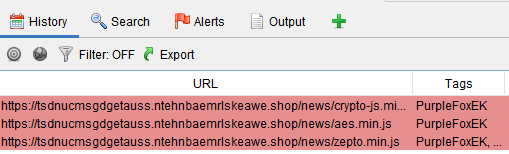
image

Alertas detalladas

image

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →