Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
undetected-httpx — Deja de recibir 403 Forbidden. Un kit de herramientas especializado similar a httpx para la evasión de WAF. | Kitploit
Herramientas/GitHubGitHub/michele0303/undetected-httpx
ReconocimientoProxies Web e InterceptaciónEvasión de IDS/IPSRecopilación de InformaciónEvasión de WAFSeguridad WebAnti-BotSuplantación de Huella Digital
GitHubmichele0303/undetected-httpx

undetected-httpx

Deja de recibir 403 Forbidden. Un kit de herramientas especializado similar a httpx para la evasión de WAF.

21166hace 1 mesRevisado por Kitploit
Compartir
Ver Repositorio

undetected-httpx 2.0

Go 1.26 o superior Transporte de navegador HTTPCloak Licencia MIT

undetected-httpx es un kit de herramientas de sondeo HTTP construido sobre httpx de ProjectDiscovery, con huellas TLS y HTTP/2 de navegador impulsadas por HTTPCloak.

La versión 2.0 reemplaza el wrapper de Python con un fork en Go de httpx v1.12.0. Obtienes los sondeos, flags y formatos de salida del upstream, con HTTPCloak v1.7.3 gestionando el transporte HTTP principal. El perfil de navegador predeterminado es chrome-latest.


📦 Instalación

Instala con Go 1.26.0+:

go install github.com/Michele0303/undetected-httpx/v2/cmd/undetected-httpx@latest

Usa @v2.0.0 en lugar de @latest para fijar la versión. Añade tu directorio de binarios de Go al PATH: $GOBIN, o $(go env GOPATH)/bin cuando GOBIN no esté definido.

Los binarios precompilados para Linux y macOS están disponibles en las releases.

Compilar desde un checkout del código fuente
git clone --branch v2.0.0 https://github.com/Michele0303/undetected-httpx.git
cd undetected-httpx
make build
./bin/undetected-httpx -h

Ejecuta make install para instalar el comando en tu directorio de binarios de Go.

El paquete de Python anterior permanece en legacy/python; consulta la guía de migración al actualizar.


🎭 Comparación en el mundo real

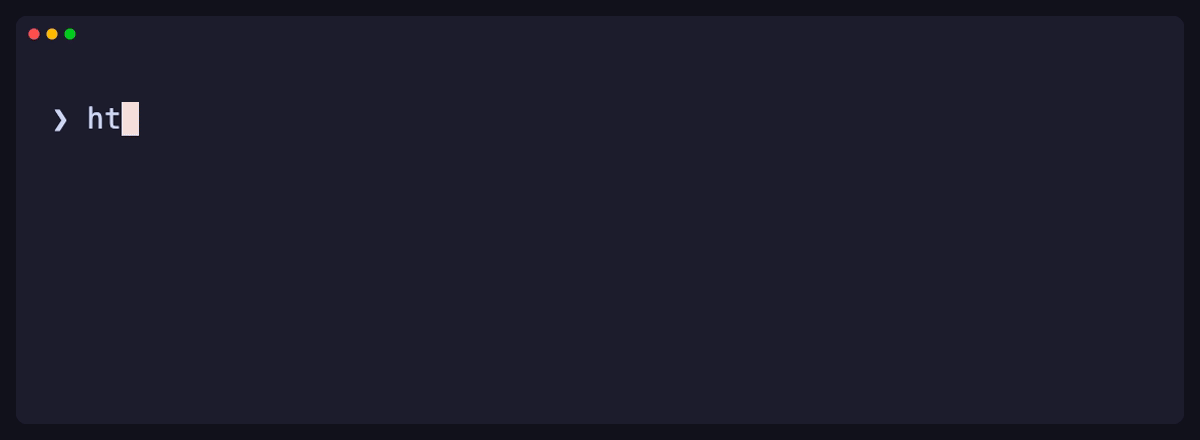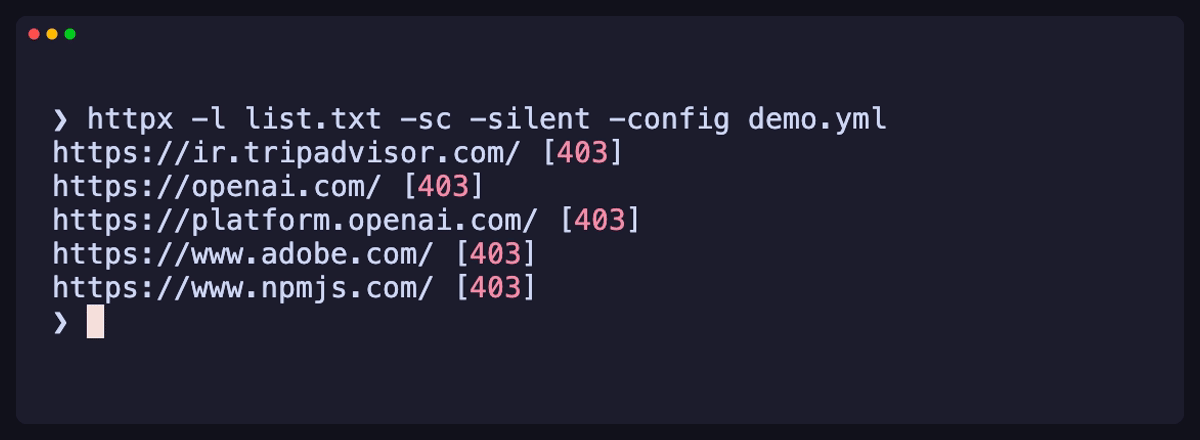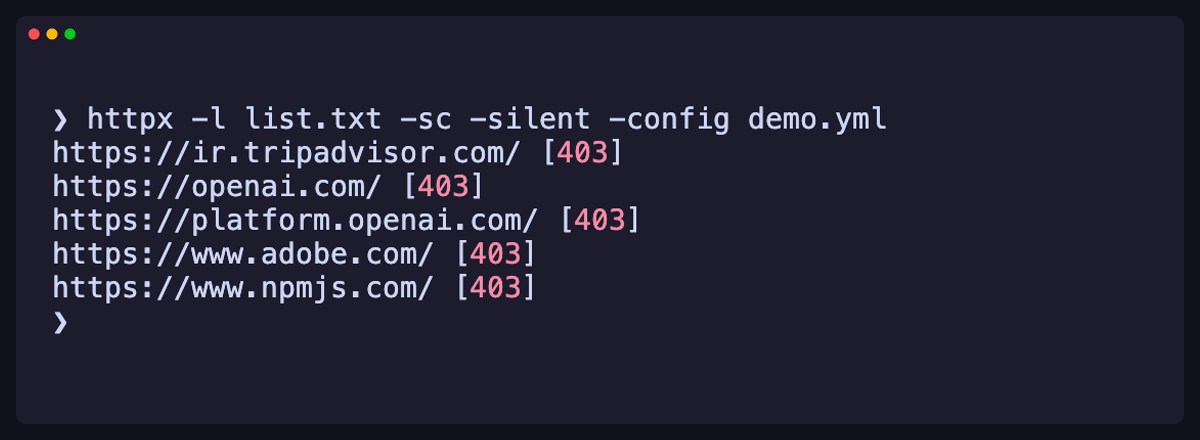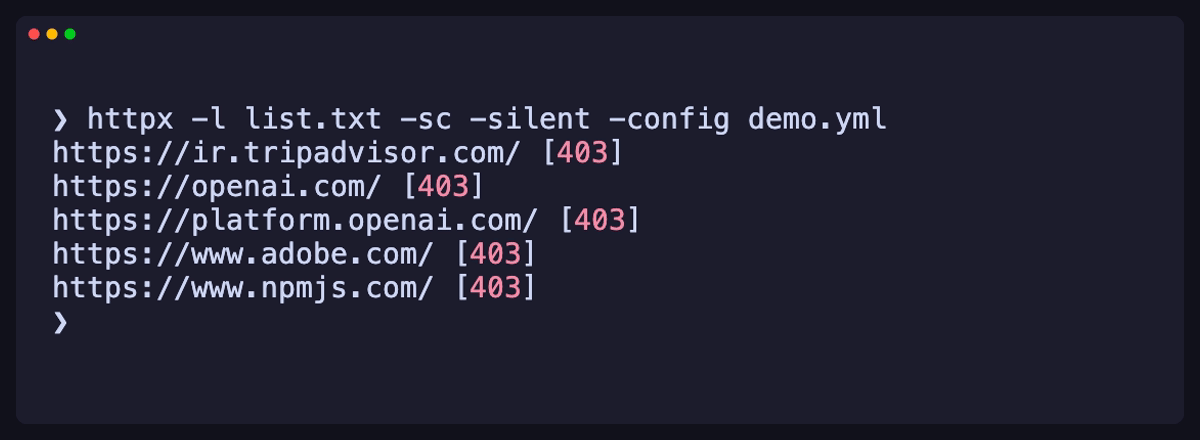
Sobre las mismas cinco URL seleccionadas, con el mismo User-Agent, httpx devolvió 403 Forbidden mientras que undetected-httpx devolvió 200 OK.

undetected-httpx 2.0
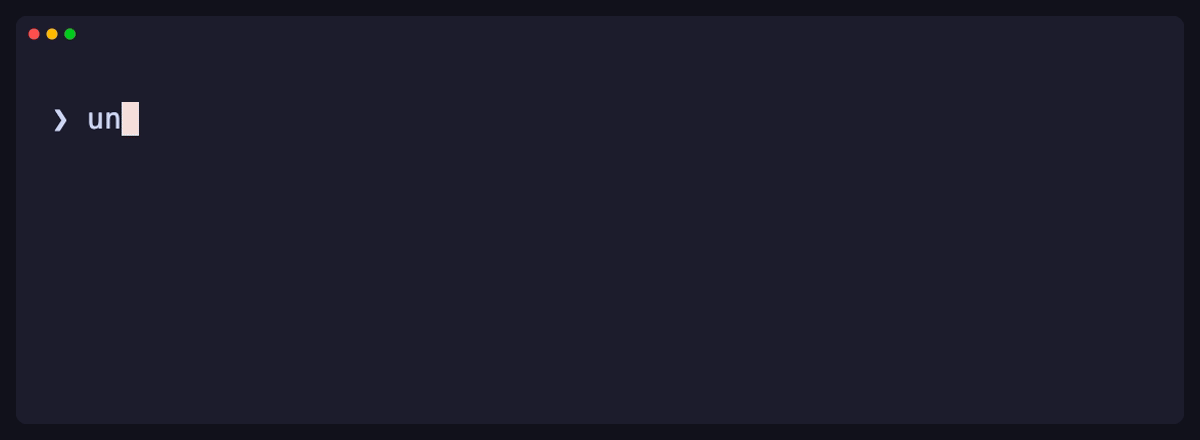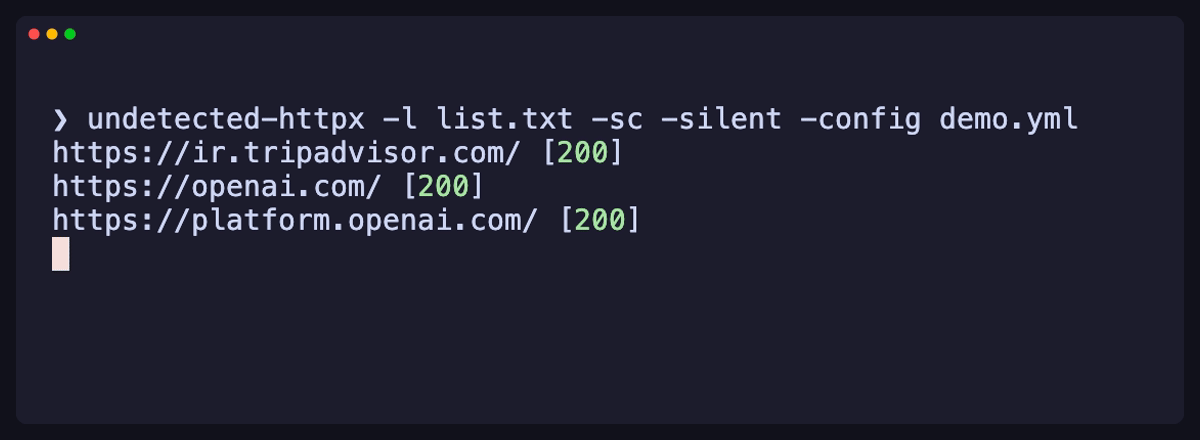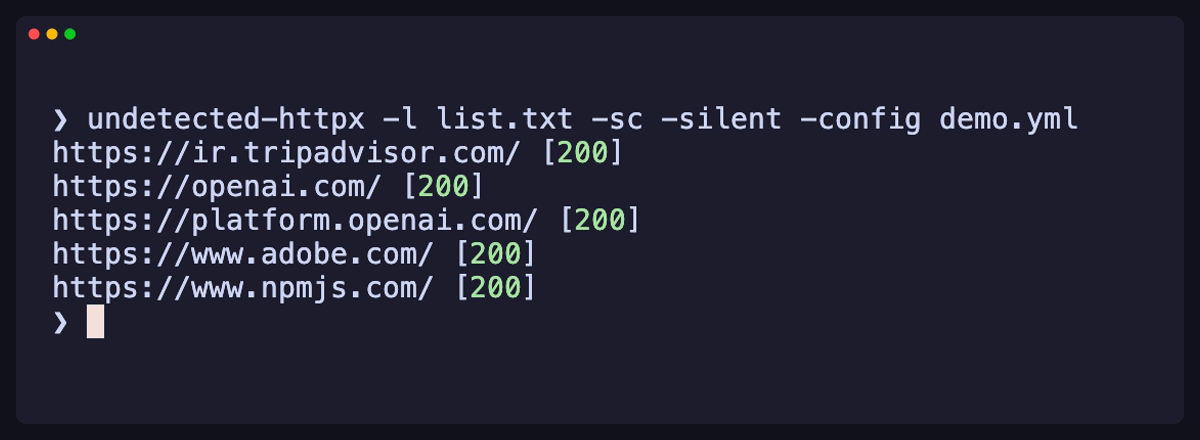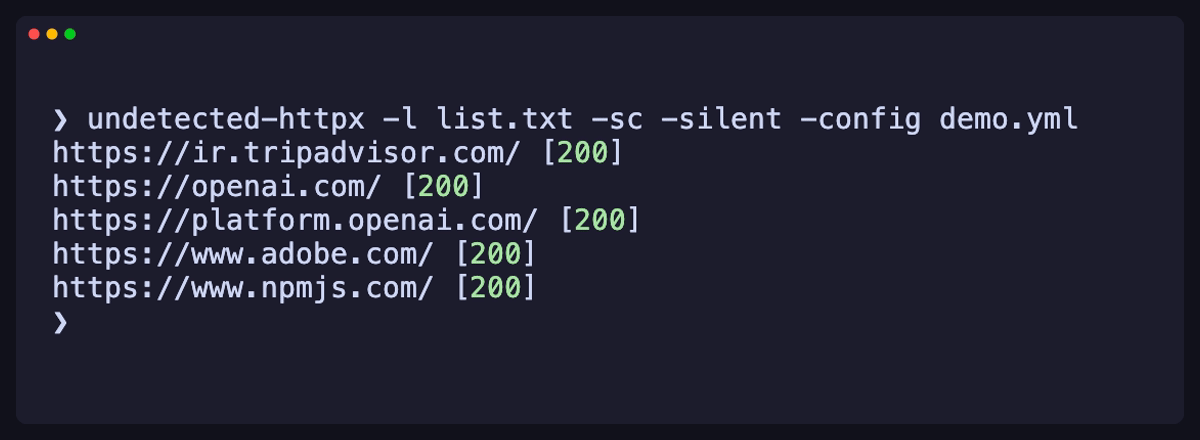
undetected-httpx devolviendo HTTP 200 en cinco URL seleccionadas
httpx v1.12.0 (Original)

httpx devolviendo HTTP 403 en las mismas cinco URL

Ejecuciones reales de la herramienta, grabadas con VHS el 16 de octubre de 2026. Los resultados varían según el sitio; una respuesta 200 puede seguir conteniendo una página de desafío.

Ver el MP4


📊 Capacidades técnicas

Característicaundetected-httpx 2.0httpx v1.12.0
Pila de redHTTPCloakGo net/http
Huella TLS predeterminadaPerfil de navegador (chrome-latest)Valor predeterminado del upstream
Resultados de la demo seleccionada✅ 5 × HTTP 2005 × HTTP 403
Sondeos y salidaSondeos de httpx, texto y JSONLSondeos de httpx, texto y JSONL

🛠 Características clave

  • Transporte de navegador: TLS de navegador, ajustes HTTP/2 y cabeceras mediante HTTPCloak, con fallback a HTTP/1.1.
  • CLI familiar: conserva el pipeline de sondeo de httpx, los reintentos y los formatos de salida; selecciona un perfil con --browser o -impersonate.
  • Modo nativo: usa --native-http para resolvers personalizados, controles de IP/red, sondeos de certificados TLS y peticiones en bruto.

La suplantación de navegador no garantiza el acceso ni resuelve los desafíos de JavaScript. Este adaptador admite HTTP/1.1 y HTTP/2; consulta la tabla de compatibilidad para las opciones admitidas.


🚀 Uso

# Probar objetivos y mostrar códigos de estado y títulos.
undetected-httpx -l targets.txt -sc -title

# Elegir un perfil de navegador y escribir JSONL.
undetected-httpx -u https://example.com --browser chrome-latest -json

# Usar el transporte nativo para sondeos TLS e IP.
undetected-httpx -u https://example.com --native-http -tls-grab -ip

Ejecuta make test para las regresiones locales. Upstream y licencias

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    360
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →