
 #1
Herramientas para interceptar, analizar y modificar tráfico web para pruebas de seguridad.
Recomendado por Kitploit

 bishopfox/joro
Un framework colaborativo de explotación web.
 mthbernardes/houseproxy
Protege a tus padres del phishing
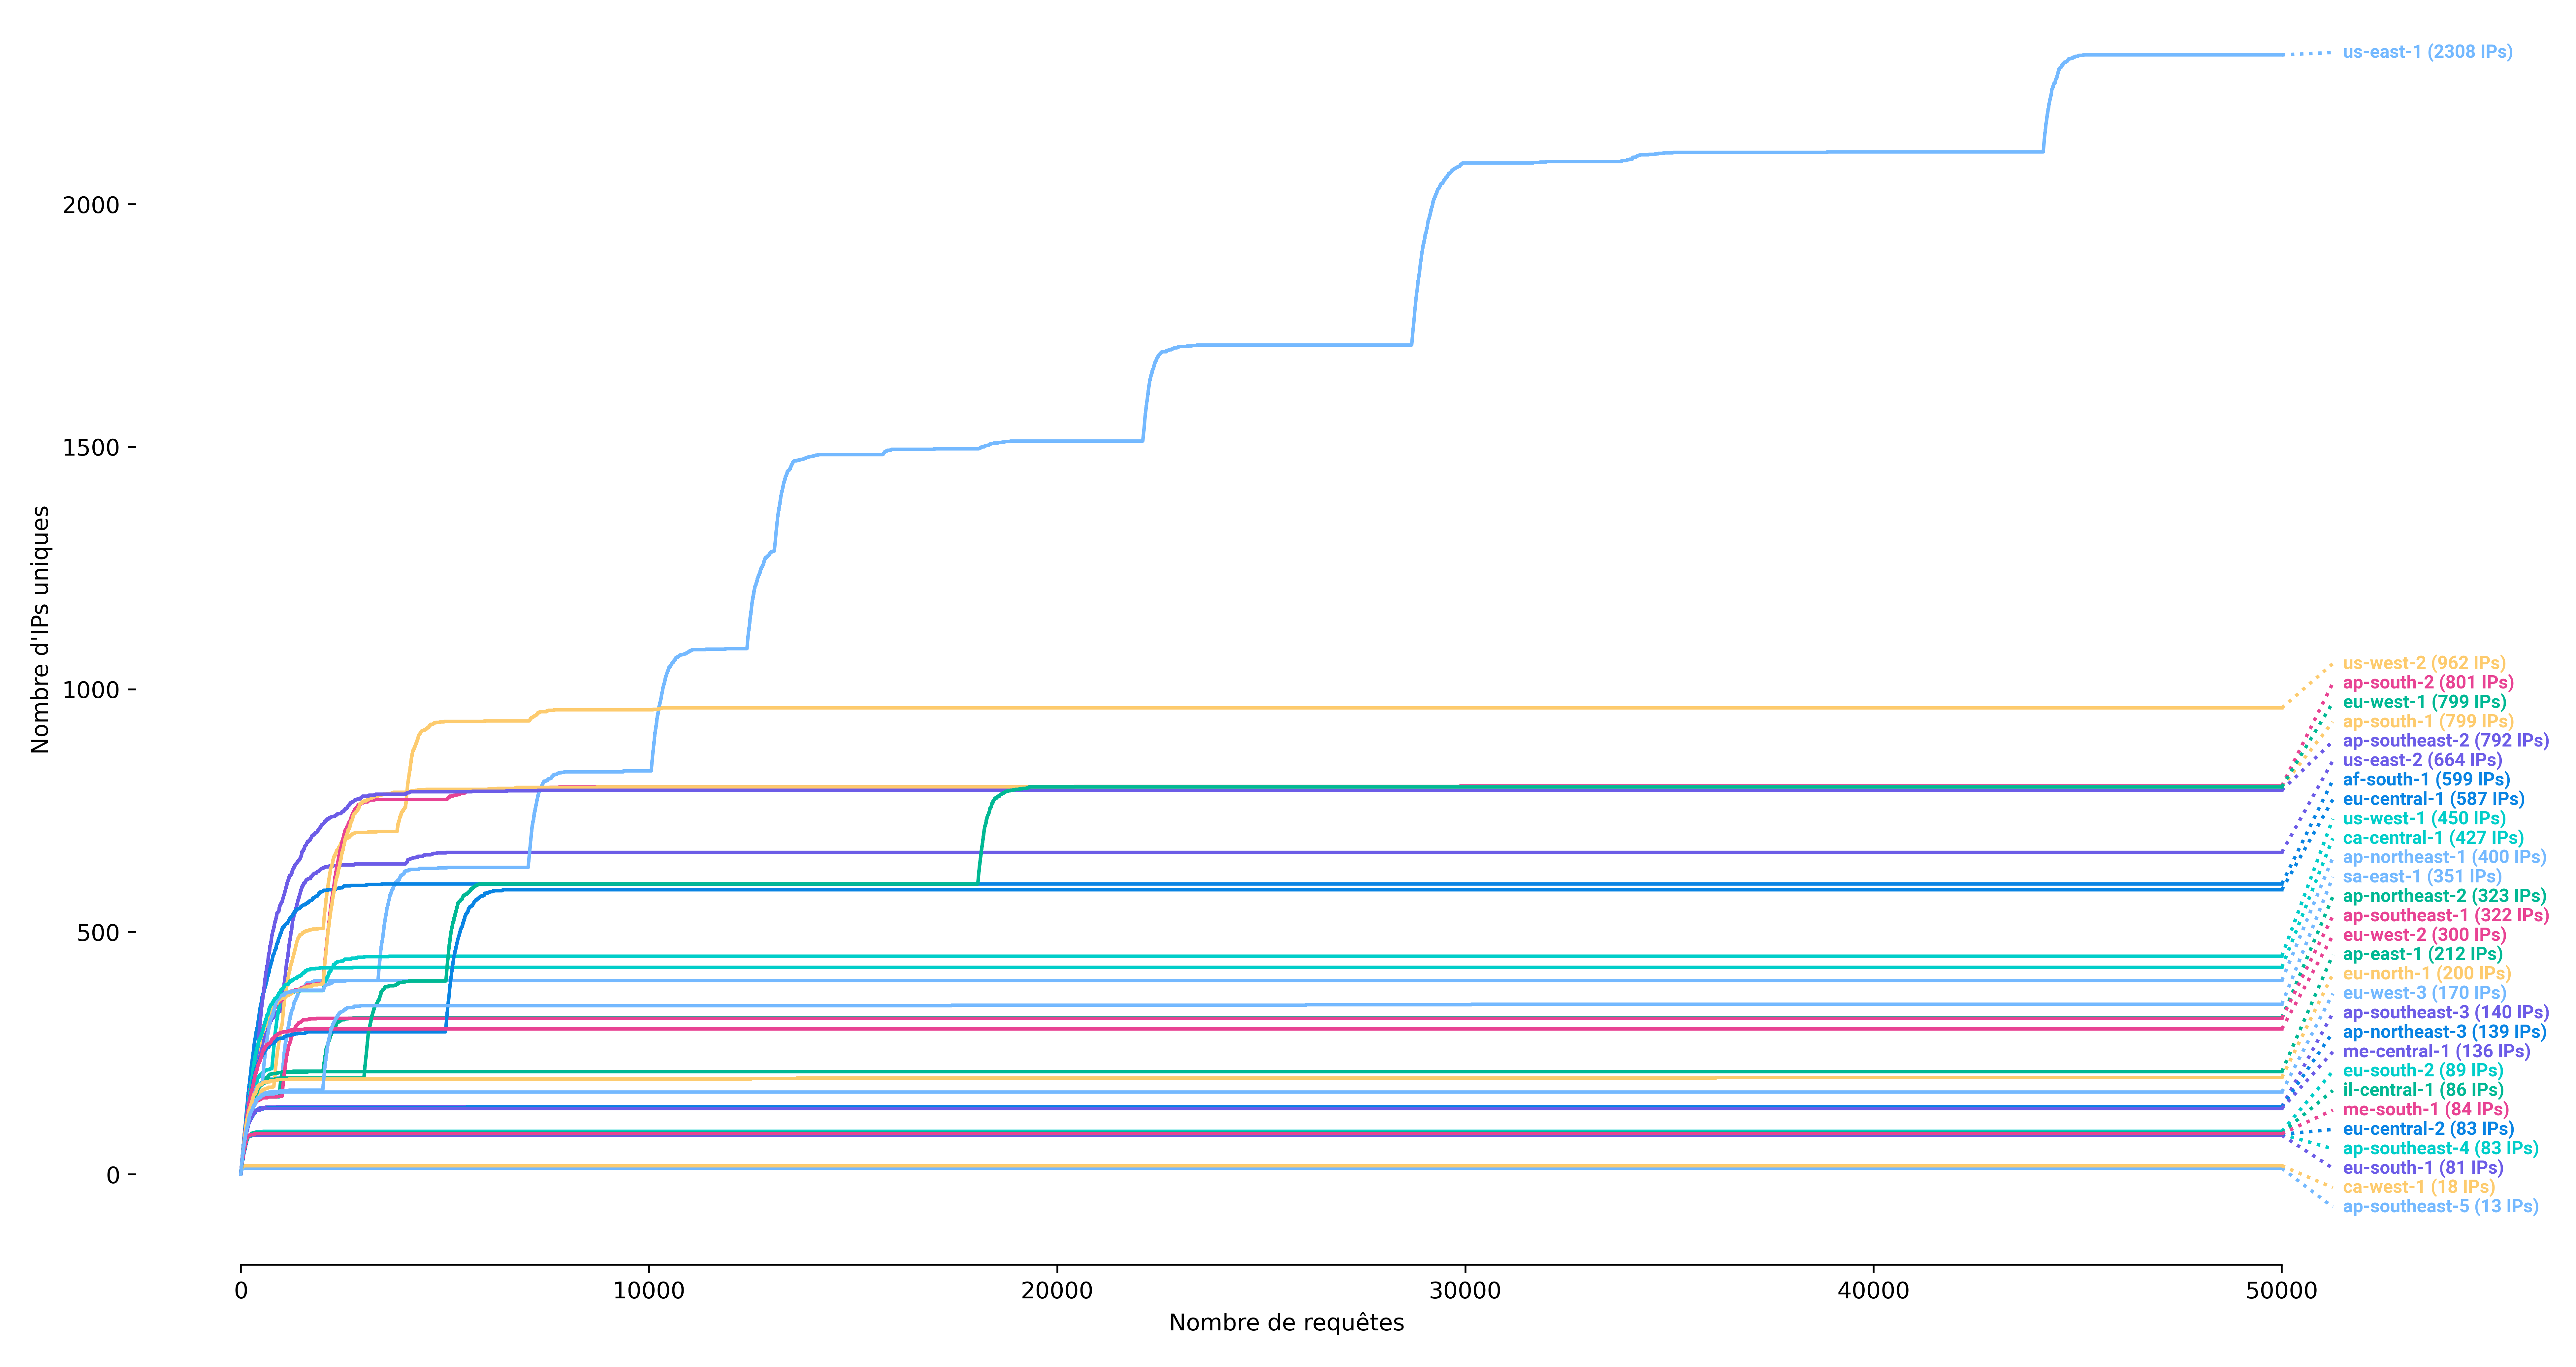 synacktiv/ipspinner
IPSpinner funciona como un proxy local que redirige las solicitudes a través de servicios externos.
 joanbono/gurp
Burp Commander escrito en Go
 johndoe31415/ratched
Ratched es un proxy TLS transparente de tipo Man-in-the-Middle diseñado para pruebas de penetración.
 ipopov/starttls-mitm
Un proxy transparente man-in-the-middle compatible con STARTTLS
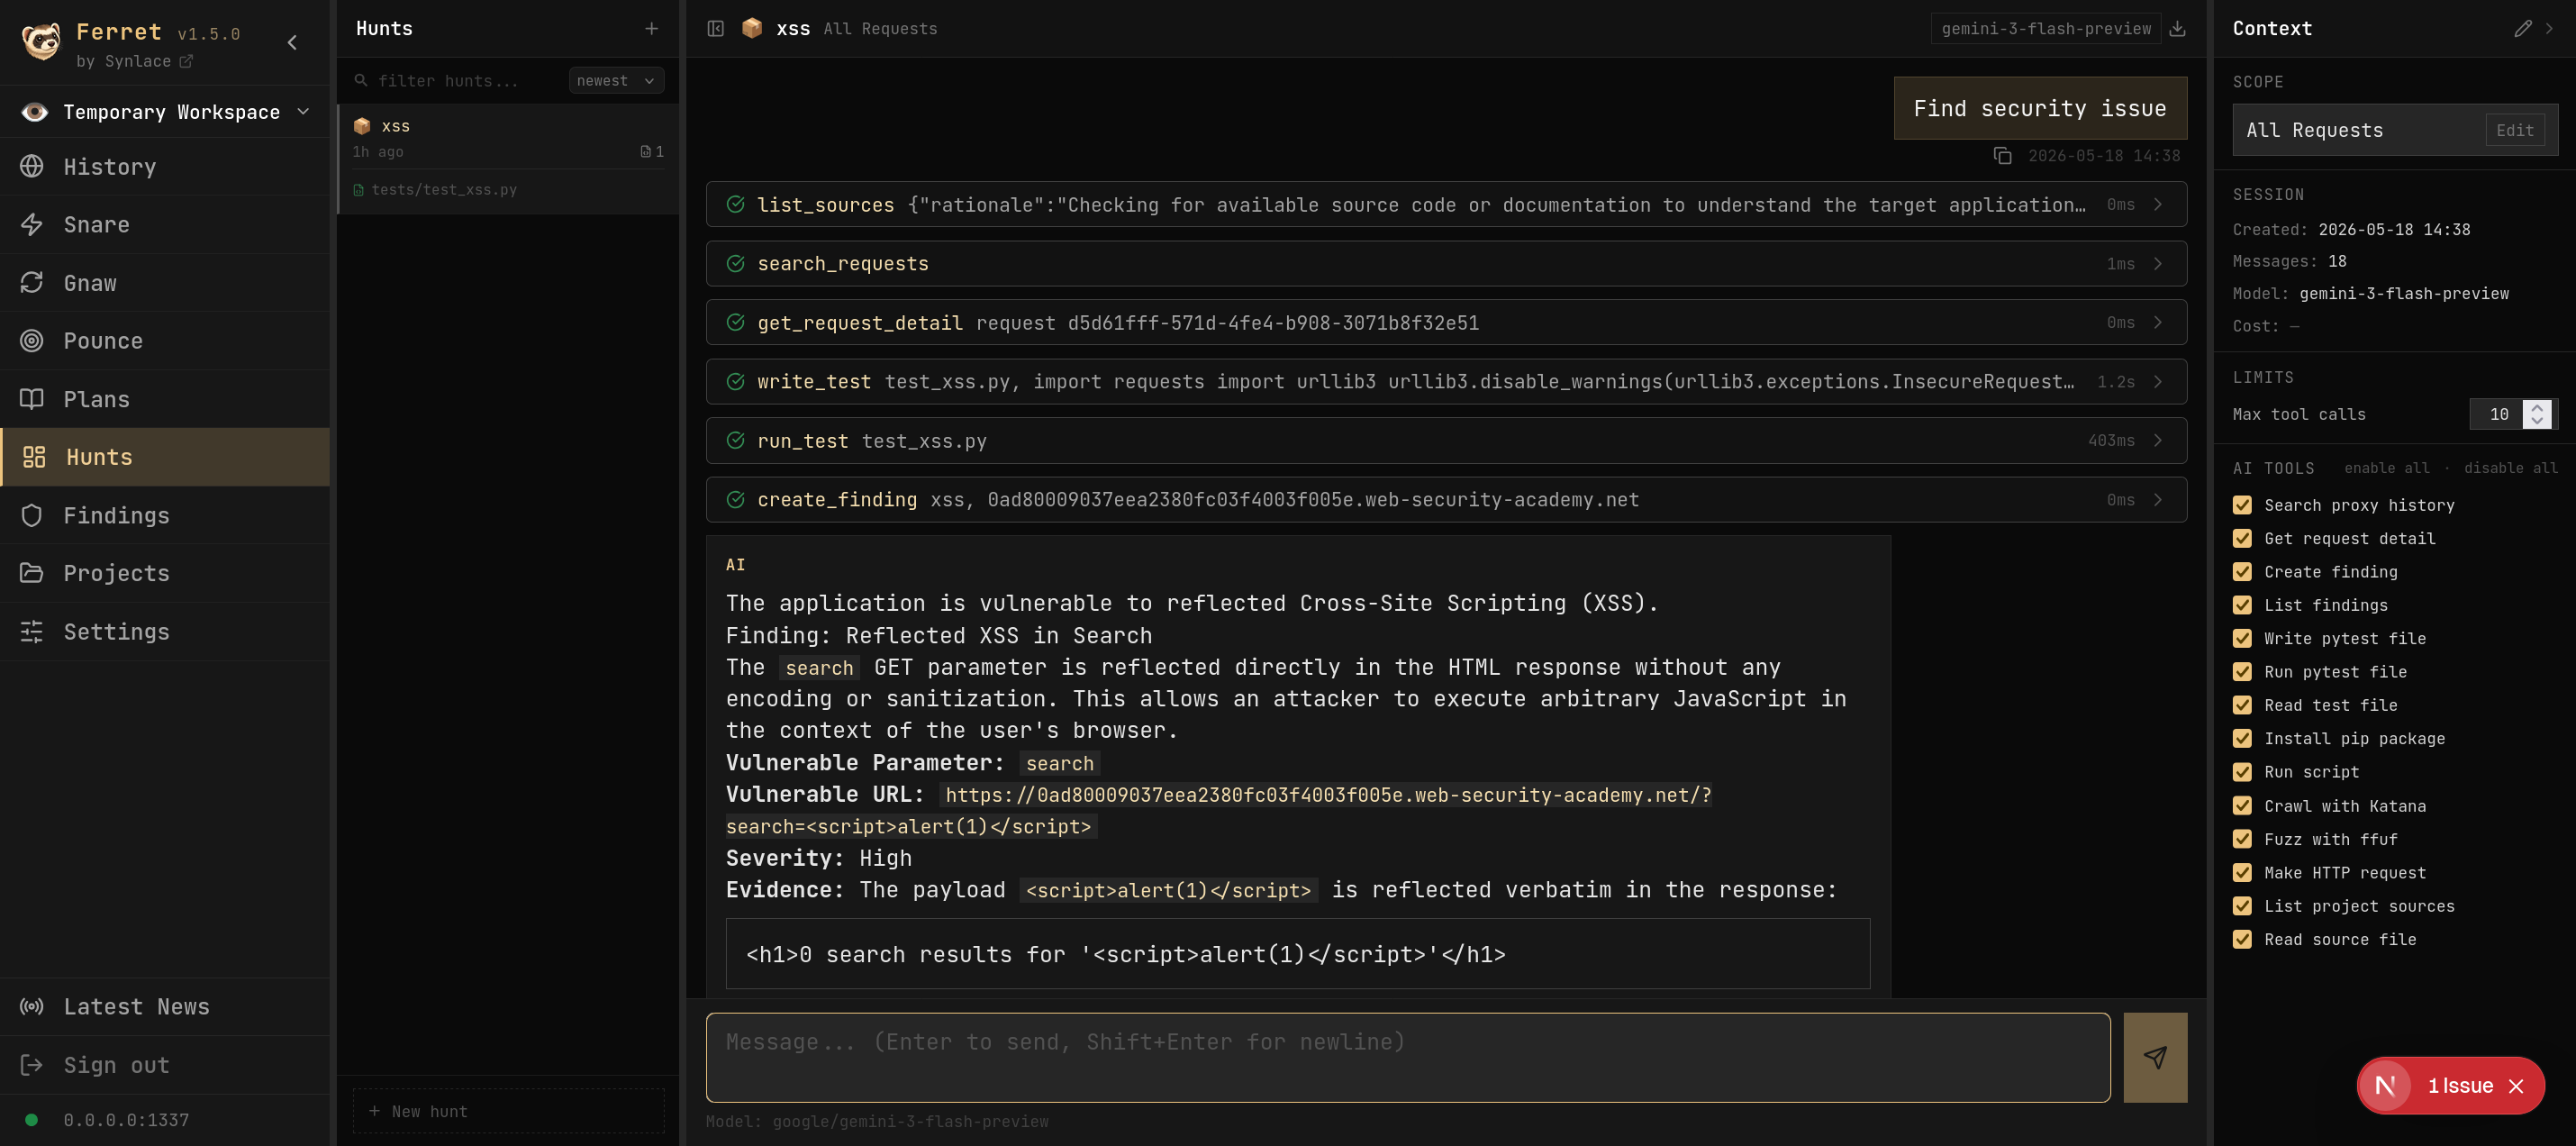 synlace/ferret
La suite colaborativa de pentest para aplicaciones web
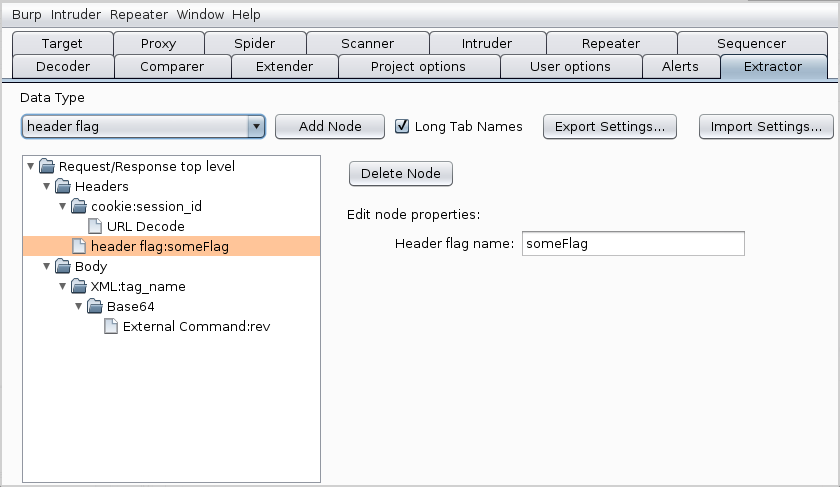 nccgroup/extractor
La extensión añade una nueva pestaña en Burp Suite llamada Extractor
 jas502n/burpsuite-plugin
Plugin para BurpSuite (Pentester)
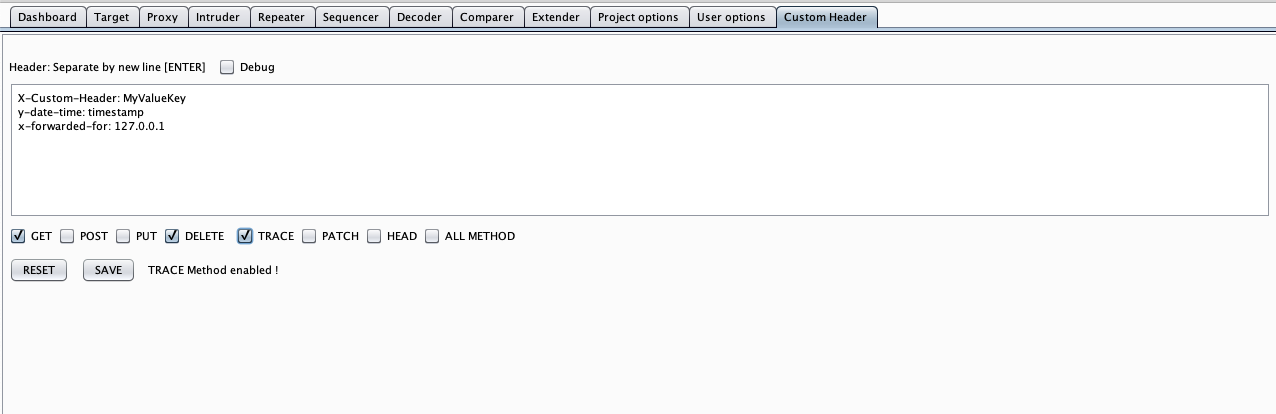 mirfansulaiman/customheader
Esta extensión de Burp Suite te permite personalizar el encabezado agregando un nuevo encabezado a la solicitud HTTP de BurpSuite (Scanner, Intruder,…
 hackvertor/shadow-repeater
Extensión de Burp Suite Repeater que muta automáticamente los payloads y analiza las respuestas para descubrir path traversal, inyección SQL, XSS y…
 icecubesandwich/caddysmith
Genera configuraciones de redireccionador Caddy a partir de perfiles de Cobalt Strike o Sliver C2.
 bishopfox/ca-clone
Scripts para clonar certificados de CA para su uso en ataques a clientes HTTPS.
 inflightsec/agent-vault-proxy
Claves de API just-in-time para agentes de IA - y cualquier otro proceso que enrutes a través de ella: quien llama solo ve un marcador de posición.
 mike01/pypacker
:package: La biblioteca de manipulación de paquetes más rápida y simple para Python
 nccgroup/wcfdser-ngng
Un plugin de Burp Extender que hará que los objetos soap binarios sean legibles y modificables.
 metrodango/pip3line
Navaja suiza para la manipulación e intercepción de bytes brutos
 mrschyte/socksmon
Monitoree tráfico TCP arbitrario utilizando su proxy de intercepción HTTP preferido.








