
 #1
Herramientas automatizadas para detectar vulnerabilidades conocidas en sistemas y aplicaciones.
Recomendado por Kitploit

 jakehildreth/locksmith2
Un conjunto de herramientas de AD CS para administradores de AD, profesionales de seguridad defensiva y red teamers desvergonzados
 grayddq/eburst
Este script proporciona principalmente funcionalidad de fuerza bruta de cuentas para servidores de correo Exchange, integrando los métodos de fuerza…
 xen0vas/vscan
herramienta de escaneo de vulnerabilidades que utiliza nmap y scripts nse
 root-tanishq/userefuzz
User-Agent , X-Forwarded-For y Referer SQLI Fuzzer
 nccgroup/port-scan-automation
Automatiza los escaneos de NMAP y genera políticas personalizadas de Nessus automáticamente.
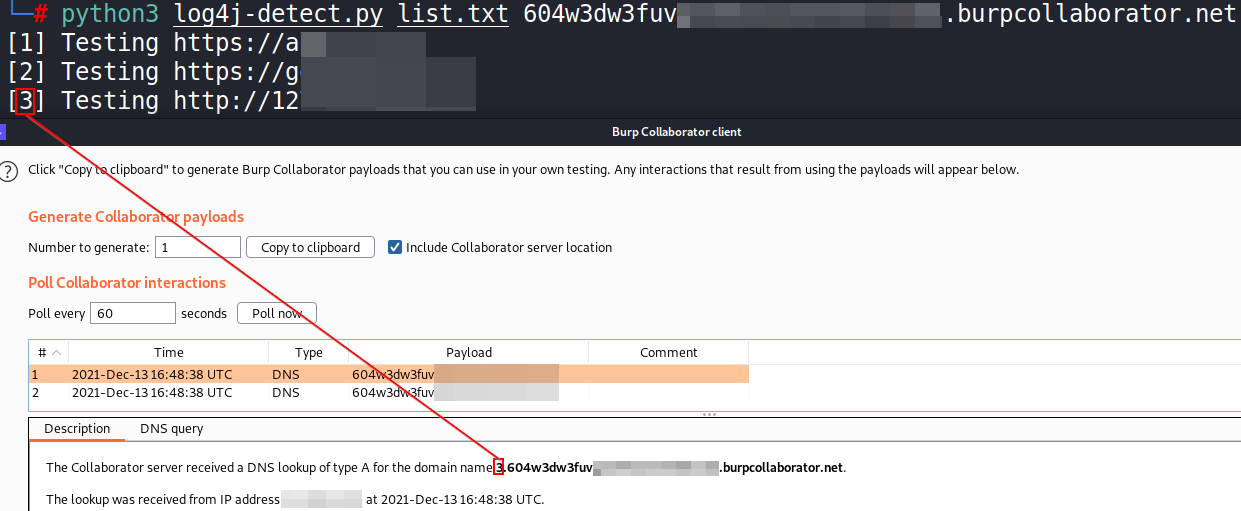 takito1812/log4j-detect
Script simple de Python 3 para detectar la vulnerabilidad de la librería Java "Log4j" (CVE-2021-44228) para una lista de URLs con multithreading
 tenable/kaimonkey
Infraestructura Terraform deliberadamente vulnerable para aprender configuraciones incorrectas de seguridad en la nube y validar la detección de…
 snovvcrash/divideandscan
Divide los resultados de un escaneo completo de puertos y úsalos para ejecuciones de Nmap dirigidas.
 hhhrrrttt222111/dorkify
Herramienta automatizada de Google Dorking para reconocimiento OSINT, descubrimiento de vulnerabilidades y recopilación de información mediante…
 palindromelabs/stews
Una herramienta de seguridad para enumerar WebSockets
 enemy-submarine/pidrila
Analizador de Enlaces Interactivo, Rápido e Inteligente Orientado a la Deep Web en Python
 miladdiaz/mikrotikexploit
Escanear y exportar contraseña de RouterOS
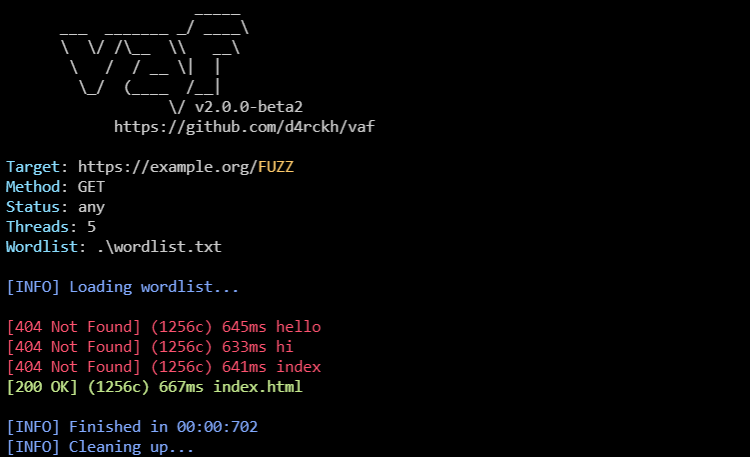 andreiverse/vaf
Fuzzer web multihilo para fuerza bruta en rutas URL, cabeceras HTTP y datos POST, con soporte de proxy, filtrado de códigos de estado y detección de…
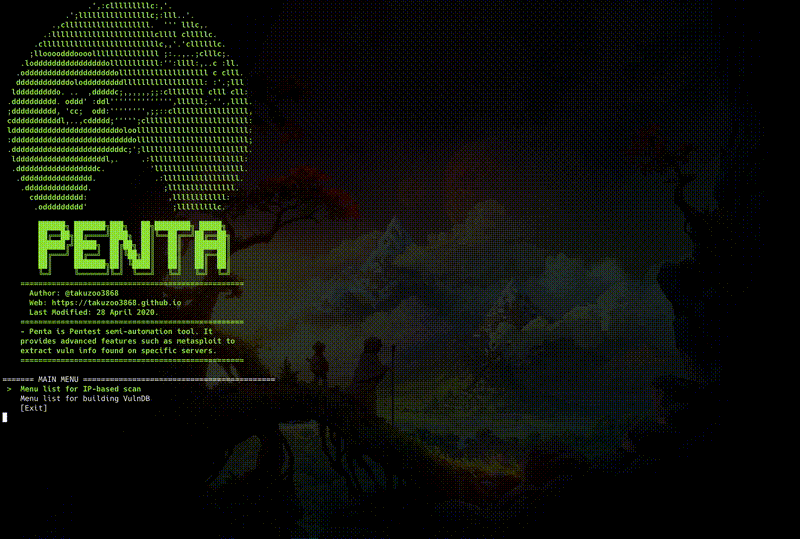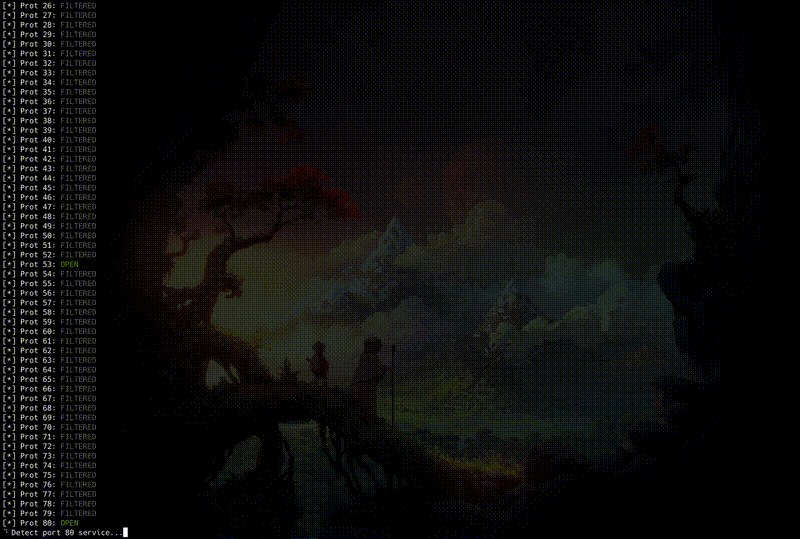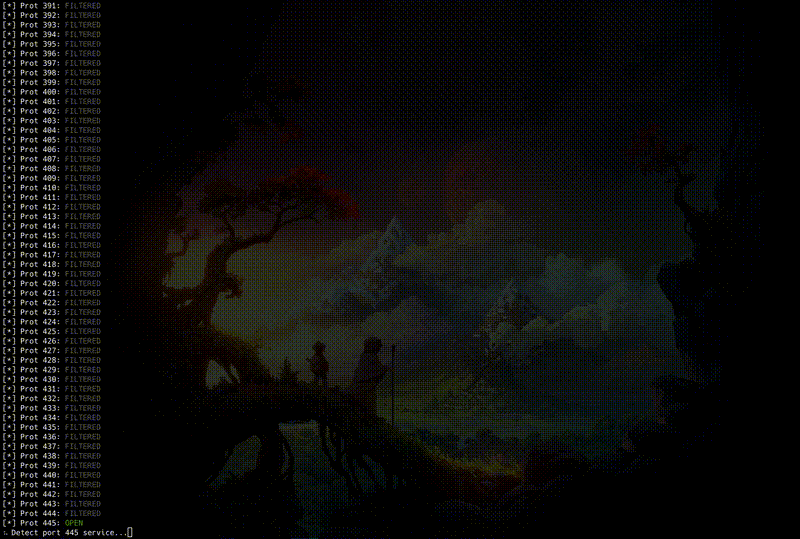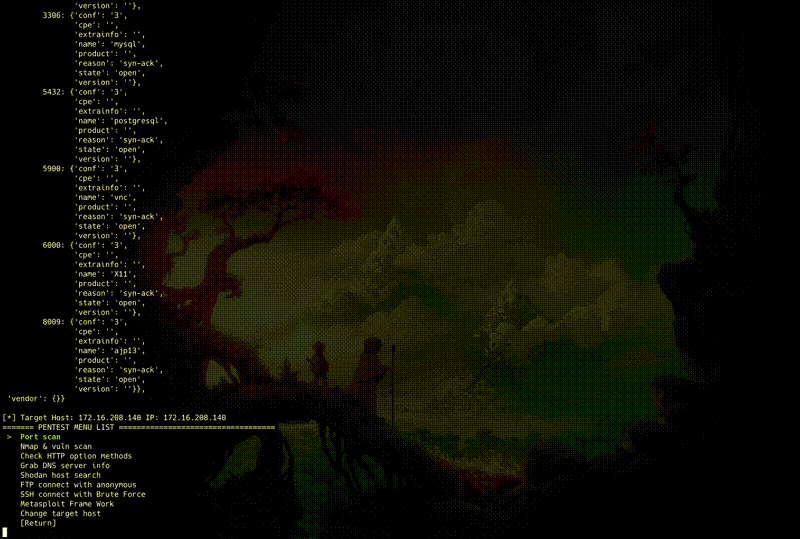 takuzoo3868/penta
Herramienta CLI todo-en-uno de código abierto para semiautomatizar pentesting.
 jerrychan807/wspih
Cazador de Información Personal Sensible de Sitios Web 网站个人敏感信息文件扫描器
 portswigger/burp-extensions-montoya-api-examples
Extensiones de ejemplo de Burp Suite que demuestran la API Montoya, abarcando manejadores HTTP y de proxy, comprobaciones de escaneo personalizadas,…
 tombstoneghost/tiwap
Aplicación web Flask deliberadamente vulnerable con 22 fallos de seguridad en 3 niveles de dificultad para pruebas de penetración prácticas y…
 aron-tn/mega-bot
[NUEVO] : Mega Bot ☣ Escáner y Auto Explotador








