
 #1
Herramientas automatizadas para detectar vulnerabilidades conocidas en sistemas y aplicaciones.
Recomendado por Kitploit
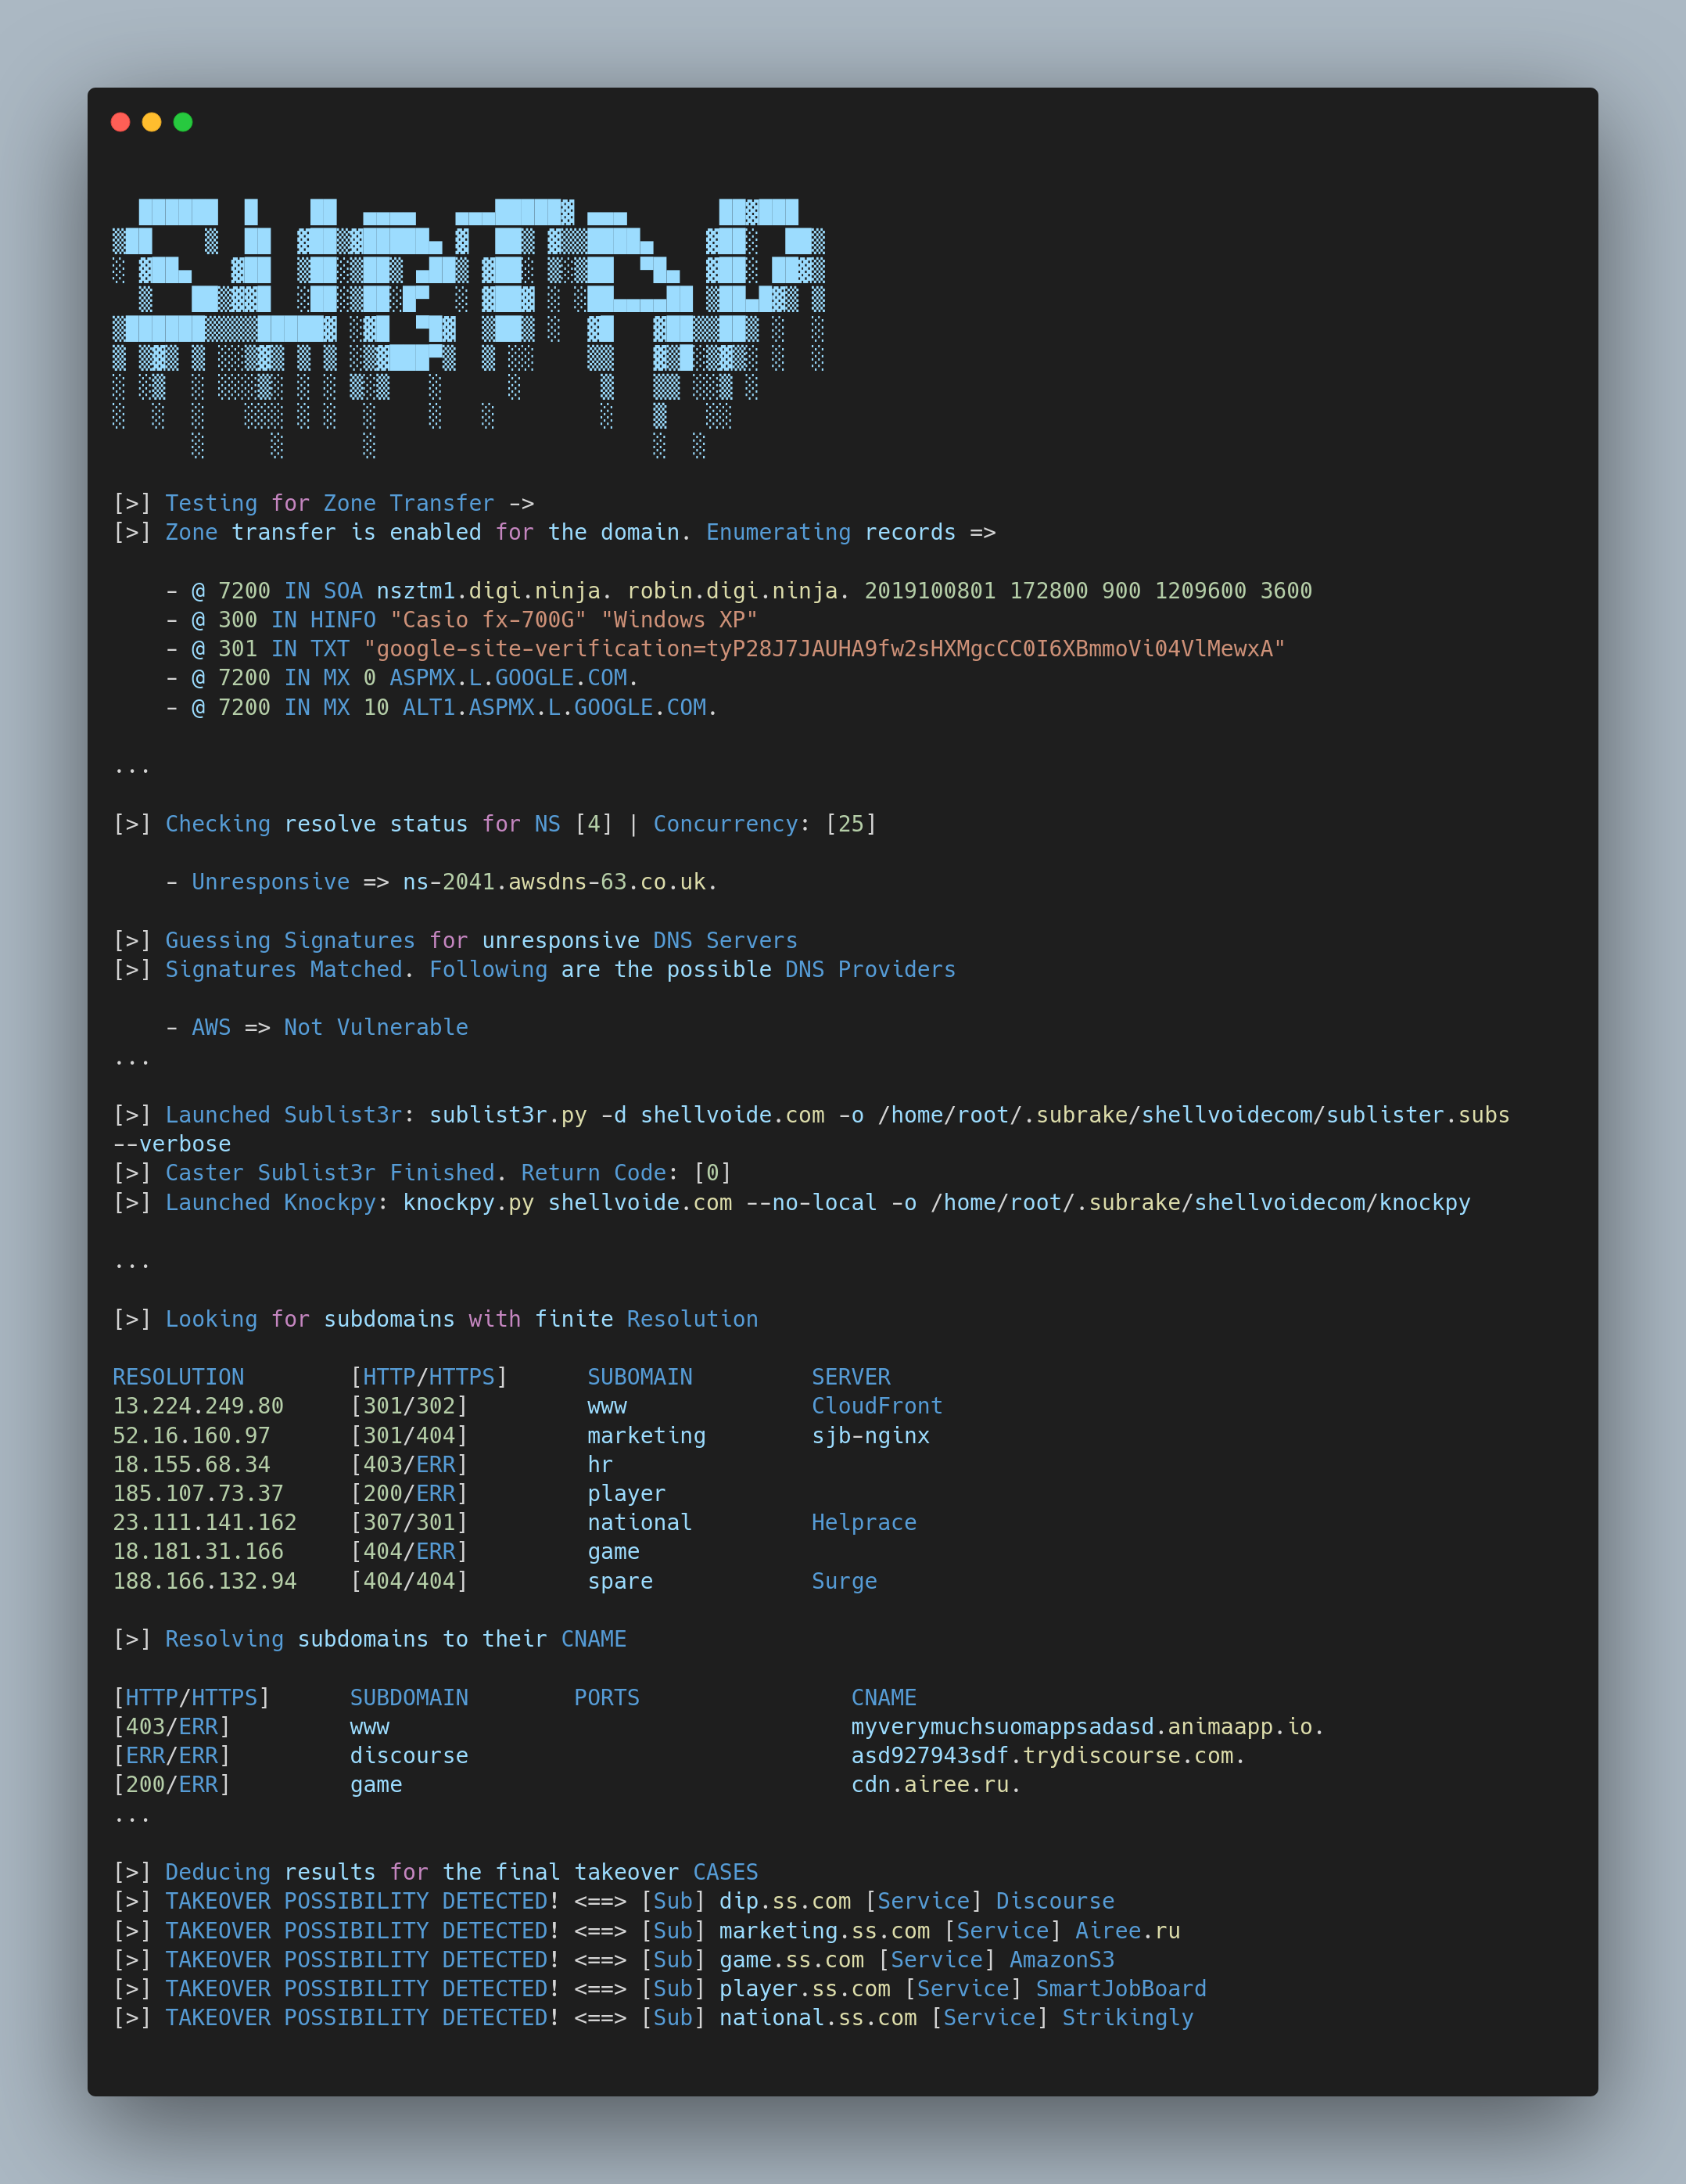
 hash3lizer/subrake
🚀 Un escáner y herramienta DNS automatizados 🖱️ (Zone Transfer, DNS Zone Takeover, Subdomain Takeover).
 cckuailong/pocsploit
un marco ligero, flexible y novedoso de verificación de poc de código abierto
 postmodern/ruby-nmap
Una interfaz Ruby para nmap, la herramienta de exploración y escáner de seguridad/puertos. Permite automatizar nmap y analizar archivos XML de nmap.
 atomdrift-project/scan
Detección de malware 0-day para binarios, código fuente y scripts (que no es una porquería)
 rapiddns/afuzz
Herramienta automatizada de fuzzing de rutas web que detecta directorios, archivos y endpoints ocultos utilizando detección inteligente de idiomas,…
 strozfriedberg/ssh-weak-dh
Audita servidores SSH en busca de grupos débiles de intercambio de claves Diffie-Hellman probando múltiples configuraciones de cliente, identificando…
 rxerium/rxerium-templates
Scripts de Nuclei creados por @rxerium para días cero / vulnerabilidades explotadas activamente.
 teler-sh/teler-waf
teler-waf es un middleware HTTP en Go que protege servicios web locales de las amenazas OWASP Top 10, vulnerabilidades conocidas, actores maliciosos,…
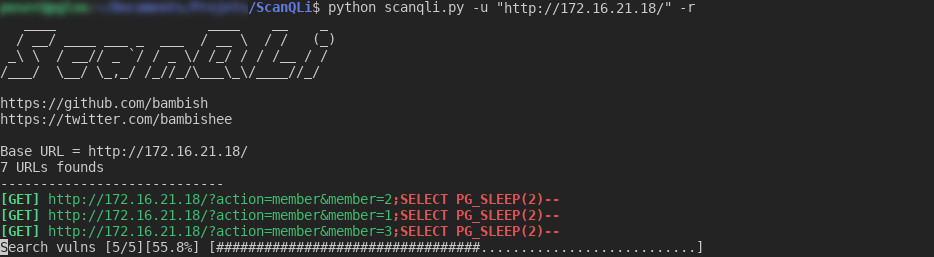 bambish/scanqli
Escáner de SQLi para detectar vulnerabilidades SQL
 monad-developers/ultrafuzz
Fuzzing de contratos inteligentes agéntico de extremo a extremo y caza de amenazas
 brum3ns/firefly
Fuzzer de caja negra de alto rendimiento para aplicaciones web con motor de payloads incorporado, verificación de solicitudes, manipulación,…
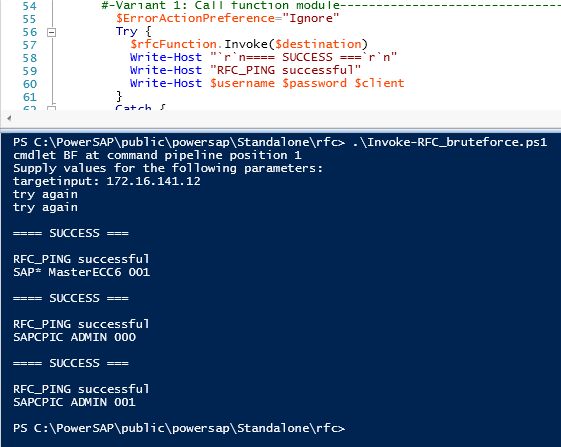 airbus-seclab/powersap
Herramienta de evaluación de SAP en PowerShell
 brinhosa/apidetector
Escáner multi-hilo para detectar endpoints Swagger/OpenAPI expuestos en dominios y subdominios web, con detección automática de XSS, generación de…
 sensepost/heartbleed-poc
Prueba de la vulnerabilidad heartbeat de SSL (CVE-2014-0160)
 securewithumer/exploit-index
Zero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…
 karmakstylez/cve-2024-6387
Vulnerabilidad de ejecución remota de código no autenticado en el servidor OpenSSH (CVE-2024-6387)
 botherder/kraken
Escáner Yara multiplataforma escrito en Go
 preempt/ntlm-scanner
Una herramienta simple de Python basada en Impacket que prueba servidores para diversas vulnerabilidades NTLM conocidas.








