
 snovvcrash/divideandscan
Divide los resultados de un escaneo completo de puertos y úsalos para ejecuciones de Nmap dirigidas.

Divide Et Impera And Scan (y también fusiona los resultados del escaneo)


NixOS |  |
|---|---|
| NixOS | offsec.tools |
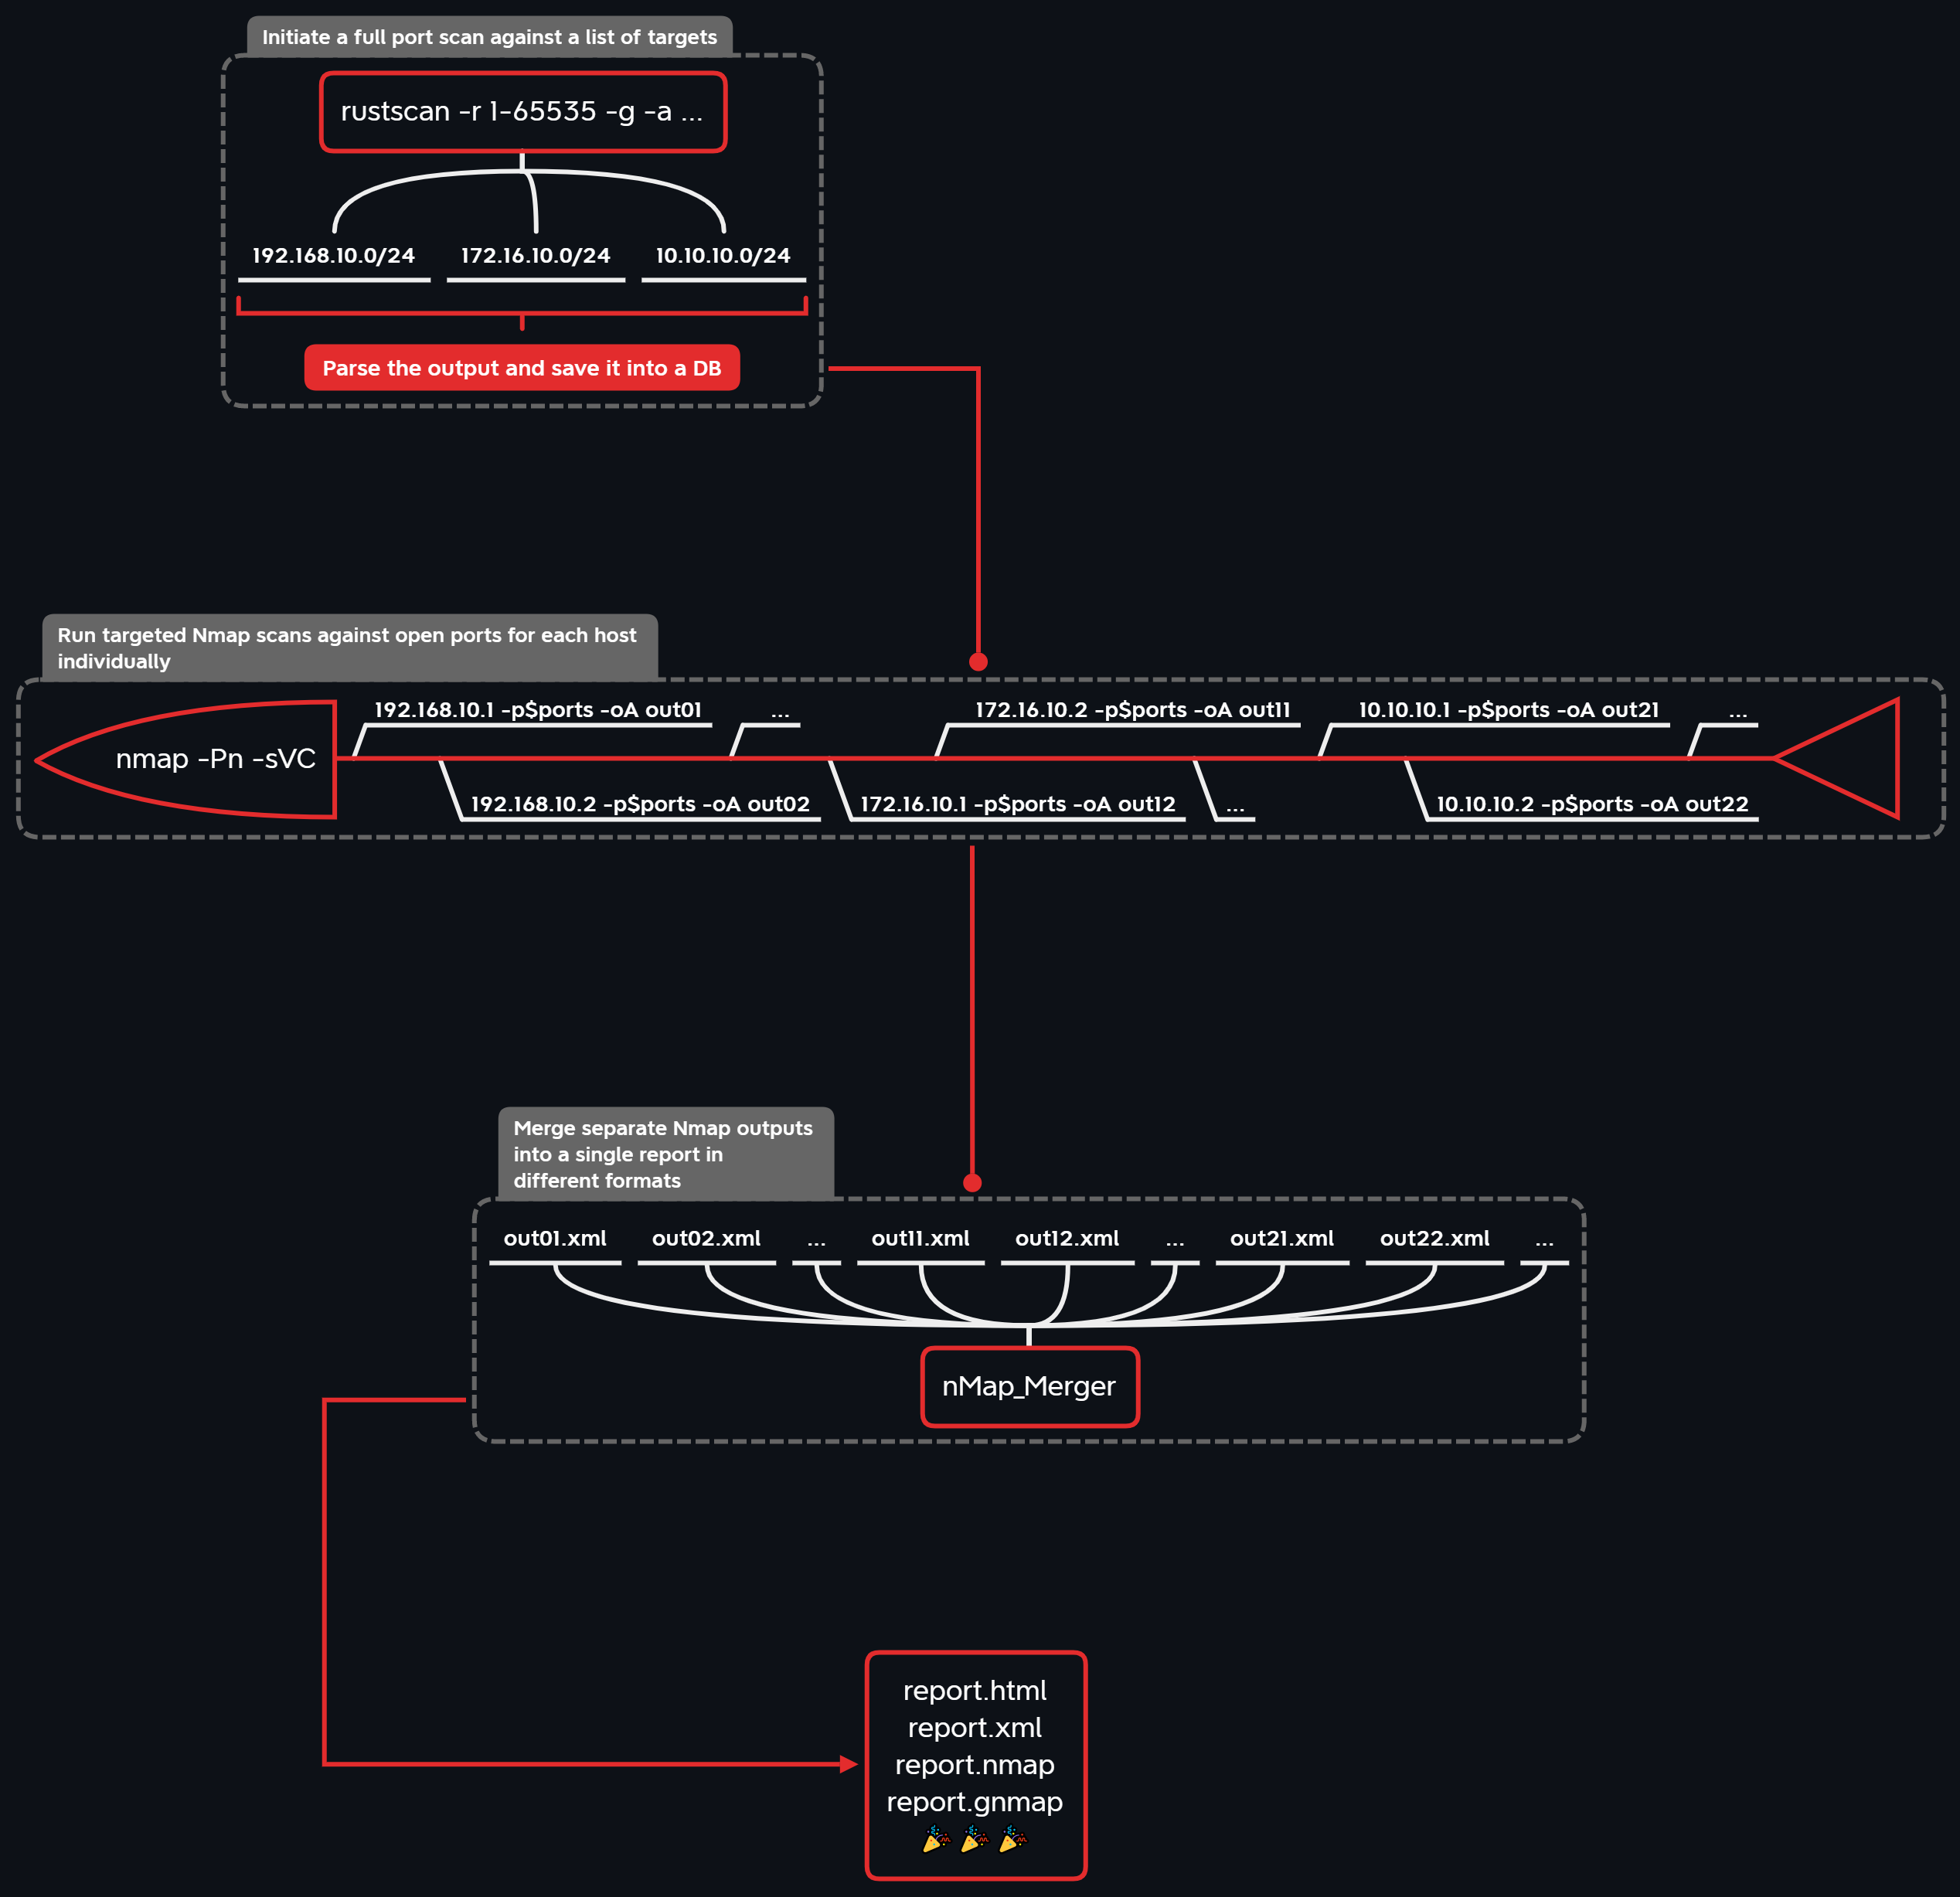
DivideAndScan se utiliza para automatizar eficientemente la rutina de escaneo de puertos dividiéndola en 3 fases:
Para la 1.ª fase se pretende utilizar un escáner de puertos rápido*, cuya salida se analiza y almacena en una base de datos de archivo único (TinyDB). A continuación, durante la 2.ª fase se lanzan escaneos Nmap individuales para cada objetivo con su conjunto de puertos abiertos (se admite multiprocesamiento) según los datos de la base de datos. Finalmente, en la 3.ª fase las salidas Nmap separadas se fusionan en un único informe en diferentes formatos (XML / HTML / texto simple / grepable) con nMap_Merger. La parte de visualización la proporciona DrawNmap.
Casos de uso potenciales:
* Escáneres de puertos disponibles:
DESCARGO DE RESPONSABILIDAD. Toda la información contenida en este repositorio se proporciona únicamente con fines educativos y de investigación. El autor no es responsable de ningún uso ilegal de esta herramienta.
Para dividir y escanear con éxito necesitamos algunas buenas herramientas de escaneo de puertos (en los ejemplos siguientes las versiones de GitHub se obtienen mediante eget).
📑 Nota: si no quieres lidiar con dependencias en tu sistema operativo anfitrión, salta a la parte de Docker.
sudo apt install nmap xsltproc -y
sudo nmap --script-updatedb
pushd /tmp
wget https://github.com/ivre/masscan/archive/refs/heads/master.zip -O masscan-master.zip
unzip masscan-master.zip
cd masscan-master
make
sudo make install
popd && rm -rf /tmp/masscan-master*
eget -t 2.0.1 -a amd64 RustScan/RustScan --to /tmp/rustscan.deb
sudo dpkg -i /tmp/rustscan.deb && rm /tmp/rustscan.deb
sudo wget https://gist.github.com/snovvcrash/8b85b900bd928493cd1ae33b2df318d8/raw/fe8628396616c4bf7a3e25f2c9d1acc2f36af0c0/rustscan-ports-top1000.toml -O /root/.rustscan.toml
sudo mkdir /opt/naabu
sudo eget -s linux/amd64 projectdiscovery/naabu --to /opt/naabu
sudo ln -sv /opt/naabu/naabu /usr/local/bin/naabu
sudo mkdir /opt/nimscan
sudo eget -a NimScan elddy/NimScan --to /opt/nimscan
sudo ln -sv /opt/nimscan/nimscan /usr/local/bin/nimscan
sudo mkdir /opt/sx
sudo eget -s linux/amd64 v-byte-cpu/sx --to /opt/sx
sudo ln -sv /opt/sx/sx /usr/local/bin/sx
sudo mkdir /opt/pd
sudo eget -s linux/amd64 projectdiscovery/dnsx --to /opt/pd
sudo ln -sv /opt/pd/dnsx /usr/local/bin/dnsx
DivideAndScan está disponible en PyPI como divideandscan, aunque recomiendo instalarlo desde GitHub con pipx para tener siempre la versión más reciente:
~$ pipx install -f "git+https://github.com/snovvcrash/DivideAndScan.git"
~$ das
También hay un release empaquetado con shiv (aunque con un tamaño de archivo grande):
# shiv -e das.divideandscan:main -o das.pyz divideandscan
~$ wget https://github.com/snovvcrash/DivideAndScan/releases/latest/download/das.pyz && chmod +x das.pyz
~$ ./das.pyz
Para fines de depuración, puedes configurar un entorno de desarrollo con poetry:
~$ git clone --recurse-submodules https://github.com/snovvcrash/DivideAndScan
~$ cd DivideAndScan
~$ poetry install
~$ poetry run das
📑 Nota: DivideAndScan usa sudo para ejecutar todos los escáneres de puertos, por lo que pedirá la contraseña cuando se invoquen los comandos de escaneo.
Puedes ejecutar DivideAndScan en un contenedor Docker de la siguiente manera:
~$ docker run --rm -it --name das -v ~/.das:/root/.das -v `pwd`:/app -p 8050:8050 snovvcrash/divideandscan
Dado que la herramienta requiere algunos datos de entrada y produce algunos datos de salida, debes especificar tu directorio de trabajo actual como punto de montaje en /app dentro del contenedor. También publicar el puerto 8050 en el host permite acceder a la aplicación Dash utilizada para la visualización de informes Nmap.
Puedes querer establecer un alias para acortar el comando base:






