
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
vaf — Fuzzer web multihilo para fuerza bruta en rutas URL, cabeceras HTTP y datos POST, con soporte de proxy, filtrado de códigos de estado y detección de contenido reflectante. | Kitploit
Herramientas/GitHubGitHub/andreiverse/vaf
Escáneres de VulnerabilidadesSeguridad WebFuzzingPruebas de Penetración
GitHubandreiverse/vaf

vaf

Fuzzer web multihilo para fuerza bruta en rutas URL, cabeceras HTTP y datos POST, con soporte de proxy, filtrado de códigos de estado y detección de contenido reflectante.

Ver Repositorio
3204484hace 4 añosRevisado por Kitploit
Compartir

vaf

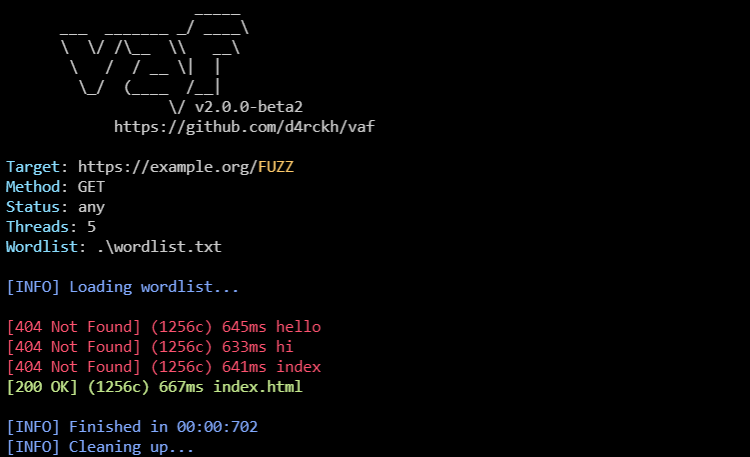
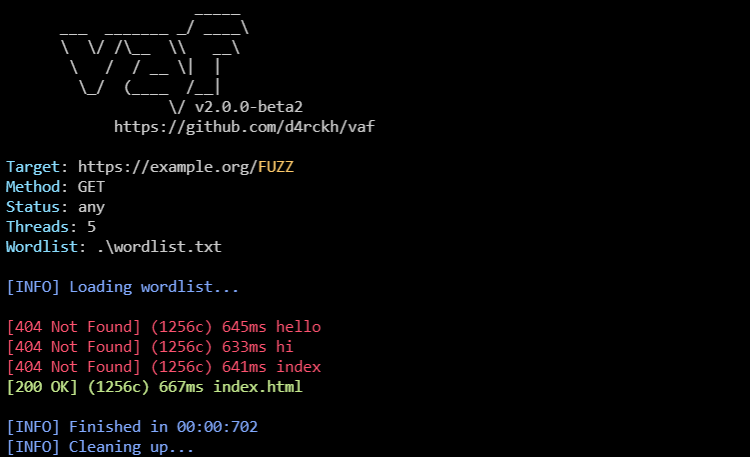
Un fuzzer web rápido, simple y con muchas características escrito en nim


vaf es un fuzzer web multiplataforma con muchas características. Algunas de sus características incluyen:

  • Enhebrado rápido
  • Fuzzing de cabeceras HTTP
  • Proxying
  • ¡tu propia característica!
  • Y más...

Instalación

Puedes instalar vaf con este comando de una línea:

curl https://raw.githubusercontent.com/d4rckh/vaf/main/install.sh | sudo bash

Opciones

Opciones:
  -h, --help
  -u, --url=URL              URL objetivo. Reemplaza el área de fuzzing con FUZZ
  -w, --wordlist=WORDLIST    La ruta al wordlist.
  -m, --method=METHOD        Método de petición. Soportados: POST, GET (por defecto: GET)
  -H, --header=HEADER        Especifica cabeceras HTTP; se puede usar varias veces. Ejemplo: -H 'header1: val1' -H 'header1: val1'
  -pf, --prefix=PREFIX       Los prefijos a añadir a la palabra (por defecto: )
  -sf, --suffix=SUFFIX       Los sufijos a añadir a la palabra (por defecto: )
  -t, --threads=THREADS      Número de hilos (por defecto: 5)
  -sc, --status=STATUS       El código de estado a filtrar; usar 'any' para mostrar en cualquier estado (por defecto: 200)
  -g, --grep=GREP            Solo registrar si el cuerpo de la respuesta contiene la cadena (por defecto: )
  -ng, --notgrep=NOTGREP     Solo registrar si el cuerpo de la respuesta no contiene una cadena (por defecto: )
  -pd, --postdata=POSTDATA   Especifica datos POST; se usa solo si '-m post' está establecido (por defecto: {})
  -x, --proxy=PROXY          Especifica un proxy (por defecto: )
  -ca, --cafile=CAFILE       Especifica un certificado raíz CA; útil si estás usando un proxy Burp/ZAP (por defecto: )
  -o, --output=OUTPUT        Escribe los resultados en un archivo (por defecto: )
  -mr, --maxredirects=MAXREDIRECTS
                             Cuántas redirecciones debe seguir vaf; 0 significa ninguna (por defecto: 0)
  -v, --version              Muestra información de la versión
  -pif, --printifreflexive   Mostrar solo si la palabra fuzzeada se refleja en la página
  -i, --ignoressl            No verificar certificados SSL; útil si estás usando un proxy Burp/ZAP
  -ue, --urlencode           Codificar URL de las palabras fuzzeadas
  -pu, --printurl            Mostrar la URL solicitada
  -ph, --printheaders        Mostrar cabeceras de respuesta
  -dbg, --debug              Muestra información de depuración

Ejemplos

Fuzzear ruta de URL, mostrar solo respuestas que devolvieron 200 OK

vaf -u https://example.org/FUZZ -w path/to/wordlist.txt -sc OK

Fuzzear cabecera 'User-Agent', mostrar solo respuestas que devolvieron 200 OK

vaf -u https://example.org/ -w path/to/wordlist.txt -sc OK -H "User-Agent: FUZZ"

Fuzzear datos POST, mostrar solo respuestas que devolvieron 200 OK

vaf -u https://example.org/ -w path/to/wordlist.txt -sc OK -m POST -H "Content-Type: application/json" -pd '{"username": "FUZZ"}'

Contribuidores

¡Gracias a todos los que contribuyeron a este proyecto!

  • @daanbreur
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    287

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →