pocsploit
中文 README
pocsploit es un marco de verificación de POC de código abierto ligero, flexible y novedoso


Puntos débiles del marco de POC en el mercado
- Hay demasiados parámetros, no sé por dónde empezar, pero solo algunos de ellos se usan comúnmente.
- El marco de POC YAML (como nuclei y xray) no es lo suficientemente flexible. El costo de conversión es muy alto al escribir POC. A veces es difícil cuando se encuentran protocolos no HTTP. (solo se puede usar hex)
- A veces, el POC tiene falsos positivos, que se pueden evitar con una coincidencia precisa de huellas digitales.
- Depende en gran medida del marco. El POC en pocsploit se puede usar dentro del marco y también de forma independiente.
Ventajas de pocsploit
- Más ligero, no depende del marco, un solo POC puede ejecutarse
- Más fácil de reescribir POC
- Más flexible (en comparación con nuclei, xray, goby, etc.)
- Menos falsos positivos, proporciona un juicio previo de huella digital; puedes primero juzgar si el sitio tiene la huella digital de un componente determinado y luego realizar la verificación POC, lo que es más preciso
- Hay muchas formas de uso, proporcionando POC/EXP
- Visualización detallada de información de vulnerabilidad
- Sostenibilidad ecológica de POC: continuaré actualizando el POC en modules/, y todos son bienvenidos a unirse a nosotros Contribuir con POC
Si encuentras problemas con el código/POC, por favor Envía un issue
Estadísticas de POC
Uso
Instalar requisitos
pip3 install -r requirements.txt
- POC para verificar un solo sitio web
python3 pocsploit.py -iS "http://xxxx/" -r "modules/" -t 100 --poc
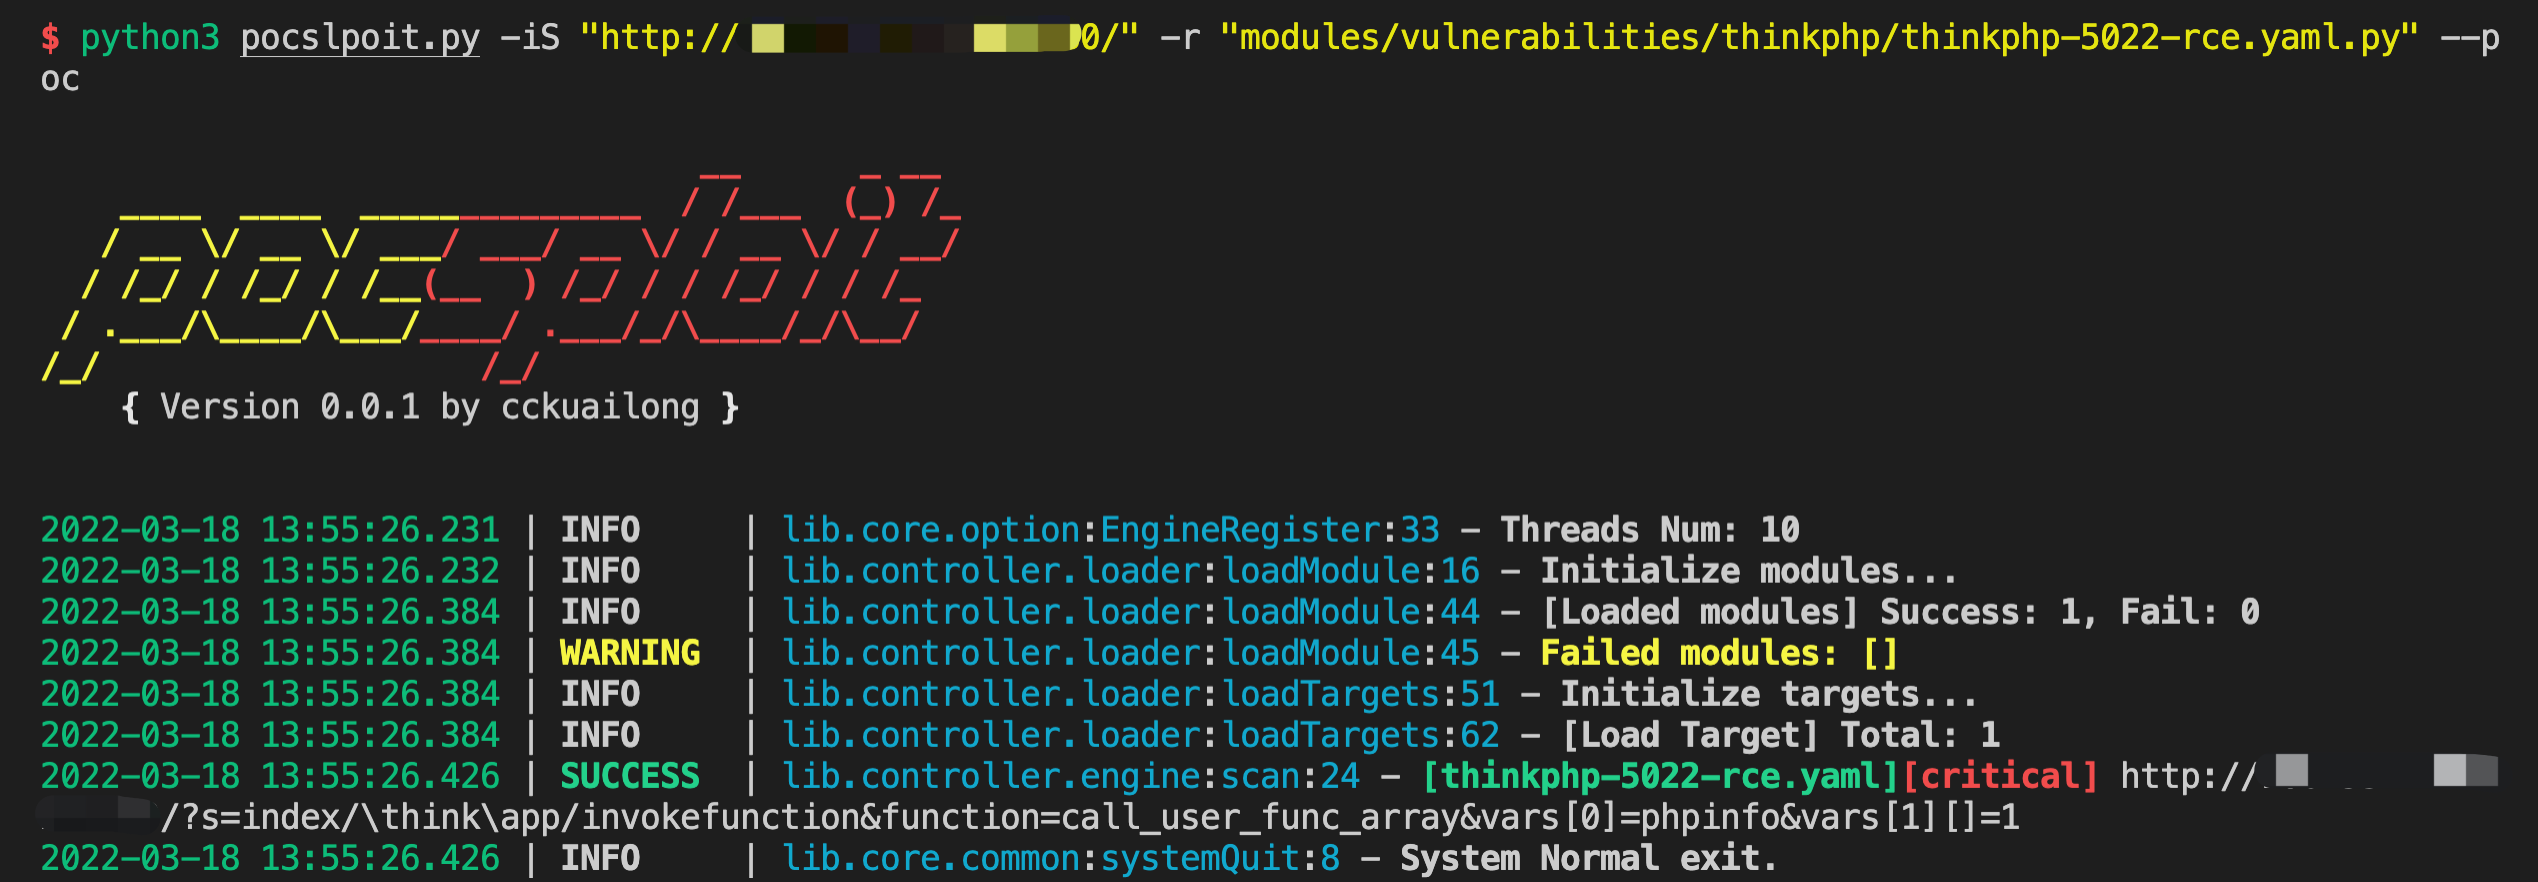
python3 pocslpoit.py -iS "http://xxxxx" -r "modules/vulnerabilities/thinkphp/thinkphp-5022-rce.py" --poc
- EXP para explotar muchos sitios web (con URLs en un archivo)
python3 pocslpoit.py -iF "urls.txt" -r "modules/vulnerabilities/" --exp
- Activar la verificación previa de huella digital, verificar la huella digital primero y luego ingresar a la verificación POC después de la coincidencia
python3 pocslpoit.py -iS "http://xxxxx" -r "modules/vulnerabilities/thinkphp/thinkphp-5022-rce.py" --poc --fp
- Salida a archivo y modo silencioso de consola
python3 pocslpoit.py -iS "http://xxxx" -r "modules/vulnerabilities/" --poc -o result/result.log -q
python3 pocsploit.py --help
Otros
OOB
Por favor configura conf/config.py
P.D. Cómo construir tu propio DNSLog, por favor visita Hyuga-DNSLog
- DNSLOG_URI: Dirección de DNSLog
- DNSLOG_TOKEN: Token
- DNSLOG_IDENTIFY: tu identidad

Licencia
pocsploit se distribuye bajo Licencia MIT
Repobeats

 cckuailong/pocsploit

