
 monad-developers/ultrafuzz
Fuzzing de contratos inteligentes agéntico de extremo a extremo y caza de amenazas

Ultrafuzz es un orquestador agéntico para el fuzzing de contratos inteligentes y la caza de amenazas
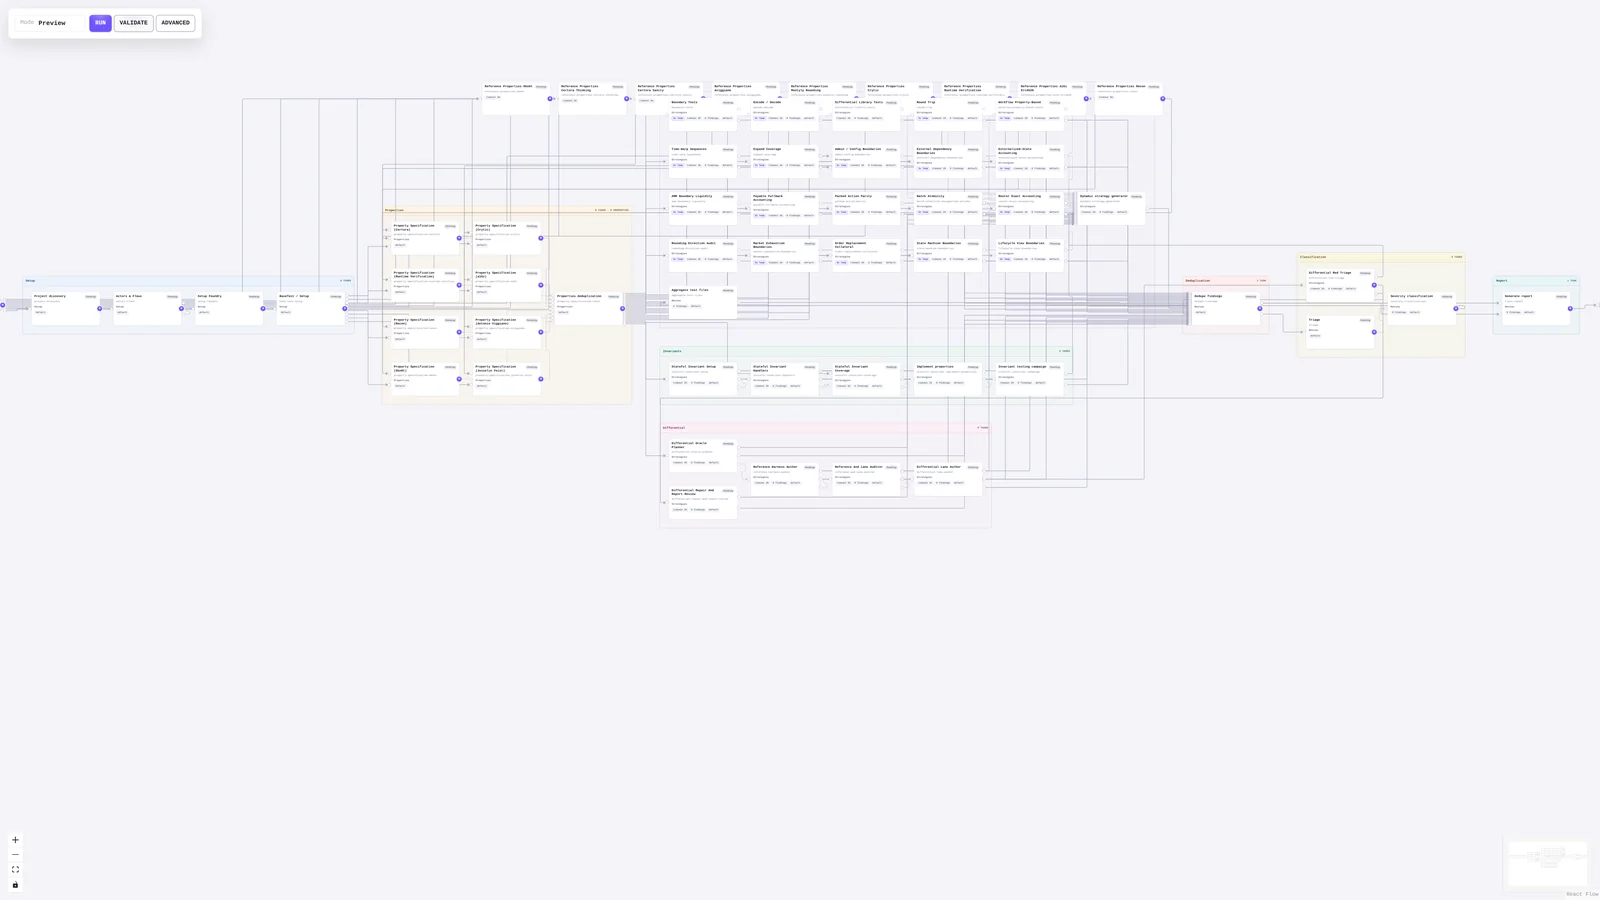
Esta herramienta inicializa un repositorio de protocolo con prompts y topología editables, ejecuta agentes especializados, recopila las pruebas de fuzzing y los hallazgos generados, y sirve un panel de control local además de un informe final para su revisión.
Nota de seguridad
Recomendamos encarecidamente ejecutar Ultrafuzz únicamente en máquinas virtuales efímeras y aisladas que puedan descartarse de forma segura tras su uso. Los agentes se ejecutan en un flujo de trabajo sin restricciones y con omisión de permisos, lo que significa que pueden instalar o acceder involuntariamente a herramientas peligrosas o credenciales sensibles. Los prompts, las elecciones de modelo y el comportamiento del objetivo pueden influir en las acciones que los agentes realizan en el host y pueden dar lugar a consecuencias no deseadas o destructivas. No ejecute Ultrafuzz en una estación de trabajo de desarrollador, un entorno persistente ni en ninguna máquina que contenga datos o credenciales valiosos. Ultrafuzz sigue en desarrollo activo y no necesariamente ha sido sometido a una auditoría de seguridad completa. Su implementación puede contener vulnerabilidades desconocidas o no descubiertas.
Para las campañas, recomendamos usar una versión publicada que lleve disponible cierto tiempo, por ejemplo al menos siete días, en lugar de la rama
unstable. Consulte la etiqueta de la versión y revise su código fuente y prompts antes de instalar dependencias o ejecutar Ultrafuzz.Revise el directorio
.ultrafuzz/prompts/incluido en el repositorio antes de lanzar una campaña. Consulte Seguridad para conocer la postura completa.
Indique a su agente:
Your task is to launch an Ultrafuzz campaign on this project and make sure it
succeeds from start to finish.
Use a published Ultrafuzz release that has been available for some time, for
example at least seven days, rather than the unstable branch. Check out its tag
and tell me which release you selected.
Show me the available audit profiles and explain the tradeoffs. Recommend the
best fit for this target.
Before installing any dependencies, ask for my confirmation.
After the campaign starts, use the CLI to monitor its progress. Keep monitoring
until it finishes. If a node fails, inspect its diagnostics and explain the
cause and the selected release's documented retry or reset options before
proceeding. An ordinary resume does not retry failed nodes.
Ultrafuzz se distribuye bajo la Licencia MIT. Copyright (c) 2026 Monad Foundation.
