
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/bambish/scanqli
Escáneres de VulnerabilidadesSeguridad WebPruebas de Penetración
GitHubbambish/scanqli

ScanQLi

Escáner de SQLi para detectar vulnerabilidades SQL

Ver Repositorio
2036496hace 7 añosRevisado por Kitploit
Compartir

ScanQLi License Python 2|3 Twitter

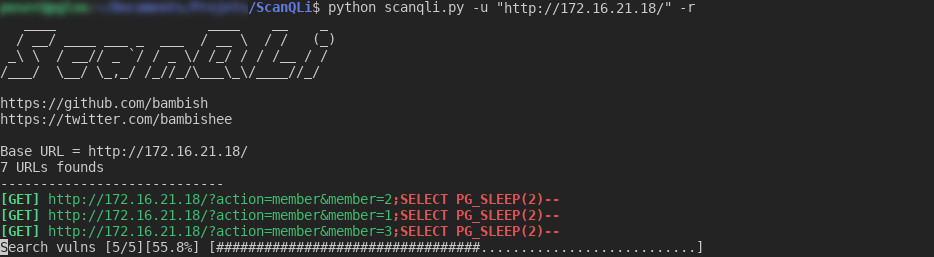
Captura de pantalla

ScanQLi es un escáner simple de inyección SQL con algunas características adicionales. Esta herramienta no puede explotar la SQLi, solo las detecta.

Probado en Debian 9

Características

  • Clásico

  • Ciego

  • Basado en tiempo

  • GBK (próximamente)

  • Escaneo recursivo (sigue todos los hrefs del sitio web escaneado)

  • Integración de cookies

  • Retardo ajustable entre solicitudes

  • Ignorar URLs dadas

Requisitos previos

1. Instalar la herramienta git.

apt update
apt install git

2. Clonar el repositorio.

git clone https://github.com/bambish/ScanQLi

3. Instalar las librerías requeridas de Python

apt install python-pip
cd ScanQLi
pip install -r requirements.txt

Para Python 3 instale python3-pip y use pip3.

Uso

python scanqli -u [URL] [OPTIONS]

Ejemplos

Escaneo de URL simple con archivo de salida:

python scanqli.py -u 'http://127.0.0.1/test/?p=news' -o output.log

Escaneo recursivo de URL con cookies:

python scanqli.py -u 'https://127.0.0.1/test/' -r -c '{"PHPSESSID":"4bn7uro8qq62ol4o667bejbqo3" , "Session":"Mzo6YWMwZGRmOWU2NWQ1N2I2YTU2YjI0NTMzODZjZDVkYjU="}'

Advertencia

ScanQLi fue creado para realizar pruebas de penetración u otras actividades legales (como bug bounty). Usar ScanQLi contra un sitio web sin autorización está prohibido.

No soy responsable de tu uso de ScanQLi. Bajo tu propio riesgo.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





