
 #1
Herramientas de escaneo de dependencias, generación de SBOM, integridad de paquetes y riesgo de cadena de suministro.
Recomendado por Kitploit
 microsoft/azurelinux
Distribución Linux reforzada, optimizada para Azure, construida a partir de fuentes de Fedora con empaquetado RPM, seguridad en la cadena de…

 vpierre/ndaal_public_sbom_auditor
Offline single-binary web app that ingests CycloneDX, SPDX and syft SBOMs, runs an ensemble of CVE scanners, enriches findings with EPSS, CISA-KEV…
 owasp/owasp-top-10-neocloud-and-ai-data-center-security-risks
OWASP framework cataloging the top 10 security risks in neocloud and AI data center infrastructure, covering hardware, networking, isolation,…
 sigstore/fulcio
Autoridad de certificación que emite certificados de firma de código de corta duración vinculados a identidades OpenID Connect, lo que permite firmas…
 cicd-sensor/cicd-sensor
Sensor de seguridad en tiempo de ejecución impulsado por eBPF para pipelines de CI/CD. Detecta ataques a la cadena de suministro, registra el linaje…
 lsudoko/antibody
Bucle DevSecOps de GitLab Duo en el que una segunda IA vuelve a atacar cada corrección escrita por IA, guardando cada omisión exitosa como un…
 aquasecurity/trivy-action
Ejecuta Trivy como acción de GitHub para escanear tu imagen de contenedor Docker en busca de vulnerabilidades
 owasp/xpsd
Triaje de alcanzabilidad para escaneos de vulnerabilidades. Envía los hallazgos del escáner a un agente LLM que lee tu código fuente y decide qué CVE…
 0xblackash/cve-2024-3094
CVE-2024-3094
 studiomeyer-io/mcp-stdio-shellguard
Paquete de defensa en profundidad para servidores MCP stdio: wrappers guardExec/guardSpawn de sustitución directa, CLI de auditoría AST, servidor MCP…
 promptfoo/modelaudit
Escáner de seguridad para archivos de modelos de IA/ML. Detecta código malicioso, puertas traseras y vulnerabilidades antes del despliegue
 bridgecrewio/checkov
Herramienta de análisis estático para infraestructura como código que detecta configuraciones erróneas en la nube, vulnerabilidades y secretos en…
 ag3ntsc4rn/autorun-audit
Encuentra código que se ejecuta sin que lo pidas: archivos del repositorio que se ejecutan al abrir la carpeta (tareas de VS Code, hooks de agentes,…
 koadt/oss-oopssec-store
Entrenamiento en seguridad para las aplicaciones que realmente distribuyes. Abre tu navegador y empieza a hackear.
 microsoft/secureboot_objects
Repositorio curado de Microsoft de objetos de arranque seguro (KeK, Db, Dbx) para firmware y tiempo de ejecución, que permite actualizaciones de…
 firefart/hijagger
Comprueba a todos los mantenedores de todos los paquetes NPM y Pypi en busca de paquetes secuestrables mediante el re-registro de dominios.
 praetorian-inc/titus
Escáner de secretos de alto rendimiento. CLI, biblioteca Go, extensión de Burp Suite y extensión de Chrome. 487 reglas de detección con validación de…
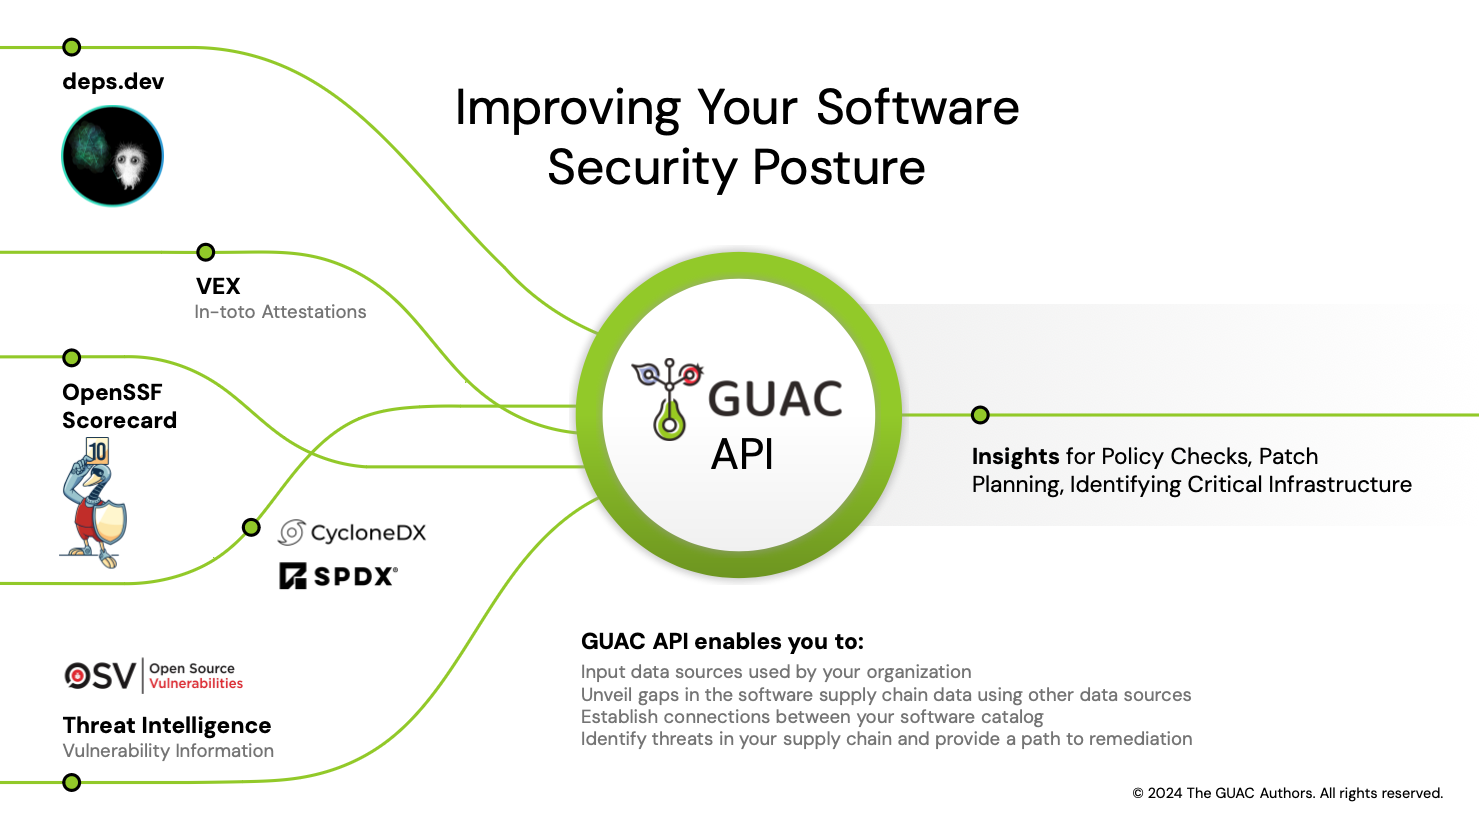 guacsec/guac
Agrega metadatos de seguridad de la cadena de suministro de software (SBOMs, atestaciones, vulnerabilidades) en una base de datos de grafos…








