
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2024-3094 — CVE-2024-3094 | Kitploit
Herramientas/GitHubGitHub/0xblackash/cve-2024-3094
Gestión de Indicadores de Compromiso (IOC)Análisis de VulnerabilidadesSeguridad de Cadena de SuministroDetección de IntrusionesAprendizaje y EducaciónRespuesta a Incidentes
GitHub0xblackash/cve-2024-3094

CVE-2024-3094
CVE-2024-3094

Ver Repositorio
29hace 1 díaAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

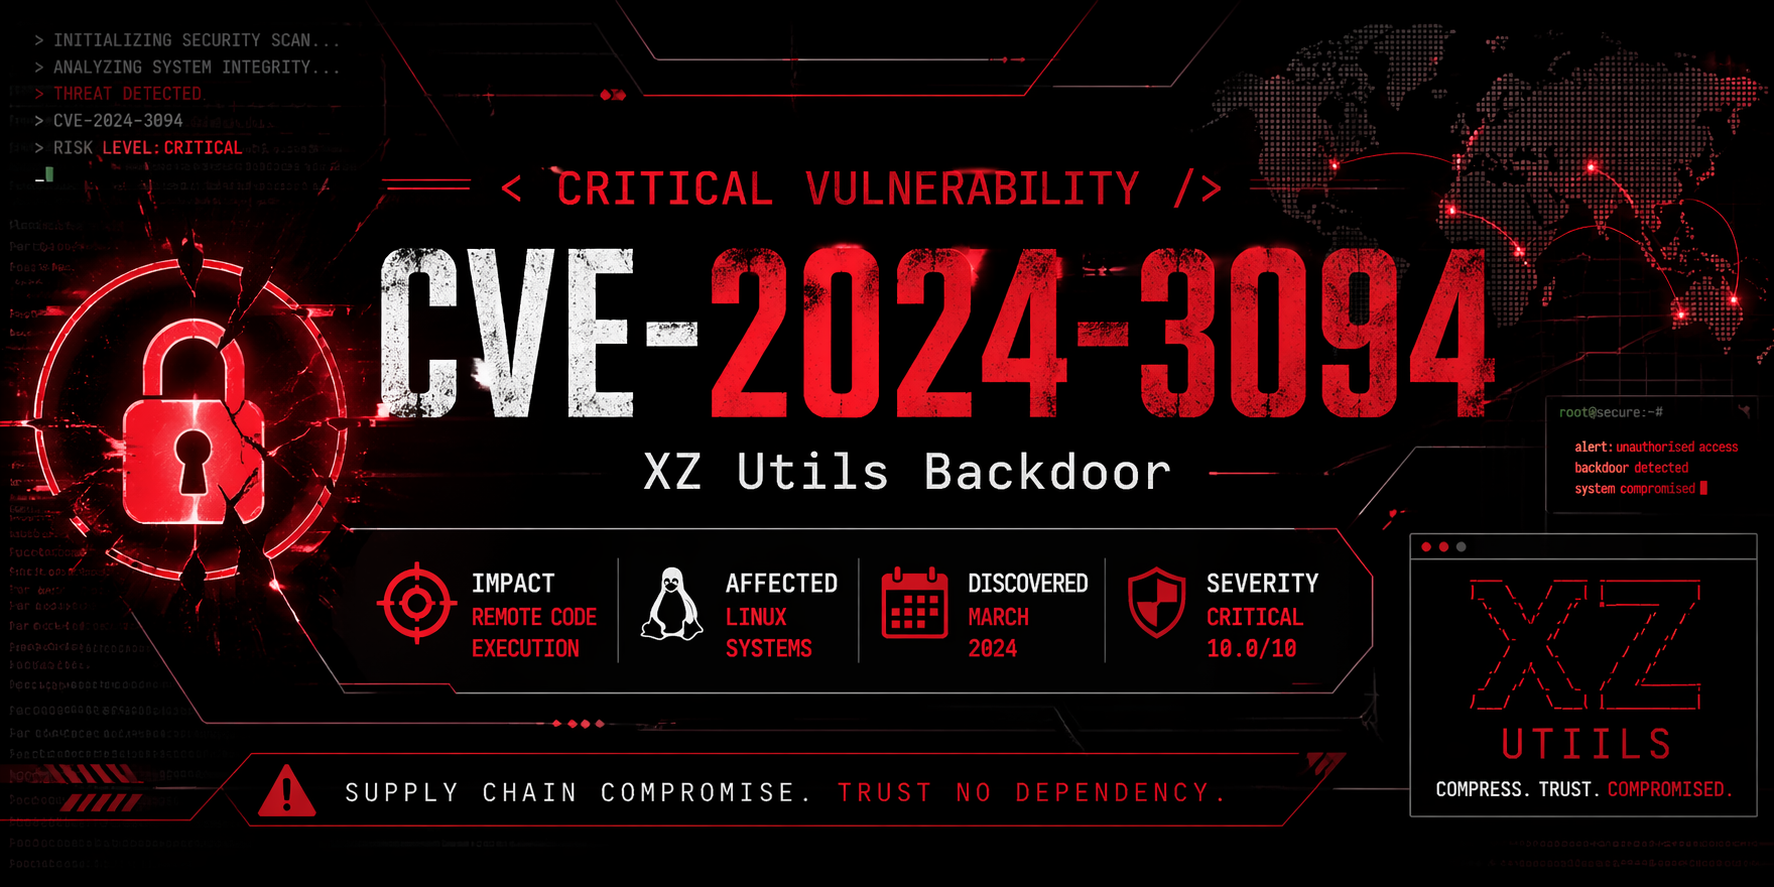
🚨 CVE-2024-3094 — Puerta trasera en XZ Utils

ChatGPT Image Apr 23, 2026, 07_05_22 PM

Status Impact Platform

🧠 Descripción general

CVE-2024-3094 es un compromiso crítico de la cadena de suministro que afecta a la ampliamente utilizada biblioteca de compresión XZ Utils.

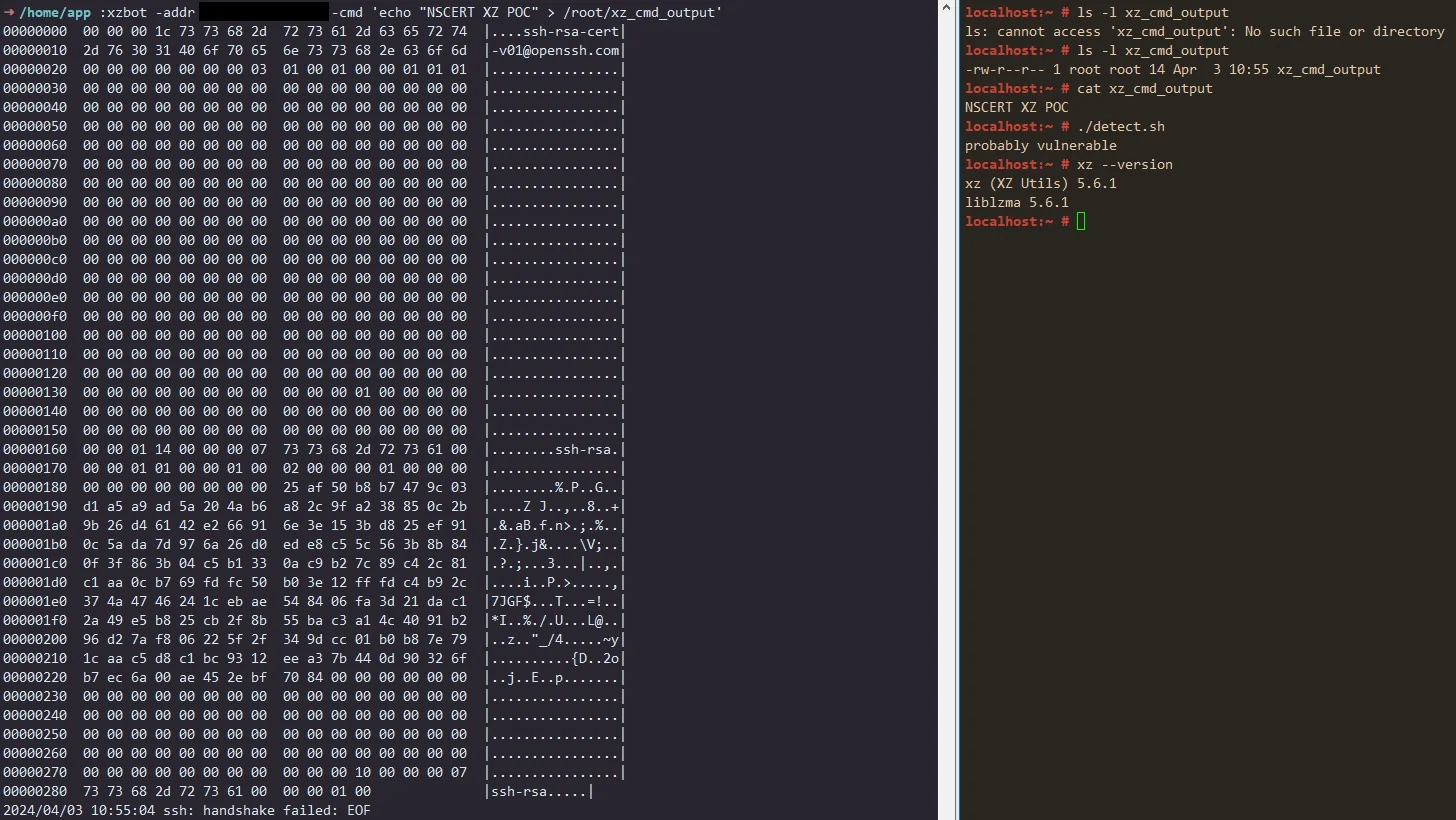
Un actor malicioso insertó una puerta trasera sigilosa en las versiones upstream, permitiendo la ejecución remota de código (RCE) mediante un liblzma manipulado.

⚠️ Esta vulnerabilidad está considerada uno de los ataques a la cadena de suministro de código abierto más sofisticados hasta la fecha.


🎯 Versiones afectadas

PaqueteVersiones vulnerables
XZ Utils5.6.0, 5.6.1

✔️ Sistemas comúnmente afectados:

  • Debian testing/unstable
  • Fedora Rawhide
  • Algunas distribuciones de lanzamiento continuo (rolling release)

⚙️ Detalles técnicos

  • Carga útil maliciosa incrustada durante el proceso de compilación
  • Dirigida a sshd a través de liblzma
  • Explota el comportamiento de enlazado dinámico
  • Se activa bajo condiciones específicas para evitar la detección

🔬 Cadena de ataque

cve-2024-3094 0407a
XZ Source → Build System Injection → liblzma Compromise → SSH Hook → RCE

🧪 Indicadores de compromiso (IoCs)

  • Picos inusuales de CPU en sshd
  • Binarios liblzma modificados
  • Artefactos de compilación sospechosos en el árbol de fuentes de XZ

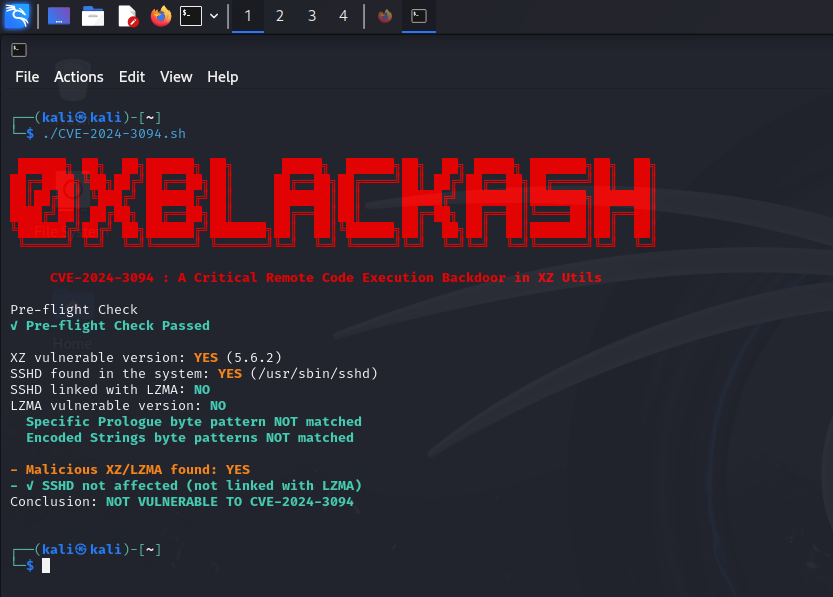
🔍 Detección

Comprobar la versión instalada

xz --version

Inspeccionar las bibliotecas enlazadas

ldd $(which sshd) | grep lzma

🛡️ Mitigación

Acciones inmediatas

# Downgrade to safe version
sudo apt install xz-utils=5.4.5

o:

sudo dnf downgrade xz

Recomendado

  • Reinstalar desde fuentes de confianza
  • Verificar las firmas de los paquetes
  • Auditar los registros del sistema en busca de anomalías

🔐 Estado de la corrección

DistribuciónEstado
Debian✅ Corregido
Fedora✅ Corregido
Arch Linux✅ Corregido

📚 Referencias

  • Avisos oficiales
  • Blogs de investigación de seguridad
  • Avisos de seguridad de las distribuciones

⚠️ Descargo de responsabilidad

Este repositorio es únicamente con fines educativos y de concienciación. No utilice esta información para actividades no autorizadas.


⭐ Agradecimientos

Un enorme agradecimiento a los investigadores de seguridad que identificaron y divulgaron este ataque antes de que se produjera una explotación generalizada.

Descargar herramienta