
 #1
Herramientas para examinar binarios y código de malware sin ejecutarlos (ej. desensambladores, desempacadores).
Recomendado por Kitploit
 d78ui98/apkdeeplens
Perspectivas de seguridad de Android en todo el espectro.
 owasp/cve-lite-cli
Fast, developer-friendly JS/TS dependency vulnerability scanner with local lockfile scanning, OSV matching, direct vs transitive visibility, --fix,…
 jackofmosttrades/gadgetinspector
Un analizador de código de bytes para encontrar cadenas de gadgets de deserialización en aplicaciones Java
 grammatech/ddisasm
Desensamblador basado en Datalog que produce ensamblador reensamblable a partir de binarios ELF/PE, con representación intermedia GTIRB para análisis…
 honeynet/apkinspector
APKinspector es una potente herramienta GUI para que los analistas analicen las aplicaciones de Android.
 google/capslock
Herramienta CLI para analizar las capacidades de paquetes Go mediante el rastreo de llamadas transitivas a operaciones privilegiadas de la biblioteca…
 datadog/guarddog
🐍 🔍 GuardDog es una herramienta CLI para identificar paquetes maliciosos de PyPI y npm
 github/securitylab
Recursos relacionados con GitHub Security Lab
 airbus-seclab/bincat
Analizador estático de código binario, con integración con IDA. Realiza análisis de valores y taint analysis, reconstrucción de tipos, detección de…
 jenish-sojitra/jsanalyzer
Extensión de Burp Suite para análisis estático de JavaScript: extrae endpoints de API, URLs, secretos y correos electrónicos con filtrado de ruido…
 mattifestation/powershellarsenal
Un módulo de PowerShell dedicado a la ingeniería inversa.
 tamarin-prover/tamarin-prover
Herramienta de verificación simbólica para protocolos de seguridad que utiliza reescritura de multiconjuntos y resolución de restricciones para…
 asamassekou10/ship-safe
El agente de seguridad independiente para software escrito por IA. Encuentra problemas, investiga si son reales y te muestra la evidencia. Núcleo…
 keensecuritylab/binabsinspector
Escáner de vulnerabilidades de binarios estático que utiliza interpretación abstracta sobre Ghidra Pcode. Detecta clases CWE como desbordamientos de…
 mobsf/mobsfscan
mobsfscan es una herramienta de análisis estático que puede encontrar patrones de código inseguros en tu código fuente de Android e iOS. Soporta…
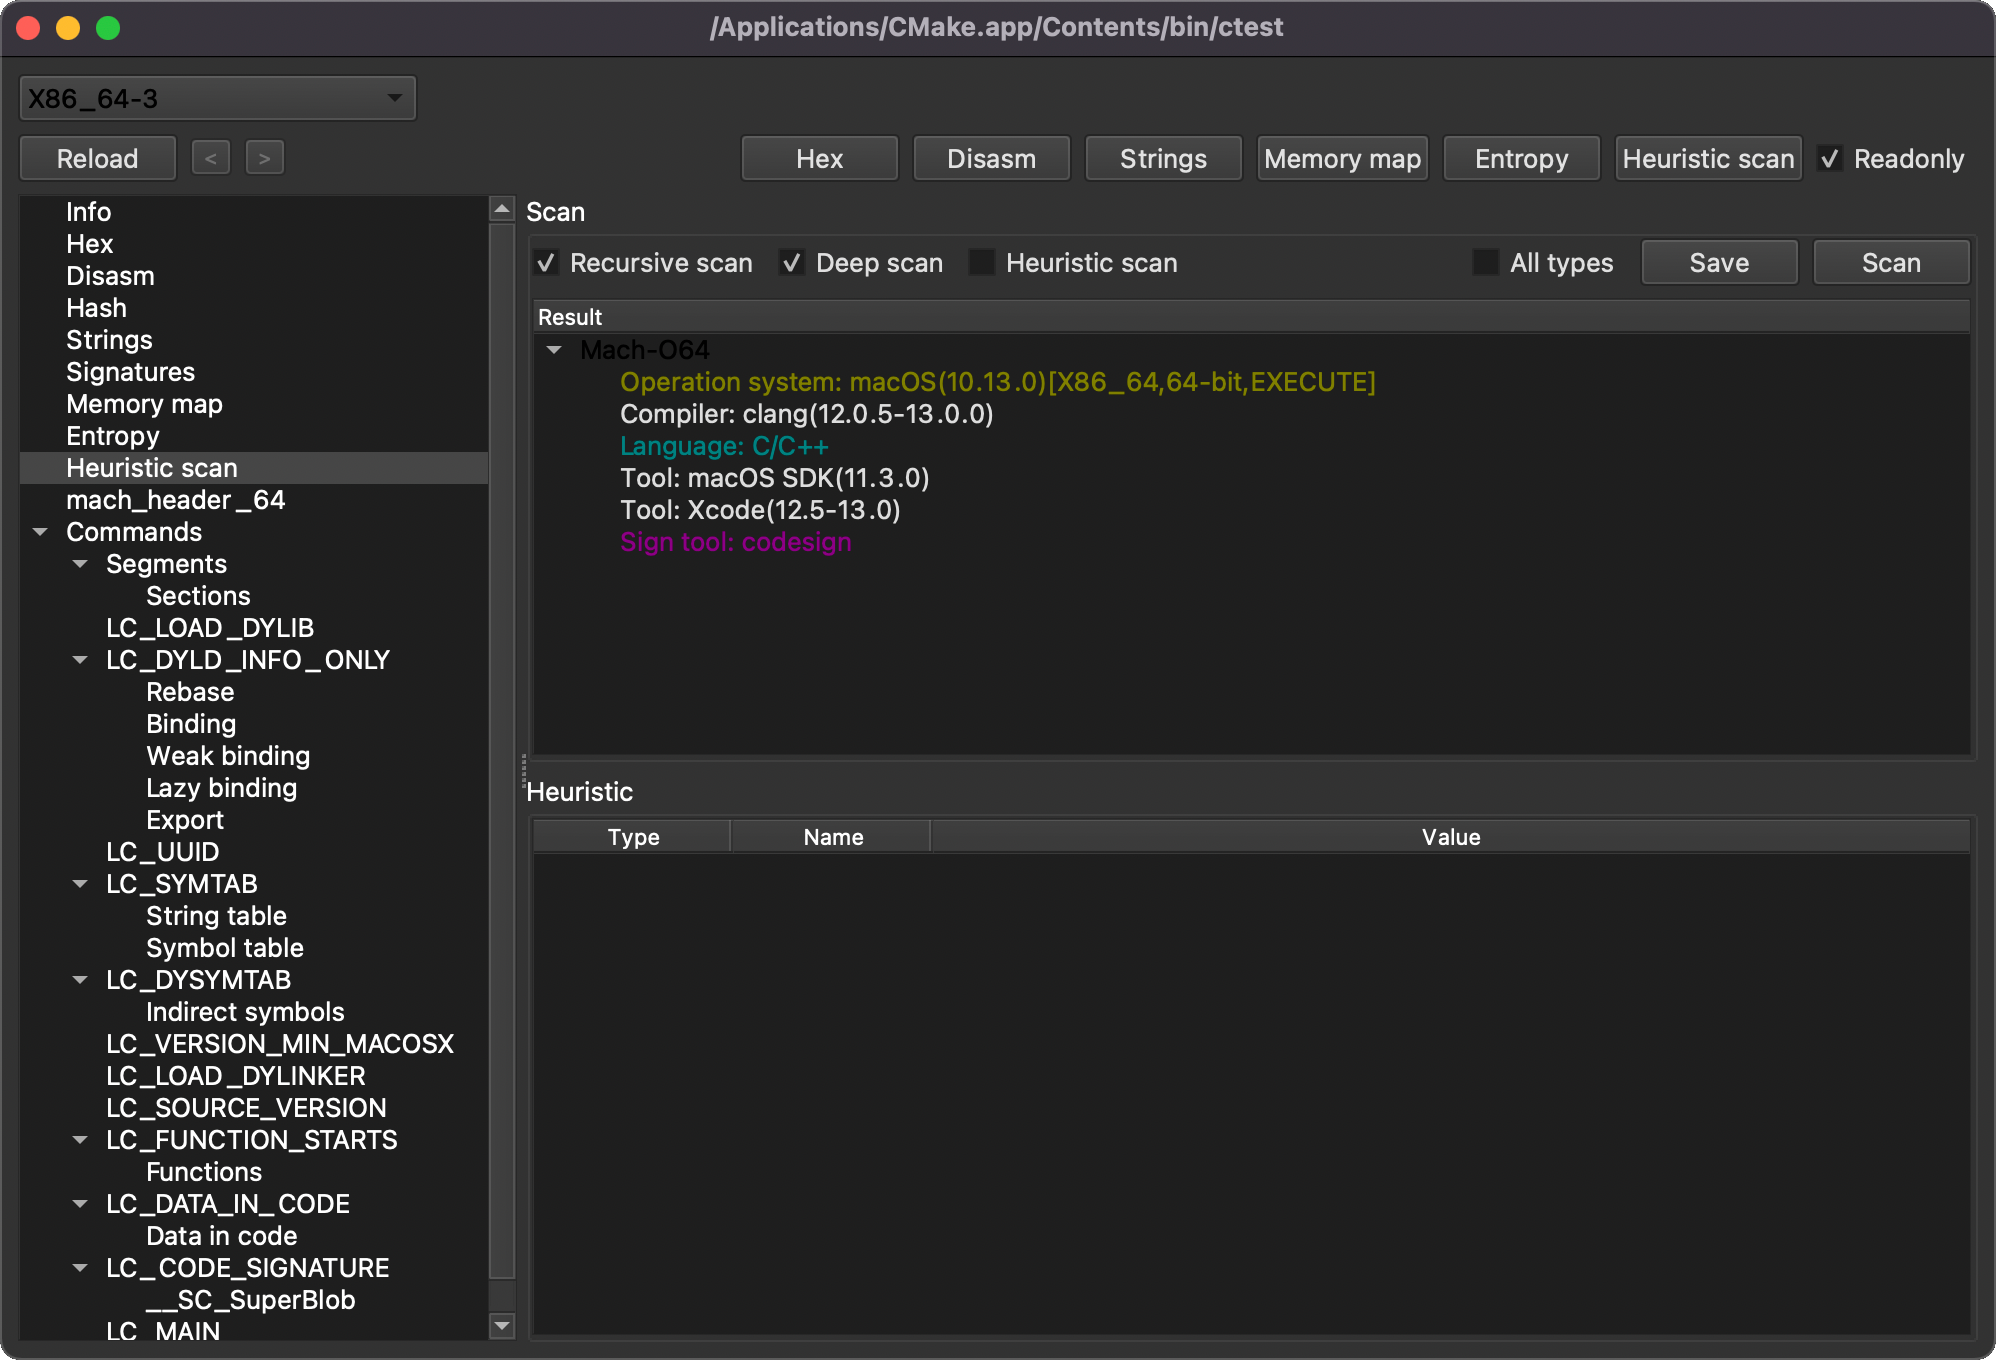 horsicq/xmachoviewer
XMachOViewer es un visor de Mach-O para Windows, Linux y MacOS
 blacksnufkin/litterbox
Un sandbox autoalojado para que los red teams prueben payloads contra la detección moderna antes del despliegue. La integración con MCP permite que…
 trailofbits/fickling
Un decompilador de pickling de Python y analizador estático








