

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/tencent/codeanalysis
Análisis EstáticoAnálisis Estático de Código (SAST)Análisis de VulnerabilidadesAnálisis de CódigoDevSecOpsAprendizaje y Educación
GitHubtencent/codeanalysis

CodeAnalysis

Plataforma de análisis de código estático de nivel empresarial con soporte multilenguaje, detección de vulnerabilidades de seguridad, métricas de calidad de código e integración con DevOps para monitoreo continuo.

Ver Repositorio
1.8k30557hace 1 añoRevisado por Kitploit
Sitio web
Compartir


TCA, Análisis de Código de Tencent Cloud
nombre en clave: CodeDog

license docs

Inglés | 简体中文

Sitio oficial de TCA

Sitio web oficial: https://tca.tencent.com

Introducción oficial: https://cloud.tencent.com/product/tcap

Páginas CNB de TCA (Mejor velocidad de internet)

Nacional: https://cnb.cool/tencent/cloud/tca/code-analysis

Nacional: https://cnb.cool/tencent/cloud/tca

Páginas de Github de TCA

Ultramar: https://tencent.github.io/CodeAnalysis/

Ultramar: https://github.com/TCATools

¿Qué es TCA?

Tencent Cloud Code Analysis (TCA para abreviar, nombre en clave CodeDog inicialmente dentro de la empresa) es una plataforma integral para el análisis de código y seguimiento de incidencias. TCA consta de tres componentes: servidor, web y cliente. Integra una serie de herramientas desarrolladas internamente y también soporta la integración dinámica de herramientas de análisis de código en diversos lenguajes de programación.

El análisis de código es una tecnología que utiliza análisis léxico, análisis sintáctico, análisis de flujo de control y análisis de flujo de datos para realizar un análisis exhaustivo del código, verificando así si el código cumple con los requisitos de indicadores normativos, de seguridad, fiabilidad, mantenibilidad, entre otros.

El uso de TCA puede ayudar al equipo a encontrar problemas normativos, estructurales, vulnerabilidades de seguridad y otros en el código, monitorear continuamente la calidad del código del proyecto y emitir alertas. Al mismo tiempo, TCA abre APIs para soportar la conexión con sistemas ascendentes y descendentes, integrando así capacidades de análisis de código, asegurando la calidad del código y siendo más propicio para heredar una excelente cultura de código del equipo.
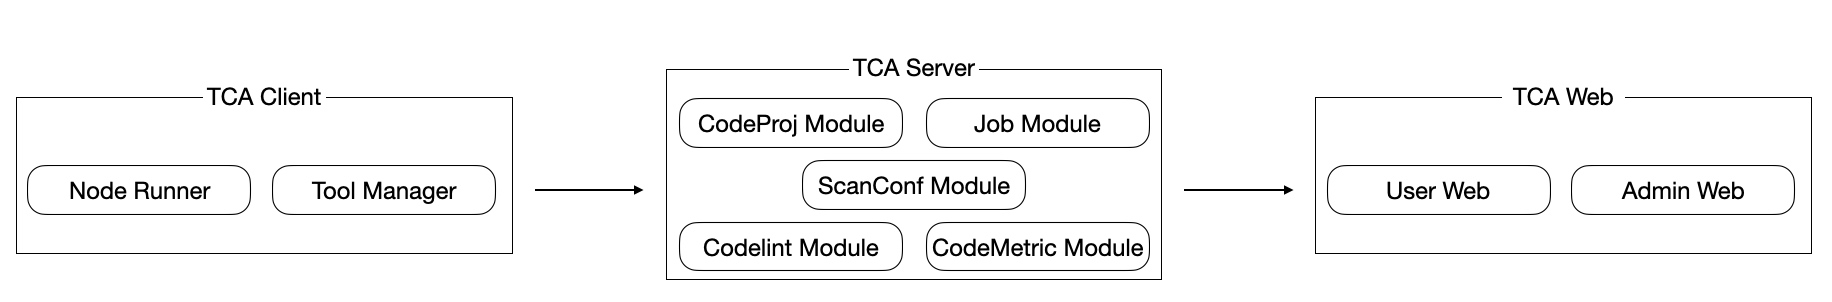
组件图

流程图

Características principales

  1. Soporte de lenguajes: Soporta Java/C++/Objective-C/C#/JavaScript/Python/Go/PHP y más, cubriendo lenguajes de programación comunes.
  2. Inspección de código: Descubre defectos de calidad del código, problemas de especificación del código, vulnerabilidades de seguridad del código, código inválido, etc. Actualmente, se han integrado muchas herramientas de análisis de código abierto conocidas y desarrolladas internamente. La arquitectura en capas puede soportar herramientas de autogestión rápida para los equipos.
  3. Medición de código: Soporta la medición integral del código desde las tres dimensiones de complejidad ciclomática, tasa de repetición de código y estadísticas de código.
  4. Integración DevOps: El cliente puede iniciarse mediante la línea de comandos. Las APIs estándar soportan la conexión con sistemas ascendentes y descendentes, y varios sistemas DevOps.

Primeros pasos

  • Cómo implementar
  • Cómo usar TCA Action
  • Cómo usar el cliente

Comunidad

  • Cuenta oficial de WeChat: 「腾讯云静态分析」. Sigue y envía "Únete al grupo" para unirte al grupo oficial de comunicación de código abierto de WeChat.

  • Grupo de WeChat:

  • Grupo de QQ: 361791391

  • Discusión

  • Wiki

  • Documento técnico

Historial de cambios

  • Consulta nuestro Historial de cambios

Contribuciones

  • Revisa CONTRIBUTING para ver cómo desarrollar con TCA.
  • Proyecto Tencent WeOpen Star (De mayo de 2022 a septiembre de 2022)
  • Programa de Incentivos de Código Abierto de Tencent fomenta la participación y contribución de los desarrolladores. Esperamos tu participación activa.

Licencia

TCA tiene licencia MIT.

El aviso de derechos de autor relacionado con el código de Tencent en este repositorio estaba anteriormente a nombre de “THL A29 Limited”. Esa entidad ha sido dada de baja. Debes tratar todas las copias del código distribuidas anteriormente como si el aviso de derechos de autor estuviera a nombre de “Tencent”.

Miembros del equipo TCA

腾讯云代码分析团队成员

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





