Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
rzweb — Una plataforma completa de ingeniería inversa basada en navegador, construida sobre Rizin, que se ejecuta completamente del lado del cliente mediante WebAssembly. | Kitploit
Herramientas/GitHubGitHub/indalok/rzweb
Análisis EstáticoAnálisis Dinámico (Sandboxing)Ingeniería InversaDepuradoresSeguridad WebAnálisis de BinariosAprendizaje y EducaciónAnálisis de Firmware
GitHubindalok/rzweb

rzweb

Una plataforma completa de ingeniería inversa basada en navegador, construida sobre Rizin, que se ejecuta completamente del lado del cliente mediante WebAssembly.

7387365hace 18 díasRevisado por Kitploit
Ver Repositorio
Sitio web
Compartir

RzWeb

Soporte y discusión

Con el apoyo de

BrowserStack Sentry Mintlify OSS Program Snyk Build with Ona

RzWeb es una interfaz de navegador para Rizin compilado a WebAssembly. Arrastras un binario. El análisis permanece en esta máquina. Rizin se ejecuta en un Web Worker para que la página no se congele mientras carga el WASM. aaa sigue siendo dueño de ese worker hasta que el comando retorna.

Cada binario abierto es un contexto. Los bytes del artefacto, un .rzdb actual y un breve historial de revisiones viven en IndexedDB. Home puede reanudar un hash o iniciar un nuevo contexto sobre el mismo archivo. Una pestaña es un worker. Cierra la pestaña y ese núcleo muere.

La compilación WASM proviene de rzwasi. El WASM estándar de Pages no incluye jsdec ni rz-ghidra. La vista de descompilador usa pdg, pdd o pdc cuando la compilación incluye alguno; de lo contrario, pdf con asm.pseudo.

Un servidor MCP reside en mcp/. El mismo wasm, contextos en disco. Apunta cualquier cliente MCP hacia él. Consulta esa carpeta.

Destacado en

  • The Hacker News weekly recap, enero de 2026, en Cybersecurity Tools
  • Programmer Weekly issue 284, 22 de enero de 2026, en Tools

IndAlok%2Frzweb | Trendshift

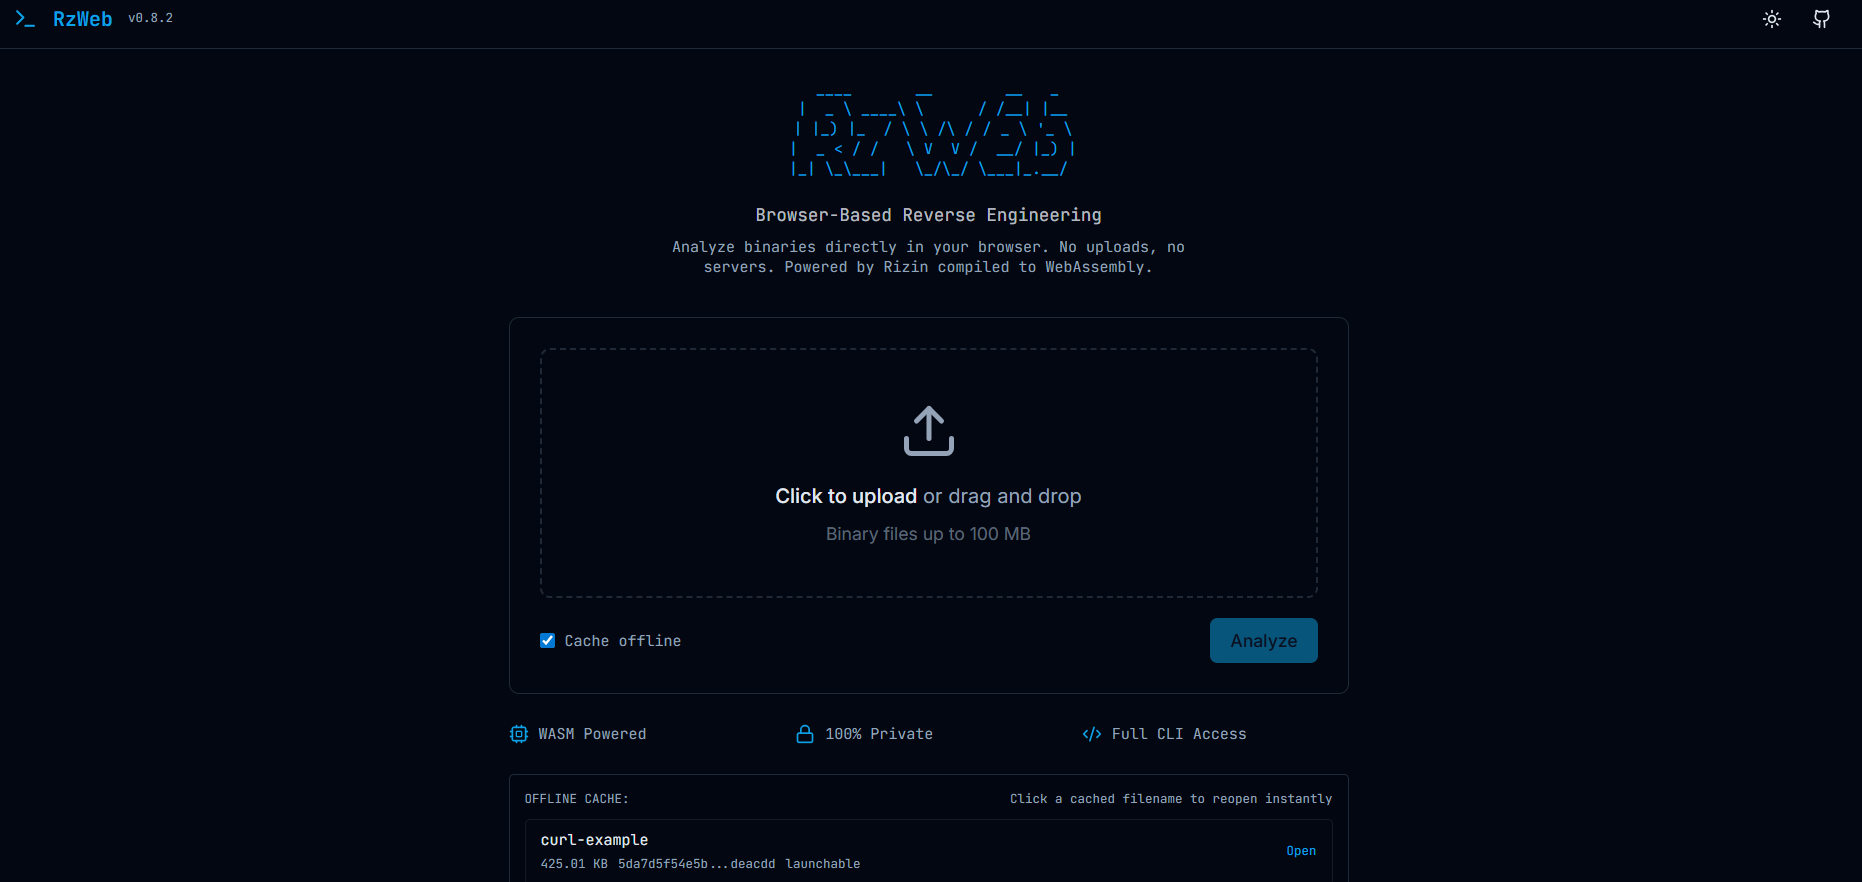
Capturas de pantalla

Página de inicio

Página de inicio

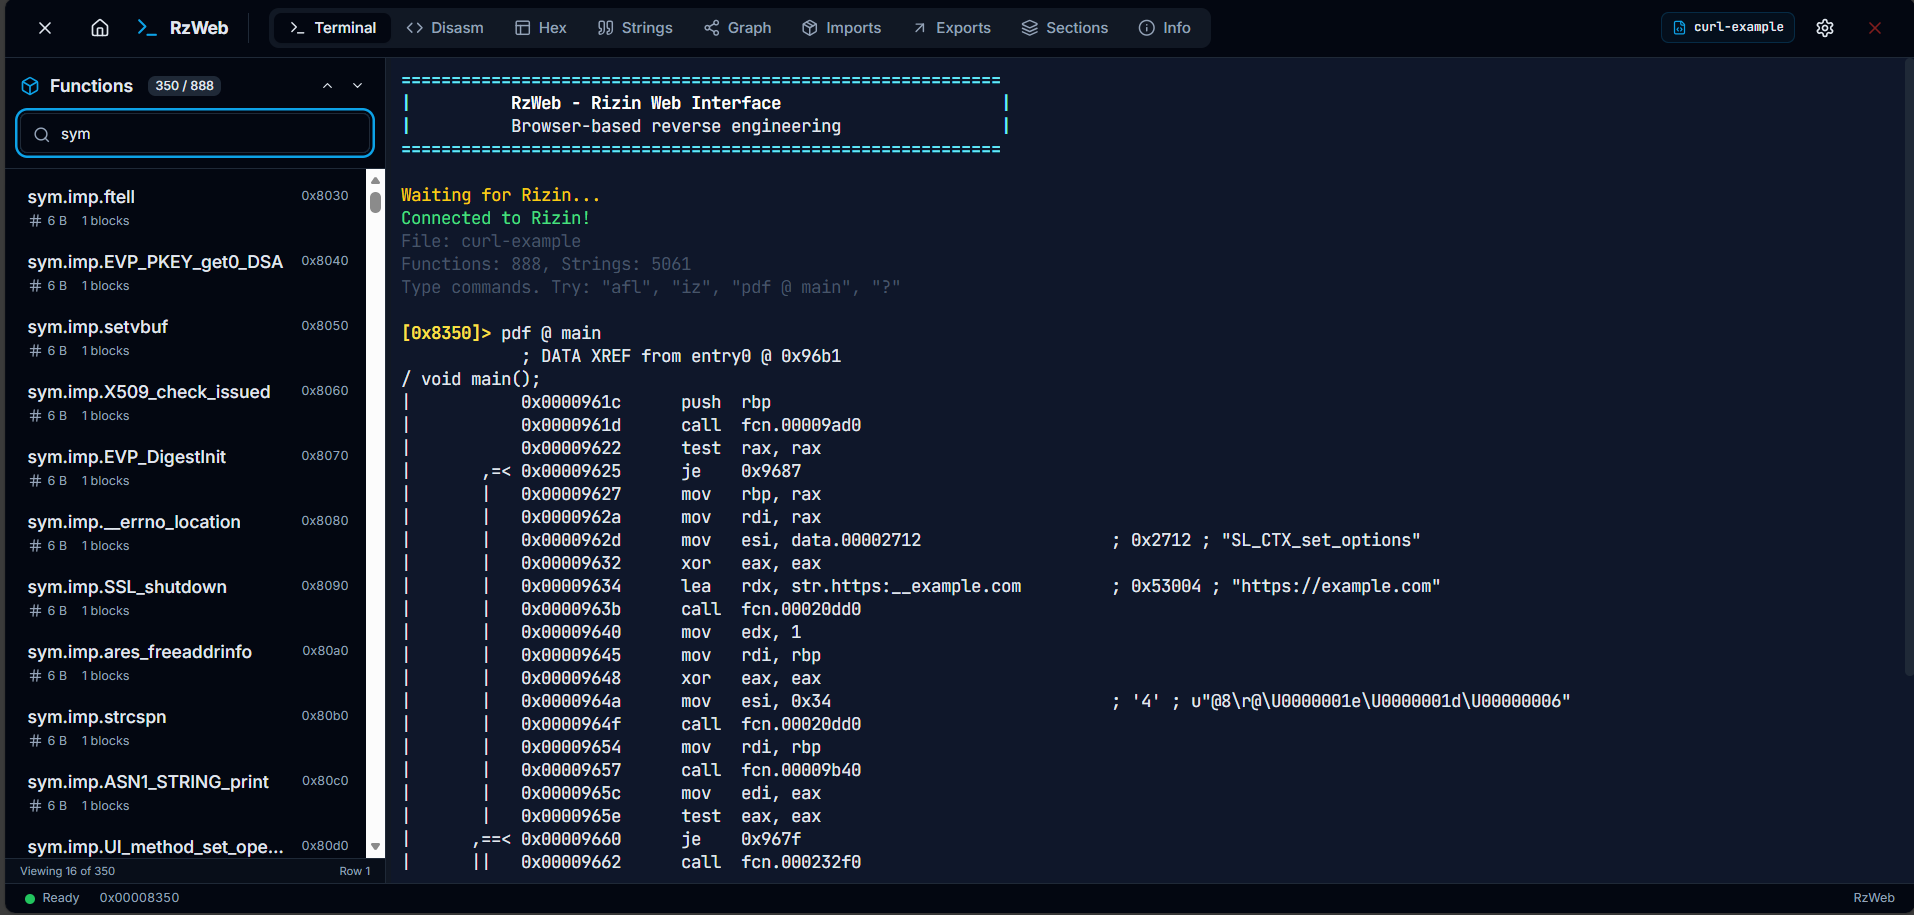
Terminal

Terminal

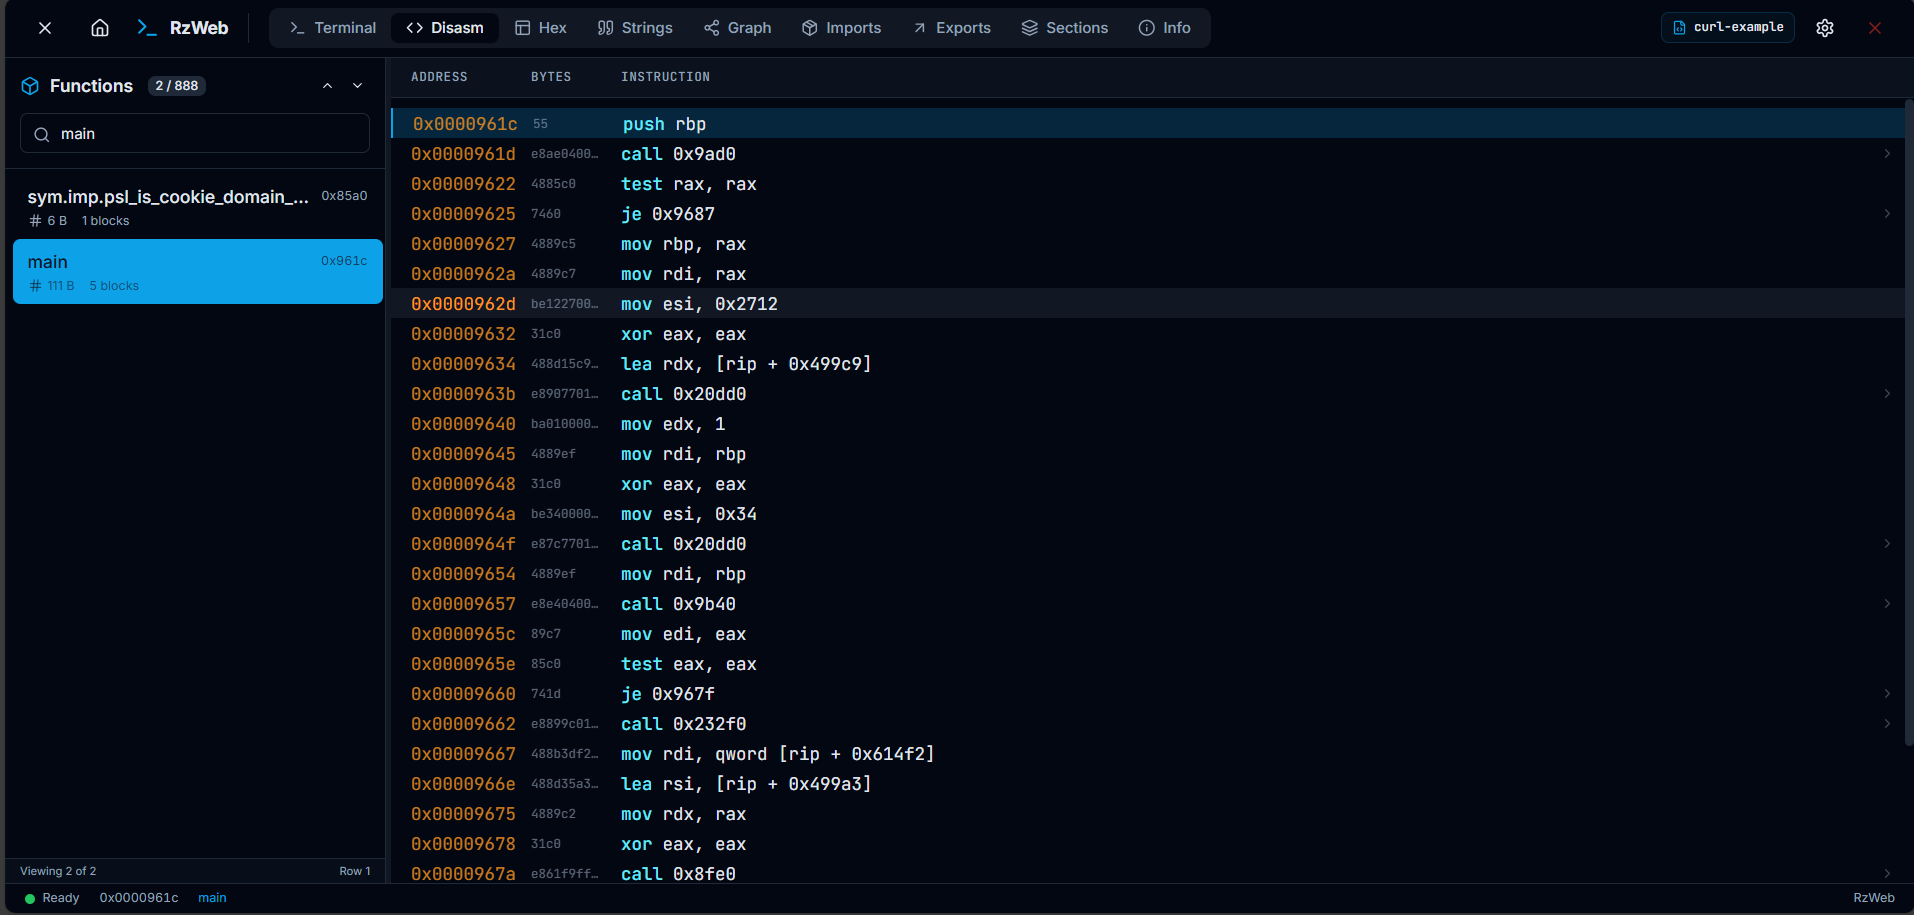
Desensamblado

Desensamblado

Descompilador

Descompilador

Referencias cruzadas

Referencias cruzadas

Grafo de flujo de control

Grafo

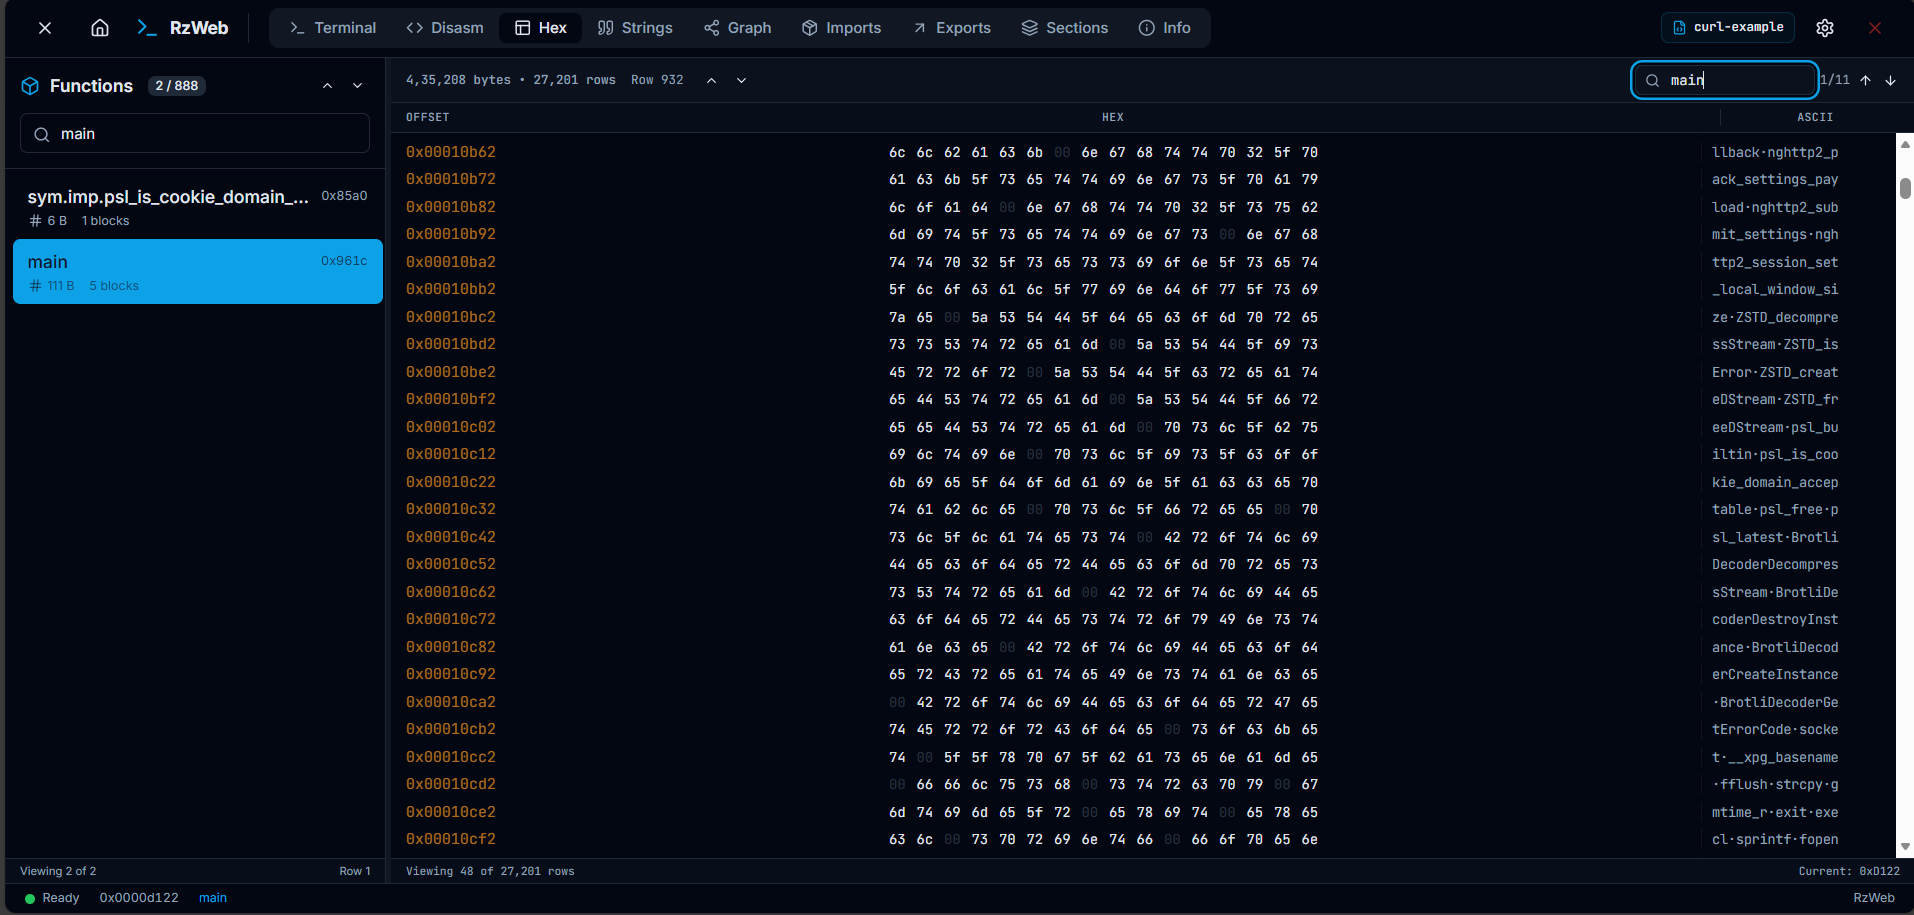
Volcado hexadecimal

Volcado hexadecimal

Cadenas

Cadenas

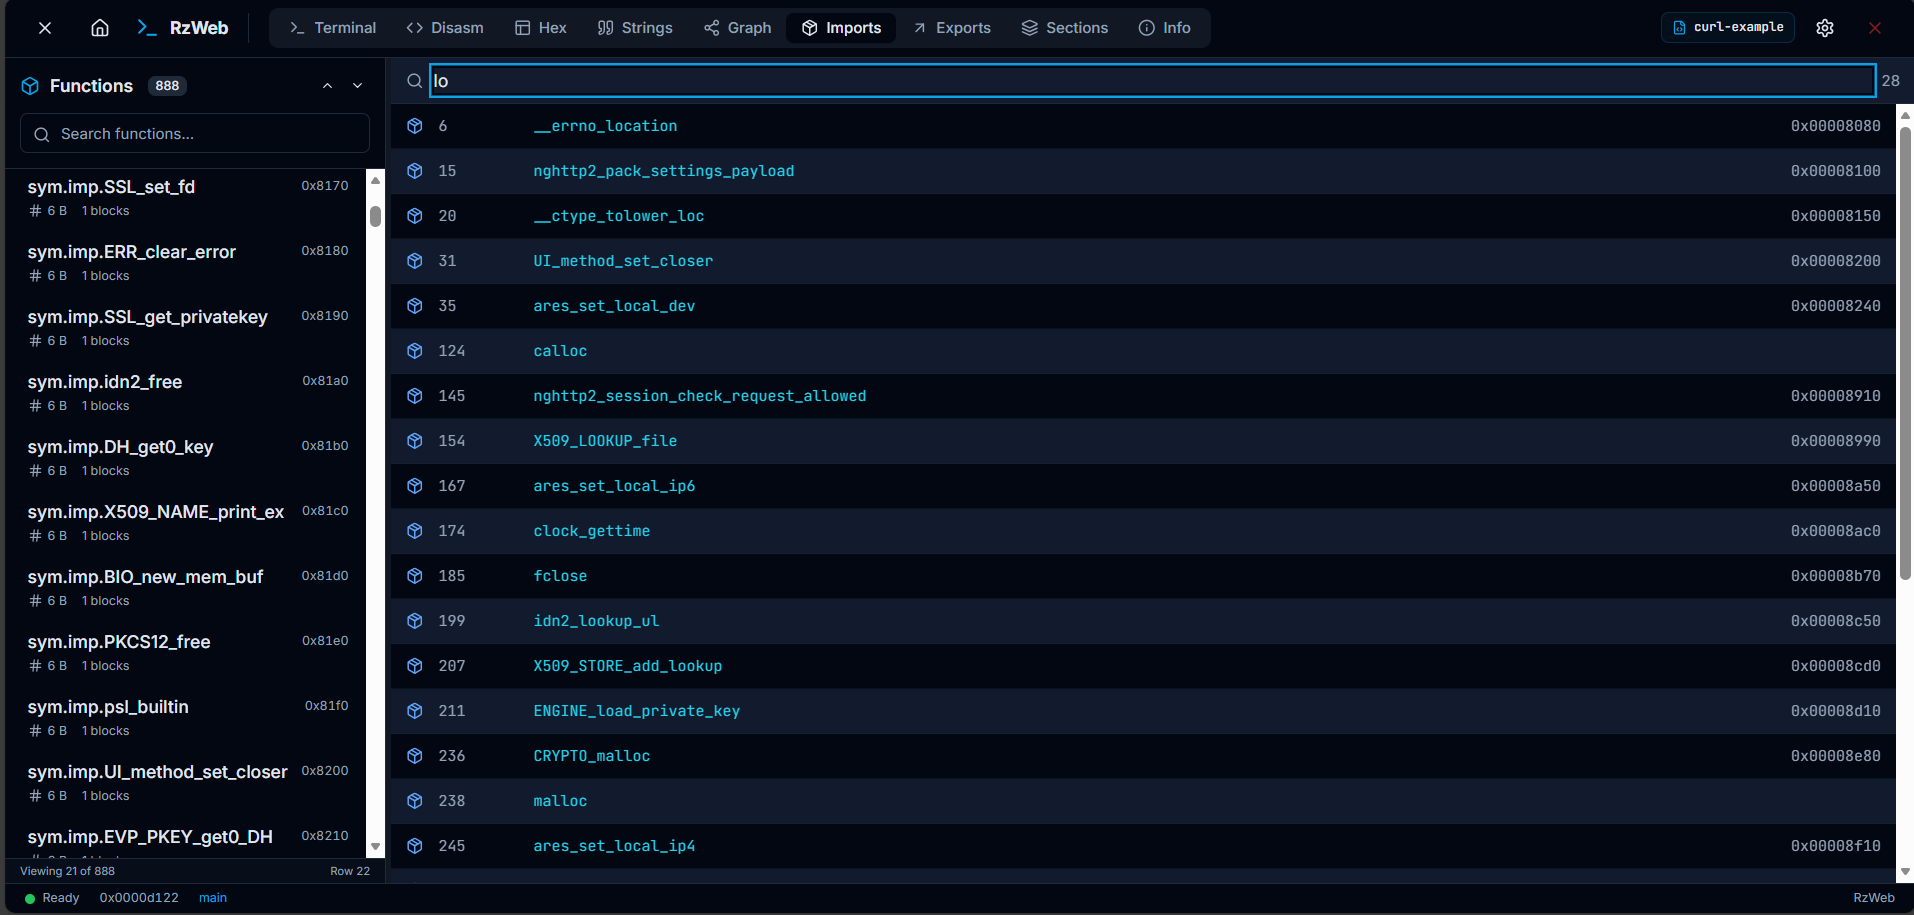
Importaciones

Importaciones

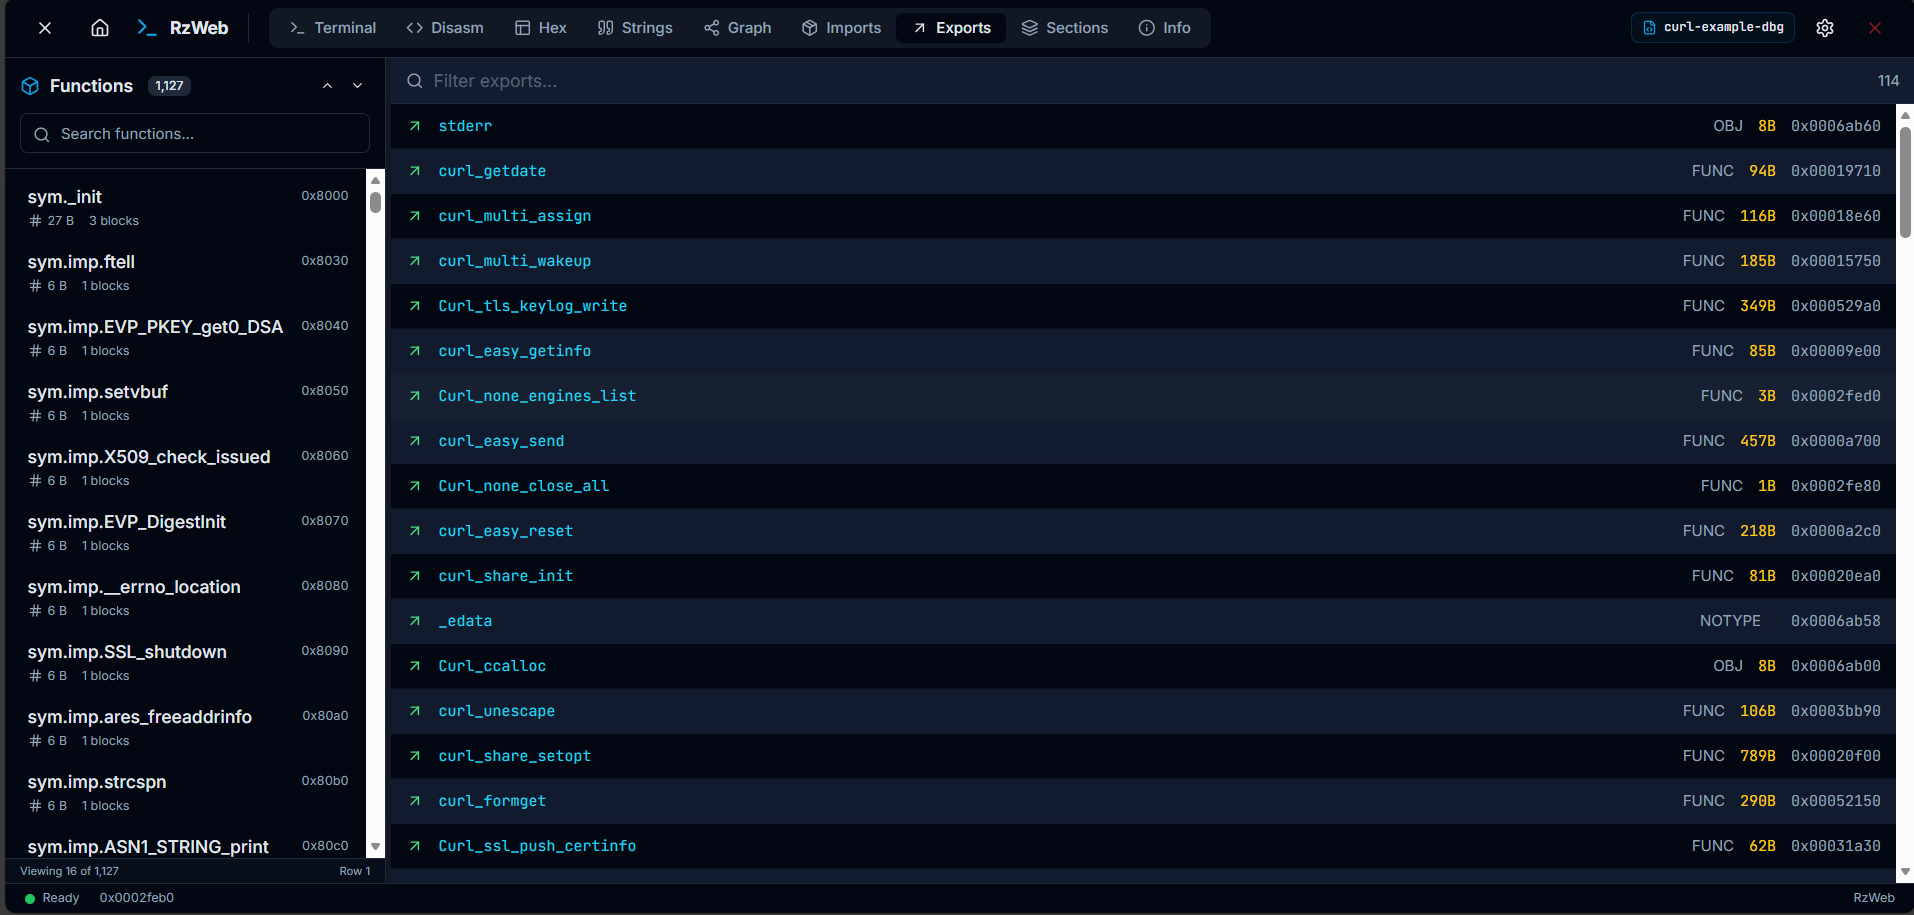
Exportaciones

Exportaciones

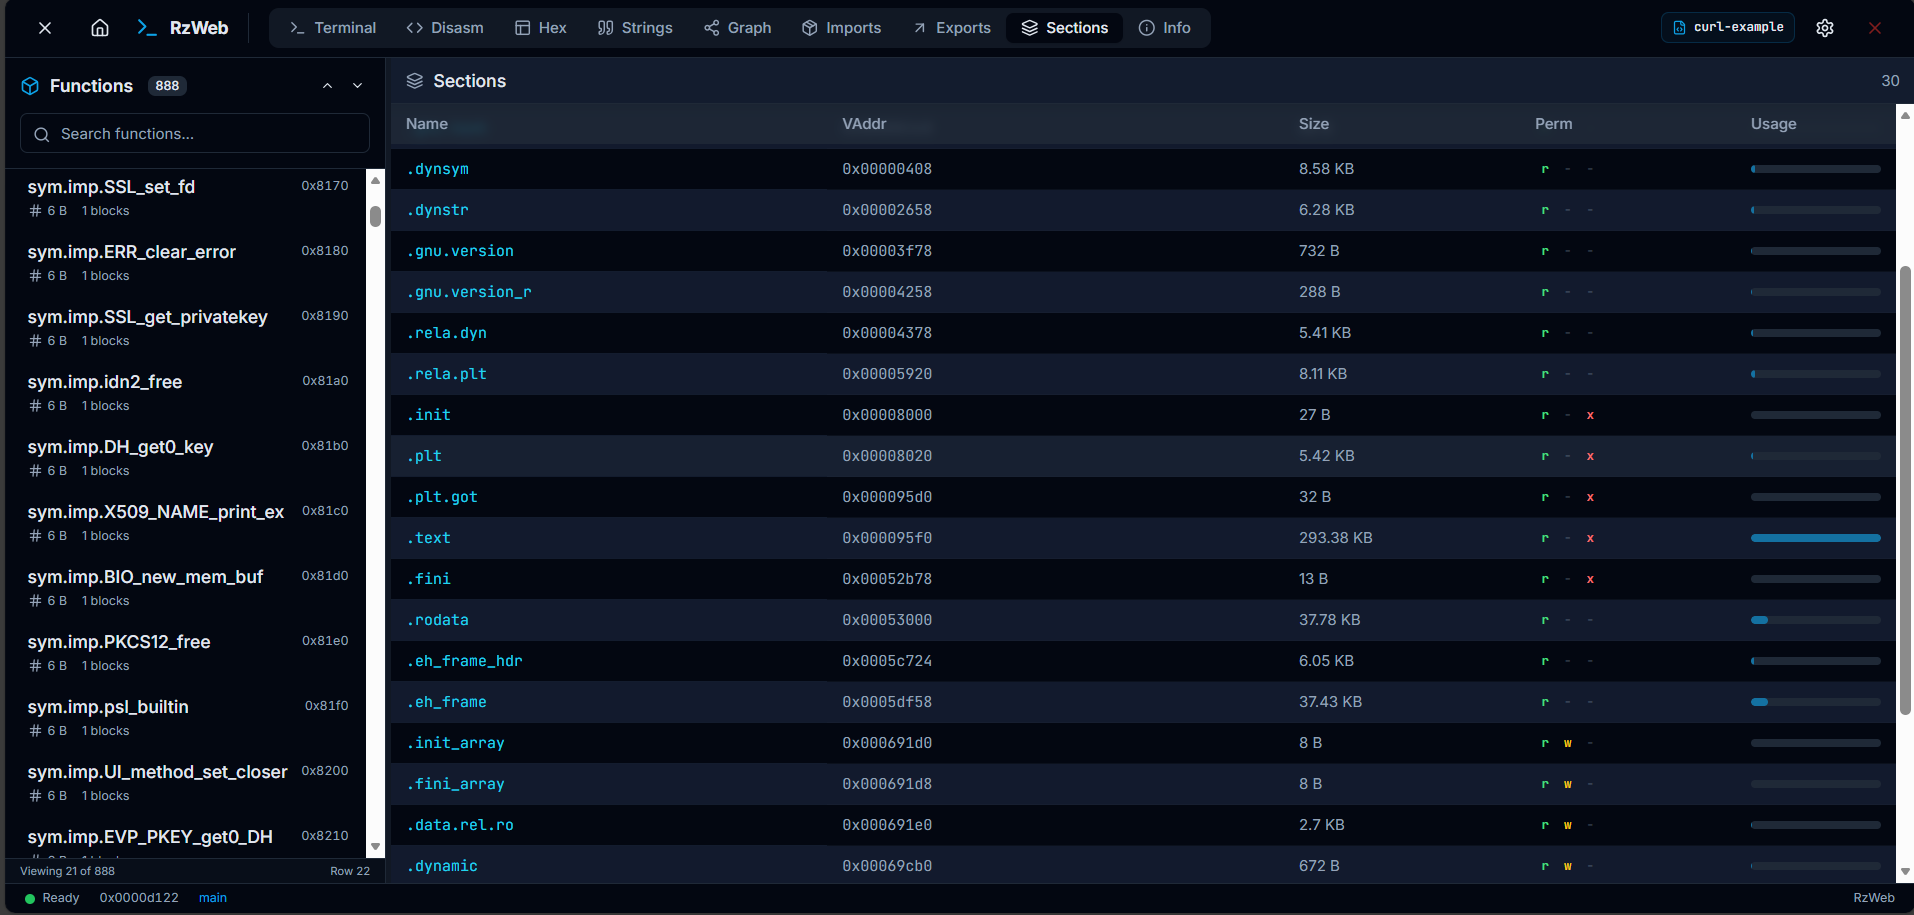
Secciones

Secciones

Información del binario
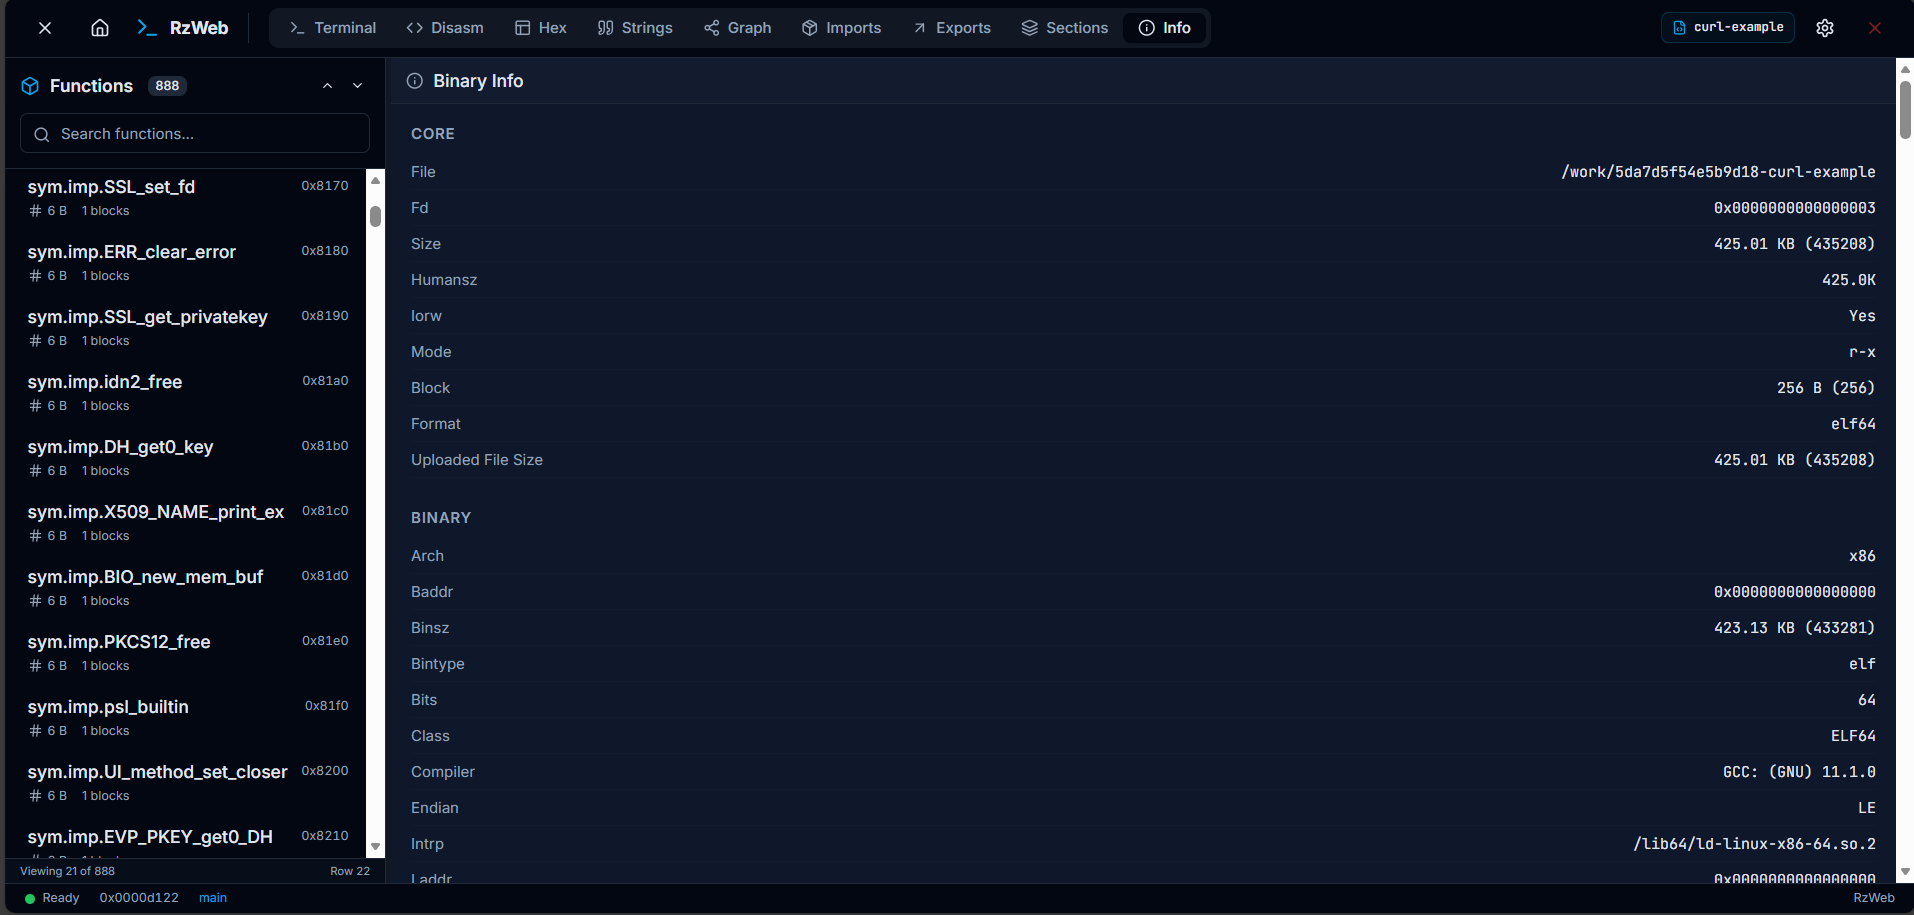
Información del binario

Qué incluye la aplicación

  • Pestañas, cada una con su propio worker
  • Terminal con autocompletado de catálogo
  • Desensamblado, descompilador, xrefs, CFG, hex, cadenas, importaciones, exportaciones, secciones, información del binario
  • Vista de scripts (comando de rizin o JS con una API rz síncrona)
  • Temas. La terminal y el grafo siguen el tema activo
  • Paleta (Ctrl/Cmd+K) y atajos de vista (Alt+1..9)
  • Instantánea, historial y exportación RZWEBPRJ que incrusta el binario
  • Parches en hex y en modo escritura, luego guarda el archivo

Los formatos son los que abra la compilación de Rizin incluida. ELF, PE, Mach-O, volcados en bruto.

Cómo funciona

  1. Abre la aplicación.
  2. Arrastra un binario. Reanuda el contexto anterior o inicia uno nuevo.
  3. El worker monta el archivo. El análisis se ejecuta como un trabajo en esa pestaña.
  4. Toma una instantánea o exporta RZWEBPRJ cuando quieras una copia. El historial aplica un .rzdb anterior sobre el archivo abierto.

Los archivos permanecen en el dispositivo. Solo memoria WebAssembly e IndexedDB. Nada se sube.

Limitaciones

  • No hay ptrace en el navegador.
  • Un RzCore por contexto activo. Ese worker no puede aceptar otros comandos hasta que aaa retorne.
  • La cancelación funciona entre etapas (aa y luego aaa/aaaa). No a mitad de comando.
  • La restauración necesita rzweb_apply_project en el wasm que cargues. Las distribuciones más antiguas recurren a Po y muestran un aviso.
  • jsdec es una compilación de rzwasi opcional. Apunta VITE_WASM_BASE_URL a esa distribución. No la conviertas en la compilación predeterminada de Pages.

Comprobaciones manuales

Vitest no puede cargar rizin.wasm. Tras publicar un wasm, haz clic en:

  • Dos pestañas. Renombra en A, cambia a B y vuelve. El cambio de nombre sigue en A.
  • RZWEBPRJ en frío desde Home.
  • Restaura una instantánea más antigua desde el historial.
  • Banner de trabajo de profundidad 2. Cancela entre aa y aaa.
  • La ausencia de rzweb_apply_project muestra el aviso de apply-project.

Ejecútalo localmente

Node 20.19+ o 22.12+. El nodejs de apt en Ubuntu es 18. Entonces Vite falla con crypto.hash is not a function. El repositorio fija la 22 en .nvmrc.

Si node -v sigue mostrando v18:

mkdir -p "$HOME/.local"
curl -fsSL https://nodejs.org/dist/v22.23.2/node-v22.23.2-linux-x64.tar.xz -o /tmp/node22.tar.xz
tar -xJf /tmp/node22.tar.xz -C "$HOME/.local"
ln -sfn "$HOME/.local/node-v22.23.2-linux-x64" "$HOME/.local/node"
export PATH="$HOME/.local/node/bin:$PATH"

Pon ese export en ~/.bashrc para que las nuevas terminales lo conserven.

cd rzweb
node -v
npm install
npm run dev

node -v debe mostrar v22. Abre http://localhost:3000. El wasm predeterminado es la compilación rzwasi de GitHub Pages. Deja VITE_WASM_BASE_URL sin definir a menos que estés probando un dist local.

Comunidad

Telegram

Creado por IndAlok. Impulsado por Rizin.

Este proyecto está probado con BrowserStack.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →