
 #1
Herramientas para examinar binarios y código de malware sin ejecutarlos (ej. desensambladores, desempacadores).
Recomendado por Kitploit
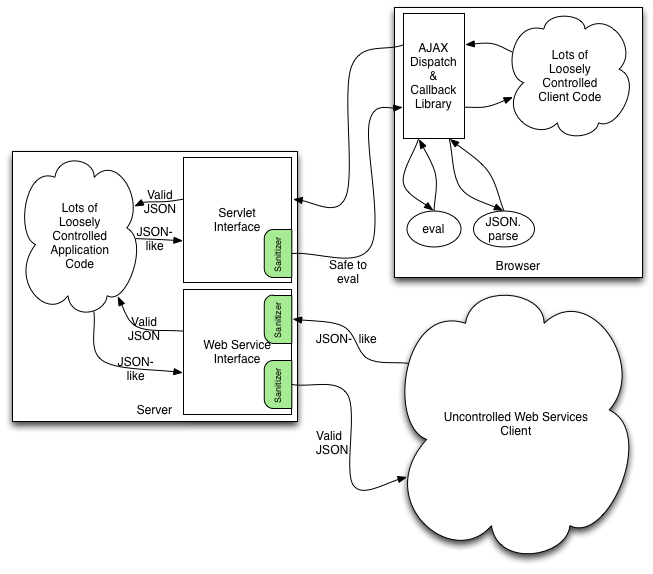
 owasp/json-sanitizer
Dado contenido similar a JSON, JSON Sanitizer lo convierte en JSON válido.
 dissectmalware/pyonenote
Una librería de Python para analizar archivos OneNote (.one)
 githubsecuritylab/seclab-taskflows
Flujos de tareas de agentes de IA de ejemplo y servidores MCP para auditar código fuente, clasificar problemas y detectar vulnerabilidades en…
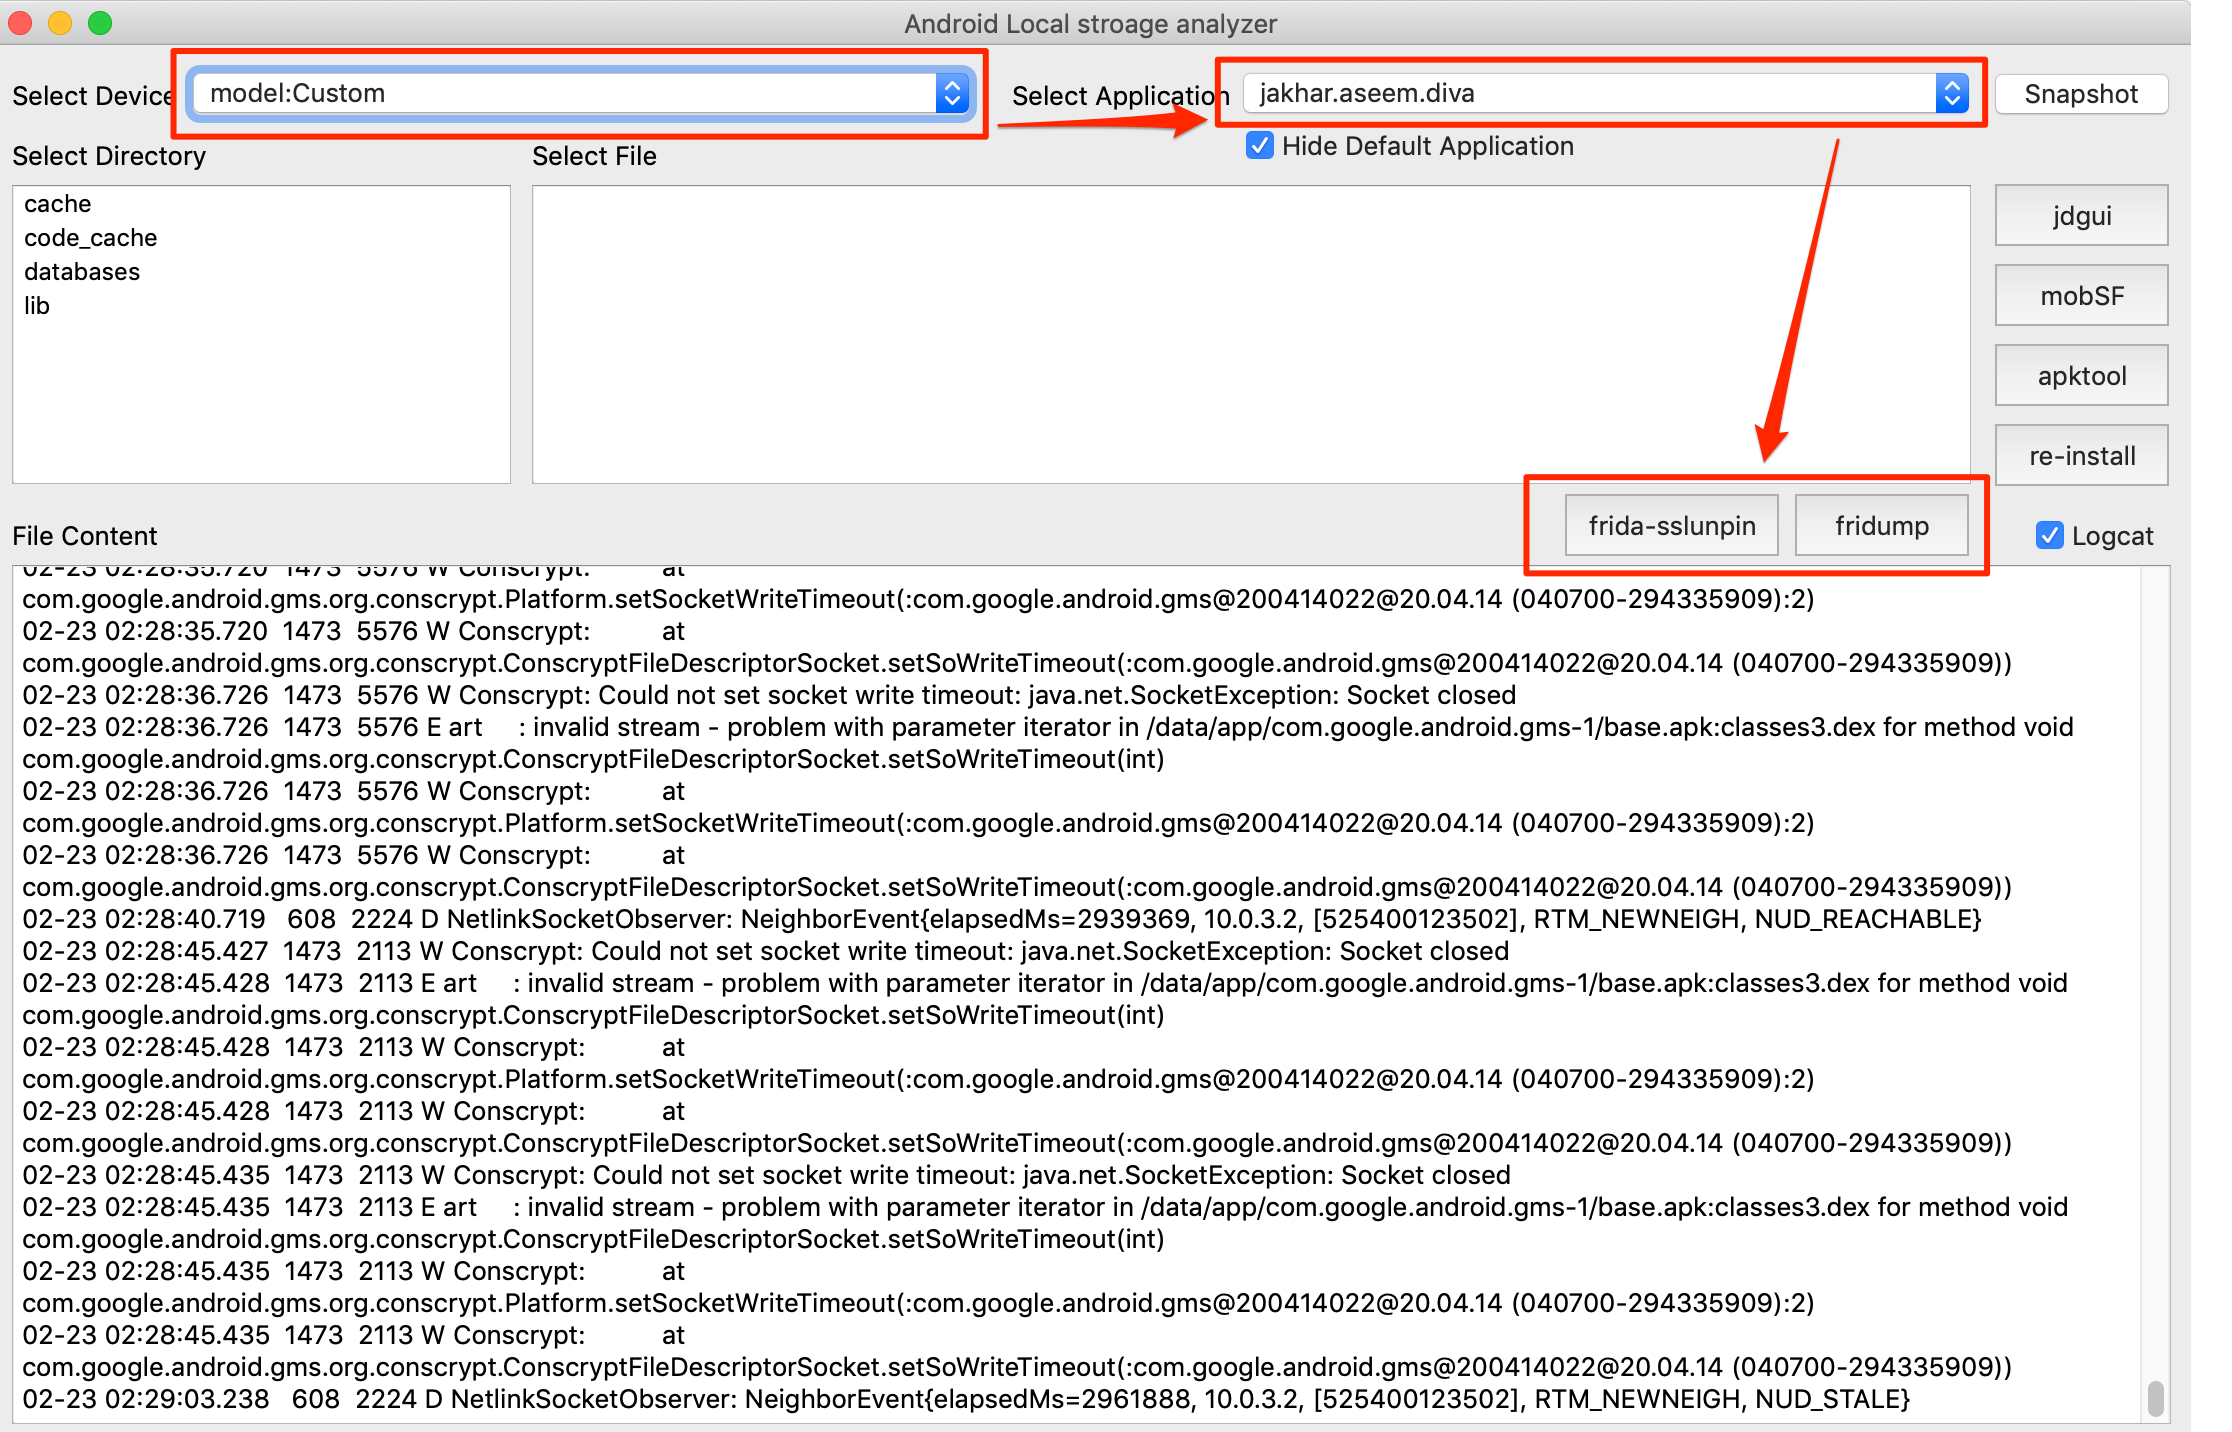 notsosecure/android_application_analyzer
La herramienta se utiliza para analizar el contenido de la aplicación Android en el almacenamiento local.
 santhreal/keyhog
Escáner de secretos de código abierto en Rust
 neo23x0/yara-performance-guidelines
Una guía sobre cómo escribir reglas YARA rápidas y con un uso eficiente de la memoria.
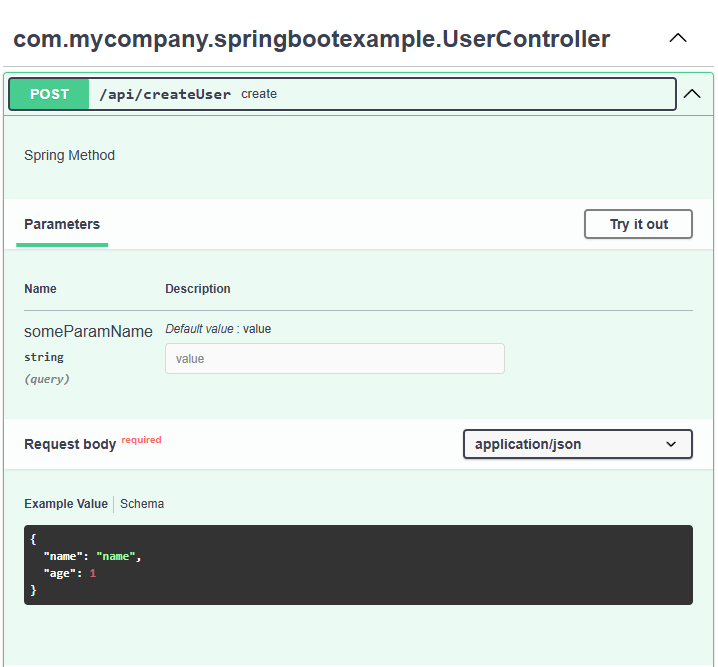 blackfan/bfscan
Herramienta para encontrar URLs, rutas, secretos y generar peticiones HTTP crudas y especificaciones OpenApi a partir de archivos de configuración y…
 nuguardai/nuguard
Repositorio de código abierto para validar aplicaciones de IA agéntica: red team, comportamiento, cadena de suministro, análisis estático.
 traceforce/mcp-xray
Escáner de seguridad unificado para servidores MCP con modos de configuración, pentest y escaneo de repositorios. Genera informes SARIF para…
 owasp/ocsd
Desarrollador de Software Seguro Certificado por OWASP
 ohaswin/pyscan
escáner de vulnerabilidades de dependencias de Python, escrito en Rust.
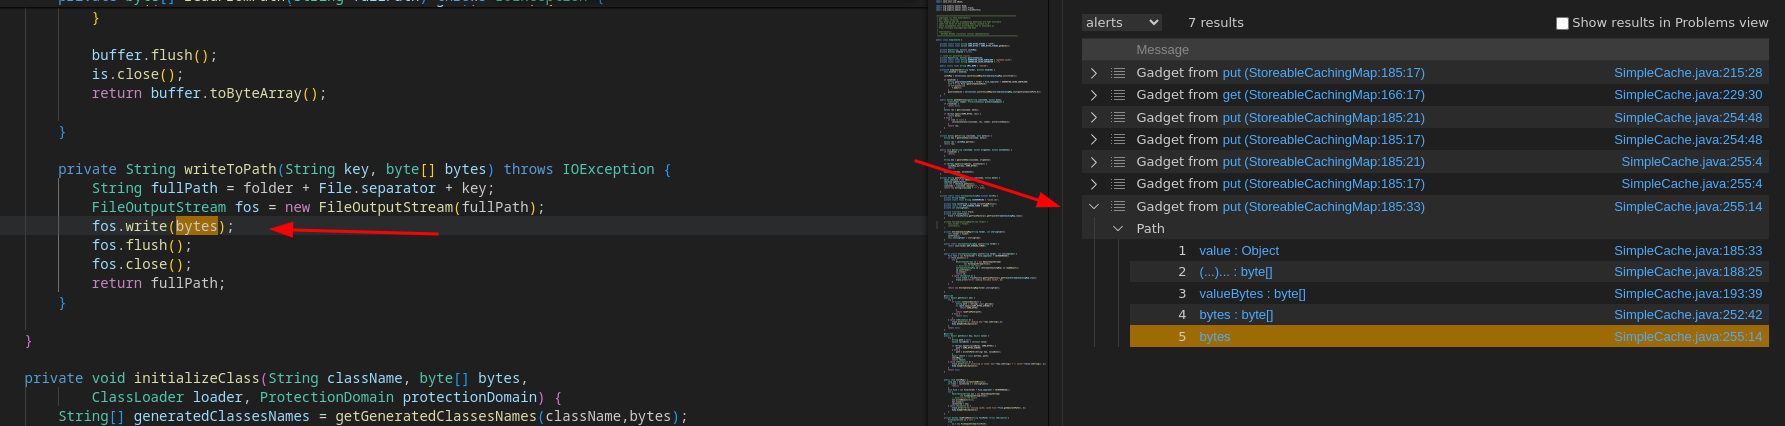 synacktiv/qlinspector
Encontrando cadenas de gadgets de Java/C# con CodeQL
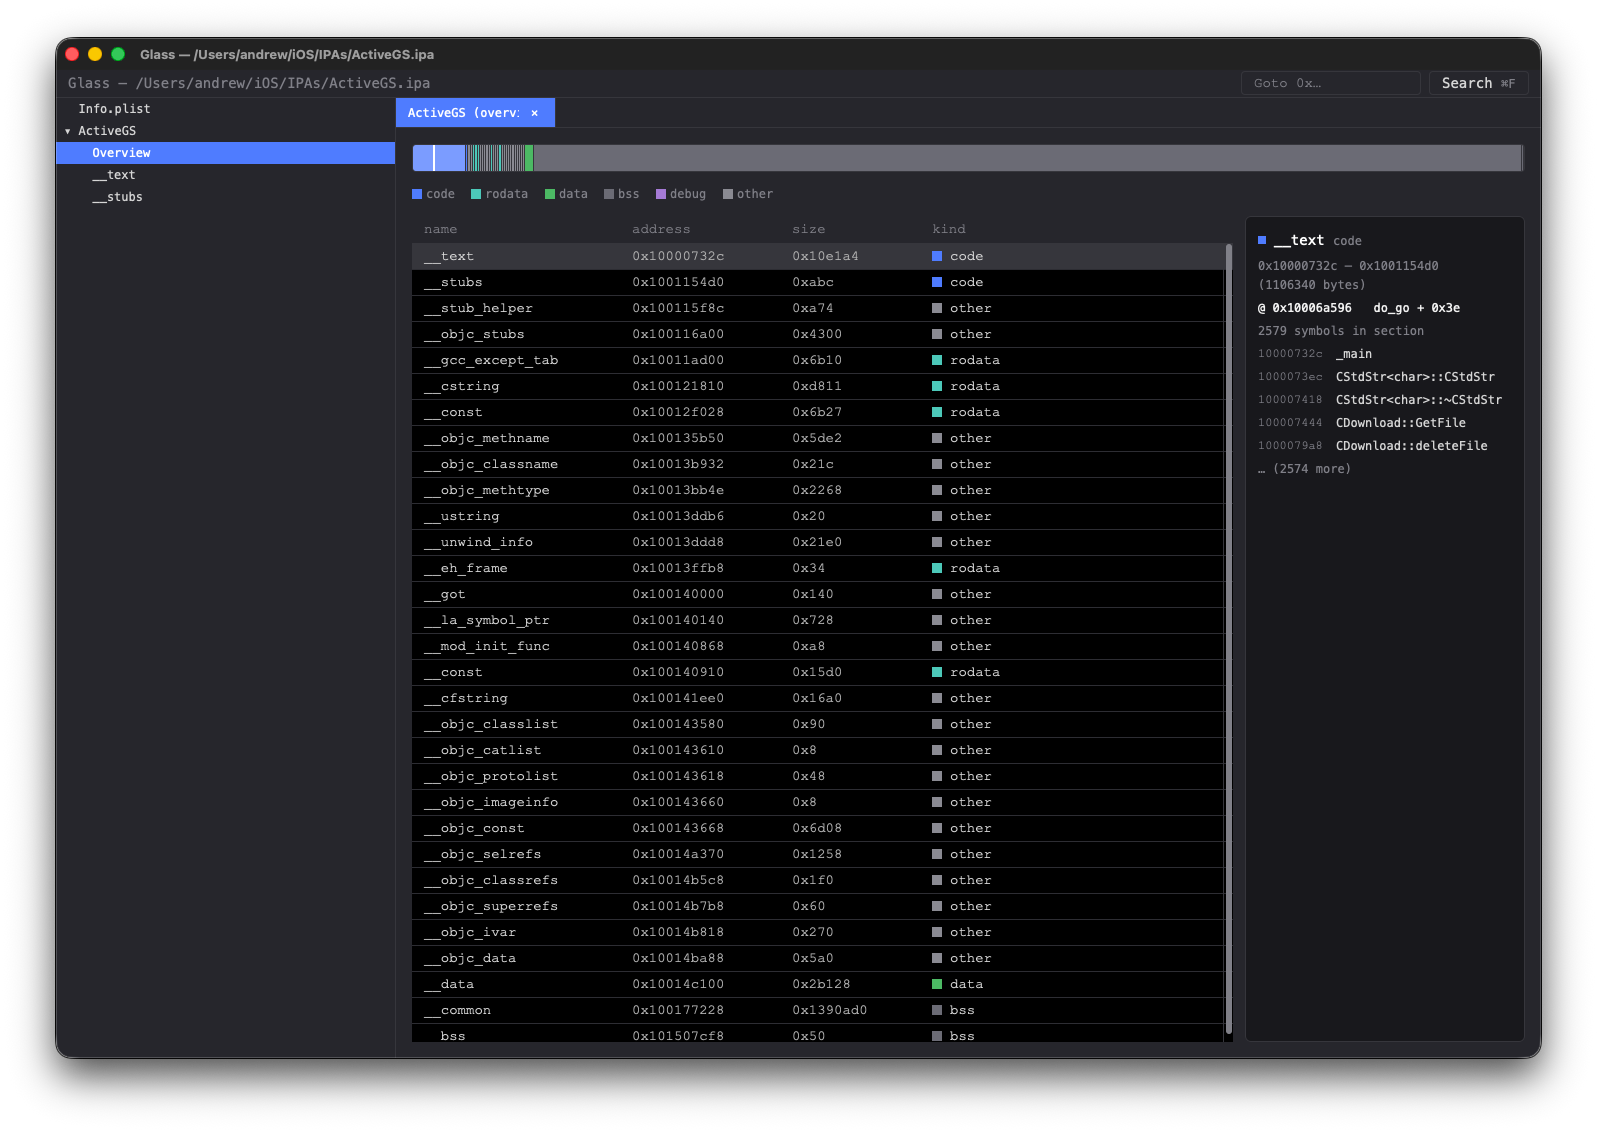 azw413/glass
Glass - una alternativa rápida y gratuita a IDA Pro
 syscallx-18113/apkx-hunter
Framework de análisis estático de Android basado en C para descompilación, detección de secretos, descubrimiento de endpoints, análisis de permisos y…
 m14r41/scan4secrets
Encuentra credenciales y secretos con más de 170 reglas que abarcan código fuente, URL web y CI/CD, los verifica contra las API de los proveedores y…
 security-prince/resources-for-application-security
Algunos buenos recursos para comenzar con la seguridad de aplicaciones.
 sfaci/masc
Un escáner de malware web
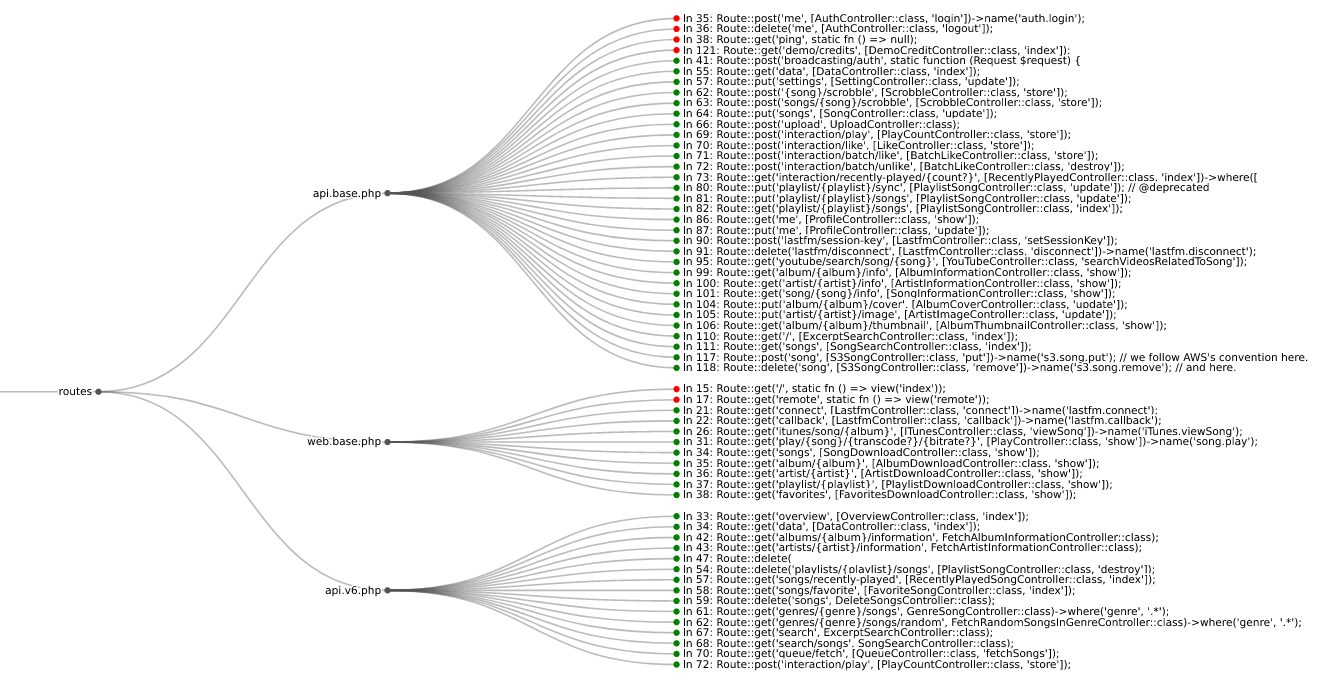 mschwager/route-detect
Encuentra bugs de seguridad de autenticación (authn) y autorización (authz) en las rutas de aplicaciones web.








