

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
android_application_analyzer — La herramienta se utiliza para analizar el contenido de la aplicación Android en el almacenamiento local. | Kitploit
Herramientas/GitHubGitHub/notsosecure/android_application_analyzer
Seguridad AndroidAnálisis EstáticoAnálisis Dinámico (Sandboxing)Pentesting de Apps MóvilesIngeniería Inversa
GitHubnotsosecure/android_application_analyzer

android_application_analyzer

La herramienta se utiliza para analizar el contenido de la aplicación Android en el almacenamiento local.

Compartir
Ver Repositorio
1753135hace 5 mesesRevisado por Kitploit

Analizador de Aplicaciones Android

La herramienta se utiliza para analizar el contenido de la aplicación Android en el almacenamiento local.

Instale la dependencia usando el siguiente comando

  • chmod +x setup.sh
  • ./setup.sh

Use el siguiente comando para ejecutar la herramienta usando python3

  • python -m venv android_application_analyzer
  • android_application_analyzer\Scripts\activate
  • pip install -r requirements.txt
  • python main.py

Nota

Para ejecutar los scripts "Fridump" y "Frida universal ssl unpinning", el cliente Frida debe estar instalado en la máquina base

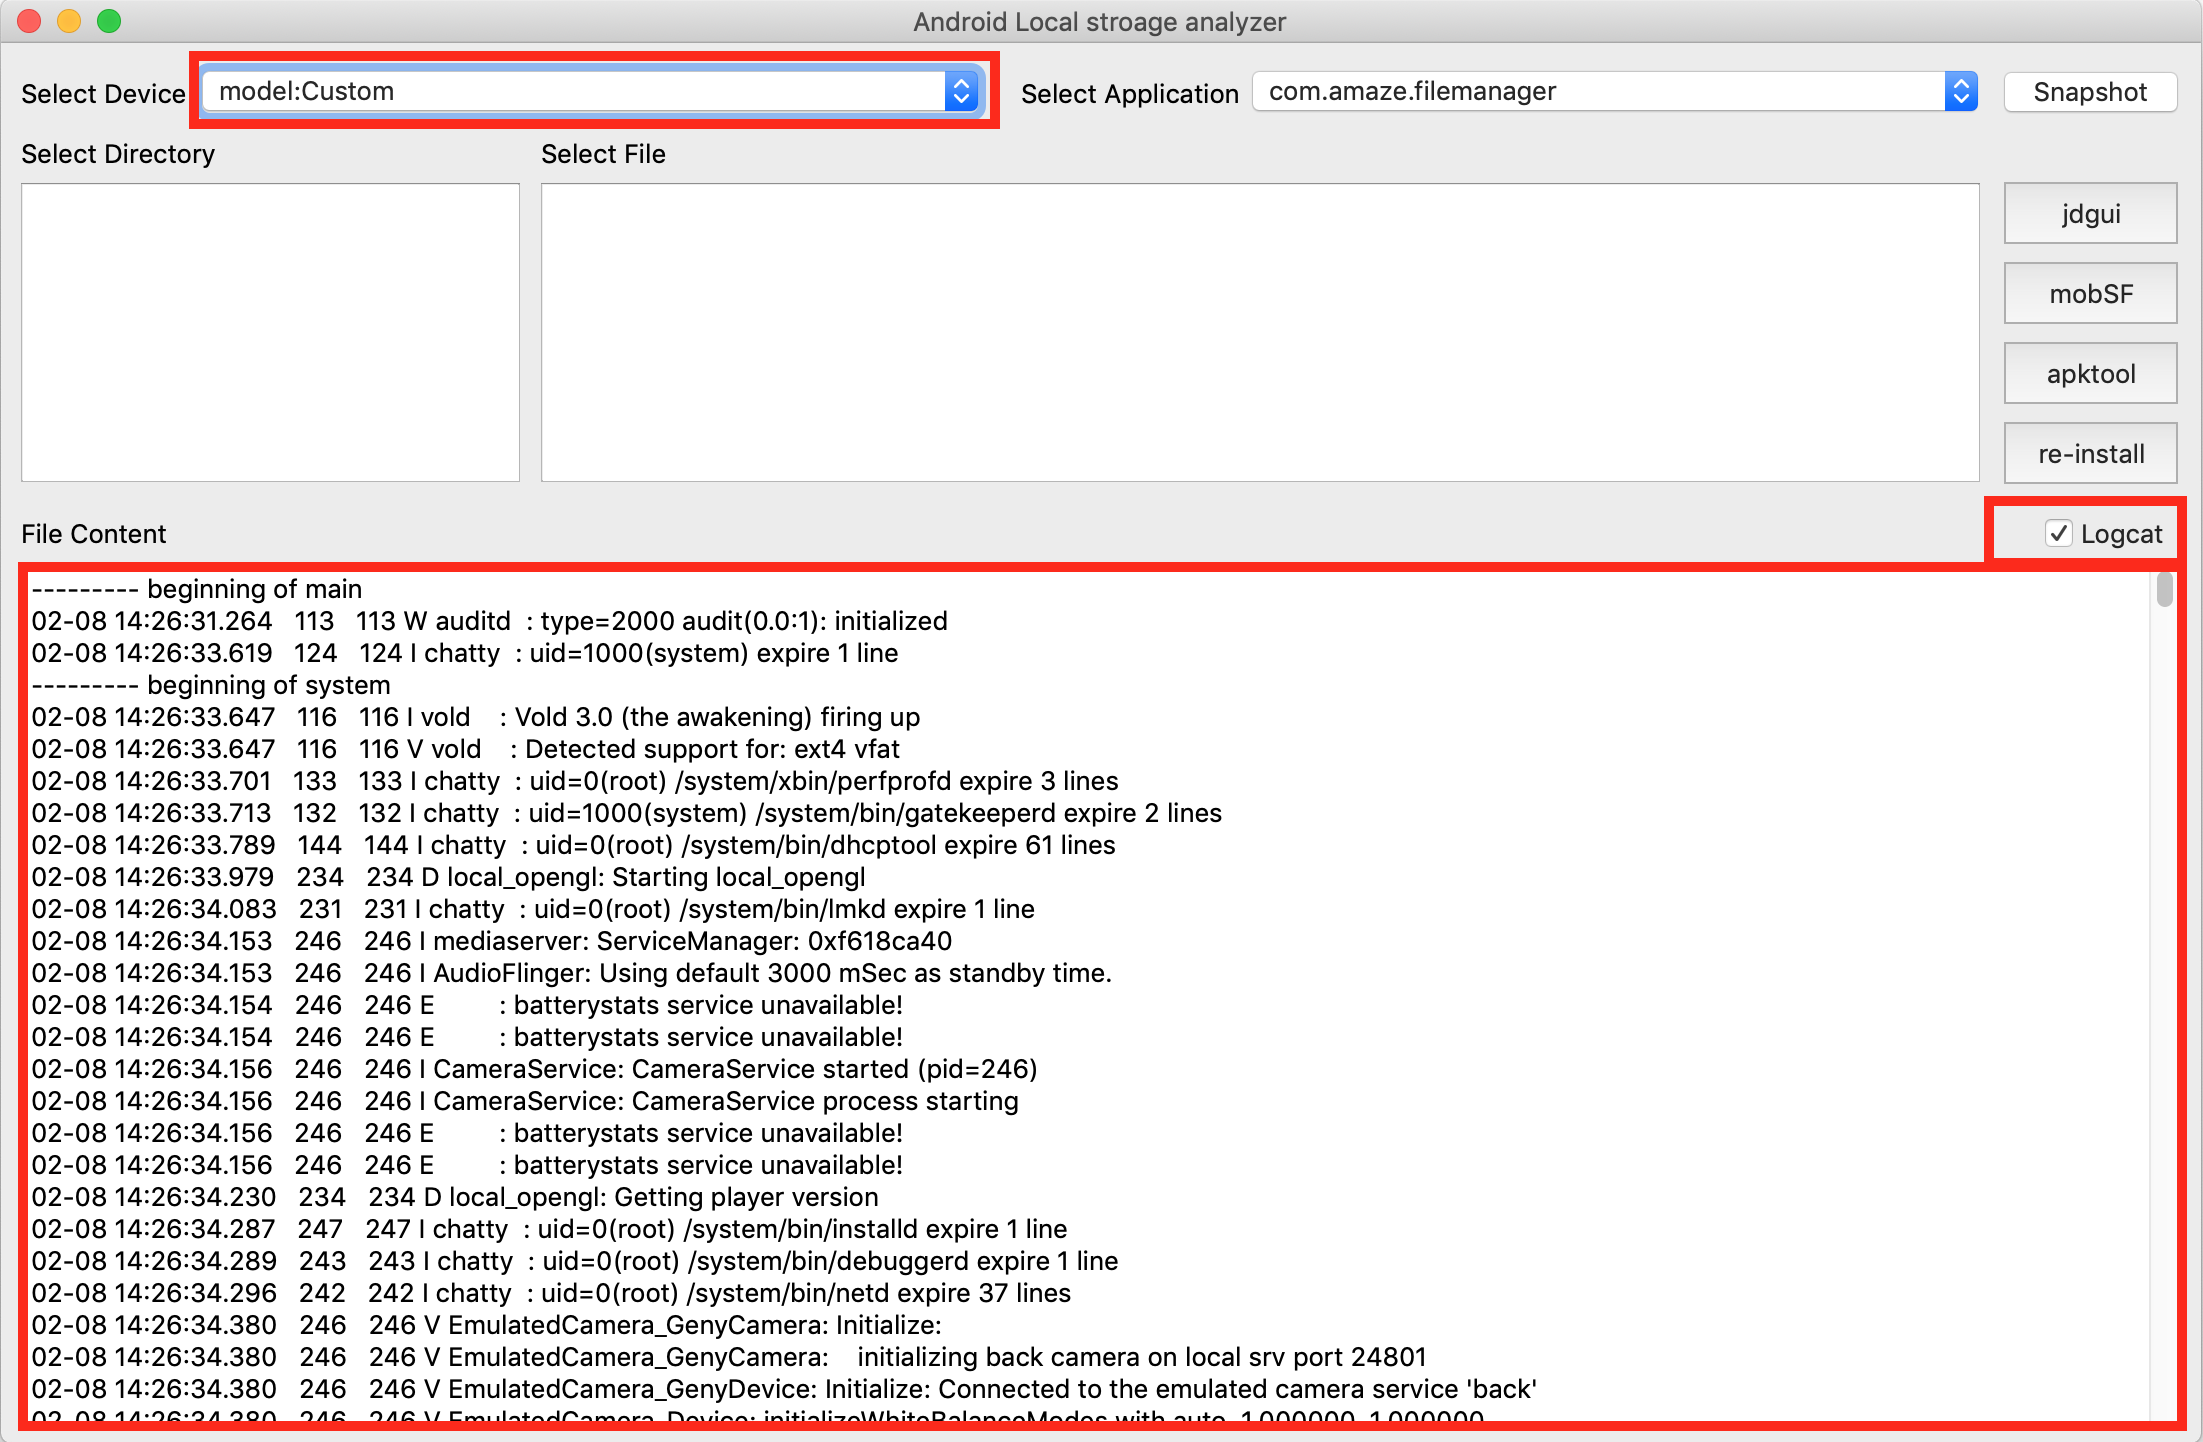
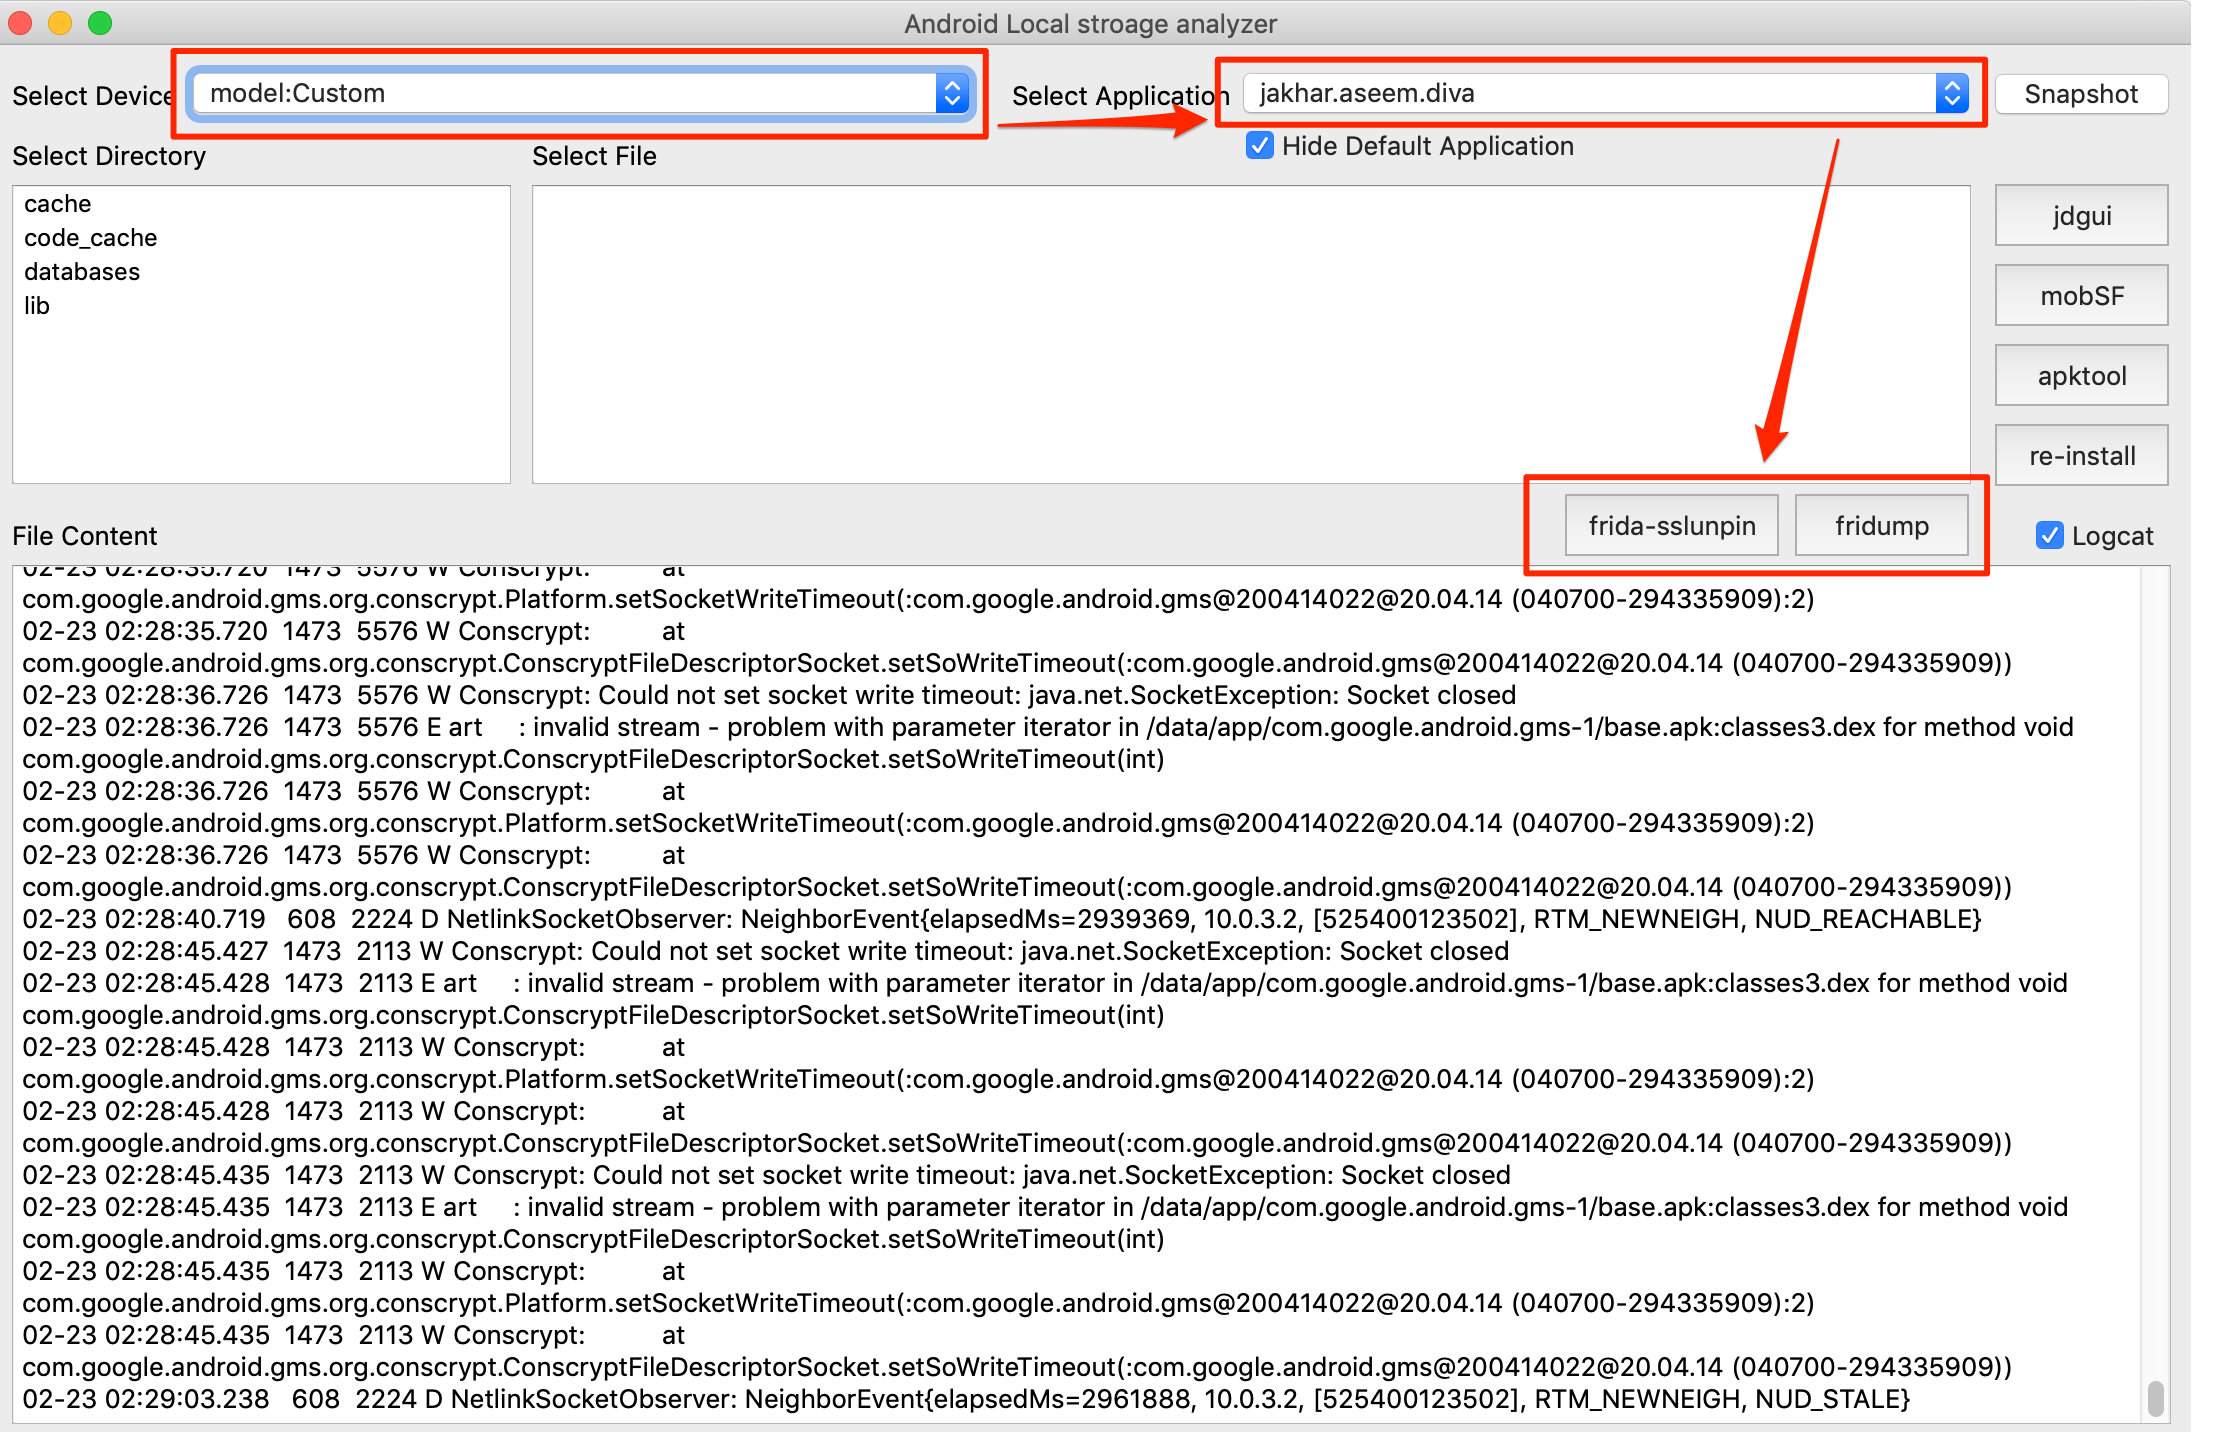
Listará todos los dispositivos conectados al dispositivo como se muestra en la Figura: Usage

Comenzará a obtener los registros logcat para el dispositivo seleccionado como se muestra en la Figura: Usage
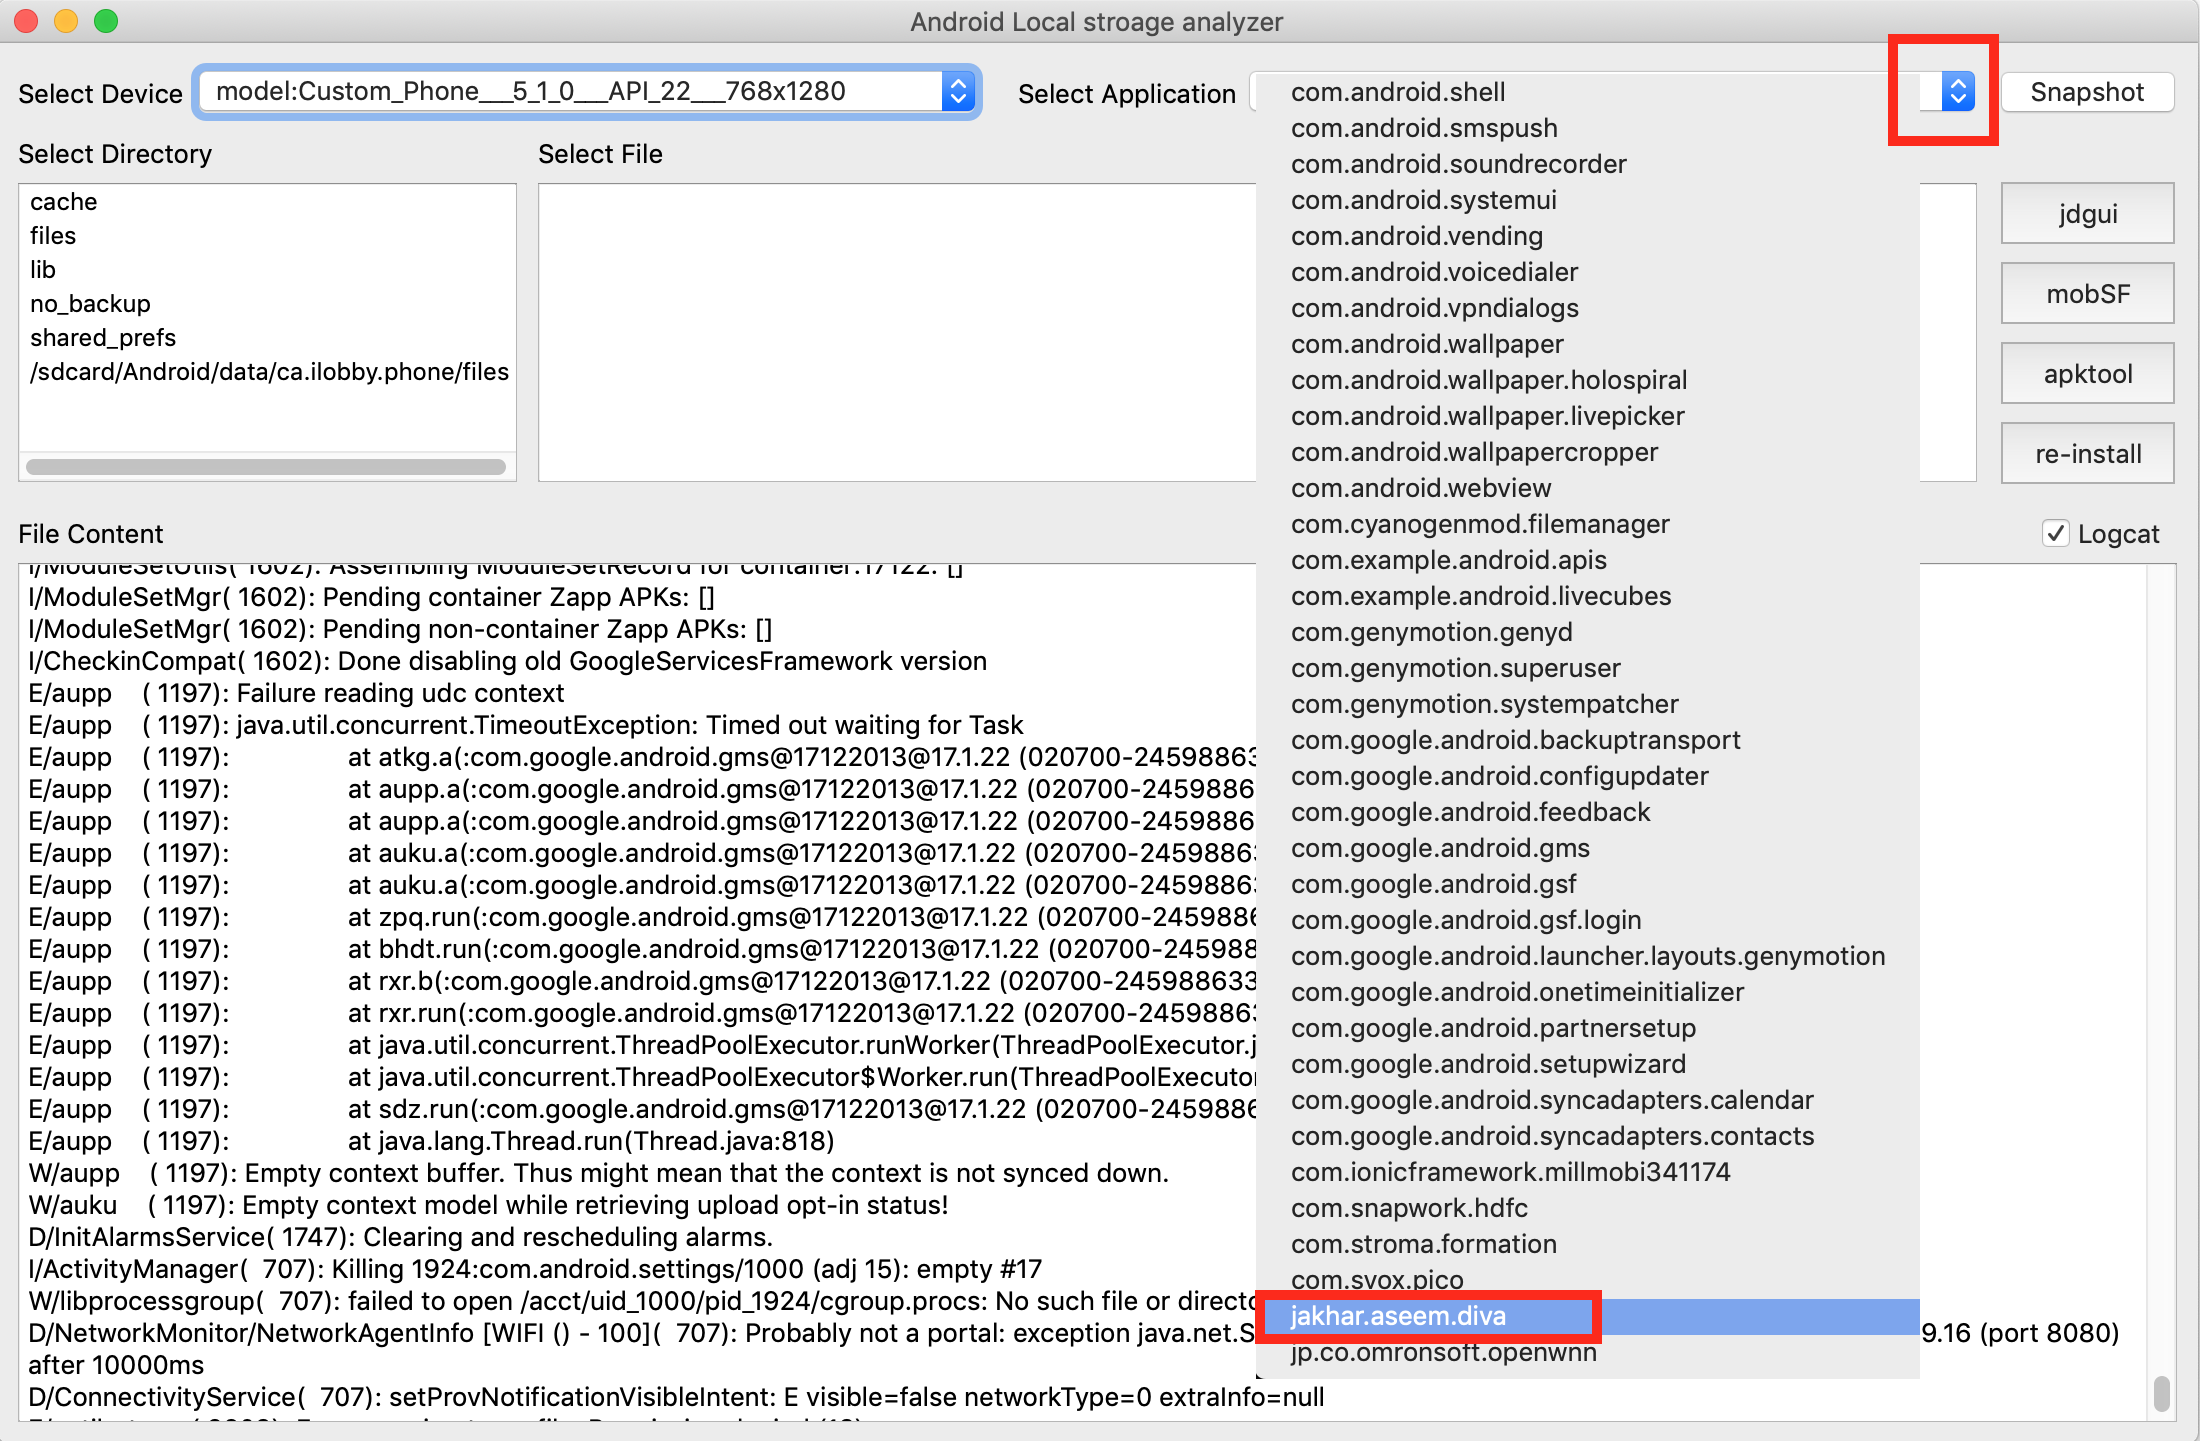
Para analizar la aplicación, selecciónela de la lista desplegable como se muestra en la Figura: Usage
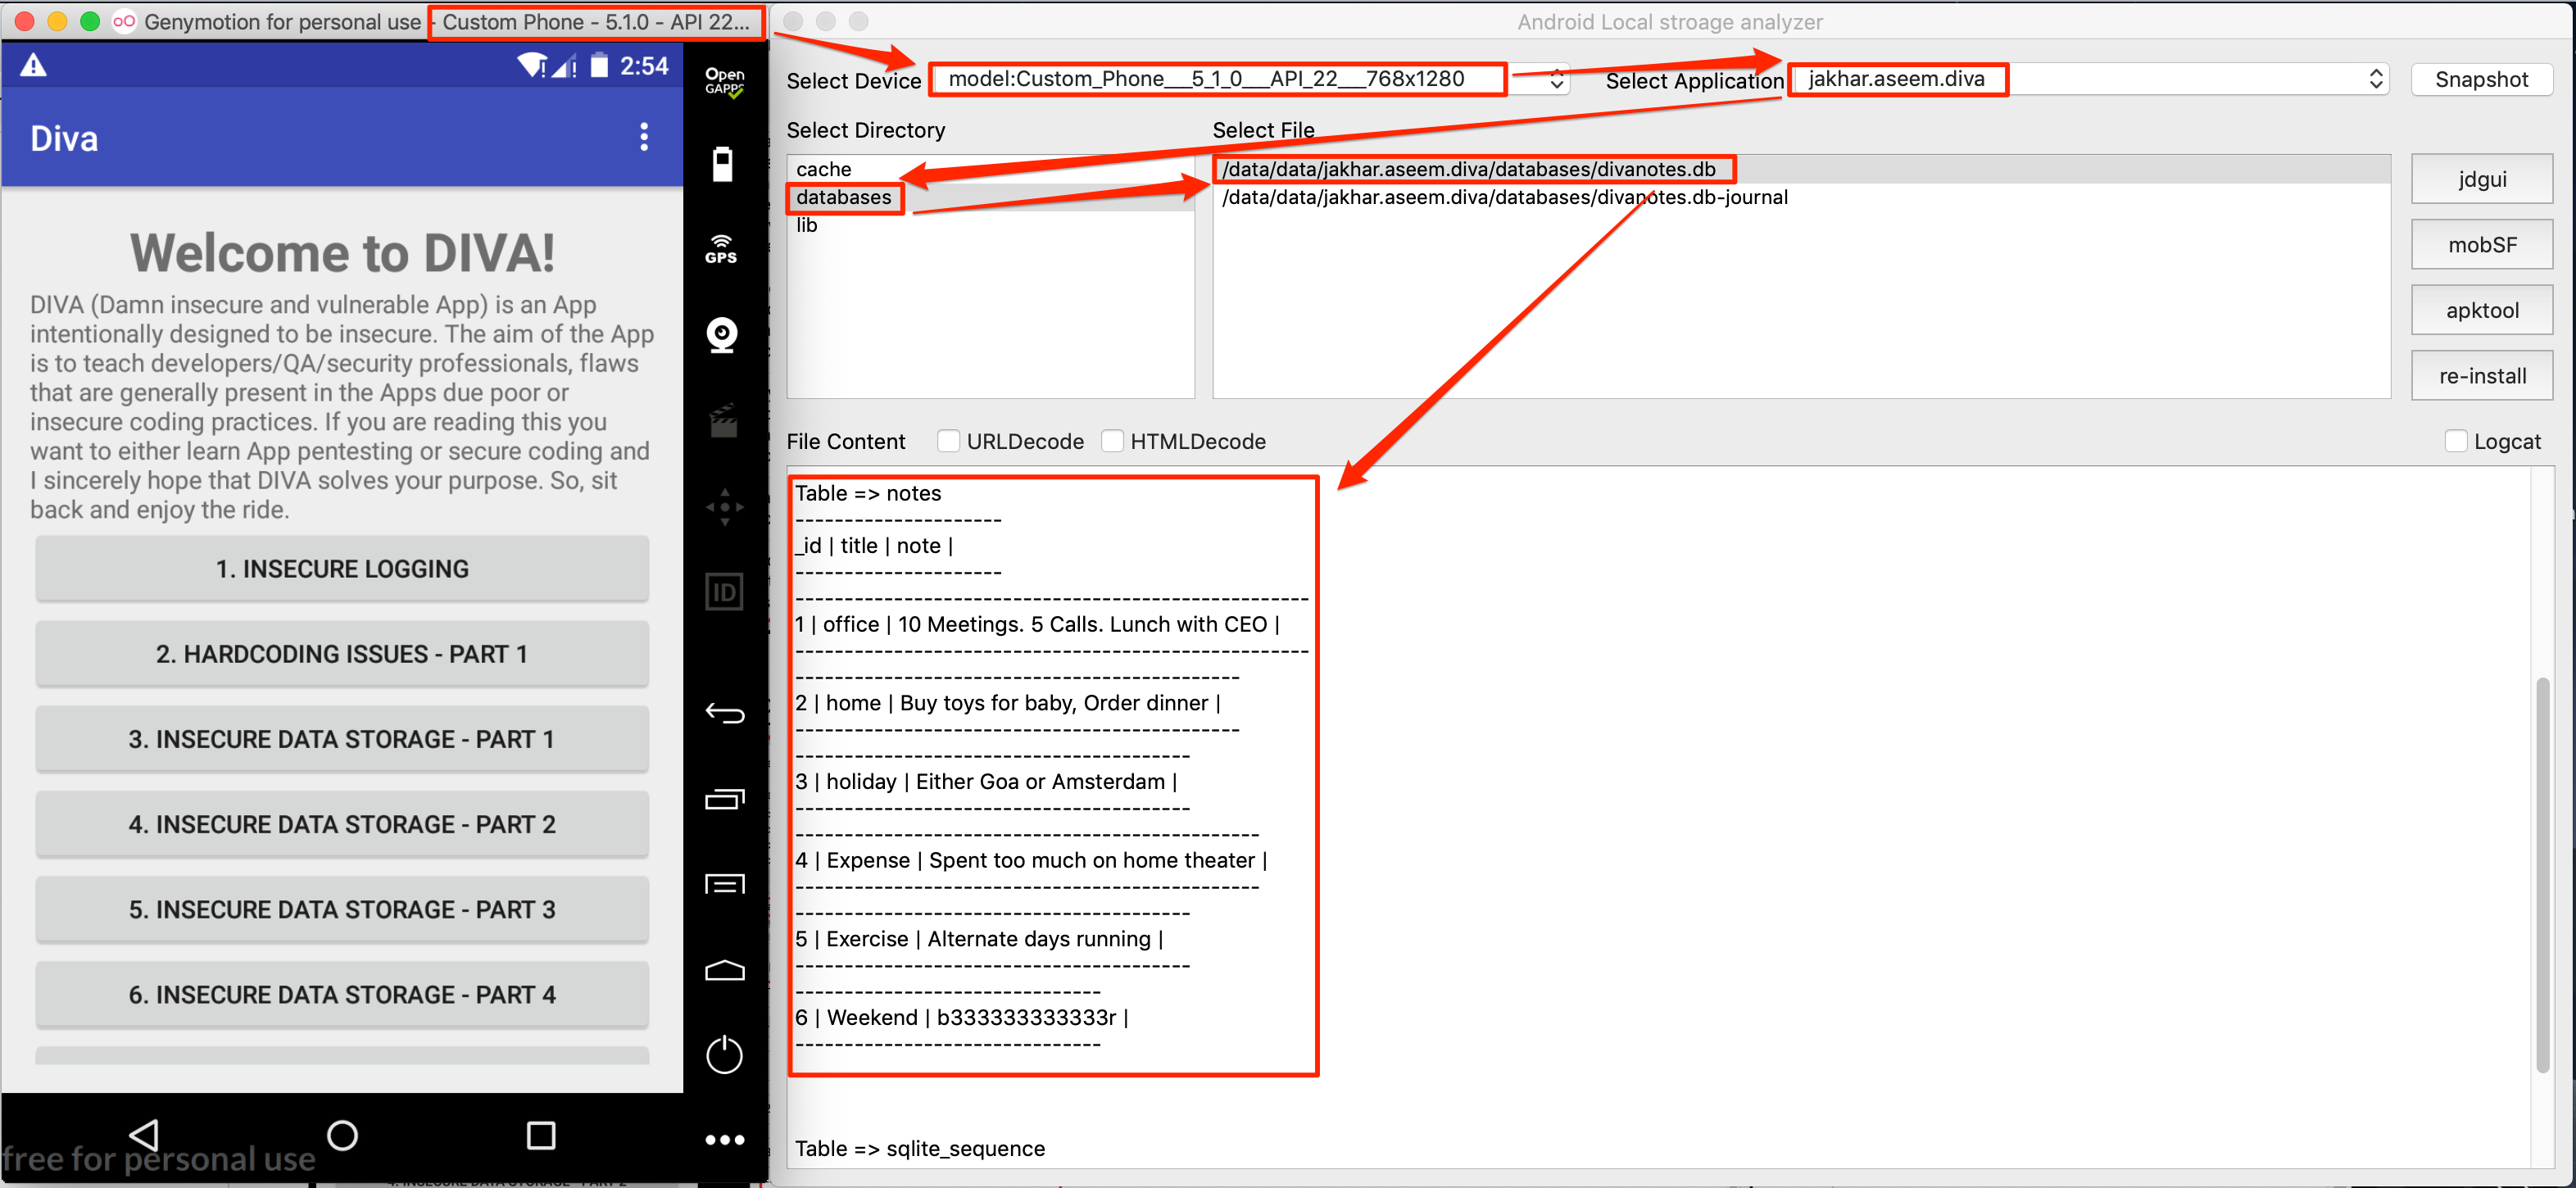
Para analizar el contenido del archivo de la aplicación, seleccione el archivo como se muestra en la Figura: Usage
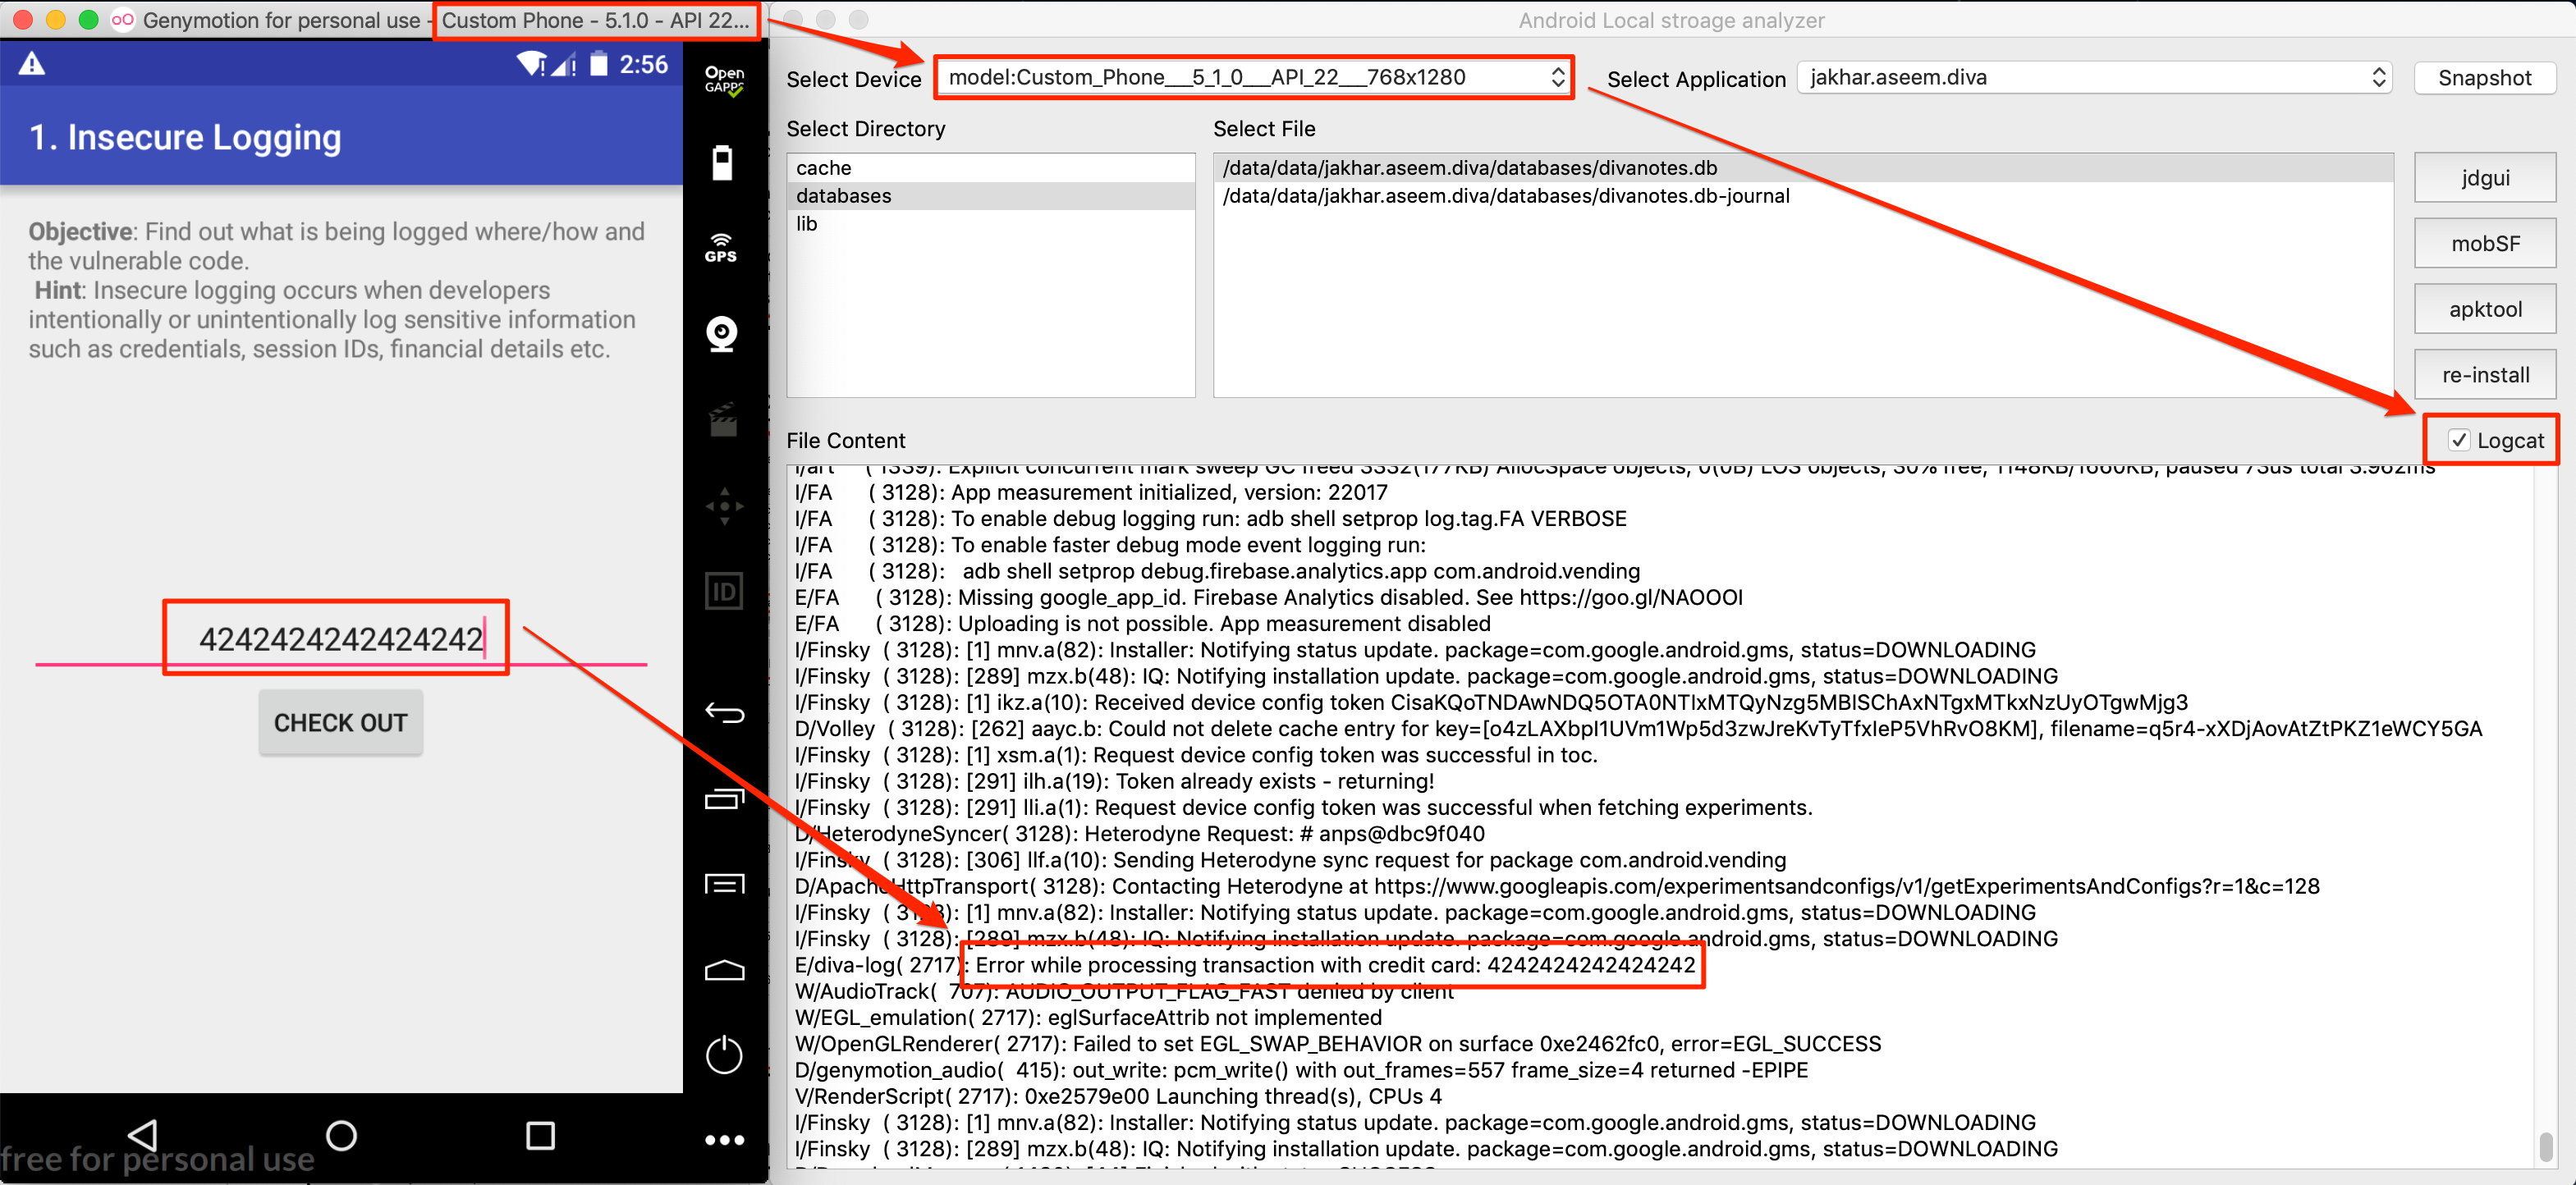
Analice los registros logcat de información sensible como se muestra en la Figura: Usage
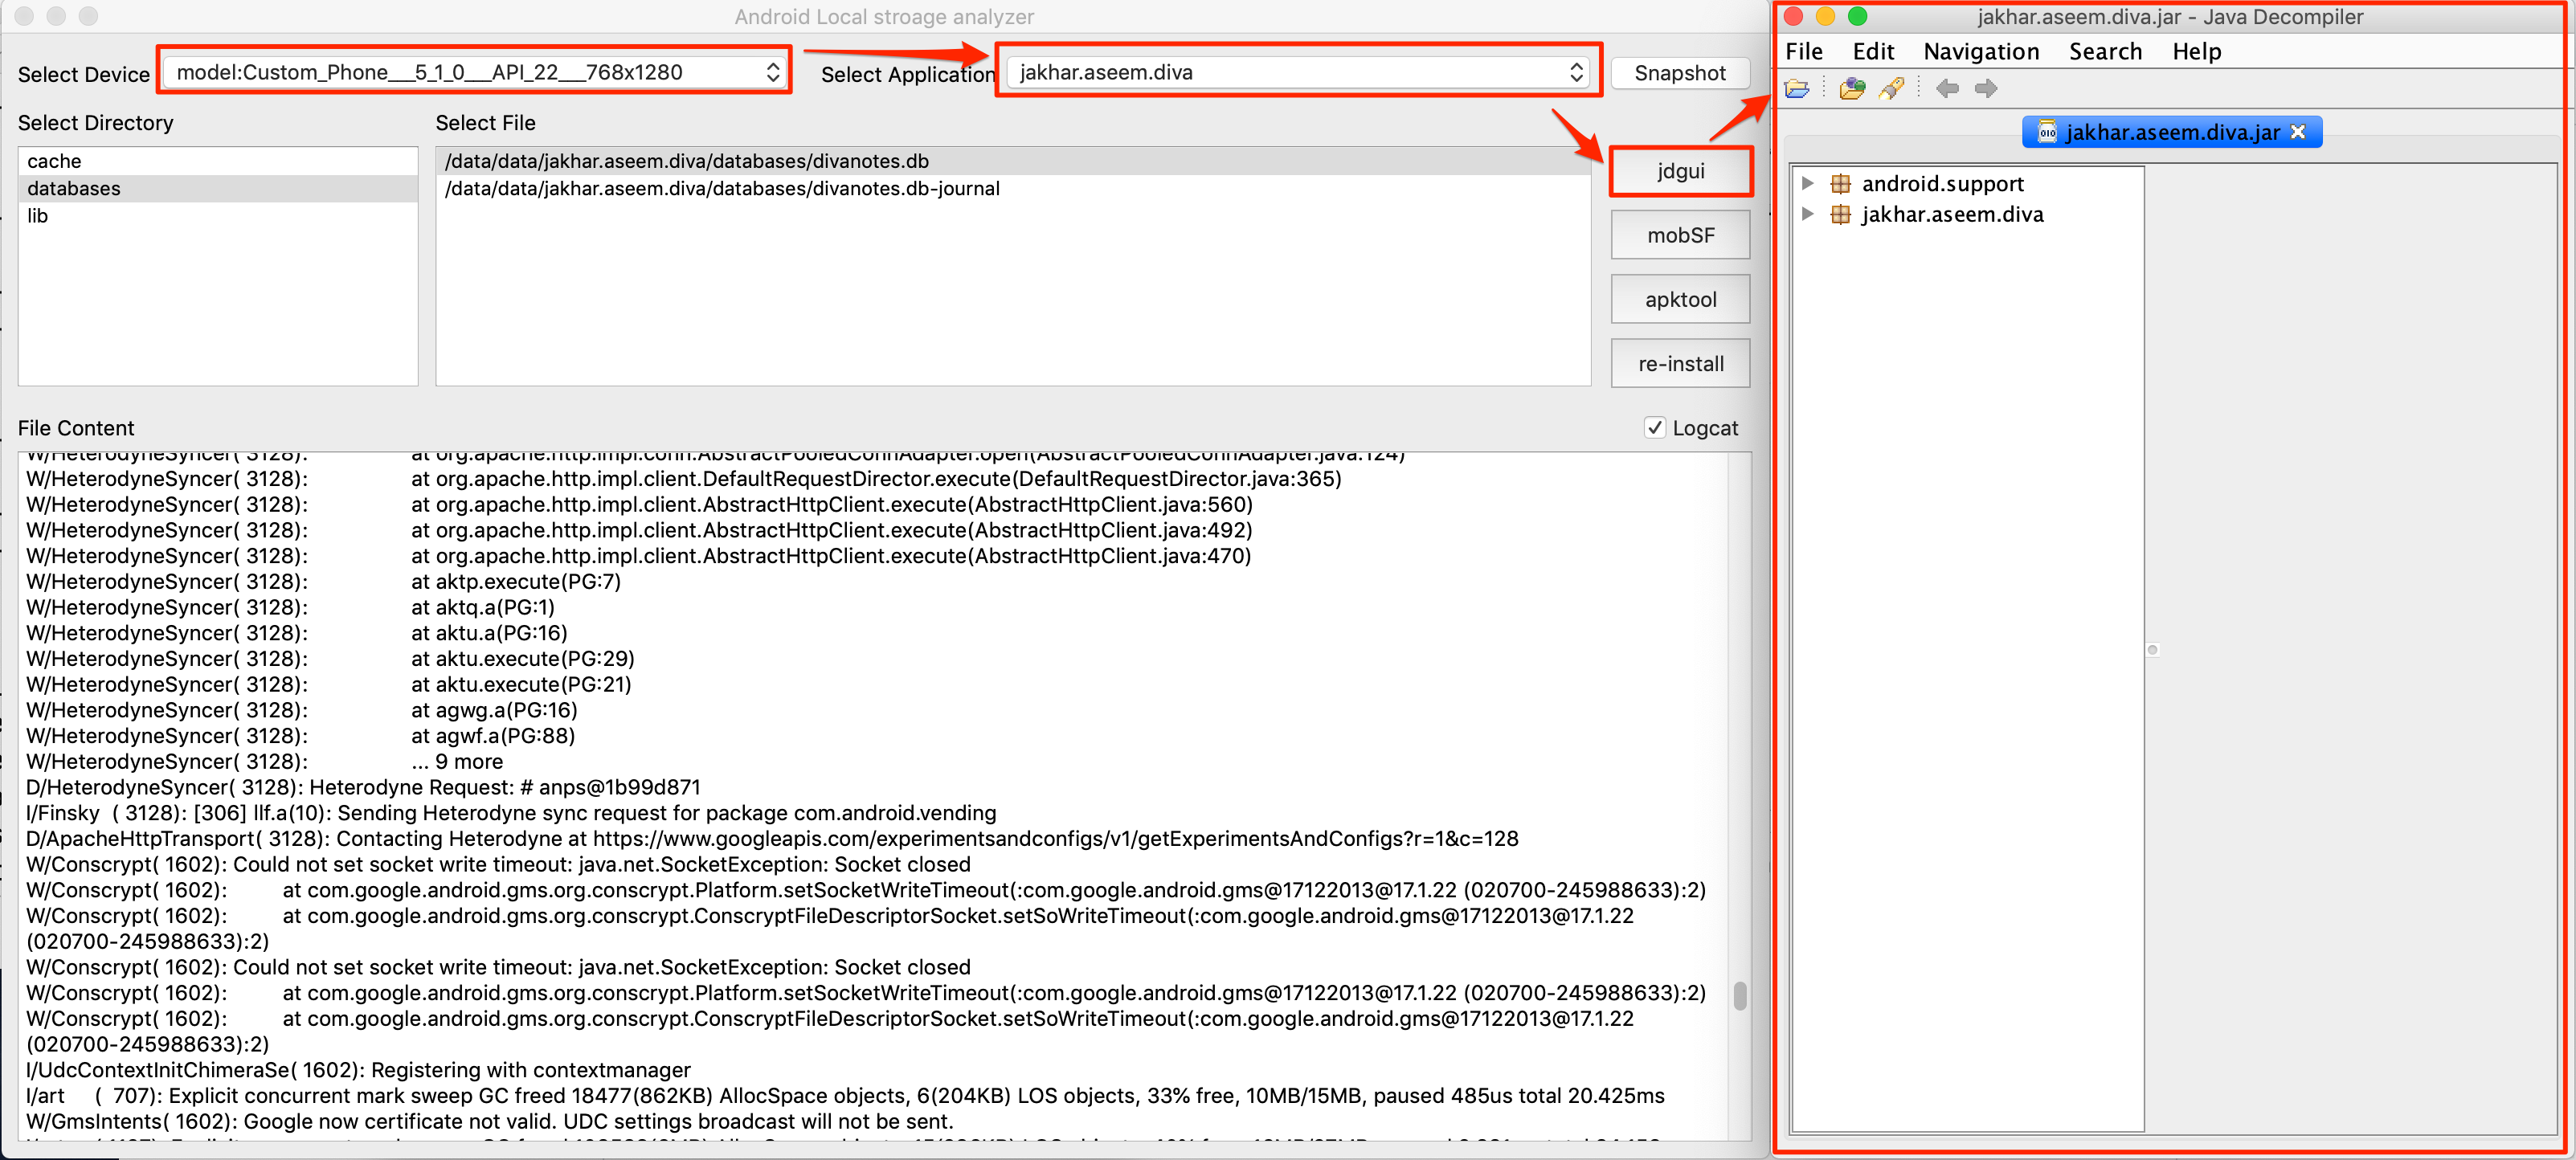
Para ver el código fuente de la aplicación en JD-GUI, haga clic en el botón "jdgui" como se muestra en la Figura: Usage
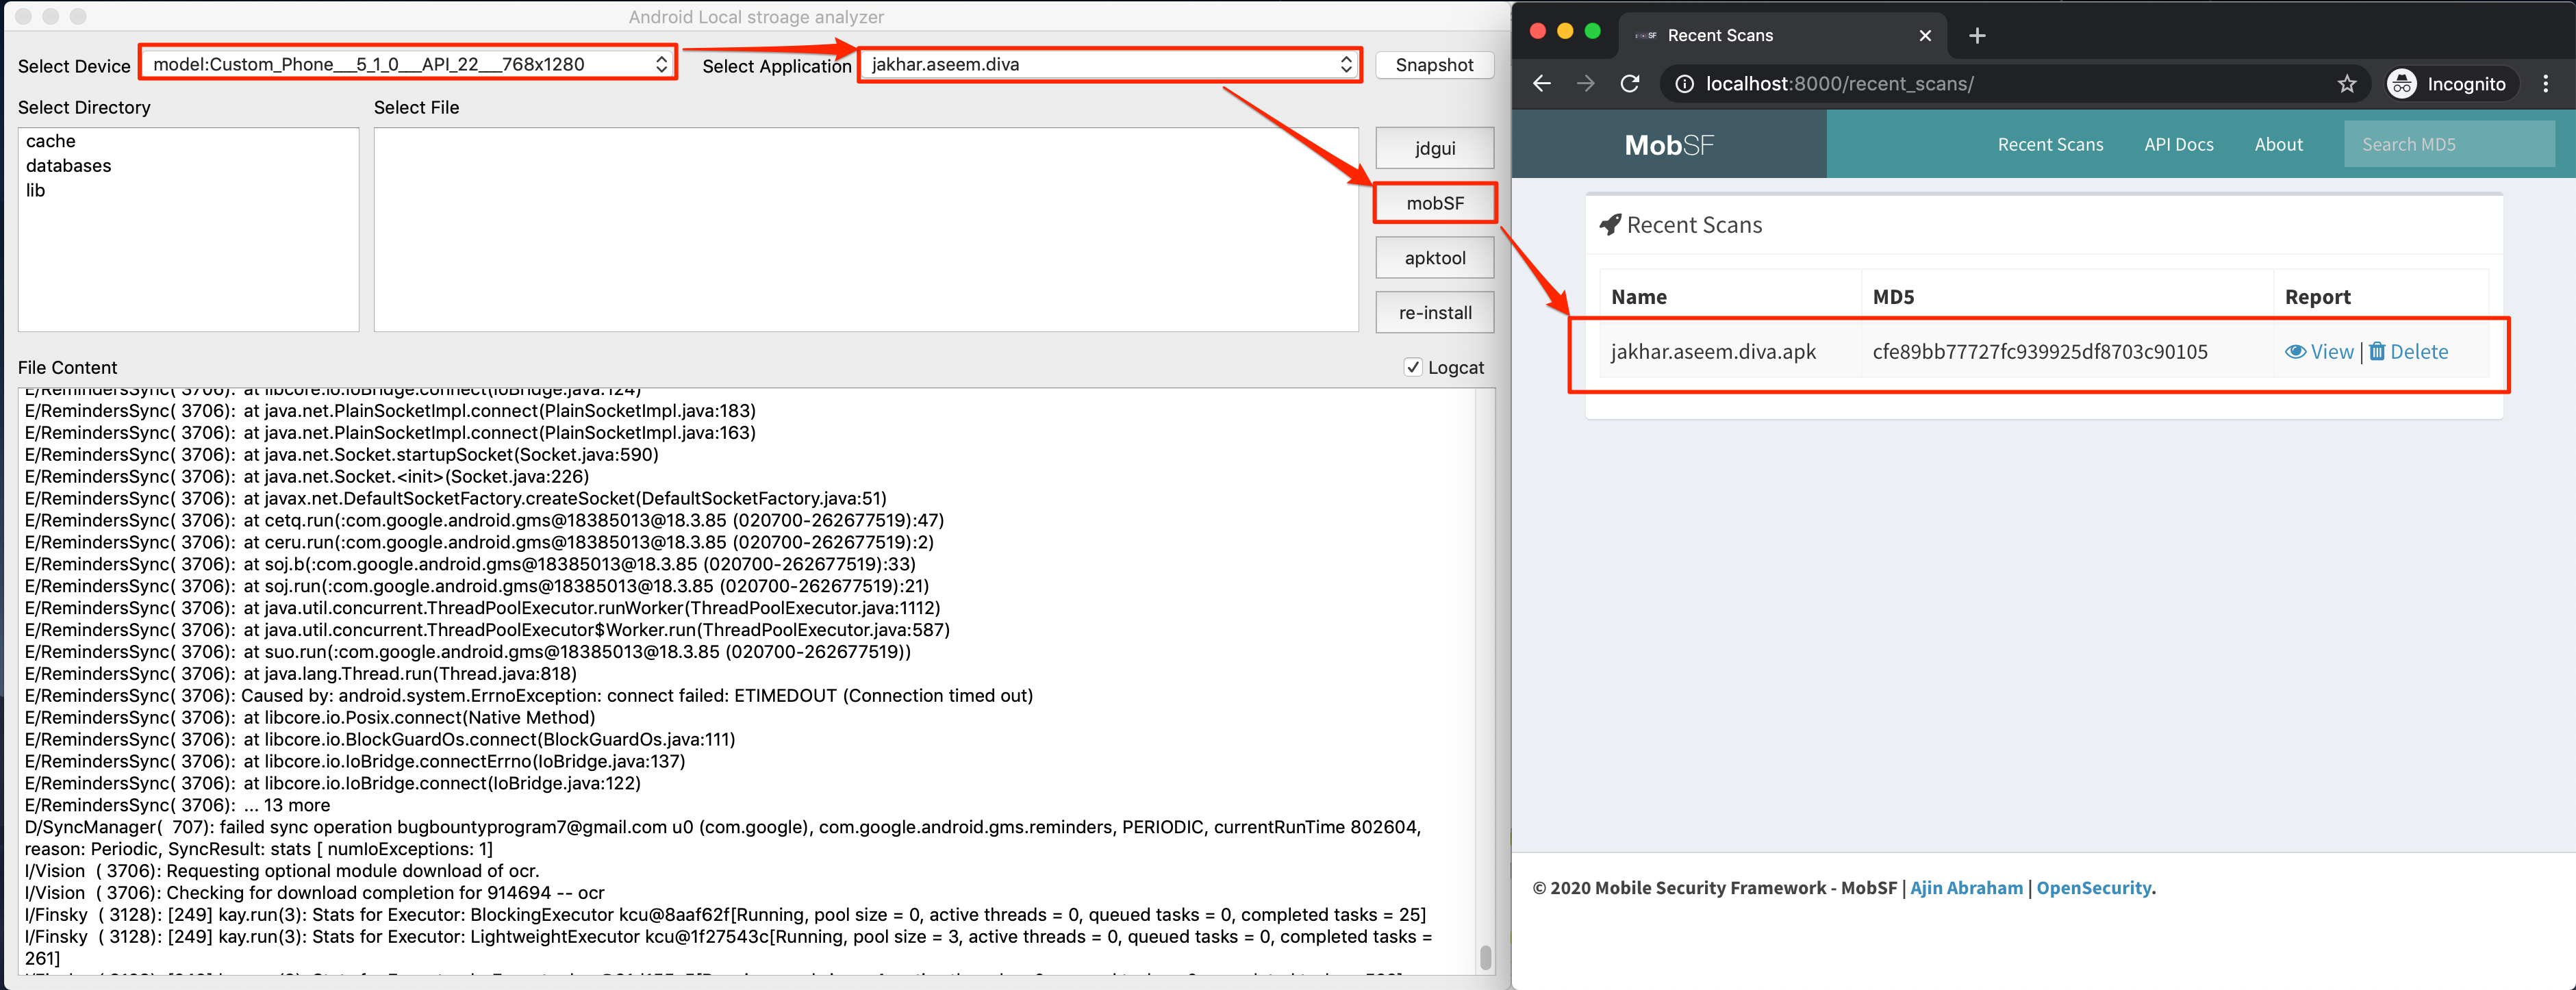
Si MobSF está configurado en el sistema y para abrir la aplicación con MobSF, haga clic en el botón "mobSF" como se muestra en la Figura: Usage
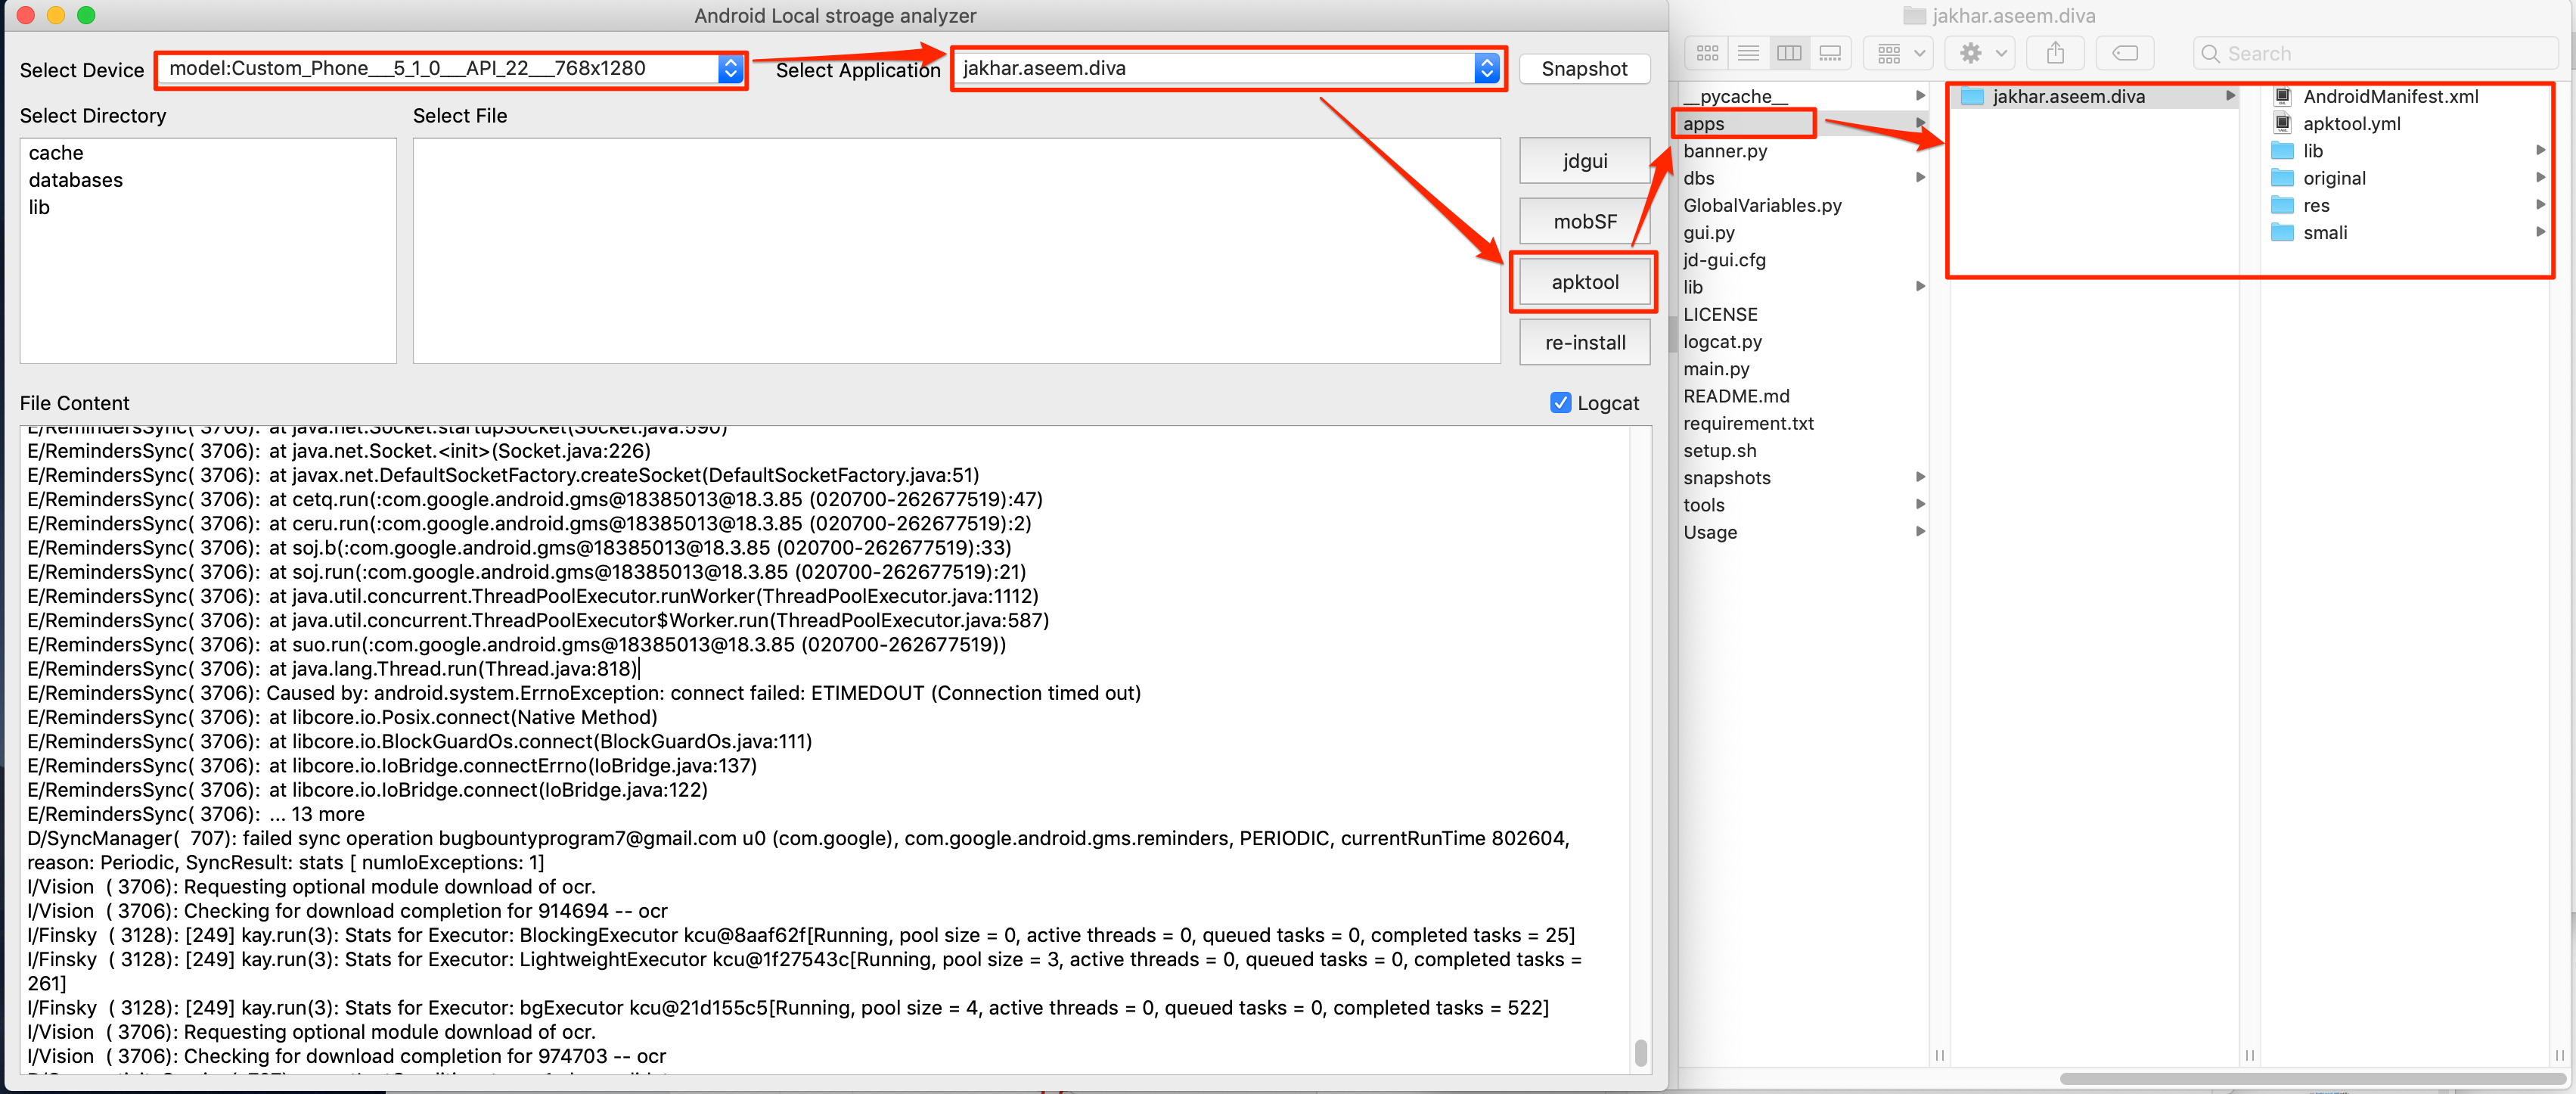
Para descompilar la aplicación usando apktool, haga clic en el botón "apktool" como se muestra en la Figura: Usage
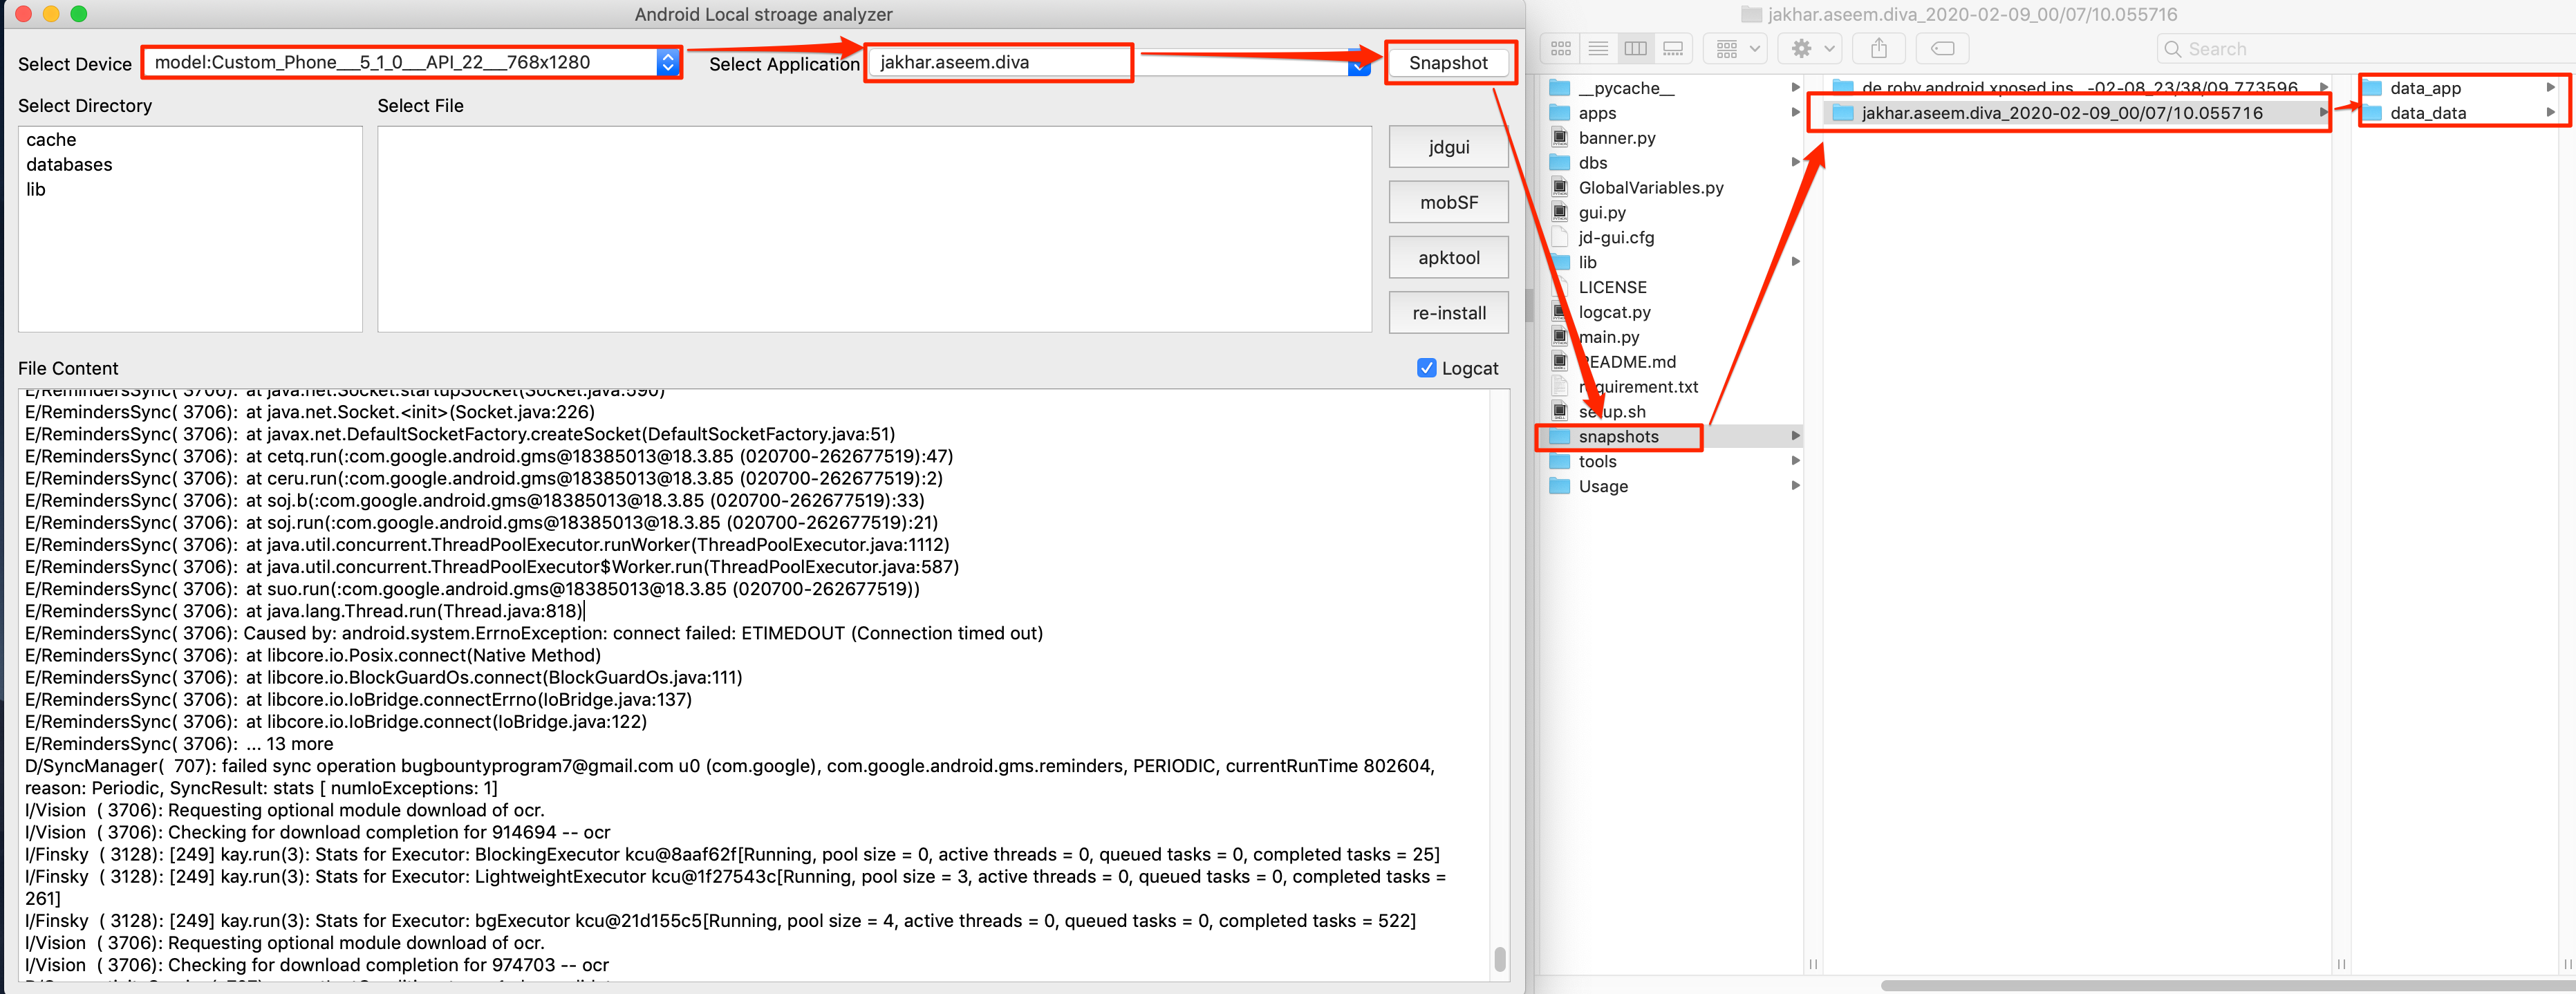
Para realizar una copia de seguridad de la aplicación sandbox para referencia futura, haga clic en el botón "snapshot" como se muestra en la Figura: Usage
Soporte de Frida universal SSL unpinning y fridump como se muestra en la Figura: Usage
Mejoras Futuras

  • Comando Strings en archivo “so o biblioteca”
  • Compatible con python3
  • Búsqueda profunda :- Encontrar todos los archivos de la aplicación desde todo el almacenamiento
  • Botón Snapshot :- Copiar todo el directorio de la aplicación para referencia futura
  • La lista desplegable de la aplicación en lugar de un cuadro de texto
  • La lista desplegable de la aplicación en lugar de un cuadro de texto
  • Descompilación de aplicación con un clic usando apktool
  • Navegación de aplicación JD GUI con un clic
  • Script Universal de Frida SSL para evitar el SSL pinning
  • Ejecutar la herramienta Fridump para verificar información sensible en la memoria de la aplicación
  • Reinstalación del APK con un clic usando (desinstalar app -> apktool reconstruir app -> sign.jar (firmar apk) -> instalar app)
  • Análisis mobSF con un clic (requisito previo: instalación de mobSF) Nota: por ahora actualice el endpoint de mobSF en GlobalVariables.py y la variable "mobSFURL"

# Referencias
  • https://stackoverflow.com/questions/11524586/accessing-logcat-from-android-via-python
  • https://payatu.com/wp-content/uploads/2016/01/diva-beta.tar.gz
  • https://pythonspot.com/pyqt5/
  • https://github.com/iBotPeaches/Apktool/releases
  • https://github.com/java-decompiler/jd-gui/releases
  • https://github.com/pxb1988/dex2jar/releases
  • https://github.com/appium/sign/tree/master/dist
  • https://github.com/frida/frida/releases/download/12.8.10/frida-server-12.8.10-android-x86.xz
  • https://github.com/Nightbringer21/fridump
  • https://codeshare.frida.re/@pcipolloni/universal-android-ssl-pinning-bypass-with-frida/
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






