

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/blackfan/bfscan
Seguridad AndroidReconocimientoAnálisis EstáticoPentesting de Apps MóvilesIngeniería InversaRecopilación de InformaciónDetección de SecretosSeguridad de APIs
GitHubblackfan/bfscan

BFScan

Herramienta para encontrar URLs, rutas, secretos y generar peticiones HTTP crudas y especificaciones OpenApi a partir de archivos de configuración y anotaciones utilizadas en aplicaciones JAR / WAR / APK.

Ver Repositorio
2572449hace 11 mesesRevisado por Kitploit

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

BFScan

Herramienta para el procesamiento inicial de aplicaciones APK / XAPK / APKM / DEX / JAR / WAR.

  • Busca cadenas en el código fuente y los recursos que parezcan URI, rutas o secretos
  • Genera solicitudes HTTP sin procesar y especificaciones OpenAPI basadas en archivos de configuración, anotaciones de clases y métodos
    • Bibliotecas de cliente compatibles
      • Square Retrofit
      • Ktorfit
      • Feign
    • Bibliotecas de servidor compatibles
      • Spring Web Annotations
      • Spring SimpleUrlHandlerMapping
      • Spring BeanNameUrlHandlerMapping
      • JAX-RS, Jakarta RESTful Web Services
      • JAX, Jakarta Servlet Annotations
      • Micronaut
      • web.xml Servlets
      • jetty.xml Servlets
      • Struts 1 & Struts 2 Actions
      • Swagger & OpenApi Annotations
      • Ktor Type-safe routing
      • Play Framework routing

Uso

java -jar bfscan.jar <jar_war_apk> <...> [-m <mode>] [-ma <minifiedAnnotationsSupport>] [-r <mappingFile>] [-s <searchString>] [-u <url>] [-v <verbose>]

 -m <mode>                          Mode ([a]ll, [s]ecrets, [h]ttp), default: all
 -ma <minifiedAnnotationsSupport>   Minified or unknown annotations support (yes, no), default: yes
 -r <mappingFile>                   Deobfuscation mapping file
 -s <searchString>                  Search string
 -u <url>                           API base url (http://localhost/api/)
 -v <verbose>                       Log level (off, error, warn, info, debug, trace)
java -jar bfscan.jar test/*.apk -u https://example.tld/api/

Ejemplo

Para esta clase que usa anotaciones de Spring, se generarán los siguientes resultados.

@RestController
@RequestMapping("/api")
public class UserController {

    @PostMapping("createUser")
    public String create(@RequestParam Optional<String> someParamName, @RequestBody User user) {
        return "response";
    }

Resultados

Método: com.mycompany.springbootexample.UserController->create

  • Método Spring
POST /api/createUser?someParamName=value HTTP/1.1
Host: localhost
Connection: close
Content-Type: application/json

{
  "name": "name",
  "age": 1
}
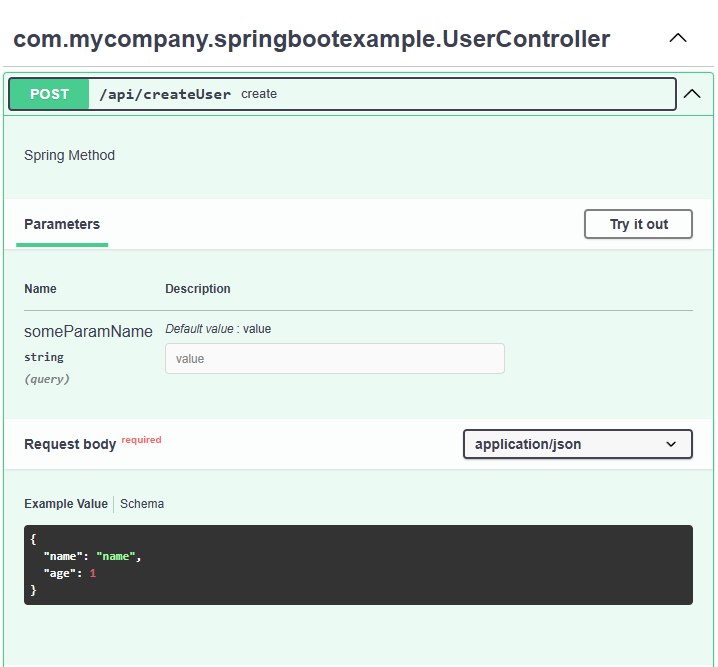
Ejemplo de OpenAPI

Código ofuscado

Si estás analizando una aplicación que utiliza una biblioteca compatible, pero su código está ofuscado, puedes crear un archivo de mapeo para reemplazar los nombres de las clases.

Para ello, puedes usar manualmente la función "Rename" en el código descompilado en jadx-gui y luego guardar el archivo de mapeo generado (File > Save mappings). O usa un archivo de mapeo de ejemplo para Retrofit y modifícalo según tu aplicación.
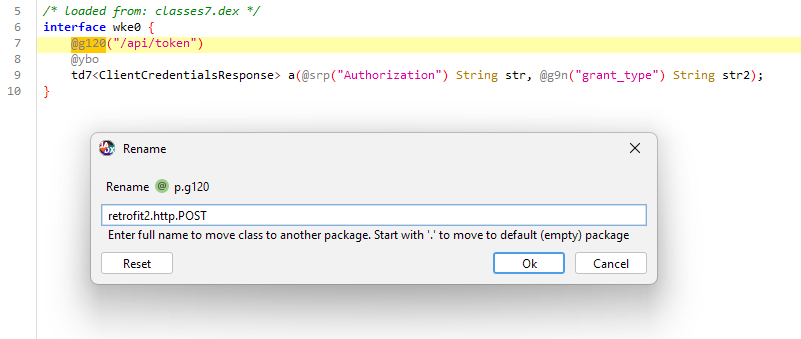
Ejemplo de renombrado de clases

Ejemplo de análisis de una aplicación con renombrado de clases utilizando un archivo de mapeo.

java -jar BFScan.jar ./tests/example.apk -r ./tests/mapping.txt

Agradecimientos

Este proyecto utiliza:

  • jadx - Apache License 2.0
Descargar herramienta






