 traceforce/mcp-xray
Escáner de seguridad unificado para servidores MCP con modos de configuración, pentest y escaneo de repositorios. Genera informes SARIF para integración CI/CD, detecta secretos, vulnerabilidades y configuraciones erróneas mediante analizadores de tokens y LLM.
[!NOTE] ¿Busca proteger las habilidades de los agentes de IA? Consulte Skill X-Ray, un escáner de seguridad estático de código abierto que analiza los paquetes de habilidades en busca de comportamientos maliciosos o riesgosos antes de su instalación, sin ejecutarlos.
MCP X-Ray es una solución unificada de código abierto para el escaneo de seguridad y las pruebas de penetración de servidores del Model Context Protocol (MCP). Genera informes SARIF listos para producción, lo que permite una integración perfecta con herramientas de seguridad y canalizaciones de CI/CD. Los resultados del escaneo se pueden cargar opcionalmente en Traceforce Atlas para la gestión y el seguimiento centralizados de la seguridad. Atlas cuenta con más de 600 MCP en su registro, lo que proporciona una base de datos integral de evaluación de seguridad para el ecosistema MCP.
# Clone the repository
git clone https://github.com/traceforce/mcp-xray
cd mcp-xray

# Install required dependencies (buf, etc.)
make install-dependencies

# Build everything (generates protobuf code and builds the binary)
# The binary will be created as `mcpxray` in the current directory
make all
Escanea las configuraciones de MCP en busca de problemas de seguridad; ejecútalo antes del pentest para establecer una línea base de tu configuración.
# Scan a specific MCP config file (uses token analyzer by default)
./mcpxray config-scan /path/to/mcp/config.json

# Scan all known MCP config paths automatically for Cursor, Claude and Windsurf.
# Known config locations (relative to home directory):
#   ~/.cursor/mcp.json (Cursor)
#   ~/Library/Application Support/Claude/claude_desktop_config.json (Claude Desktop)
#   ~/.codeium/windsurf/mcp_config.json (Windsurf)
./mcpxray config-scan --scan-known-configs

# Use LLM analyzer for more extensive and deepr analysis
./mcpxray config-scan /path/to/mcp/config.json --analyzer-type llm --llm-model claude-3-5-sonnet-20241022

# Specify custom output file
./mcpxray config-scan /path/to/mcp/config.json --output custom-report.sarif.json
Capacidades de detección:
Ejecuta planes de pruebas de seguridad realizando llamadas reales a herramientas contra servidores MCP. Se requieren LLMs para ejecutar el pentest. Ejecute esto antes del despliegue real en producción.
# Run pentest with auto-generated test plan (requires LLM model)
./mcpxray pentest /path/to/mcp/config.json --llm-model claude-sonnet-4-5

# Use a custom test plan YAML file
./mcpxray pentest /path/to/mcp/config.json --test-plan /path/to/test-plan.yaml --llm-model claude-sonnet-4-5
Capacidades de detección: Ejecución de código, SSRF, path traversal, omisión de autorización, inyección de entrada, divulgación de información y vulnerabilidades DoS
Escanee el código base en busca de vulnerabilidades; úselo cuando sea propietario del código o pueda modificarlo.
# Scan current directory
./mcpxray repo-scan

# Scan a specific repository
./mcpxray repo-scan /path/to/repository

# Specify custom output file
./mcpxray repo-scan --output custom-report.sarif.json
Capacidades de detección:
El SAST de contaminación usa el motor OpenGrep. Instala el binario fijado y verificado por SHA con make install-opengrep (Linux x86_64/arm64, macOS arm64/x86_64). En otras plataformas, instala opengrep tú mismo y configura MCPXRAY_OPENGREP_BIN. El análisis de contaminación se activa mediante la instalación: repo-scan lo ejecuta siempre que el motor fijado sea resoluble, y cuando el motor está ausente omite la contaminación y aun así ejecuta SCA, secretos y las reglas de comandos inseguros.
Para contaminación interprocedural entre archivos en Go y TypeScript (y Python), instala el motor CodeQL. También se activa mediante la instalación, y sus hallazgos se fusionan con los de OpenGrep:
make install-codeql                        # pinned CodeQL bundle (Linux x86_64, macOS, Windows)
./mcpxray repo-scan <repo>                 # every installed engine runs; results merged
CodeQL construye una base de datos por lenguaje, por lo que un escaneo tarda notablemente más una vez que el bundle está instalado; ese coste es el precio del análisis entre archivos. Para volver a la pasada rápida intra-archivo, desinstala el motor de la misma forma en que lo instalaste: elimina el bundle de make install-codeql (vive junto al binario), o desconfigura MCPXRAY_CODEQL_BIN si lo apuntaste a uno. Python y TypeScript extraen sin compilación (el objetivo nunca se ejecuta). Go no tiene modo sin compilación, por lo que CodeQL compila el objetivo; ese paso solo se ejecuta con --codeql-allow-build y, de lo contrario, se omite con una advertencia; el escaneo nunca se bloquea esperando una confirmación.
Cada lenguaje recibe un presupuesto de tiempo que cubre database create más analyze — 600s por defecto. Un objetivo que lo excede no aporta nada, así que auméntalo para repositorios grandes con --codeql-timeout <seconds> (o MCPXRAY_CODEQL_TIMEOUT); el flag prevalece cuando ambos están configurados. Exceder el presupuesto se reporta como timed out after Ns, nunca como un cero limpio.
MCP X-Ray genera informes en formato SARIF (Static Analysis Results Interchange Format), que es ampliamente compatible con herramientas de seguridad y plataformas CI/CD.
Sube los resultados del escaneo a Traceforce Atlas para la gestión centralizada de seguridad, la generación de informes y el seguimiento a lo largo del tiempo. Añade el flag --upload a cualquier comando de escaneo. Usa --clean-up para eliminar los archivos generados tras una subida exitosa.
Variables de entorno requeridas:
TRACEFORCE_CLIENT_IDTRACEFORCE_CLIENT_SECRETEstas credenciales se pueden descargar desde la página de configuración en la interfaz de Atlas.
# Upload config scan results
./mcpxray config-scan /path/to/mcp/config.json --upload

# Upload with cleanup
./mcpxray config-scan /path/xia-add-registry-imageto/mcp/config.json --upload --clean-up

# Upload pentest results
./mcpxray pentest /path/to/mcp/config.json --llm-model claude-sonnet-4-5 --upload
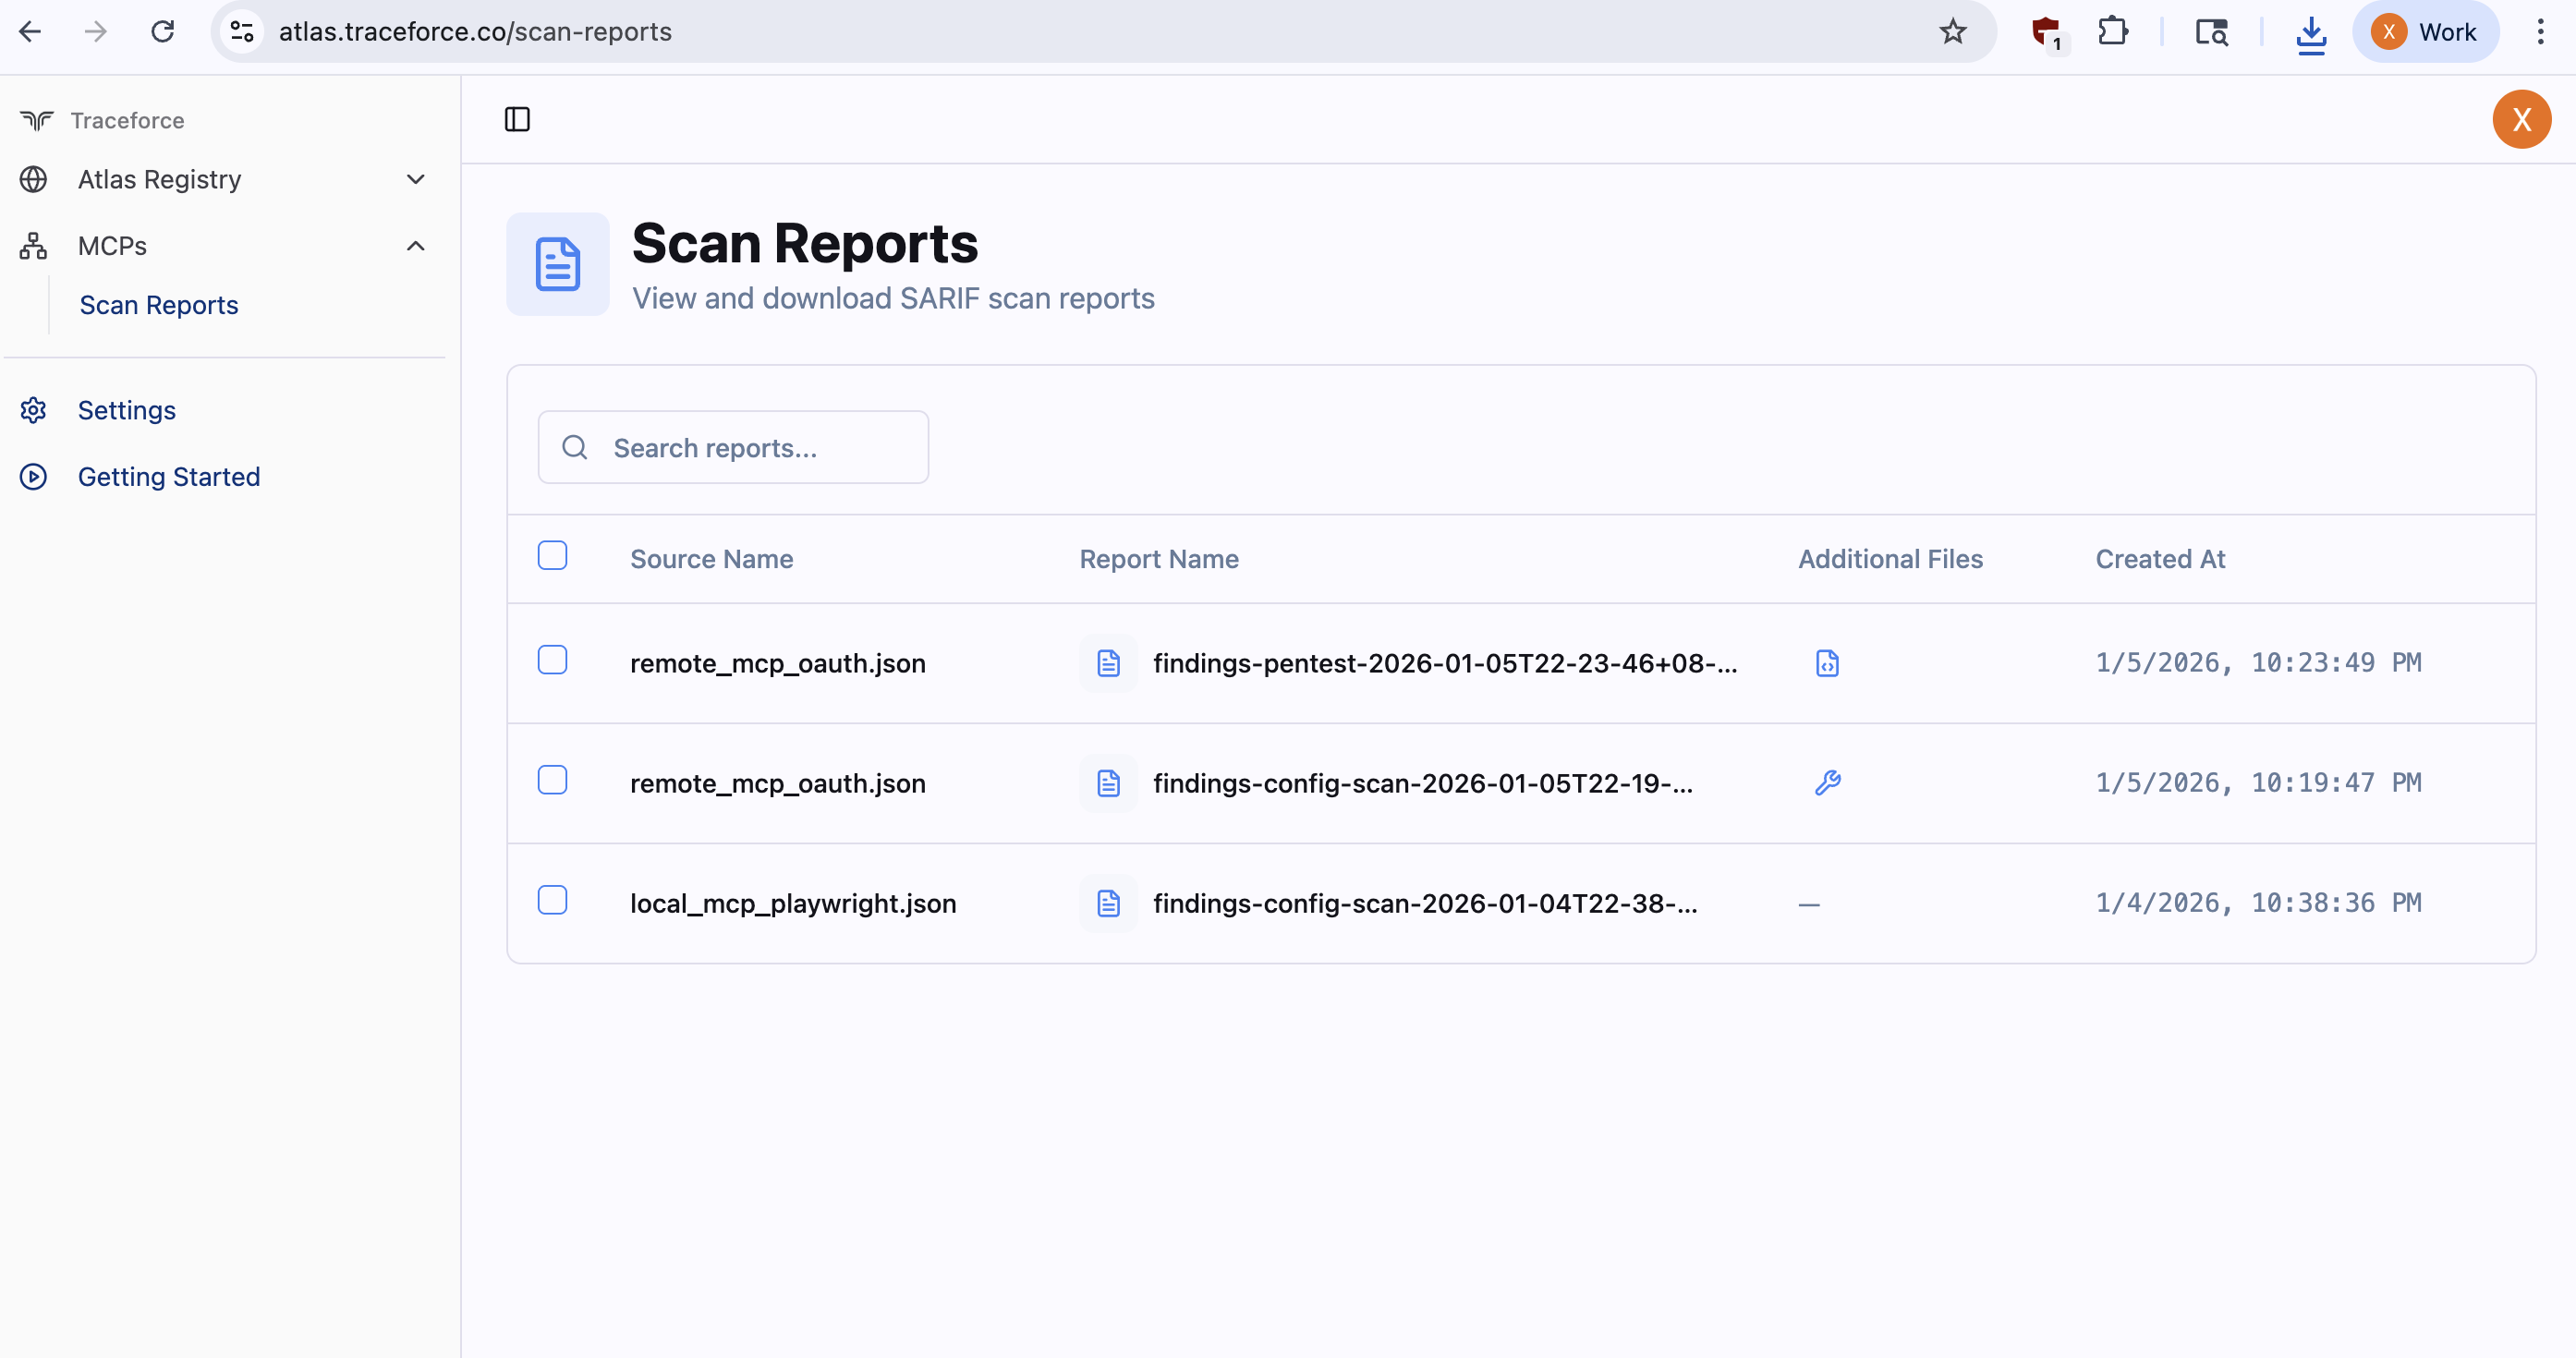
Los ejemplos de resultados de escaneo están disponibles en examples/findings/.








