Framework de análisis estático de Android basado en C para descompilación, detección de secretos, descubrimiento de endpoints, análisis de permisos y escaneo de bibliotecas nativas con clasificación de secretos asistida por ML.
Ver APKX-Hunter en Black Hat Europe Arsenal
APKX-Hunter es un Framework de Análisis Estático de Android de código abierto escrito íntegramente en C, diseñado específicamente para evaluaciones de seguridad de Android, ingeniería inversa, análisis de malware, escaneo de cumplimiento de OWASP MASVS, búsqueda de bugs bounty, pruebas de APK y pruebas de penetración.
El framework admite tanto el análisis de aplicaciones individuales como el análisis a gran escala de aplicaciones Android, extrayendo y analizando automáticamente los formatos de paquetes Android compatibles, incluidos archivos APK, APKS, APKM, XAPK y ZIP. Con Escaneo Recursivo Multi-APK, Modo Silencioso por Lotes y una salida de escaneo organizada, APKX-Hunter está diseñado para procesar eficientemente aplicaciones individuales así como grandes colecciones de aplicaciones Android, produciendo resultados limpios, estructurados y accionables.
APKX-Hunter combina múltiples técnicas de análisis estático—incluyendo descompilación, análisis de AndroidManifest, análisis de permisos, detección de componentes exportados, descubrimiento de endpoints, detección de secretos codificados de forma rígida, descubrimiento de configuraciones en la nube, detección de librerías nativas y comprobaciones de seguridad de OWASP MASVS—para descubrir información relevante para la seguridad dentro de las aplicaciones Android.
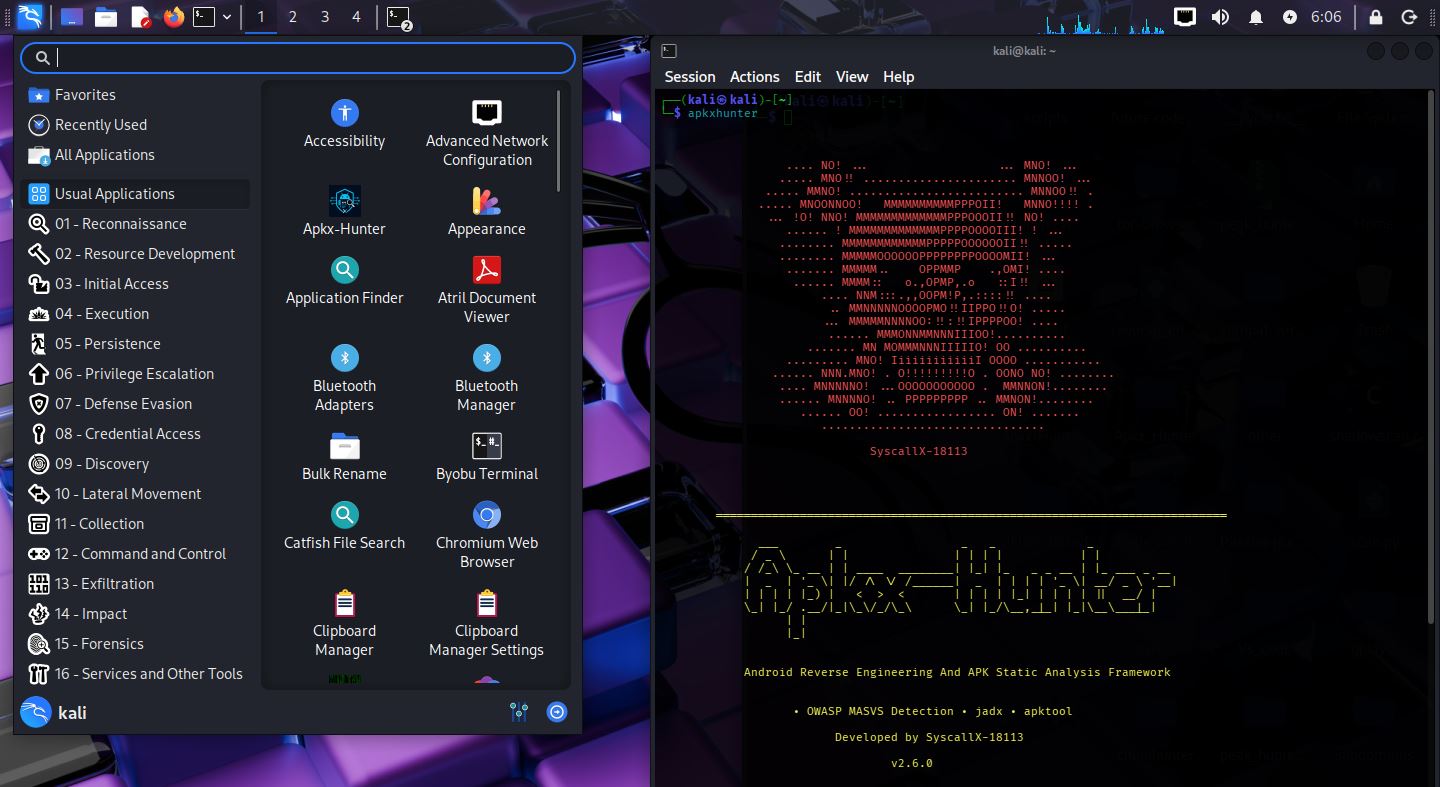
APKX-Hunter también proporciona un shell de línea de comandos interactivo integrado, que ofrece a los investigadores una interfaz de framework dedicada para ejecutar operaciones de análisis, configurar modos de escaneo, navegar por flujos de trabajo de proyectos e interactuar con APKX-Hunter directamente desde la terminal. Las características del shell incluyen historial de comandos, manejo interactivo de comandos, controles de escaneo y comandos a nivel de framework diseñados para hacer que los flujos de trabajo de análisis repetidos sean más rápidos y eficientes.
El framework incluye un Motor de Búsqueda e Investigación de Código para analizar el código fuente descompilado y extraído de la aplicación. Los investigadores pueden buscar recursivamente en los directorios del proyecto patrones de código o cadenas específicas. Esto facilita la investigación de implementaciones sospechosas, el rastreo de funcionalidades sensibles a la seguridad, la identificación de patrones vulnerables y la navegación rápida por grandes bases de código descompilado.
APKX-Hunter también integra un ligero Motor de Clasificación de Secretos basado en Aprendizaje Automático, escrito íntegramente en C, que clasifica automáticamente los secretos detectados por confianza y severidad. Esto ayuda a reducir los falsos positivos y a acelerar el triaje de vulnerabilidades.
El framework genera archivos de salida organizados y estructurados a lo largo de todo el proceso de análisis, separando los hallazgos relevantes y los resultados de seguridad en categorías claras para facilitar la investigación, la generación de informes y el análisis posterior. Al final de cada escaneo, APKX-Hunter genera estadísticas de escaneo detalladas, incluyendo el número de APKs escaneados, archivos analizados, secretos detectados, patrones detectados y hallazgos de MASVS, proporcionando a los investigadores una visión general completa de toda la evaluación de seguridad.
APKX-Hunter está diseñado como un flujo de trabajo completo de análisis estático de Android—desde la extracción de la aplicación y el descubrimiento automatizado hasta la investigación manual del código y el triaje de seguridad.
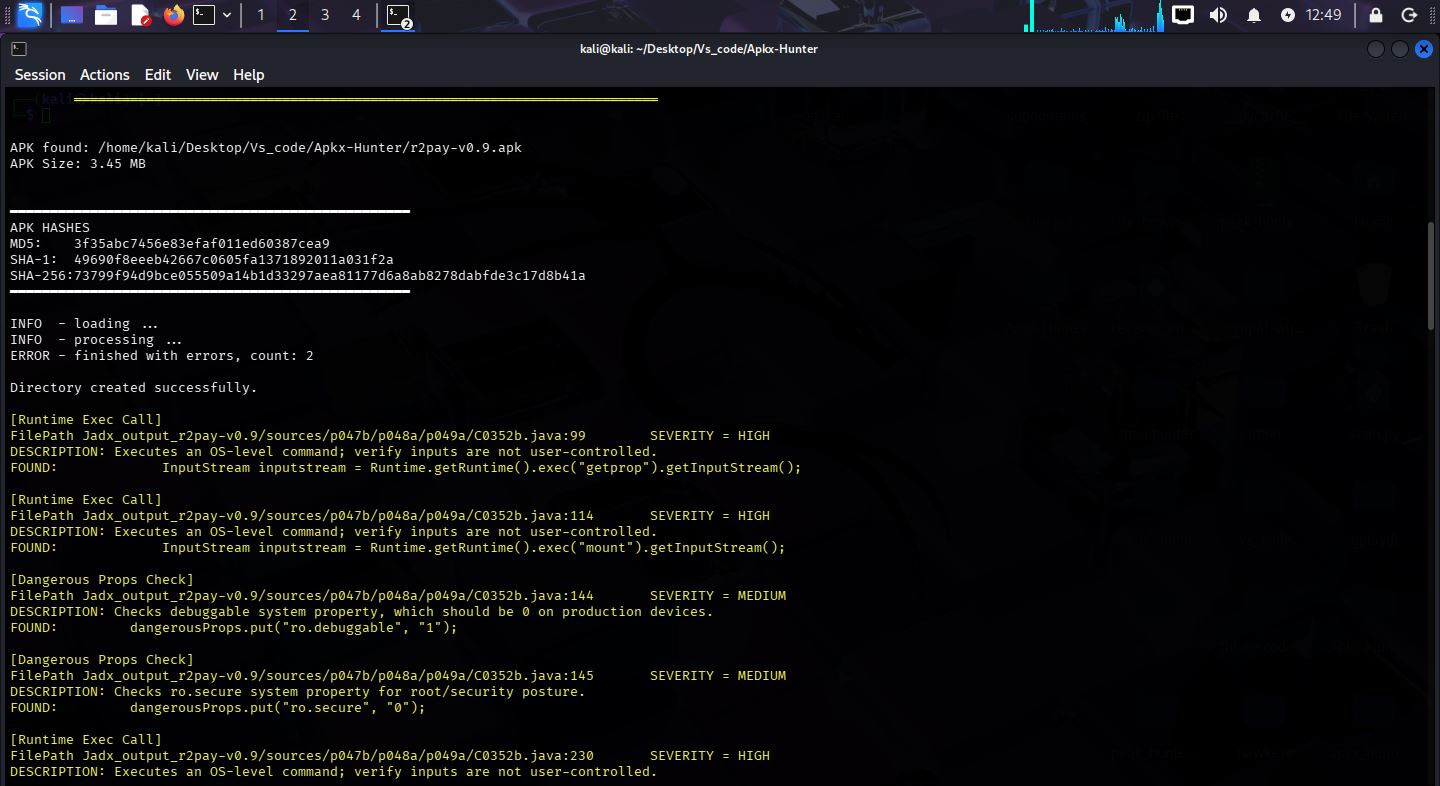
Apkx-Hunter ahora incluye escaneo de seguridad OWASP MASVS con 15 categorías y 100 patrones de detección:
| # | Categoría | Patrones |
|---|---|---|
| 1 | Criptografía débil | 18 |
| 2 | Certificate Pinning | 6 |
| 3 | Detección de root | 7 |
| 4 | Anti depuración | 6 |
| 5 | Anti manipulación | 4 |
| 6 | SharedPreferences | 9 |
| 7 | SQLite | 3 |
| 8 | Almacenamiento externo | 5 |
| 9 | Carga dinámica de código | 3 |
| 10 | Reflexión | 2 |
| 11 | Ejecución de comandos en tiempo de ejecución | 4 |
| 12 | Seguridad de WebView | 14 |
| 13 | Seguridad de red | 10 |
| 14 | Validación SSL | 5 |
| 15 | Carga de bibliotecas nativas | 4 |
| TOTAL | 100 |
APKXHunter ha sido probado contra la aplicación OWASP UnCrackable Level 4. El escaneo identificó con éxito múltiples hallazgos de seguridad, demostrando la eficacia de su motor de escaneo OWASP MASVS y sus capacidades de análisis estático de Android.