
 #1
Herramientas para crear y personalizar código malicioso o instrucciones para ejecutar después de la explotación.
Recomendado por Kitploit

 cyb3r-techie/pezor-docker
Con la ayuda de esta imagen docker, ¡puedes acceder fácilmente a PEzor en tu sistema!
 ycdxsb/cve-2020-0668
Hacer que el exploit para CVE-2020-0668 funcione para versiones < win10 v1903 y versiones >= win10 v1903
 r3kind1e/log4shell-obfuscated-payloads-generator
Generar payloads ofuscados primarios o secundarios de CVE-2021-44228 o CVE-2021-45046 para evadir la detección del WAF.
 murataydemir/cve-2017-9822
[CVE-2017-9822] DotNetNuke Deserialización de cookies: ejecución remota de código (RCE)
 amoloht/cve-2022-33891
「💥」CVE-2022-33891 - Apache Spark Inyección de Comandos
 securelayer7/wordpresshell
PoC de RCE de pre-autenticación para CVE-2026-63030 / CVE-2026-60137 (núcleo de WordPress)
 bigsizeme/cve-2018-2893
Generador de shell inversa
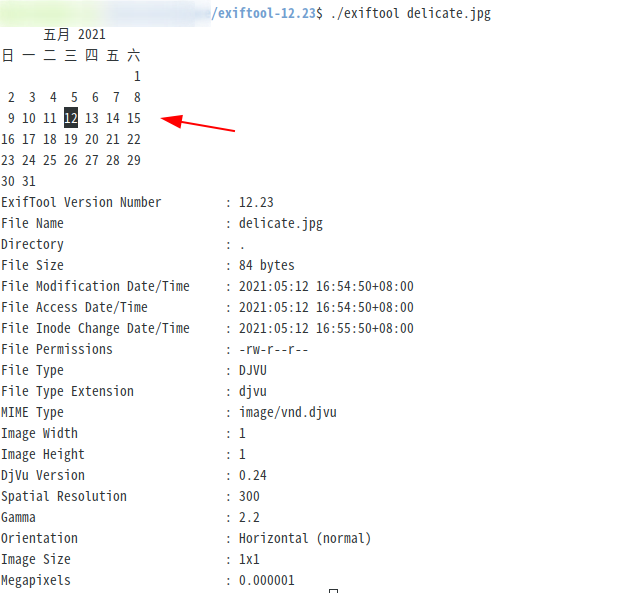 se162xg/cve-2021-22204
vulnerabilidad de ejecución de código arbitrario en exiftool
 iss4cf0ng/eden-rat
Una herramienta de acceso remoto basada en GUI para Linux de código abierto desarrollada en C# con un payload en Python, destinada a tareas legítimas…
 noxtal/follina
Todo sobre CVE-2022-30190, también conocido como follina, que es una vulnerabilidad de ejecución remota de código (RCE) que afecta a las Herramientas…
 eversinc33/nimnightmare
CVE-2021-1675 PoC de LPE en Nim (PrintNightmare: escalada de privilegios local)
 leviticus-triage/cerebro-red-v2
CEREBRO-RED v2: Plataforma avanzada de investigación de Red Team para LLM con algoritmo PAIR y evaluación LLM-como-juez
 vulnbe/burpsuite-copy-as-xmlhttprequest
Extensión de BurpSuite que convierte solicitudes HTTP en código JavaScript XMLHttpRequest para una generación optimizada de pruebas de concepto XSS y…
 youcannotseemeagain/cve-2023-22515_rce
Confluence后台rce
 0x00-0x00/-cve-2017-9805
Script de explotación para Apache Struts2 REST Plugin XStream RCE (CVE-2017-9805)
 jas502n/java-compressed-file-security
Vulnerabilidades de seguridad en archivos comprimidos de Java Web
 lanzt/cve-2020-14321
Exploit autenticado para Moodle 3.9 que eleva los privilegios de profesor al rol de gestor y logra la ejecución remota de código mediante la carga de…
 j0ey17/cve-2022-22963_reverse-shell-exploit
CVE-2022-22963 es una vulnerabilidad en el Spring Cloud Function Framework para Java que permite la ejecución remota de código. Este script de Python…








