#1
Herramientas para crear y personalizar código malicioso o instrucciones para ejecutar después de la explotación.
Recomendado por Kitploit
 rapid7/metasploit-framework
Marco de explotación de código abierto con sistema modular de payloads, codificadores y auxiliares para pruebas de penetración, validación de…
 swisskyrepo/payloadsallthethings
Una lista de payloads útiles y bypass para Seguridad de Aplicaciones Web y Pentest/CTF
 bishopfox/sliver
Marco de Emulación de Adversarios
 trustedsec/social-engineer-toolkit
El repositorio de Social-Engineer Toolkit (SET) de TrustedSec - Todas las nuevas versiones de SET se desplegarán aquí.
 leebaird/discover
Scripts personalizados de Bash y Python utilizados para automatizar diversas tareas de pruebas de penetración, incluyendo reconocimiento, escaneo,…
 threat9/routersploit
Framework de explotación para dispositivos embebidos
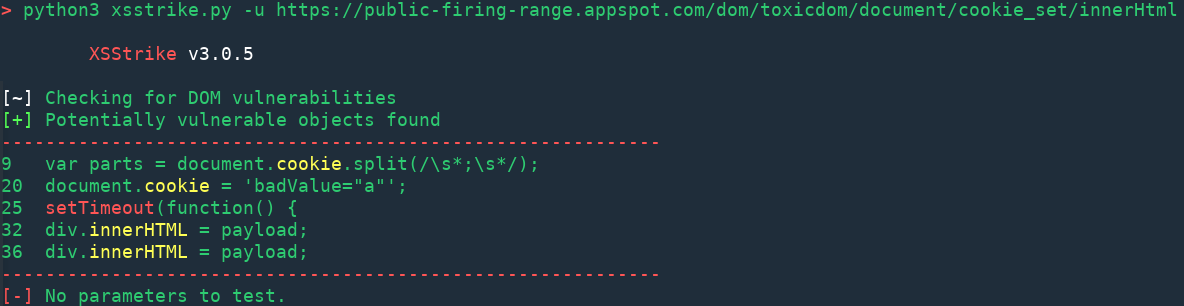 s0md3v/xsstrike
El escáner XSS más avanzado.
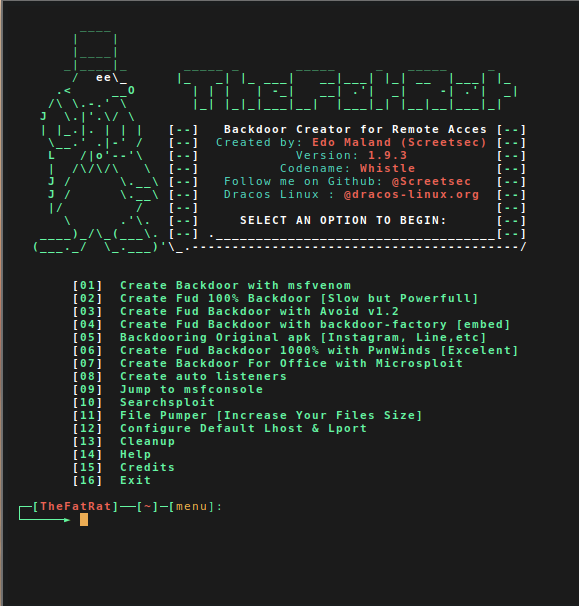 screetsec/thefatrat
Thefatrat una herramienta de explotación masiva: Herramienta fácil para generar backdoors y herramienta fácil para ataques de post-explotación como…
 edoverflow/bugbounty-cheatsheet
Una lista de payloads interesantes, consejos y trucos para cazadores de bug bounty.
 darthton/blackbone
Librería de hacking de memoria para Windows
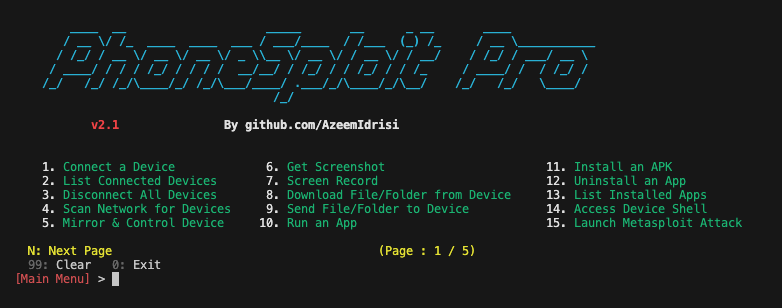 azeemidrisi/phonesploit-pro
Una herramienta de hacking todo en uno para tomar el control remoto de dispositivos Android.
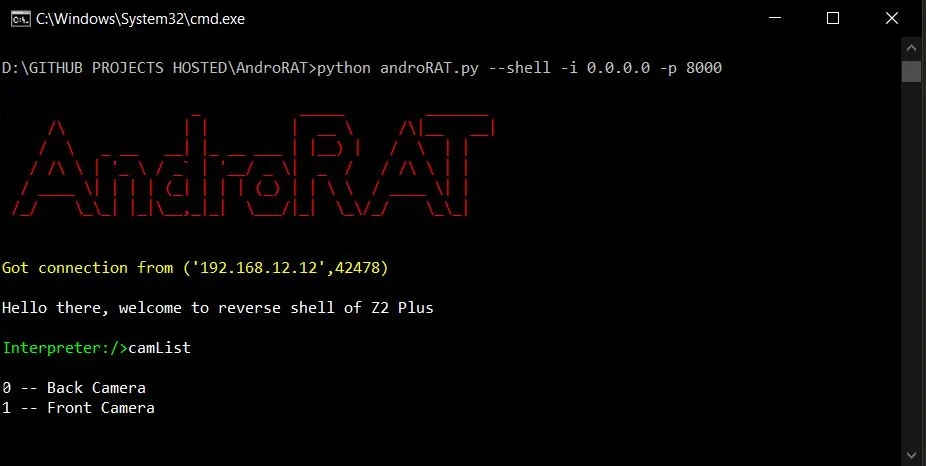 karma9874/androrat
Una sencilla herramienta de administración remota para Android que utiliza sockets. Usa Java en el lado del cliente y Python en el lado del servidor
 ne0nd0g/merlin
Merlin es un multiplataforma post-explotación HTTP/2 Comando y Control servidor y agente escrito en golang.
 daffainfo/allaboutbugbounty
Todo sobre bug bounty (bypasses, payloads, etc.)
 samratashok/nishang
Nishang - PowerShell ofensivo para equipo rojo, pruebas de penetración y seguridad ofensiva.
 frohoff/ysoserial
Una herramienta de prueba de concepto para generar cargas útiles que explotan la deserialización insegura de objetos Java.
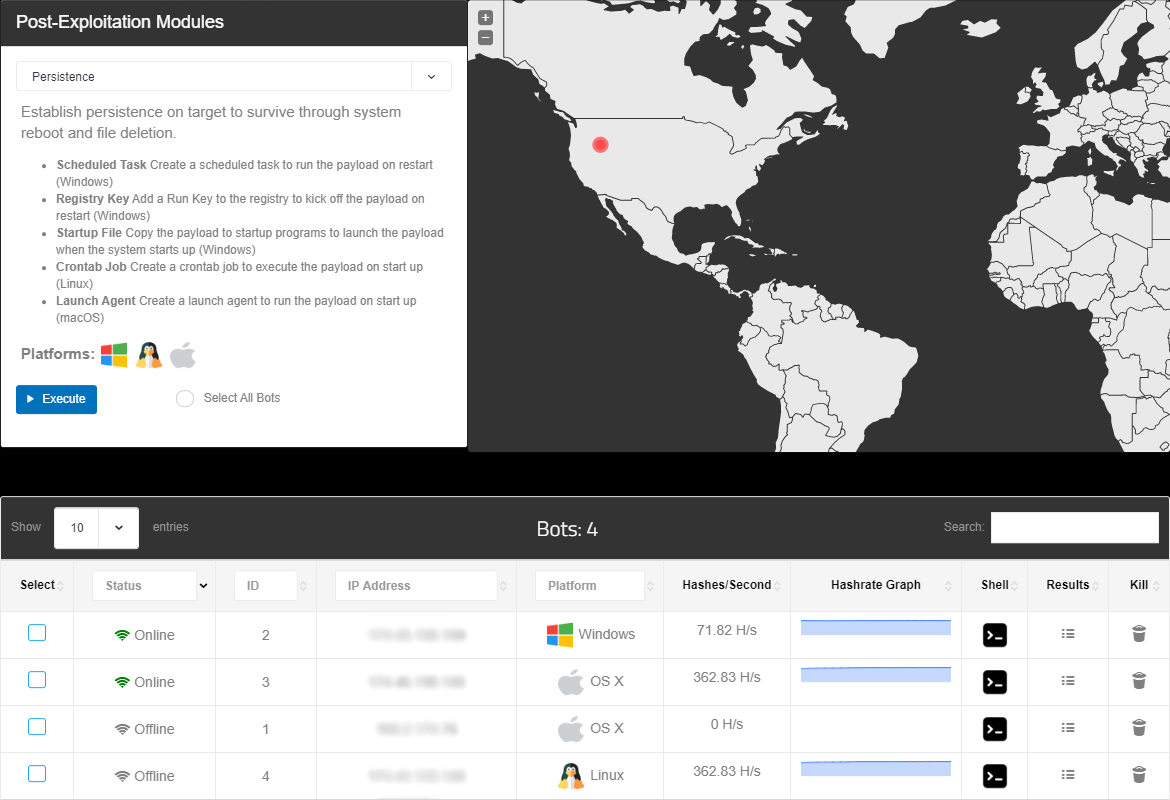 malwaredllc/byob
Un framework de post-explotación de código abierto para estudiantes, investigadores y desarrolladores.
 trustedsec/unicorn
Unicorn es una herramienta simple para utilizar un ataque de degradación de PowerShell e inyectar shellcode directamente en memoria. Basado en los…