
 #1
Herramientas para crear y personalizar código malicioso o instrucciones para ejecutar después de la explotación.
Recomendado por Kitploit

 bishopfox/sliver
Marco de Emulación de Adversarios
rapid7/metasploit-frameworkMarco de explotación de código abierto con sistema modular de payloads, codificadores y auxiliares para pruebas de penetración, validación de…
 goshs-labs/goshs
Feature-rich single-binary file server for red teamers and developers. HTTP/S · WebDAV · FTP/SFTP · SMB · LDAP/S · NTLM hash capture · DNS/SMTP…
 roodhelios/cve-2022-26134-ognl-injection
Exploit for CVE-2022-26134, an OGNL injection vulnerability in Atlassian Confluence Server and Data Center, enabling unauthenticated remote code…
 leebaird/discover
Custom Bash and Python scripts used to automate various penetration testing tasks including recon, scanning, enumeration, and malicious payload…
 hahwul/jwt-hack
Kit de herramientas de hackeo de JSON Web Token
 jonaslejon/malicious-pdf
Genera archivos PDF de prueba maliciosos para pruebas de penetración, búsqueda de bug bounties y red teaming. Prueba SSRF, XSS, XXE, robo de…
 mrhenrike/embedxpl-forge
Embedded Device Security Assessment Framework — 700 módulos, 350 CVE, 55 proveedores, APT Group Engine. Cubre routers, cámaras IP, ONT GPON, CPE de…
 yslxotwod/imsisting
Kit de herramientas de seguridad celular GTK4 y CLI con 57 módulos para la interfaz aérea 2G GSM, 3G UMTS, 4G LTE y 5G NR, red central, identidad…
 industri4l-h3ll-xpl0it3rs/cve-2026-38526-krayincrm-rce
CVE-2026-38526 Exploit | por infrar3d
 nicetop1027/cve-2026-pending-django-summernote-rce
Prueba de concepto para RCE por carga arbitraria de archivos en django-summernote cuando falta Pillow. Explota CWE-434 para subir un web shell.
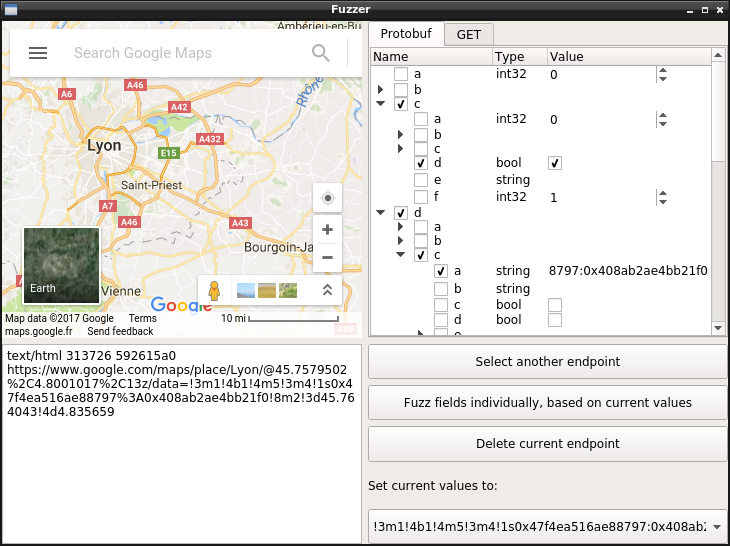 marin-m/pbtk
Un conjunto de herramientas para ingeniería inversa y fuzzing de apps basadas en Protobuf
 owasp/owasp-hunting
Curated collection of payloads for ethical security testing and bug bounty hunting, covering common web vulnerabilities and attack vectors.
 sliverarmory/sliver-gui
Cross-platform Electron GUI for the Sliver C2 framework, providing session and beacon dashboards, payload generation, listeners, loot, and cloud…
 azeemidrisi/phonesploit-pro
Una herramienta de hacking todo en uno para tomar el control remoto de dispositivos Android.
 ne0nd0g/merlin
Merlin es un multiplataforma post-explotación HTTP/2 Comando y Control servidor y agente escrito en golang.
 yasserbdj96/hiphp
Herramienta de puerta trasera basada en PHP para control remoto de sitios web a través de HTTP/HTTPS. Permite la gestión de archivos, la ejecución de…
 tc4dy/cve-2026-29000-poc-exploit
CVE-2026-29000 – Omisión de autenticación en pac4j-jwt (CVSS 10.0). Falsificación de admin con un solo clic mediante envoltura JWE con clave pública.…







