
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
R2C-CVE-2025-55182-66478 — 🔥 React2Shell Toolkit - CVE-2025-55182 & CVE-2025-66478 | Kitploit
Herramientas/GitHubGitHub/cybertechajju/r2c-cve-2025-55182-66478
ReconocimientoEscáneres de VulnerabilidadesGeneración de PayloadsExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónPruebas de PenetraciónComando y Control

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Aprendizaje y Educación
Red Teaming
Desarrollo de Payloads
GitHubcybertechajju/r2c-cve-2025-55182-66478

R2C-CVE-2025-55182-66478

🔥 React2Shell Toolkit - CVE-2025-55182 & CVE-2025-66478

Ver RepositorioSitio web
2415hace 10 mesesRevisado por Kitploit
Compartir

🔥React2Shell Toolkit-CVE-2025-55182 y CVE-2025-66478

React2Shell Banner CVE-2025-55182 CVE-2025-66478 CVSS

🚨 RCE Crítica en React Server Components y Next.js 🚨

Kit de herramientas profesional de Red Team para detección y explotación de CVE-2025-55182

🔍 Características • ⚡ Inicio rápido • 📚 Documentación • 🤝 Conectar


🎯 Acerca de CVE-2025-55182 y CVE-2025-66478

🐛 ¿Qué es React2Shell?

React2Shell es una vulnerabilidad crítica de Ejecución Remota de Código (RCE) sin autenticación que afecta a React Server Components (RSC) y aplicaciones Next.js.

ID CVEComponentePuntuación CVSSImpacto
CVE-2025-55182React Server Components10.0 🔴Toma completa del servidor
CVE-2025-66478Next.js Server Actions10.0 🔴Compromiso total del sistema

🎭 Vector de ataque

// Atacante envía un payload malicioso del protocolo Flight
POST / HTTP/1.1
Next-Action: exploit
Content-Type: multipart/form-data

{"__proto__": "pollution", "then": "gadget_chain"} 
    ↓
Deserialización insegura
    ↓
Contaminación de prototipos
    ↓
💥 Ejecución Remota de Código 💥

🎯 Versiones afectadas

  • React: 19.0.0, 19.1.0, 19.1.1, 19.2.0
  • Next.js: 15.x, 16.x (con App Router)
  • Frameworks: React Router, Waku, Vite RSC, Parcel, RedwoodSDK

✅ Versiones parcheadas

  • React: 19.0.1+, 19.1.2+, 19.2.1+
  • Next.js: 15.0.5+, 15.1.9+, 15.2.6+, 16.0.7+

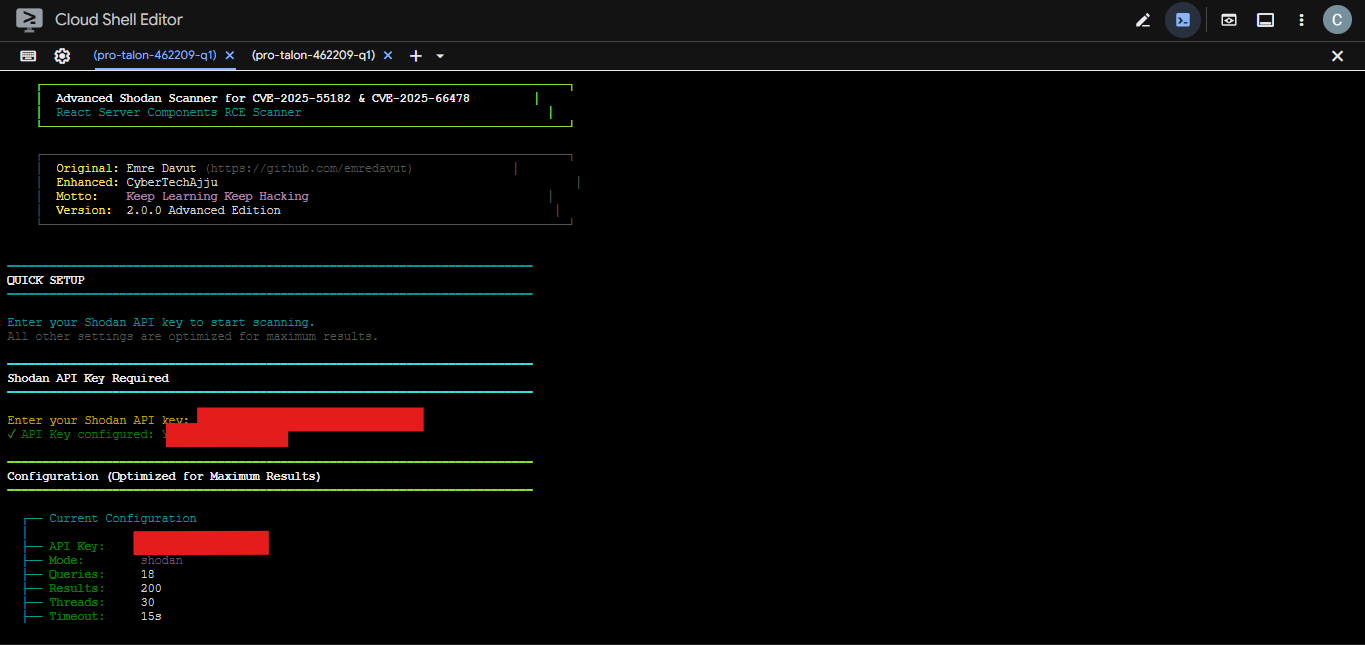
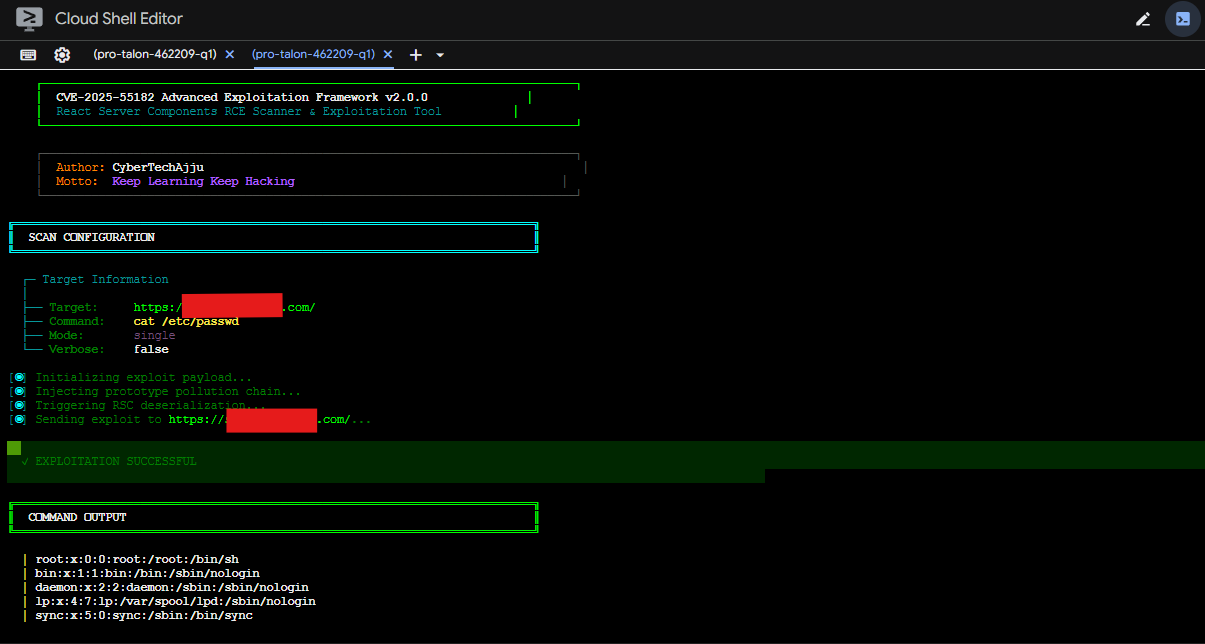
📸 Prueba de concepto

🎯 Demostraciones de explotación en vivo

🔓 Explotación RCE exitosa

POC 3 - Demostración RCE

Ejecución de comandos mediante la vulnerabilidad React2Shell

💥 Confirmación de vulnerabilidad

POC 4 - Prueba de explotación

Compromiso del servidor a través del protocolo Flight

⚠️ Estas capturas demuestran explotación real en entornos controlados
Úselas de manera responsable y solo con la autorización adecuada


🛠️ Componentes del kit de herramientas

Este repositorio contiene 4 herramientas de nivel profesional para la detección y explotación de CVE-2025-55182:

🔍 Plantilla Nuclei

Escáner avanzado

Nuclei

✅ 5 Payloads
✅ Cero falsos positivos
✅ Validación matemática
✅ Escaneo por lotes

🐍 Escáner Shodan

Descubrimiento de objetivos

Python

✅ Búsqueda automatizada
✅ Escaneo masivo
✅ Más de 50 consultas de Shodan
✅ Asistente interactivo

💻 Exploit Bash

Framework CLI

Bash

✅ 8 Payloads predefinidos
✅ Modo interactivo
✅ Soporte multiobjetivo
✅ Interfaz cyberpunk

🔧 Extensión Burp

Pruebas manuales

Burp

✅ Más de 30 Payloads
✅ Escaneo activo + pasivo
✅ Interfaz gráfica
✅ Integración con Collaborator


⚡ Inicio rápido

📦 Instalación

# Clonar el repositorio
git clone https://github.com/cybertechajju/R2C-CVE-2025-55182-66478.git
cd R2C-CVE-2025-55182-66478

# Instalar dependencias de Python
pip install -r requirements.txt
pip install -r exploits/requirements.txt

🚀 Ejemplos de uso

1️⃣ Escáner Nuclei (Detección más rápida)

# Escanear un objetivo único
nuclei -t nuclei-templates/cve-2025-55182.yaml -u https://target.com

# Escanear múltiples objetivos
nuclei -t nuclei-templates/cve-2025-55182.yaml -l targets.txt

2️⃣ Escáner Shodan (Descubrimiento masivo)

# Modo asistente interactivo
python exploits/shodan_scanner_advanced.py

# O con la clave API directamente
python exploits/shodan_scanner_advanced.py --api YOUR_SHODAN_API_KEY

3️⃣ Exploit Bash (Explotación directa)

# Modo interactivo
bash exploits/scanner_advanced.sh -i

# Explotación rápida
bash exploits/scanner_advanced.sh -d https://target.com -p 2

4️⃣ Extensión Burp (Pruebas manuales)

  1. Abrir Burp Suite → Extensions → Add
  2. Seleccionar burp-extension/React2Shell_Burp.py
  3. Revisar la pestaña "React2Shell Pro" para la interfaz gráfica

📁 Estructura del repositorio

cve-2025-55182/
├── 📂 nuclei-templates/          # Plantillas YAML de Nuclei
│   └── cve-2025-55182.yaml       # Plantilla de detección avanzada
├── 📂 exploits/                  # Herramientas de explotación
│   ├── shodan_scanner_advanced.py   # Escáner masivo de Shodan
│   ├── scanner_advanced.sh          # Framework de explotación Bash
│   └── requirements.txt             # Dependencias de Python
├── 📂 burp-extension/            # Extensión de Burp Suite
│   ├── React2Shell_Burp.py       # Extensión principal (más de 30 payloads)
│   ├── payloads.json             # Biblioteca de payloads
│   └── detection_rules.json      # Patrones de detección
├── 📂 burp bechek/               # Archivos BCheck para Burp Scanner
│   ├── CVE-2025-55182-React2Shell-Active.bcheck
│   └── CVE-2025-66478-NextJS-React2Shell-Active.bcheck
└── 📄 README.md                  # Este archivo

🎨 Exhibición de características

✨ Características de la plantilla Nuclei

  • ✅ 5 Payloads de explotación: Linux, Windows, endpoints alternativos
  • ✅ Validación matemática: 41 * 271 = 11111 (cero falsos positivos)
  • ✅ Detección en múltiples etapas: Identificación del framework → Descubrimiento RSC → Validación RCE
  • ✅ Múltiples matchers: Validación matemática, patrones de error, prueba de ejecución

🔥 Características del escáner Shodan

  • ✅ Más de 50 consultas de Shodan: Máximo descubrimiento de objetivos vulnerables
  • ✅ Extracción inteligente: Tanto direcciones IP como nombres de dominio
  • ✅ Asistente interactivo: Configuración guiada para principiantes
  • ✅ Interfaz cyberpunk: Terminal temática neón con animaciones
  • ✅ Escaneo por lotes: Escaneo de objetivos con múltiples hilos
  • ✅ Informes JSON: Informes detallados de vulnerabilidades

💪 Características del exploit Bash

  • ✅ 8 Payloads predefinidos: Información del sistema, metadatos AWS, detección de contenedores, etc.
  • ✅ Modo interactivo: Explotación guiada por menú
  • ✅ Escaneo multiobjetivo: Escanear desde una lista de archivos
  • ✅ Salida enriquecida: Resultados codificados por colores con animaciones
  • ✅ Análisis de errores: Diagnósticos detallados de fallos

🚀 Características de la extensión Burp

Descargar herramienta