
 #1
Herramientas para crear y personalizar código malicioso o instrucciones para ejecutar después de la explotación.
Recomendado por Kitploit
 libraggbond/cve-2018-3191
CVE-2018-3191 shell inversa
 dale-ruane/fudge
Ocultando implantes en archivos HTML
 archive-puma/securitynotfound
Webshell PHP sigilosa disfrazada como página de error 404 con consola AJAX, ejecución oculta de comandos mediante la cabecera Referrer y acciones…
 kishorbal/deep-c
Herramienta de detección y explotación de configuraciones incorrectas de deeplink en Android
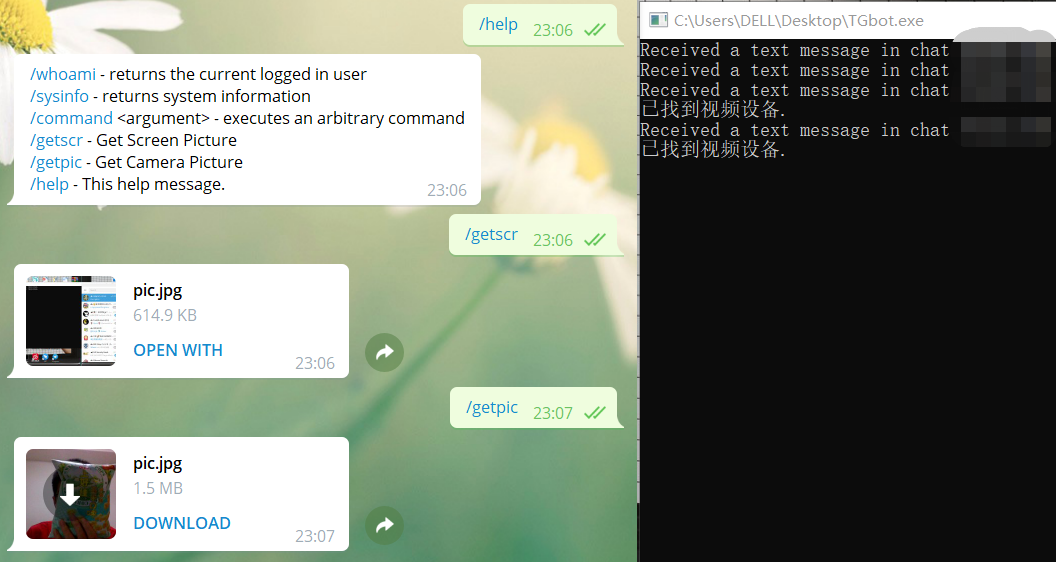 sf197/telegra_csharp_c2
Comando y Control para escritura en C#
 5alt/zerorat
ZeroRAT es un control remoto de una sola línea para Windows.
 pyn3rd/cve-2018-3252
CVE-2018-3252-PoC
 gh1mau/masta-cve-2026-48907
Escáner Python de un solo archivo para CVE-2026-48907 (RCE del editor JCE de Joomla). Detecta Joomla/JCE, realiza pruebas de payload intrusivas…
 yehia-mamdouh/shell3er
Shell inversa basada en PowerShell con ejecución de tareas en segundo plano, transferencia de archivos y mecanismos duales de persistencia a través…
 lorentzenman/payday
Generador de payloads que utiliza Metasploit y Veil. Toma una dirección IP como entrada y llama a Veil. Usa msfvenom para crear payloads y escribe…
 caveeroo/cve-2026-111497-wordpress-poc
PoC de RCE para CVE-2026-111497 en una imagen oficial de Docker de WordPress fijada
 yehia-mamdouh/xssya-v-2.0
Escáner XSS en Python que confirma la inyección de payloads reflejados y codificados, ejecuta payloads para capturar cookies, detecta WAFs y prueba…
 0xf4n9x/cve-2023-0669
CVE-2023-0669 GoAnywhere MFT sufre de una vulnerabilidad de inyección de comandos sin autenticación en el Servlet de Respuesta de Licencia debido a…
 itsmmdoha/ducklogger
Un keylogger USB basado en ESP32-S3 con wifi, fácil de hacer uno mismo (DIY) con hardware ampliamente disponible.
 hdce-inc/cve-2023-38831
CVE-2023-38831 PoC (Prueba de Concepto)
 sfewer-r7/cve-2025-22457
PoC para CVE-2025-22457 - Un desbordamiento de búfer basado en pila remoto sin autenticación que afecta a Ivanti Connect Secure, Pulse Connect…
 nyan-x-cat/njrat-0.7d-stub-csharp
njRAT C# Stub - Corregido para PowerShell
 jas502n/zentao-getshell
禅道8.2 - 9.2.1前台Getshell








