Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/yehia-mamdouh/shell3er
Generación de PayloadsMecanismos de PersistenciaPost-ExplotaciónComando y ControlRed TeamingHerramienta de Acceso Remoto
GitHubyehia-mamdouh/shell3er

Shell3er

Shell inversa basada en PowerShell con ejecución de tareas en segundo plano, transferencia de archivos y mecanismos duales de persistencia a través del registro y la carpeta de inicio para operaciones de red team.

Ver Repositorio
811532hace 3 añosRevisado por Kitploit

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Shell3er

Shell3er Shell inversa de PowerShell

23

Las características inversas de Shell3er

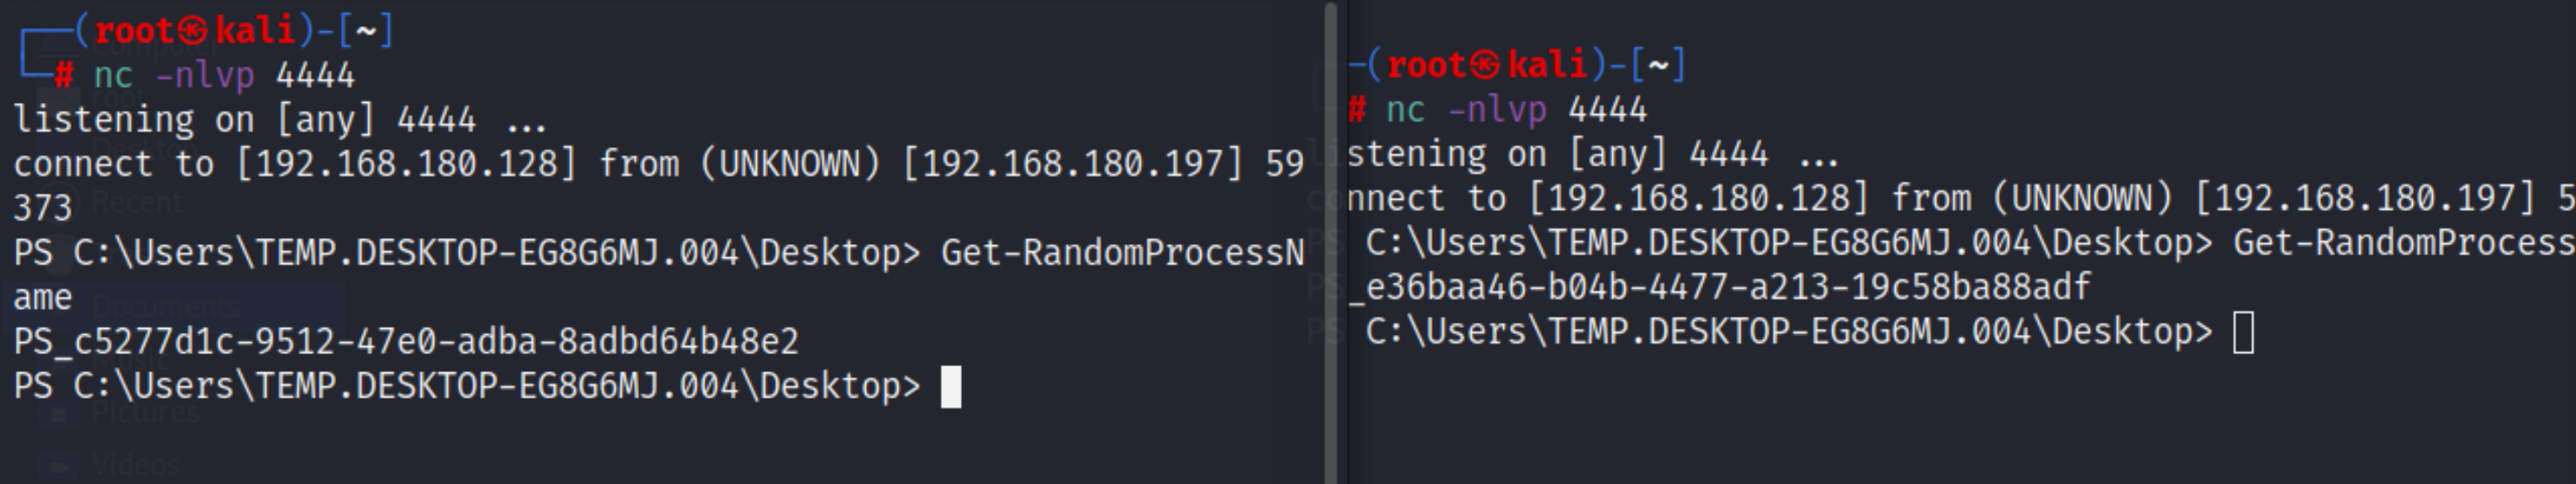
Función Get-RandomProcessName

La función Get-RandomProcessName genera un nombre de proceso aleatorio concatenando "PS_" con un nuevo GUID. Esto se utiliza para crear nombres de proceso únicos y aparentemente aleatorios, dificultando la identificación de procesos sospechosos.
sd2

Función Run-BackgroundTask

La función Run-BackgroundTask acepta un ScriptBlock y un nombre de proceso opcional como parámetros. Luego inicia un nuevo trabajo en segundo plano con un nombre de trabajo aleatorio, ejecuta el bloque de script y recupera la salida. El propósito principal de esta función es ejecutar tareas en segundo plano sin interferir con el script principal.

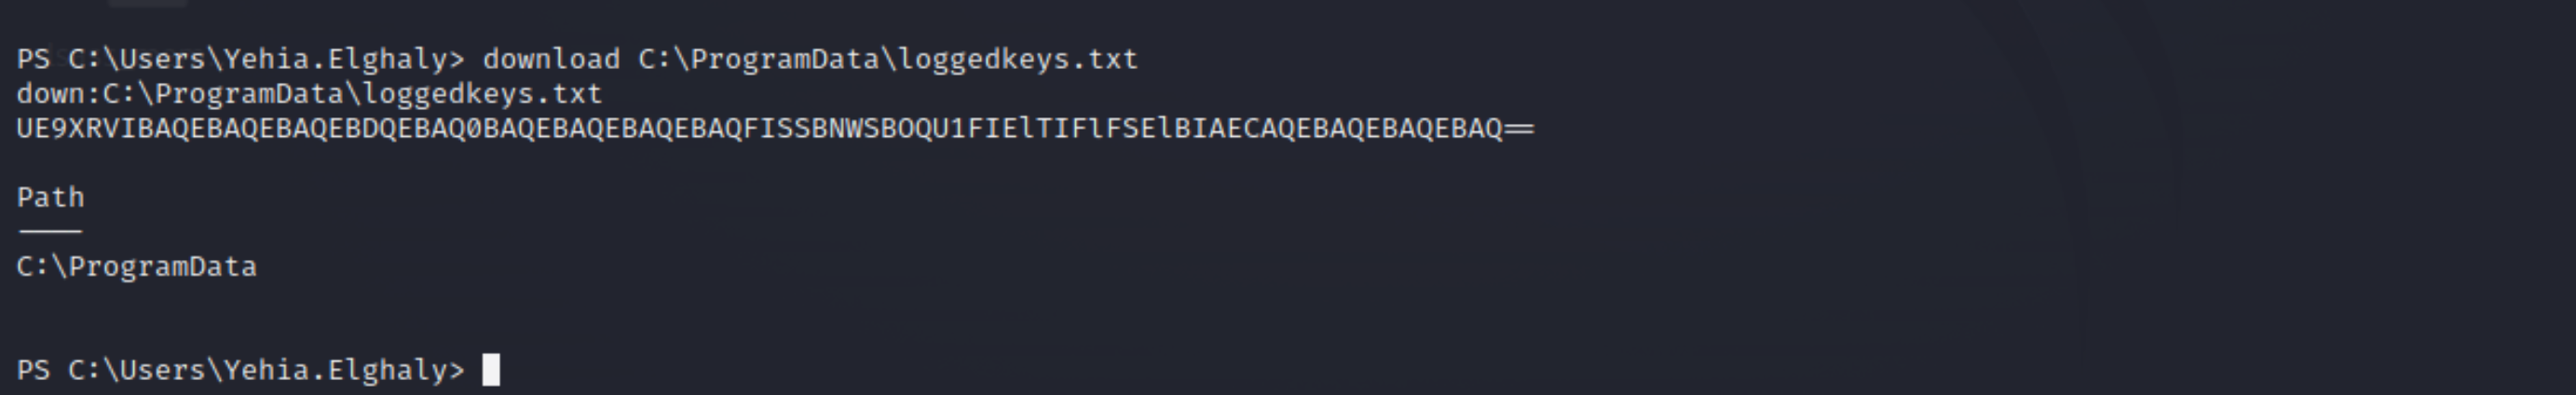
Funciones de Descarga y Subida

Las funciones de descarga y subida sirven para transferir archivos entre el cliente y el servidor. Utilizan codificación Base64 para transmitir los datos del archivo a través de la red. Los errores, si se encuentran durante el proceso de transferencia de archivos, se envían de vuelta al cliente.
keylog

Mecanismos de Persistencia

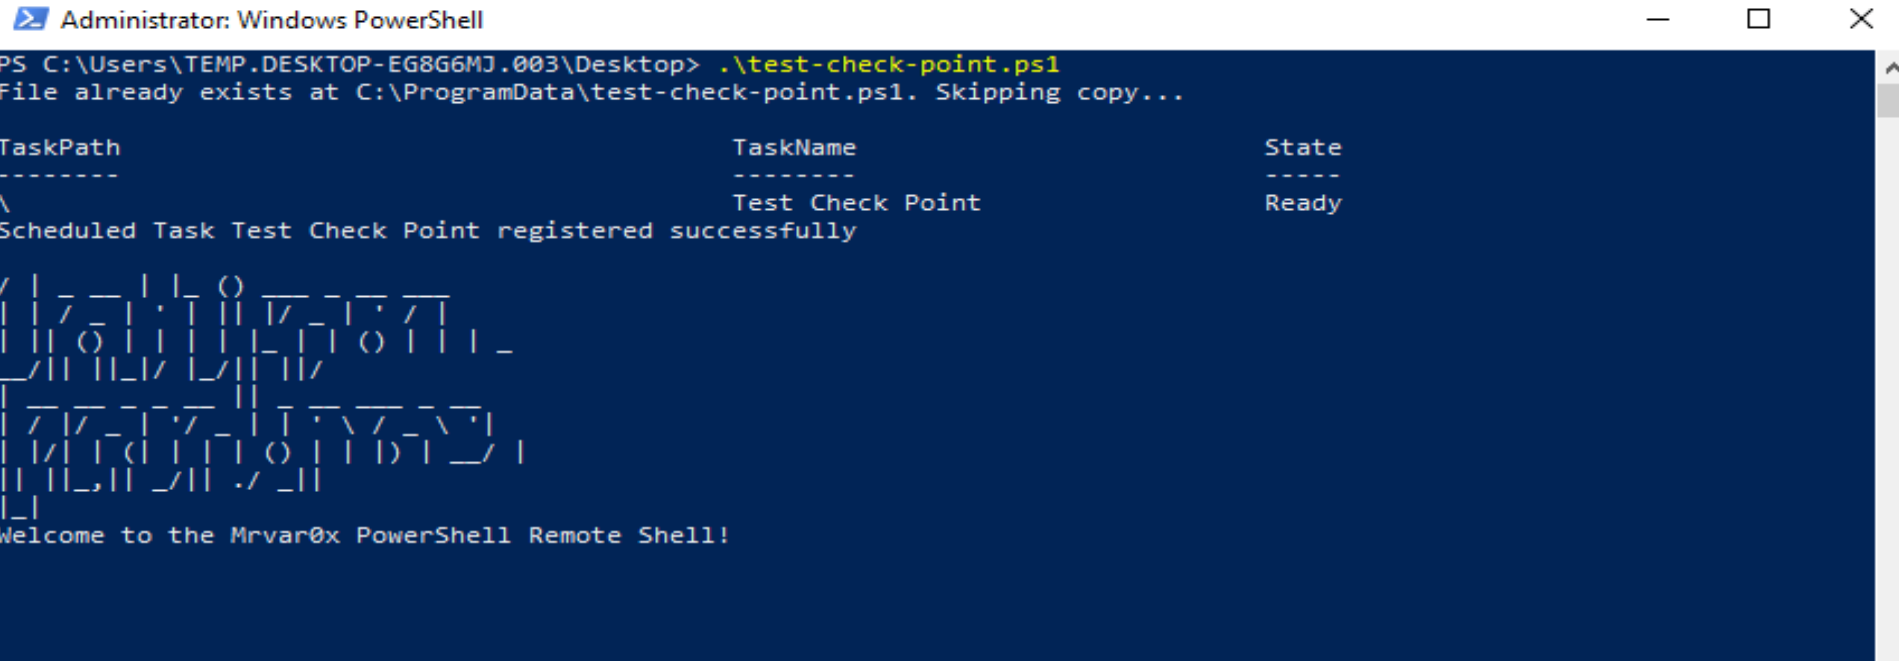
El script utiliza dos métodos diferentes para lograr persistencia en el sistema objetivo. Primero, se copia a sí mismo en la carpeta "C:\ProgramData" y modifica la clave de registro "HKCU:\SOFTWARE\Microsoft\Windows\CurrentVersion\Run" para iniciar el script cada vez que el usuario inicia sesión. Segundo, copia el script a la carpeta de Inicio del usuario, asegurando que se ejecute cada vez que el usuario inicie su sistema.

Shell3er probado manualmente en las siguientes soluciones: (Checkpoint EDR version E85.40) (Kaspersky Total Security) (Widdows Defender)

sdf

Uso

  • nc -nlvp 4444 en la máquina atacante
  • Ejecute el script en la máquina víctima

Contribuciones

¡Genial! Las contribuciones son bienvenidas y muy apreciadas. Por favor, envíe todas en el rastreador de pull requests de GitHub. ¡Juntos podemos hacer que esto sea aún más increíble! 🚀


Descargar herramienta