Deep-C
Deep-C es un Framework de Explotación de Deep Links en Android que descompila APKs automáticamente, identifica puntos de entrada de deep links expuestos e inseguros, valida la explotabilidad mediante análisis estático y verificación opcional de IA, y genera Pruebas de Concepto (PoCs) ejecutables mediante adb.
Deep-C está diseñado para pruebas de penetración de aplicaciones móviles, evaluaciones de equipos rojos e investigación de seguridad en Android, con un fuerte enfoque en la explotabilidad real en lugar de hallazgos ruidosos.
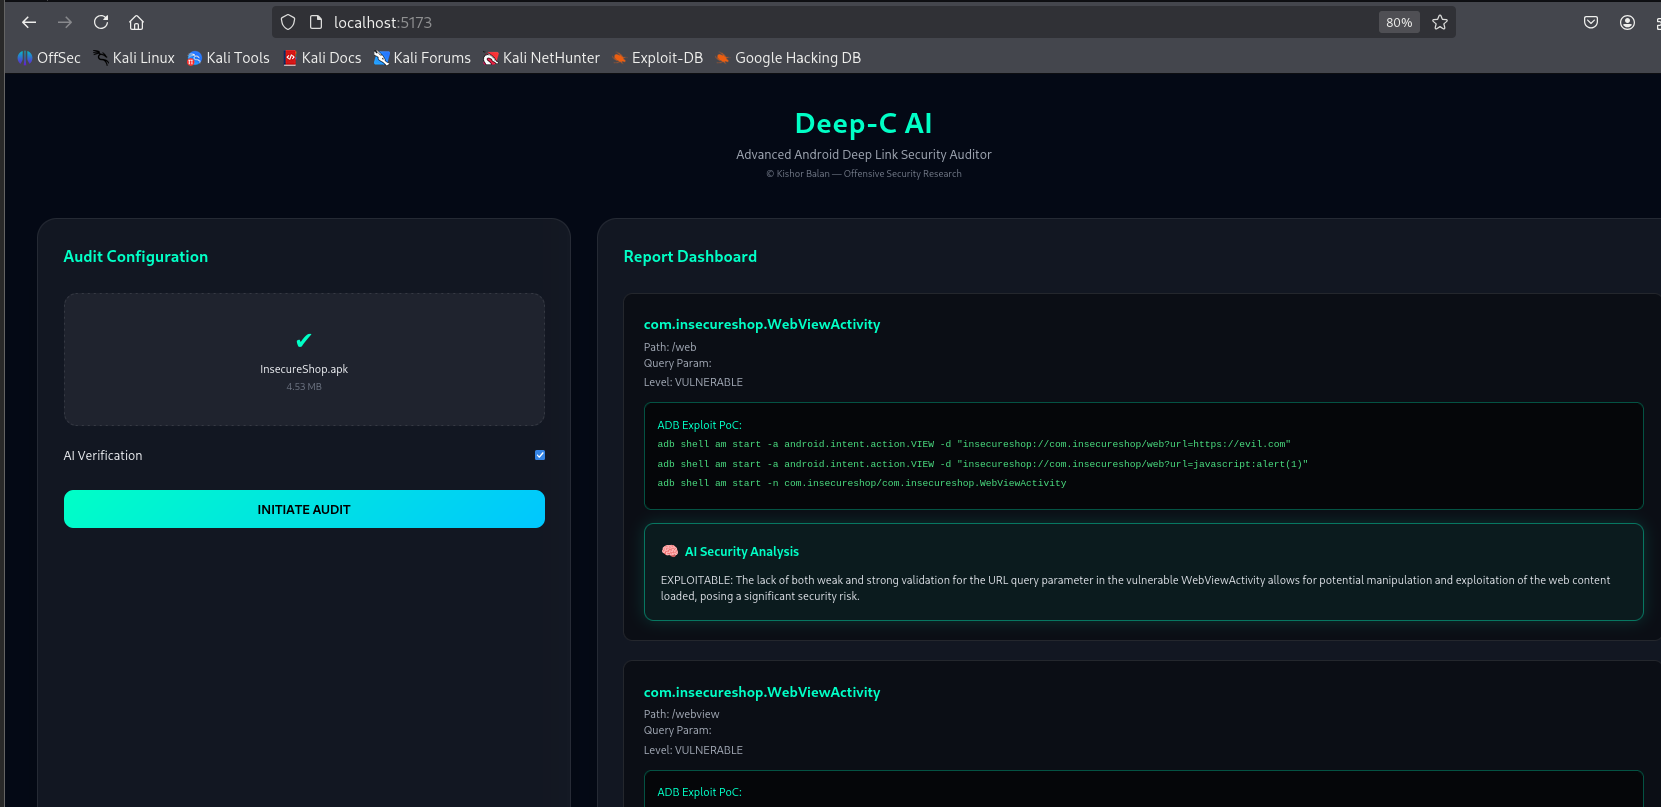
WebdeepC -(versión web)
CLI

✨ Características
📦 Análisis de APK
- Descompilación automática de APK usando apktool
- Procesamiento de bytecode usando dex2jar
- Recuperación de código fuente Java usando jadx
🔍 Descubrimiento de Deep Links
- Deep links de esquemas personalizados
- App links (
http / https)
- Actividades exportadas y navegables
- Análisis de filtros de intención (
VIEW + BROWSABLE)
🚪 Detección de Componentes Exportados
- Identificación de actividades exportadas
- Enumeración de puntos de entrada de deep links
- Análisis de alcanzabilidad de esquemas personalizados
🌐 Identificación de Abuso de WebView
- Detección de datos controlados por atacante que llegan a
WebView.loadUrl
- Identificación de manejo inseguro de URLs
- Soporte para código Java y Kotlin (descompilado con jadx)
⚠️ Detección de Patrones Inseguros de Deep Links
- Validación de host ausente o incorrecta
- Lógica de validación débil (
endsWith, contains, regex)
- Manejo inseguro de esquemas personalizados
- Rutas sensibles:
- login
- reset
- wallet
- payment
- admin / flujos privilegiados
🎯 Mapeo de Ataques
- Secuestro de intención
- Redirecciones abiertas
- Bypass de autenticación mediante deep links
- Inyección de URL en WebView
- Carga arbitraria de URLs
🤖 Verificación de Vulnerabilidades Asistida por IA (Opcional)
- Revisión opcional de IA basada en ChatGPT (
--ai-review)
- La IA actúa como un revisor de seguridad de segunda pasada
- Confirma la explotabilidad basándose en:
- Código fuente descompilado
- Flujo de datos de intención
- Lógica de validación
- Reduce falsos positivos
- La IA nunca inventa hallazgos — solo valida los existentes
- El veredicto de la IA se fusiona de manera segura con la confianza estática
La integración de IA es opt-in y está deshabilitada por defecto.
🧪 Generación de Pruebas de Concepto (PoC)
- Generación de PoC consciente del esquema
- Manejo de esquemas personalizados
- Múltiples variantes de payload:
- URLs externas
- payloads
javascript:
- Comandos adb ejecutables
- Ejecución automática opcional de PoCs
- Salida de consola clara y legible
- Archivo de resultados JSON estructurado
- Incluye:
- Confianza estática
- Confianza de IA (si está habilitada)
- Confianza final fusionada
- Justificación
- PoCs generados
Cómo funciona Deep-C
🔄 Flujo de Trabajo de Alto Nivel
APK
 ↓
Decompile APK (apktool)
 ↓
Extract Manifest & Bytecode
 ↓
Identify Exported Deep Link Entry Points
 ↓
Decompile Source (dex2jar + jadx)
 ↓
Validate Exploitability (code / heuristics)
 ↓
(Optional) AI Verification (--ai-review)
 ↓
Generate adb PoCs
 ↓
Console Output + JSON Report
🔧 Requisitos
Asegúrate de que las siguientes herramientas estén instaladas y disponibles en tu PATH:
Python 3.8+
apktool
adb (Android Platform Tools)
d2j-dex2jar
openai
Verificar Instalación
apktool --version
adb version
python3 --version
Para análisis basado en IA (openAI)
Exporta tu clave API de openAI a las variables de entorno
export OPENAI_API_KEY="Your_openai_API_key"
Uso
🔍 Analizar APK (Sin Explotación)
python deepc.py -a target.apk
💥 Analizar + Ejecutar PoCs mediante adb
python deepc.py -a target.apk --exec
⚠️ Asegúrate de que un dispositivo/emulador esté conectado mediante adb antes de usar --exec.

 kishorbal/deep-c







