
 #1
Herramientas para crear y personalizar código malicioso o instrucciones para ejecutar después de la explotación.
Recomendado por Kitploit

 bkfish/awesome_shiro
CVE-2016-4437-Shiro módulo de fuerza bruta de deserialización y key, ejecución de comandos, script de reverse shell
 datackmy/fallingskies-cve-2023-35885
Exploit en Python para CVE-2023-35885 dirigido a CloudPanel v2.0.0–v2.3.0. Inyecta una webshell mediante una cookie serializada manipulada para…
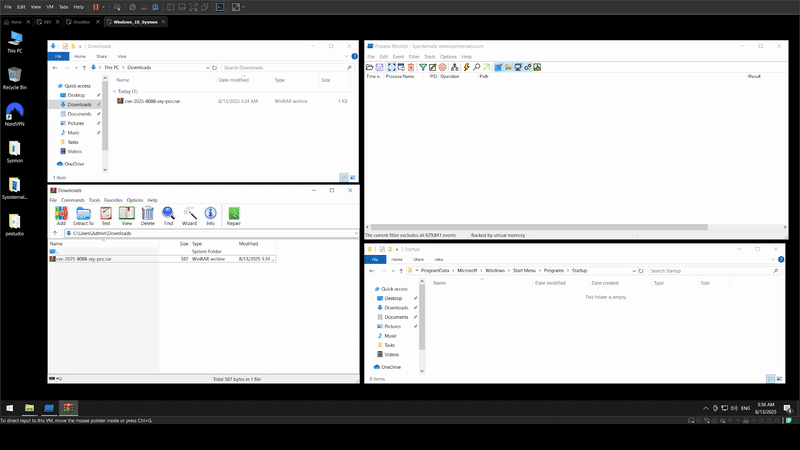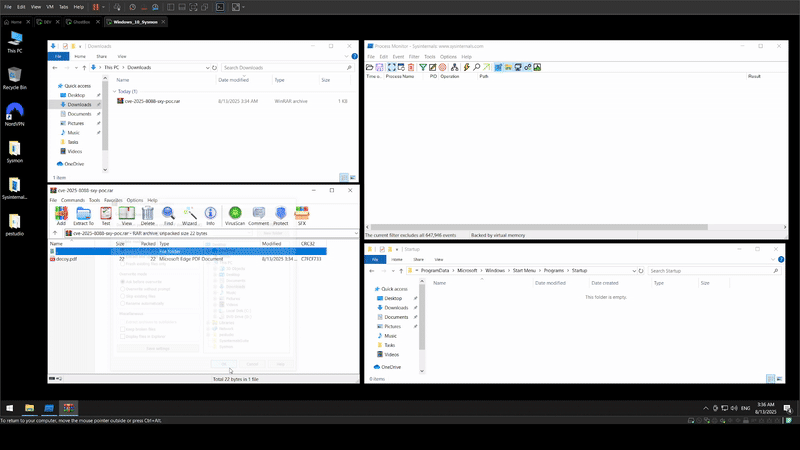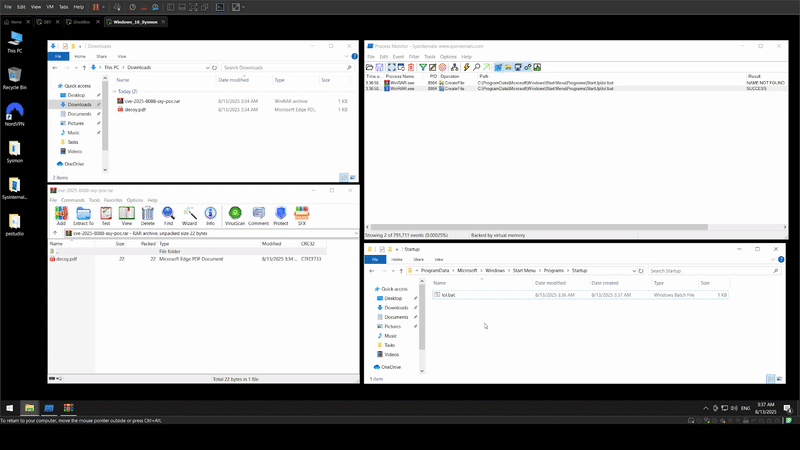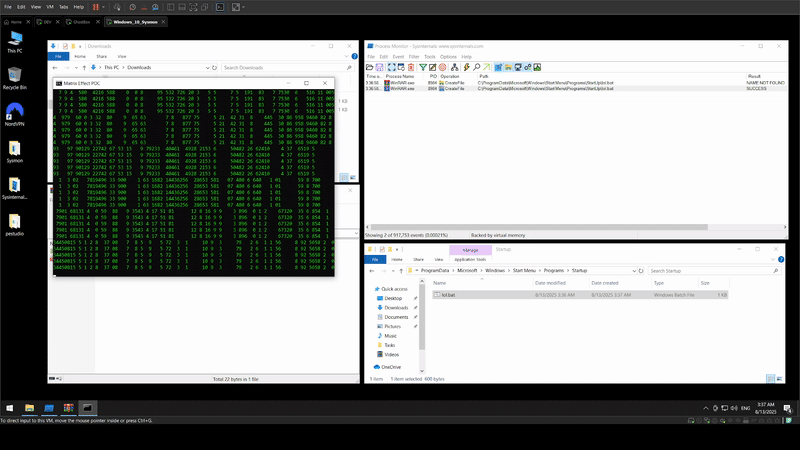 sxyrxyy/cve-2025-8088-winrar-proof-of-concept-poc-exploit-
CVE-2025-8088 WinRAR Prueba de concepto (PoC-Exploit)
 scs-labrat/android_autorooter
Exfiltra datos sensibles de usuarios de aplicaciones en Android 12 y 13 mediante la vulnerabilidad CVE-2024-0044 de forma remota.
 demon-i386/zoshrinkc2
Malware dirigido mediante DNS sobre HTTPS (solo se ejecuta una vez)
 cipherspy/cve-2026-42945-poc
exploit para CVE-2026-42945
 nirvanaon/now
NØW es una herramienta de codificación y ofuscación de shellcode basada en palabras que transforma bytes de shellcode crudo en prosa en inglés de…
 wsfengfan/cve-2020-2555
CVE-2020-2555 Python POC
 randomrobbiebf/marshalsec-jar
marshalsec-0.0.3-SNAPSHOT-all compilado en X64
 portswigger/splitting-the-email-atom
Materiales de investigación y herramientas para explotar discrepancias en analizadores de direcciones de correo electrónico y así eludir controles de…
 mchklt/cve-2025-30406
CVE-2025-30406 PoC de exploit de ViewState
 garck3h/cve-2023-38831
Una herramienta para generar un POC del RCE del programa WinRAR (es decir, CVE-2023-38831).
 3gstudent/cve-2017-8464-exp
Compatible con x86 y x64
 nickguitar/yaps
Yet Another PHP Shell - El shell reverso PHP más completo
 erpscanteam/cve-2018-2380
PoC de ejecución remota de comandos mediante inyección de registros en SAP NetWeaver AS JAVA CRM
 icyguider/nimcrypt
Cifrador de PE escrito en Nim
 striga-ai/cve-2026-34486
Bypass fail-open de EncryptInterceptor en el clúster Tribes de Apache Tomcat que conduce a RCE no autenticado mediante deserialización de Java.
 brianwrf/s2-053-cve-2017-12611
Un script simple para explotar RCE en Struts 2 S2-053 (CVE-2017-12611)








