

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Huan — Generador de Cargador PE Encriptado | Kitploit
Herramientas/GitHubGitHub/frkngksl/huan
Herramientas de Cifrado/DescifradoFrameworks de ExploitsGeneración de PayloadsAnálisis de MalwarePruebas de PenetraciónRed TeamingDesarrollo de PayloadsExplotación de Binarios
GitHubfrkngksl/huan

Huan

Generador de Cargador PE Encriptado

Ver Repositorio
54710543hace 7 mesesRevisado por Kitploit
Compartir

Huan

Huan es un generador de cargadores PE cifrados que desarrollé para aprender la estructura de archivos PE y los procesos de carga de PE. Cifra el archivo PE que se ejecutará con diferentes claves cada vez y lo incrusta en una nueva sección del binario del cargador. Actualmente, funciona con archivos PE de 64 bits.

¿Cómo funciona?

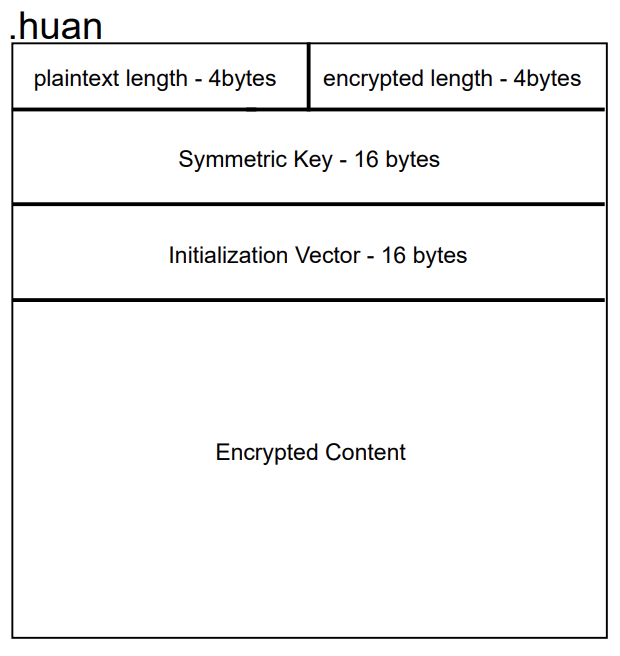
Primero, Huan lee el archivo PE proporcionado y lo cifra con el algoritmo de cifrado AES-128 en modo CBC. Para el cifrado, utilicé Tiny AES in C y preparé un código de relleno para los requisitos de esta librería. Cuando el cifrado se completa, compila el cargador usando el compilador de Visual Studio (MsBuild.exe) y crea un ejecutable. Después de eso, crea una sección (llamada .huan) en ese ejecutable, e incrusta el contenido cifrado, la información de tamaño, el IV y la clave simétrica. Ambas claves se crean aleatoriamente para cada copia del cargador. El diseño de esta sección se puede ver a continuación.
Cuando se ejecuta el cargador, primero toma la base de la imagen de sí mismo leyendo el Process Environment Block. Después de conocer la base de la imagen, analiza la copia cargada de sí mismo para encontrar la sección .huan. Luego, descifra todo el contenido, lo almacena en un búfer y carga el binario que reside en la memoria.
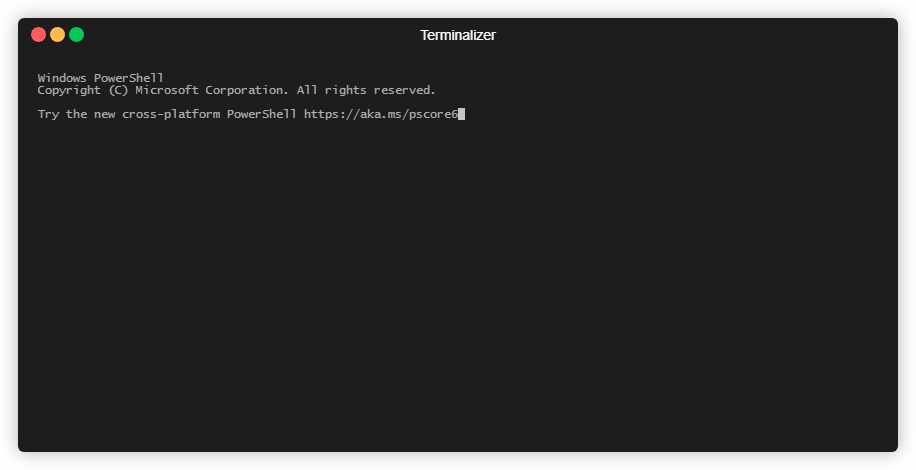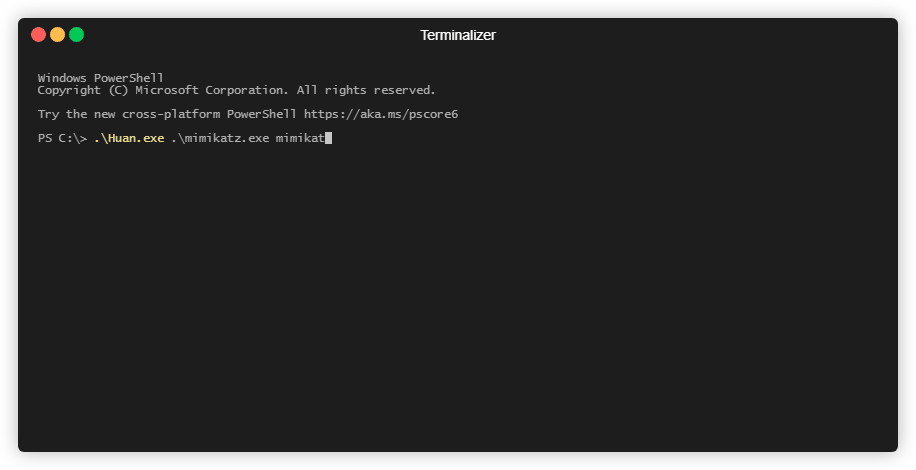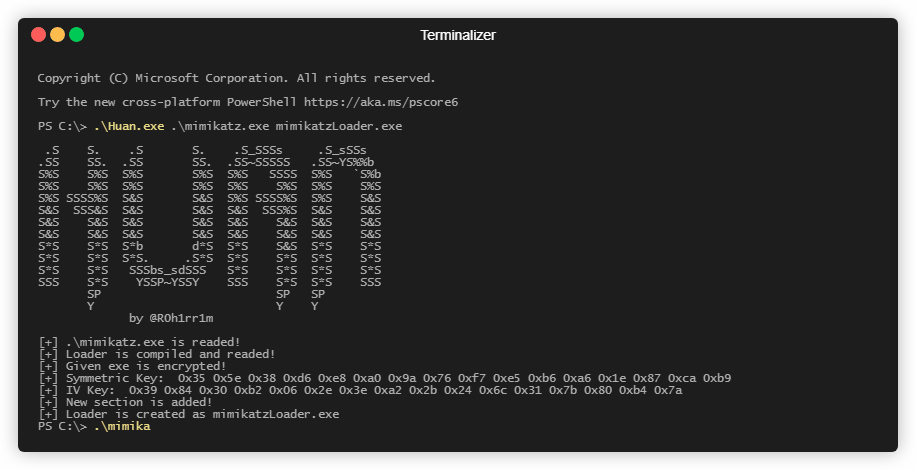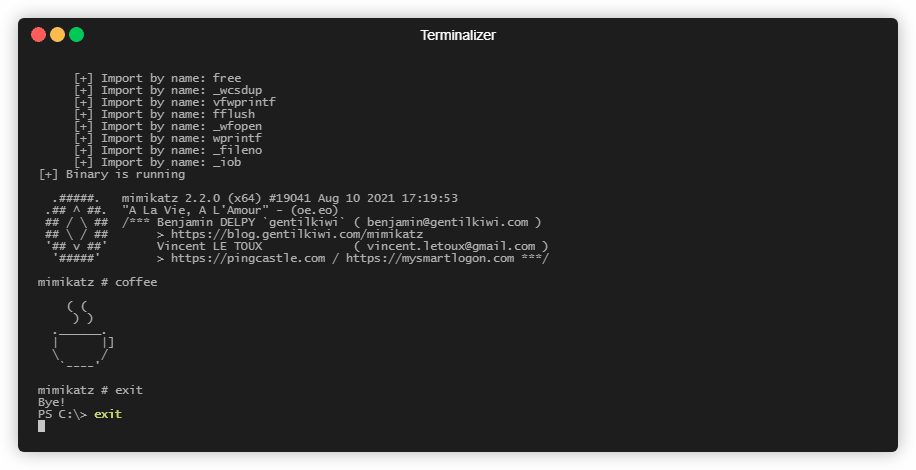
Demostración Rápida

Lista de Tareas Pendientes

  • Soporte para 32 bits
  • Mejoras en el cargador PE
  • Publicación de blog sobre el proceso de carga de PE
  • Reducir la tasa de detección del cargador

Referencias

  • https://github.com/kokke/tiny-AES-c
  • https://relearex.wordpress.com/2017/12/26/hooking-series-part-i-import-address-table-hooking/
  • http://research32.blogspot.com/2015/01/base-relocation-table.html
  • https://blog.kowalczyk.info/articles/pefileformat.html
  • http://sandsprite.com/CodeStuff/Understanding_imports.html

Aviso Legal

Solo para pruebas de seguridad autorizadas. El uso indebido de esta herramienta contra sistemas sin permiso explícito es ilegal.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




