
 malwaredllc/byob
Un framework de post-explotación de código abierto para estudiantes, investigadores y desarrolladores.




¿Preguntas? Consulta la documentación o únete a nuestro servidor de soporte en Discord
Descargo de responsabilidad: Este proyecto debe ser utilizado solo para pruebas autorizadas o fines educativos.
BYOB es un framework de post-explotación de código abierto para estudiantes, investigadores y desarrolladores. Incluye características como:
Está diseñado para permitir a estudiantes y desarrolladores implementar fácilmente su propio código y añadir nuevas características interesantes sin tener que escribir un servidor C2 o una herramienta de administración remota desde cero.
Este proyecto tiene 2 partes principales: la aplicación original basada en consola (/byob) y la GUI web (/web-gui).
Un panel de control para tu servidor C2 con una interfaz de apuntar y hacer clic para ejecutar módulos de post-explotación. El panel de control incluye un mapa interactivo de las máquinas clientes y un tablero que permite una administración eficiente e intuitiva de las máquinas clientes.
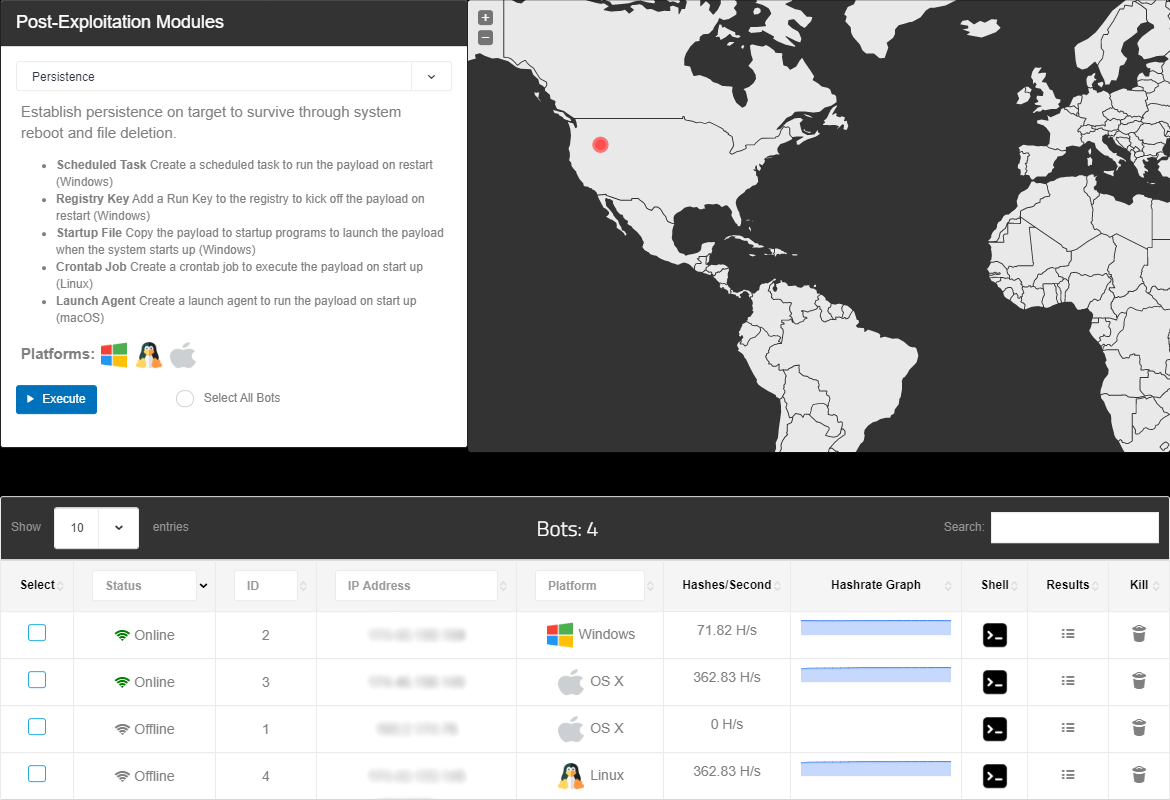
El generador de payloads usa magia negra que involucra contenedores Docker y servidores Wine para compilar payloads ejecutables para cualquier plataforma/arquitectura que selecciones. Estos payloads generan shells TCP inversas con comunicación a través de la red cifrada mediante AES-256 después de generar una clave simétrica segura usando el Intercambio de Claves Diffie-Hellman.
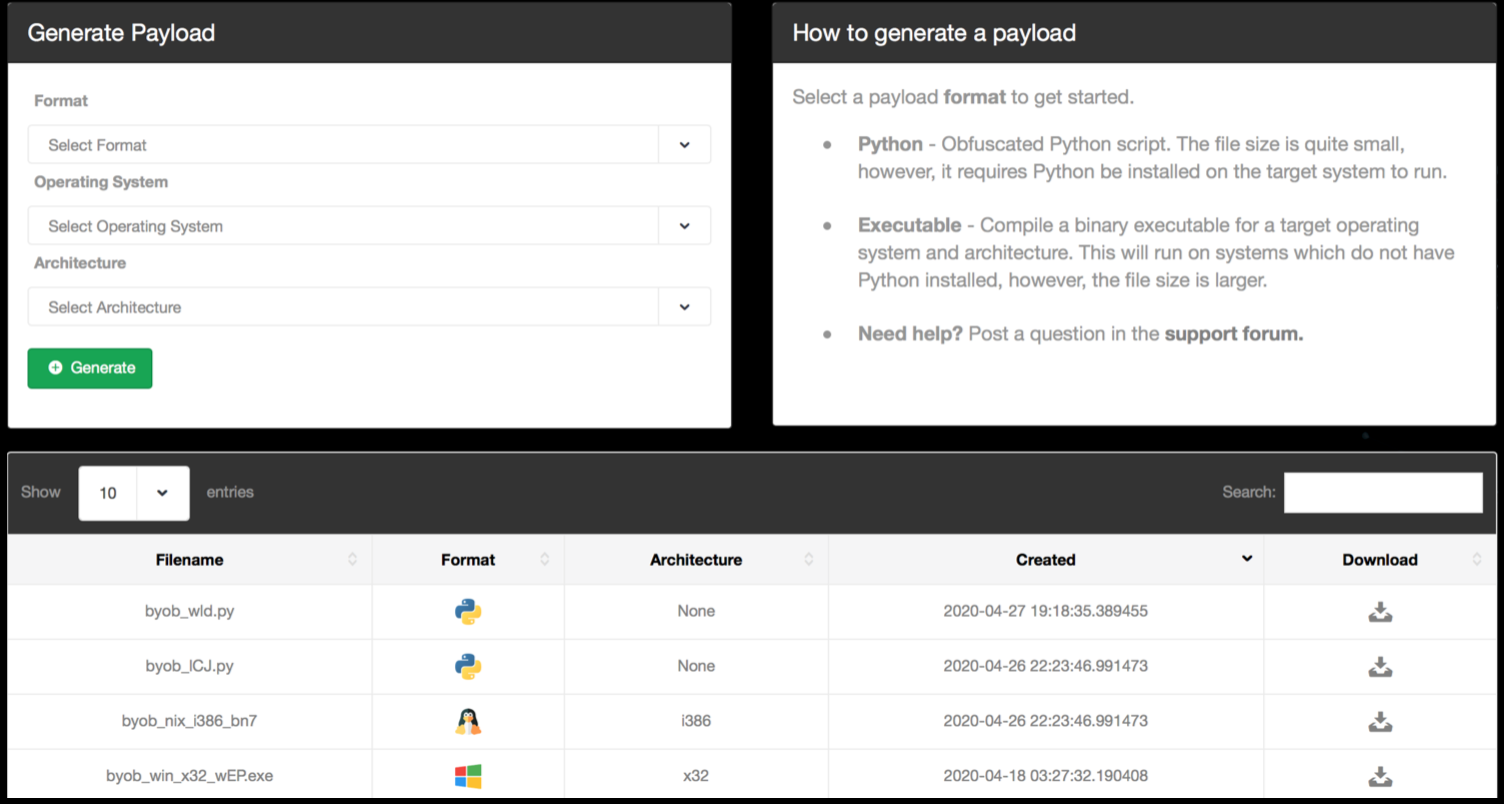
La aplicación web incluye un emulador de terminal en el navegador para que puedas seguir teniendo acceso directo a la shell incluso cuando usas la GUI web.

Genera clientes completamente indetectables con payloads por etapas, importaciones remotas y módulos de post-explotación ilimitados
./byob/modules/ automáticamente se vuelve importable remotamente y directamente usable por cada cliente mientras tu servidor de comando y control está en ejecución./byob/modules/ para que escribir tus propios módulos sea un proceso directo y sin complicaciones
Módulos de post-explotación que son importables remotamente por los clientes
byob.modules.persistence): establece persistencia en la máquina anfitriona usando 5 métodos diferentesbyob.modules.packetsniffer): ejecuta un sniffer de paquetes en la red del anfitrión y sube el archivo .pcapbyob.modules.escalate): intenta omitir el UAC para obtener privilegios de administrador no autorizadosbyob.modules.portscanner): escanea la red local en busca de otros dispositivos en línea y puertos abiertosbyob.modules.keylogger): registra las pulsaciones de teclas del usuario y el nombre de la ventana activabyob.modules.screenshot): toma una captura de pantalla del escritorio del usuario actualbyob.modules.outlook): leer/buscar/subir correos electrónicos del cliente Outlook localbyob.modules.process): listar/buscar/matar/monitorear procesos en ejecución en el anfitriónbyob.modules.icloud): verificar si hay una cuenta de iCloud iniciada en macOS
Servidor de comando y control con base de datos persistente y consola
